Sélectionner une organisation
Retrait de la fonction login() de l’API SOAP pour les plates-formes et nouvelles exigences de sécurité
Date de publication: Oct 19, 2026
Description
Mise à jour le 9 octobre 2026
Date originale de publication - 25 août 2025
Si vous recevez l’e-mail intitulé « ACTION REQUISE : Mise à jour de la fonction login() de l’API SOAP pour les plates-formes non prises en charge », cet article vous explique comment identifier les intégrations qui ont déclenché l’envoi de l’e-mail.
Outre le prochain retrait de la fonction login() de l’API SOAP, plusieurs améliorations de sécurité seront déployées qui pourront affecter vos intégrations SOAP. Consultez cet article pour des détails sur ces modifications et les étapes de préparation.
Résumé des prochaines modifications :
|
Prochaine modification pour la fonction login() de l’API SOAP |
Date planifiée |
Quelles sont les modifications ? |
Actions recommandées |
|
1 décembre 2026 |
La fonction login() de l’API SOAP réussit uniquement si l’autorisation utilisateur Utiliser n’importe quelle authentification API a été attribuée à l’utilisateur. Si ce n’est pas le cas, la demande échoue. Déjà attribuée par défaut dans les nouvelles organisations ; appliquée automatiquement dans tous les organisations/environnements à cette date. Mise à jour de version : Attribuez l’autorisation Utiliser n’importe quelle authentification API pour la fonction login() de l’API SOAP. |
Attribuez l’autorisationUtiliser n’importe quelle authentification API via l’ensemble d’autorisations/le profil à chaque utilisateur qui accède à l’opération de la fonction login() de l’API SOAP. | |
|
Jeton de sécurité obligatoire avec une plage d’adresses IP étendue |
15 décembre 2026 (sandbox) / 31 janvier 2027 (production) : |
Si l’organisation ou le profil a une plage d’adresses IP de connexion étendue - supérieure à /8 IPv4 (16 777 216 adresses) ou /29 IPv6 (299 adresses), la fonction login() de l’API SOAP requiert un jeton de sécurité (ou mTLS). Nom d’utilisateur+mot de passe seuls échoue (TOKEN_REQUIRED / 1502). Mise à jour de version : Correction de sécurité de la fonction login() de l’API SOAP (exécution test Oct 2026). |
Préférée : migrez vers des Applications clientes externes + OAuth. Temporaire : ajoutez le jeton de sécurité de l’utilisateur au mot de passe, ou restreignez la plage d’adresses IP afin qu’elle ne soit plus étendue. Testez via la Mise à jour de version. |
|
Désactivation en cas de non utilisation pendant 6 mois |
15 décembre 2026 (sandbox) / 31 janvier 2027 (production) : |
La fonction login() de l’API SOAP a été désactivée dans les organisations de production (et leurs sandbox) sans activité SOAP login() au cours des 6 derniers mois. Nouvelles organisations : désactivation si aucune utilisation enregistrée. Un appel n’importe où dans l’organisation maintient son activation. Les tâches rares (annuelles, reprise après sinistre, saisonnières) peuvent sembler inactives puis échouer. |
Consultez l’Historique de connexion / Utilisation totale de l’API pour la fonction login() de l’API SOAP. Interrogez les propriétaires/éditeurs de logiciels indépendants au sujet des tâches rares. Migrez ces intégrations vers des Applications clientes externes + OAuth (ou maintenez la fonction login() de l’API SOAP active si vous devez conserver la méthode jusqu’à la version Summer ’27). |
|
Summer ‘27 |
Retrait de la fonction login() de l’API SOAP dans les versions 31.0–64.0. Les appels échouent (point de terminaison désactivé). Déjà indisponible dans 65.0+. Désactivée par défaut dans les organisations créées à partir de la version Winter ’26. Mise à jour de version : Appel login() de l’API SOAP dans Retrait des versions 31.0 à 64.0 de l’API SOAP. |
Migrez tous les clients SOAP login() vers des applications clientes externes + OAuth 2.0 avant la mise à niveau de Summer ’27. Activez l’exécution test de retrait pour simuler la désactivation. |
Quel est le statut de la fonction login() de l’API SOAP ?
Retrait complet (API 31.0–64.0) : Salesforce retire la fonction login() de l’API SOAP dans les versions d’API 31.0 à 64.0, lors de la version Summer ’27. Une fois que votre organisation est mise à niveau vers la version Summer '27, les appels à login() qui utilisent ces versions d’API ne seront plus pris en charge et cesseront de fonctionner. Pour continuer à authentifier vos applications externes, nous vous recommandons de migrer vers des applications clientes externes et OAuth. Consultez cette note de publication.
-
La fonction login() de l’API SOAP dans les versions d’API 31.0 à 64.0 est actuellement prise en charge.
-
La fonction login() de l’API SOAP n’est pas disponible dans les versions d’API 65.0 et ultérieures. Consultez cette note de publication.
-
La fonction login() de l’API SOAP est désactivée par défaut dans les organisations créées à partir de la version Winter '26. Un administrateur doit activer la fonction login() de l’API SOAP dans ces organisations avant de pouvoir l’utiliser. Consultez cette note de publication et cette documentation.
Utiliser n’importe quelle authentification API obligatoire : un contrôle administrateur supplémentaire a été mis en place pour sécuriser l’utilisation de la fonction login() de l’API SOAP. Si la fonction login() de l’API SOAP est activée dans une organisation, les utilisateurs doivent disposer de l’autorisation utilisateur « Utiliser n’importe quelle authentification API » pour l’authentification. Consultez cette note de publication et cette documentation. Sans l’autorisation utilisateur Utiliser n’importe quelle authentification API, la requête login() de l’API SOAP sera rejetée et renverra une réponse d’erreur INSUFFICIENT_ACCESS.
À partir du 15 décembre 2026 dans les sandbox et du 31 janvier 2027 en production:
- La fonction login() de l’API SOAP depuis une plage d’adresses IP de connexion étendue requiert un jeton de sécurité API. Une plage d’adresses IP étendue dépasse /8 IPv4 (16 777 216 adresses) ou /29 IPv6 (299 adresses) et peut être définie au niveau de l’organisation (Accès réseau) ou sur un profil utilisateur (Plages d’adresses IP de connexion). Sans jeton, (ou mTLS, consultezChargement d’un certificat d’authentification mutuel), la connexion échoue. L’Historique de connexion affiche le code de résultat 1502 / TOKEN_REQUIRED.
- La fonction login() de l’API SOAP est désactivée dans les organisations sans activité SOAP login() au cours des 6 derniers mois. Il s’agit d’une vérification unique pendant le déploiement, et non d’une période glissante continue. Un appel unique effectué par un utilisateur au cours des 6 mois précédents maintient l’activation de la fonction login() de l’API SOAP pour l’organisation. Après la désactivation, la fonction login() de l’API SOAP échoue. Vérifiez les tâches exécutées rarement (annuelles, saisonnières, reprise après sinistre) avant la date, et migrez vers des Applications clientes externes et OAuth.
Pourquoi retirons-nous la fonction login() de l’API SOAP ?
Pour aider les clients à protéger leurs comptes Salesforce dans le contexte actuel des menaces, Salesforce adopte une approche de sécurité par défaut pour l’authentification des applications externes. La fonction login() de l’API SOAP ne permet pas cette configuration et est en cours de retrait. Cela nécessite que les applications qui utilisent la fonction login() de l’API SOAP migrent vers des applications clientes externes et OAuth.
Résolution
Quel est l’impact du retrait de la fonction login() de l’API SOAP ?
Ce retrait affecte tout code, package, application ou intégration qui s’authentifie avec une Salesforce org à l’aide de la fonction login() de l’API SOAP.
Dans le champ d’application :
-
Appels de la fonction login() de l’API SOAP vers /services/Soap/c/<v>/ (Enterprise WSDL) et /services/Soap/u/<v>/ (Partner WSDL) où <v> est la version d’API 31.0–64.0
Pas dans le champ d’application :
-
La page Setup/soap/wsdl.jsp (utilisée pour télécharger des fichiers WSDL)
-
Les paramètres de requête de version WSDL du package géré, tels que ver_<package>=<n>
Quelles fonctionnalités Salesforce sont concernées par le retrait de la fonction login() de l’API SOAP ?
Ces fonctionnalités Salesforce utilisent la fonction login() de l’API SOAP. Les équipes produit sont au courant du retrait de la fonction login() de l’API SOAP.
-
Adaptateur inter-organisations Salesforce Connect (consultez cette note de publication pour en savoir plus).
-
Le Connecteur CRMA sera migré hors de la fonction login() de l’API SOAP avant son retrait.
Ces fonctionnalités seront également affectées dans les nouvelles organisations où la fonction login() de l’API SOAP est désactivée par défaut. Vérifiez que la fonction login() de l’API SOAP est activée conformément aux instructions de cette note de publication et de cette documentation.
Que se passera-t-il si je ne fais rien ?
Si vous ne mettez pas à niveau les composants et les applications qui utilisent la fonction login() de l’API SOAP avant la date de retrait lors de la version Summer ’27, les utilisateurs ne pourront pas s’authentifier auprès de votre Salesforce org et tous les appels d’API ultérieurs effectués par ces composants et applications vers votre organisation échoueront.
Avant la version Summer ’27, les exigences de sécurité supplémentaires du 15 décembre 2026 (sandbox) / du 31 janvier 2027 (production) peuvent également bloquer la fonction login() de l’API SOAP : les connexions depuis une plage d’adresses IP étendue sans jeton de sécurité échouent, et une vérification unique désactive la fonction login() de l’API SOAP dans les organisations sans activité SOAP login() au cours des 6 derniers mois.
Quelles sont les mesures à prendre ?
-
Identifiez les composants et les applications qui utilisent la fonction login() de l’API SOAP pour vous authentifier auprès de votre organisation.
-
Contactez les développeurs et les fournisseurs pour déterminer si ces composants et ces applications utilisent la fonction login() de l’API SOAP.
-
Utilisez l’historique de connexion pour identifier les applications qui effectuent des appels login() de l’API SOAP Vérifiez quels noms d’utilisateurs se sont connectés et contactez ces utilisateurs pour identifier l’application.
-
Utilisez API Total Usage EventLogFile pour identifier les applications qui s’authentifient à l’aide de la fonction login() de l’API SOAP à partir des appels d’API effectués par ces applications. Bien que l’historique de connexion soit le principal chemin d’identification, API Total Usage EventLogFile peut fournir des informations supplémentaires pour aider à identifier les applications.
-
Si vous avez développé le composant ou l’application sur mesure, mettez-le à niveau pour utiliser des applications clientes externes et OAuth pour l’authentification.
- Pour une intégration serveur à serveur ou « headless », utilisez le flux OAuth 2.0 JWT bearer ou le flux OAuth 2.0 client credentials.
- Pour une intégration basée sur un navigateur ou pilotée par un utilisateur, utilisez le flux OAuth 2.0 web server.
- Si le composant ou l’application provient d’un fournisseur tiers, contactez le fournisseur pour effectuer une mise à niveau vers la version qui prend en charge les applications clientes externes et OAuth.
- Attribuez l’autorisation Utiliser n’importe quelle authentification API aux utilisateurs qui requièrent la fonction login() de l’API SOAP pour s’authentifier pendant que l’opération est active. Utilisez des outils tels que Configuration avec Agentforce pour identifier rapidement les utilisateurs actifs qui disposent d’un accès à l’API mais ne bénéficient pas de l’attribution d’autorisation Utiliser n’importe quelle authentification API.
- Avant le 15 décembre 2026 (sandbox) / le 31 janvier 2027 (production) :
-
Si vous utilisez la fonction login() de l’API SOAP depuis une plage d’adresses IP étendue sans jeton de sécurité, migrez vers des applications clientes externes et OAuth (consultez Présentation des applications clientes externes), ajoutez le jeton de sécurité de l’utilisateur au mot de passe (consultez Réinitialisation de mon jeton de sécurité), ou restreignez la plage d’adresses IP afin qu’elle ne soit plus étendue (consultez Accès réseau Salesforce et Restrictions IP basées sur les profils).
- Si votre organisation n’a enregistré aucune activité SOAP login() au cours des 6 derniers mois, confirmez qu’il n’y a aucune intégration exécutée rarement qui nécessite encore la fonction login() de l’API SOAP. S’il y en a, migrez-les vers des applications clientes externes et OAuth avant la vérification unique. Après la désactivation, ces appels login() de l’API SOAP échouent.
-
Utilisez l’historique de connexion pour identifier les applications qui effectuent des appels login() de l’API SOAP
Pour identifier des appels login() de l’API SOAP effectués par les applications, accédez à la page Historique de connexion dans Configuration. Vous pouvez vérifier les entrées en ligne et les télécharger dans un fichier CSV.
Recherchez des entrées contenant :
-
Type de connexion « Other Apex API » ou « Partner Product », et
-
Sous-type de connexion « SOAP API », et
-
Type d’API « SOAP Enterprise », « SOAP Partner » ou « SOAP Tooling »
Ces entrées représentent les appels login() de l’API SOAP effectués par des applications qui doivent être migrées. Contactez l’utilisateur répertorié dans le champ Nom d’utilisateur afin d’identifier l’application.
Le champ Application affiche « N/A » pour indiquer que le client SOAP n’est pas liés à une application connectée ou à une application cliente externe. Cette entrée est intentionnelle pour les intégrations ciblées par ce retrait. Les données ne sont pas des données manquantes.
Utilisez API Total Usage EventLogFile pour identifier les applications qui s’authentifient à l’aide de la fonction login() de l’API SOAP à partir des appels d’API
Outre l’utilisation de l’historique de connexion, vous pouvez identifier des applications qui utilisent la fonction login() de l’API SOAP pour l’authentification à partir des appels d’API qu’elles effectuent en examinant les événements d’API dans le API Total Usage EventLogFile (fichier journal des événement d’utilisation totale de l’API) gratuit qui génère des rapports sur l’activité des API SOAP, REST, de transfert en masse, ApexREST et ApexSOAP.
Tous les utilisateurs ont accès à API Total Usage EventLogFile des dernières 24 heures. Si vous avez acheté et activé la Surveillance des événements, vous avez accès aux 30 derniers jours. Vous pouvez augmenter cette période de rétention jusqu’à un an dans les paramètres de Surveillance des événements ou en utilisant l’API de métadonnées EventSettings.
Pour vérifier les événements d’API, téléchargez-les en fichiers CSV à l’aide de l’une de ces méthodes.
-
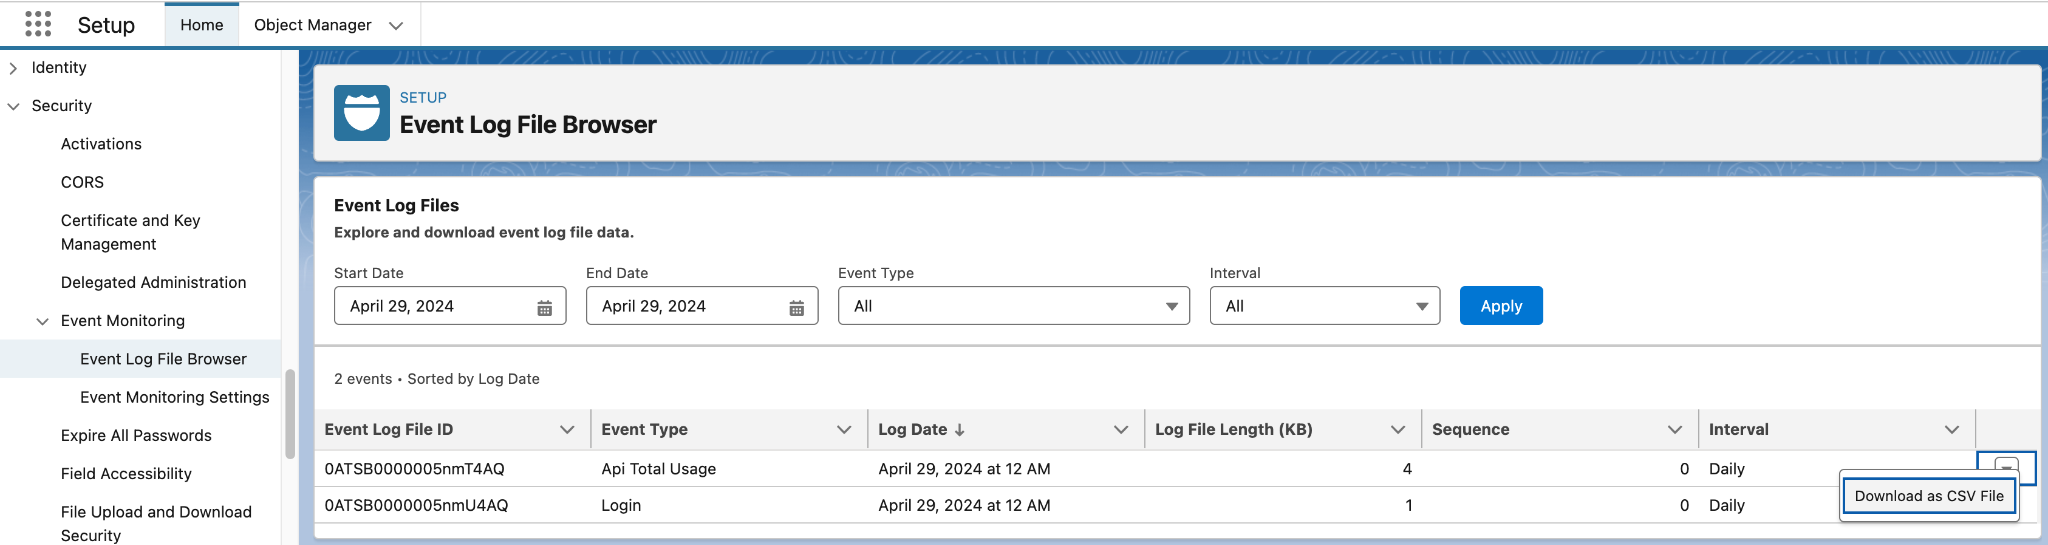
Dans Configuration, accédez à Sécurité → Surveillance des événements → Navigateur du fichier journal des événements. Utilisez le Navigateur du fichier journal des événements afin de localiser API Total Usage EventLogFile. Téléchargez les fichiers journaux individuels au format CSV pour consulter les événements de l’API.
-
Téléchargez automatiquement API Total Usage EventLogFile chaque jour en utilisant cet outil. Il s’agit d’un script Python qui récupère les données des dernières 24 heures dans les fichiers journaux et télécharge les événements dans des fichiers CSV. Le script Python utilise Salesforce CLI pour l’authentification et la récupération de données.
-
Utilisez manuellement un client, tel que Salesforce CLI, pour exécuter une requête SOQL sur l’objet API Total Usage EventLogFile.
sf data query -q "SELECT Id, LogFile, EventType, CreatedDate FROM EventLogFile WHERE EventType IN ('ApiTotalUsage')" -o <your-username>Pour chaque résultat, effectuez une requête d’API REST à l’aide des points de terminaison dans le résultat de requête afin de récupérer les données des journaux d’événements dans ce fichier journal des évènements.
/services/data/v65.0/sobjects/EventLogFile/0AT3i000005vXpWGAU/LogFileCollez le corps de la réponse dans une application pour inspecter les données des journaux d’événements en tant que fichier CSV.
Les événements d’API dans les journaux des évènements indiquent les appels d’authentification vers la fonction login() de l’API SOAP. Ces appels correspondent aux appels login() de l’API SOAP répertoriés sur la page Historique des connexions dans Configuration. Recherchez ces entrées.
-
Champ API_FAMILY : SOAP
-
Champ API_RESOURCE : connexion
-
Champ USER_NAME : utilisateur que l’application a authentifié
-
Champ CLIENT_NAME : en-tête facultatif que les applications clientes remplissent pour s’identifier
Vérifiez tous les événements d’utilisation totale de l’API qui ont un champ CONNECTED_APP_ID vide, ce qui indique que l’application a utilisé soit la fonction login() de l’API SOAP, soit une Session pour l’authentification. Contactez cet utilisateur afin d’identifier l’application et pour savoir si l’application utilise la fonction login() de l’API SOAP.
|
CONNECTED_APP_ID |
Appel d’API authentifié à l’aide de …. |
|
Vide |
Fonction login() de l’API SOAP ou Session |
|
Rempli |
Connected App Id (0H4 prefix) ou External Client App (0xI prefix) |
Contactez l’utilisateur pour identifier l’application, puis vérifiez si l’application utilise la fonction login() de l’API SOAP.
Puis-je tester l’application automatique du retrait de la fonction login() de l’API SOAP dans mon organisation ?
Oui. Tout d’abord, utilisez une sandbox pour tester les intégrations qui ont été migrées. Dans Configuration, sous Mises à jour de version, recherchez la carte de mise à jour de version Retrait de la fonction login() de l’API SOAP. Sélectionnez Afficher la mise à jour. Sélectionnez Activer l'exécution test. Cette fonctionnalité bloque tous les appels login() de l’API SOAP à l’organisation, en renvoyant la même réponse que lorsque le retrait est officiellement appliqué. Pour réactiver la fonction login() de l’API SOAP, sélectionnez Désactiver l’exécution test.
L’activation d’une exécution test en production bloque tous les appels login() de l’API SOAP pendant la durée du test, ce qui entraîne l’échec de toutes les intégrations qui n’ont pas encore été migrées.
Où puis-je trouver des informations sur les applications clientes externes ?
Suivez ce parcours pour découvrir comment utiliser les applications clientes externes afin de créer des intégrations.
Si vous avez des questions, consultez l’Aide de Salesforce ou contactez votre équipe de compte Salesforce. Pour afficher les retraits actuels et passés, consultez la page Retraits de produits et de fonctionnalités Salesforce.
Pour en savoir plus sur l'approche de Salesforce concernant le retrait de produits et de fonctionnalités, lisez notre Philosophie de retrait de fonctionnalité.
FAQ
Question : J’ai reçu un e-mail intitulé « ACTION REQUISE : Mise à jour de la fonction login() de l’API SOAP pour les plates-formes non prises en charge » mais la fonction login() de l’API SOAP est désactivée dans mon organisation. Pourquoi reçois-je cet e-mail ?
Réponse : Cet e-mail est envoyé aux organisations où l’utilisation de la fonction login() de l’API SOAP a été détectée au cours de la période indiquée dans l’e-mail. Si l’organisation a désactivé la fonction login() de l’API SOAP pendant ou après cette période, les appels login() de l’API SOAP détectés pendant cette période avant la désactivation de la fonction login() de l’API SOAP déclencheront l’e-mail.
Ressources supplémentaires
Fonction login() de l’API SOAP
Numéro d’article de la base de connaissances
005132110
Cet article a-t-il résolu votre problème ?
Dites-nous ce que nous pouvons améliorer !
