Seleccionar una organización
Retirada del paquete gestionado Data Mask
Fecha de publicación: Oct 5, 2026
Descripción
Actualizado: 5 de octubre de 2026
Fecha de publicación original: 22 de enero de 2026
El paquete gestionado Data Mask pasará a ser de solo lectura a partir del 31 de diciembre de 2026. Enmascaramiento de datos e inicialización (Data Mask & Seed), su sustituto, está disponible para todos los clientes desde la versión Summer '26, lanzada el 18 de julio de 2026, como una aplicación Core que no requiere instalación. Recomendamos encarecidamente a los clientes que realicen la transición lo antes posible.
Este cambio refleja la inversión de Salesforce en una arquitectura de automatización moderna, extensible y de bajo uso de código. Aborda las limitaciones actuales en cuanto a complejidad, visibilidad de los errores y escalabilidad, al tiempo que mantiene la seguridad y el cumplimiento normativo, e integra las funcionalidades de Own Accelerate y Seed con Data Mask en un único producto e interfaz.
¿Qué implica este cambio para usted?
El nuevo Enmascaramiento de datos e inicialización ofrece una experiencia de usuario significativamente mejor y fácil de usar, con un diseño nuevo de interfaz de usuario, y varias mejoras y ventajas clave:
-
No precisa de instalación: Es una aplicación principal, lo que elimina la necesidad de un paquete gestionado.
-
Detección proactiva de información de identificación personal (PII): Identifica automáticamente los campos de los objetos de política que contienen información de identificación personal (PII) y sugiere una opción adecuada "Enmascarar con" para dichos campos. Esto supone una ventaja significativa, ya que reduce notablemente el esfuerzo manual necesario para la configuración. La detección proactiva de información de identificación personal (PII) evalúa el valor de Sensibilidad y el valor de Categorías de un campo de objeto para asignar automáticamente a dichos campos la opción de enmascaramiento adecuada («Enmascarar con»).
- Enmascarar con datos específicos de la configuración regional: Defina una configuración regional para cada política de enmascaramiento, y Enmascaramiento de datos e inicialización generará datos enmascarados con el alfabeto, el idioma y el formato de dicha configuración regional. Por ejemplo, una configuración de política establecida en español (México) enmascara los campos de dirección con nombres de ciudades y calles mexicanos y adapta el formato de los números de teléfono en consecuencia. Enmascaramiento de datos e inicialización admite 35 opciones de idioma para definir la configuración de la política.
-
Rendimiento mejorado: Ofrece una escalabilidad y un rendimiento mejorados, y se incorporarán más funciones próximamente, el 26 de noviembre.
-
Integridad de los datos: Conserva la distribución existente en el entorno Sandbox de los valores de los campos en los registros de los objetos para cada tipo de campo en los trabajos de enmascaramiento de menos de 20 millones de registros, lo que garantiza que las aplicaciones y los informes que dependen de los patrones de distribución de datos sigan funcionando correctamente con los datos enmascarados.
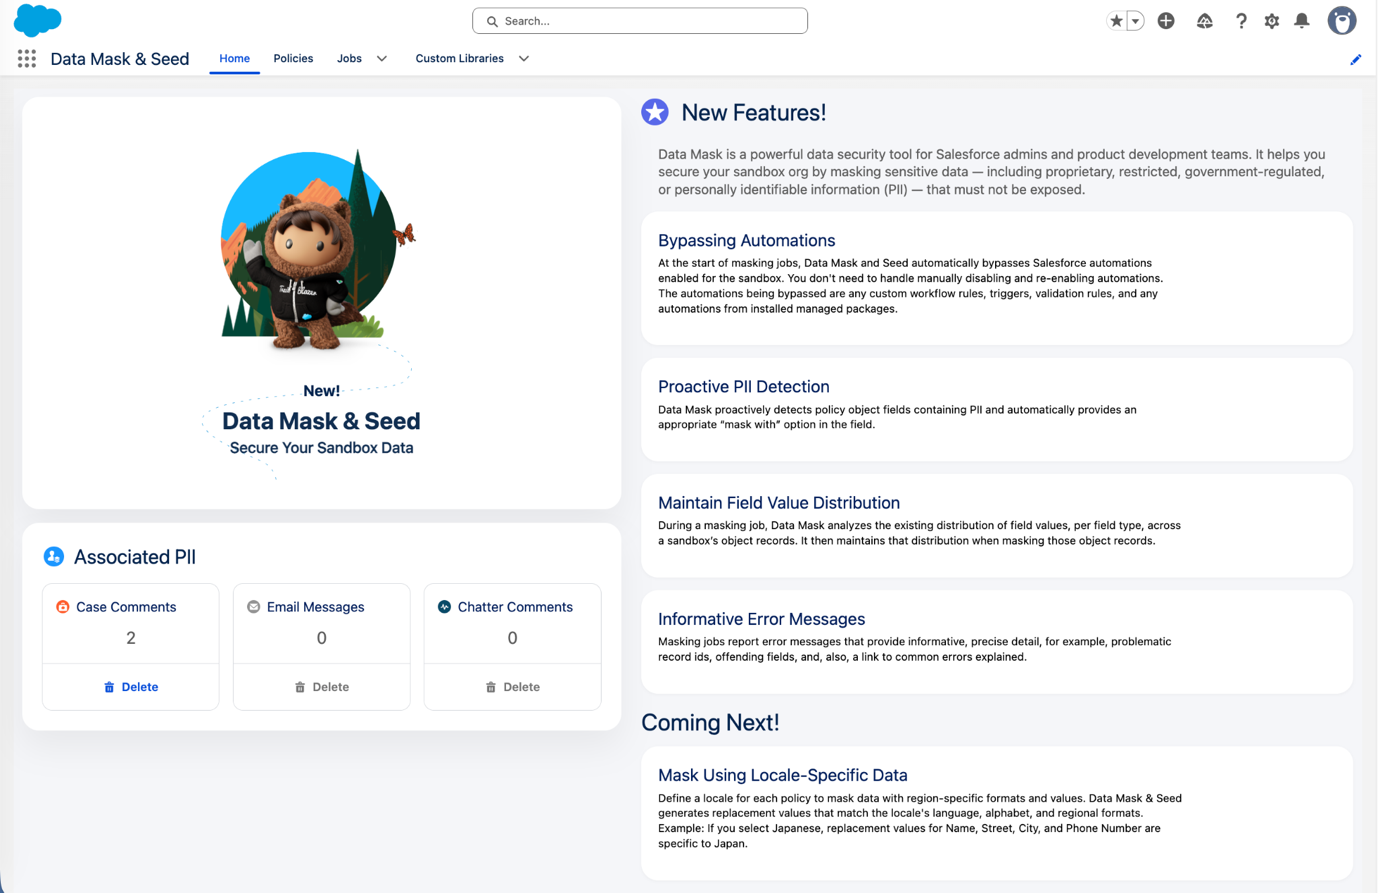
Próximamente se incorporarán más mejoras, tales como:
-
Generación de datos sintéticos: Rellene rápidamente una sandbox vacía con datos de prueba realistas definiendo una política que especifique los objetos obligatorios y los valores generados.
-
Relleno de campos vacíos: Inserción de nuevos valores enmascarados en campos vacíos, además de la sustitución del valor existente, para enriquecer los entornos de prueba.
- Generación de datos iniciales: Se integrará una nueva funcionalidad de generación de datos iniciales en esta nueva interfaz de usuario para ofrecer una experiencia más fluida, incluyendo la generación de datos iniciales de Data Cloud y la generación de datos iniciales mediante IA (generación de datos simulados).
Solución
¿Qué acción puedo realizar?
Para acceder a la nueva versión, asigne a los usuarios lo siguiente:
-
Licencia de conjunto de permisos: Usuario de Enmascaramiento de datos e inicialización (Data Mask and Seed)
-
Conjunto de permisos: Usuario de Enmascaramiento de datos e inicialización
Para utilizar la nueva aplicación, basta con crear nuevas políticas de enmascaramiento que sustituyan a sus configuraciones de enmascaramiento actuales, ya que la nueva funcionalidad solo está disponible a través de políticas de nueva creación. Las bibliotecas personalizadas no requieren migración ni hay que volver a crearlas, ya que están unificadas entre el paquete administrado y la aplicación Core. Para obtener más información sobre cómo empezar, consulte la guía de Data Mask.
Una vez que se haya completado la transición de las políticas, puede desinstalar el paquete gestionado siguiendo las instrucciones de Desinstalar un paquete gestionado de primera generación.
¿Qué ocurrirá si no realizo ninguna acción?
Puede utilizar simultáneamente en su organización tanto el paquete gestionado Data Mask como el nuevo Enmascaramiento de datos e inicialización (Data Mask & Seed). No obstante, tenga en cuenta que el soporte técnico del paquete gestionado Data Mask finalizó el 9 de julio de 2026, por lo que no se solucionarán los problemas que puedan surgir.
La visualización del paquete gestionado pasará a ser de solo lectura a partir del 31 de diciembre de 2026.
¿Cómo identifico a los usuarios afectados?
El acceso de los usuarios a un paquete gestionado se controla principalmente mediante la licencia de Conjunto de permisos. Para identificar qué usuarios tienen acceso al paquete gestionado Data Mask, busque quién tiene asignada la licencia de conjunto de permisos asociada en la interfaz de usuario de Salesforce:
-
En Salesforce, seleccione el icono de engranaje (⚙️) situado en la esquina superior derecha y seleccione Configuración.
-
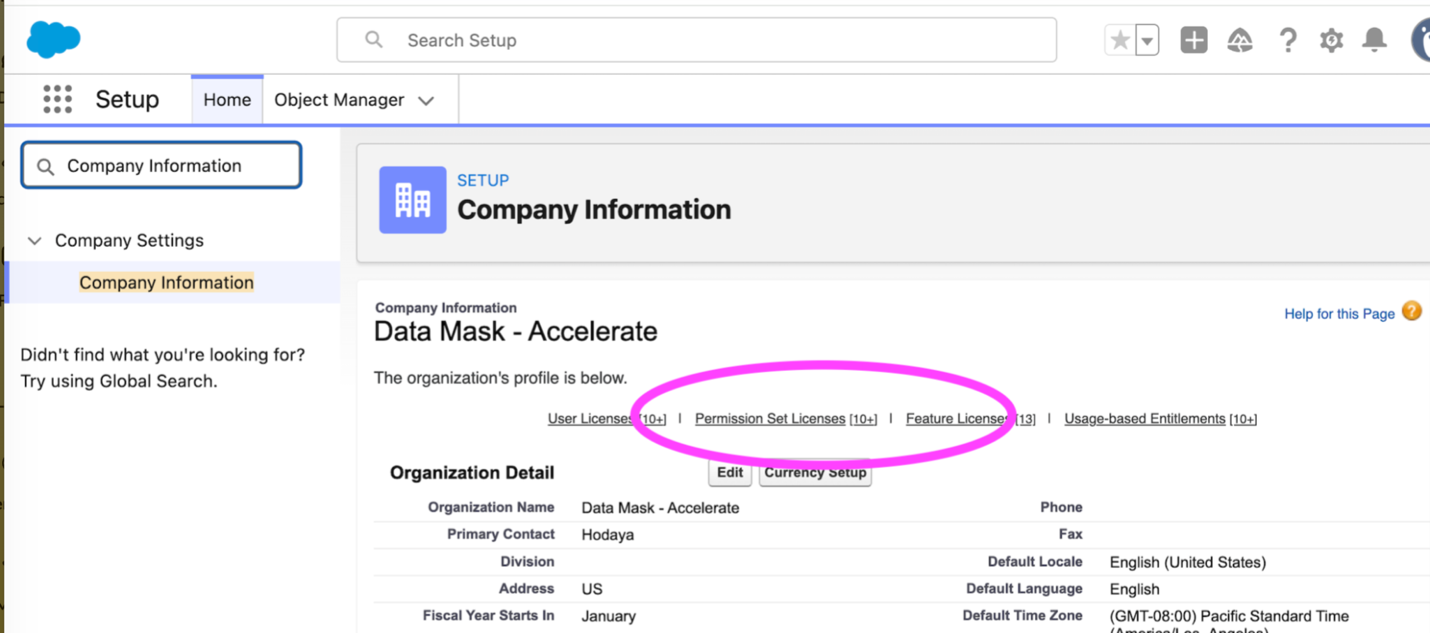
En el cuadro Búsqueda rápida, escriba Información de la empresa y selecciónela en el menú.
-
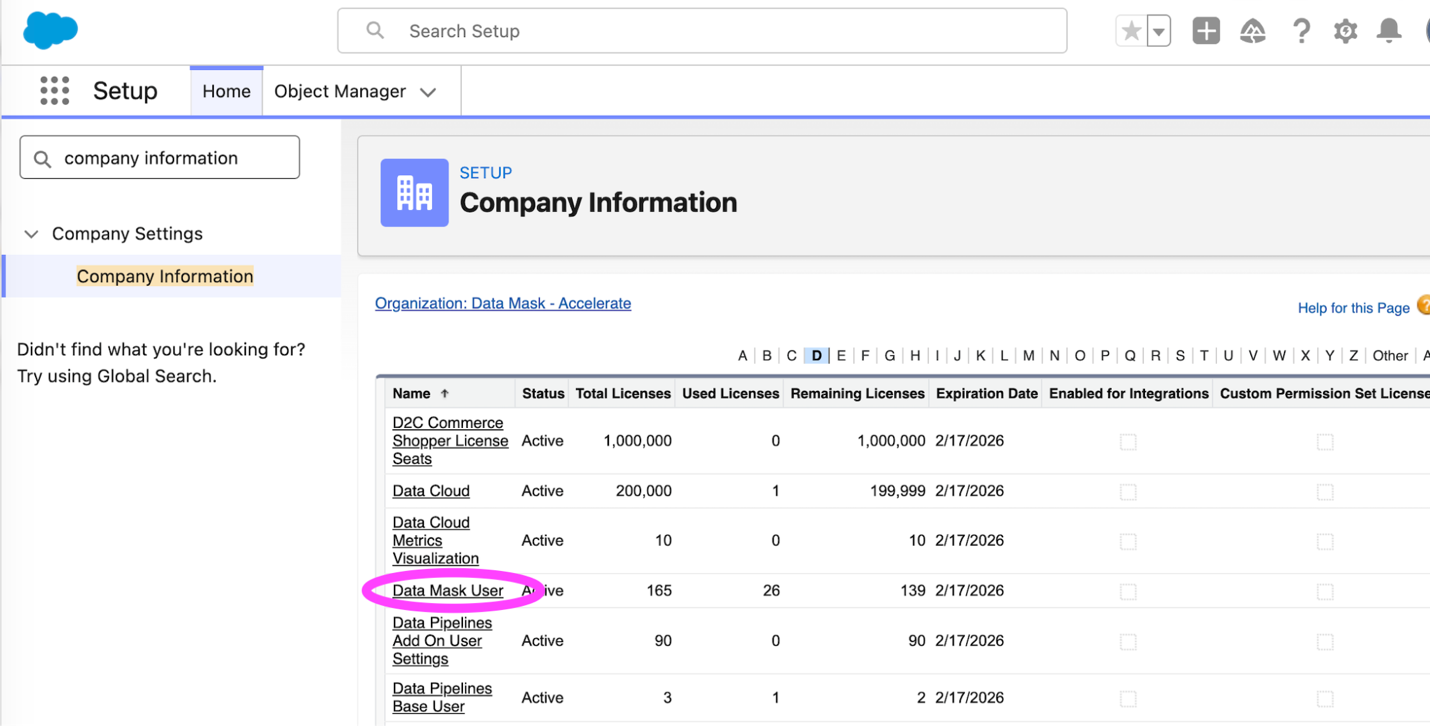
Haga clic en el vínculo "Licencias de conjuntos de permisos" del encabezado y busque Usuario de Data Mask.
-
Seleccione el nombre del conjunto de permisos del usuario de Data Mask.
-
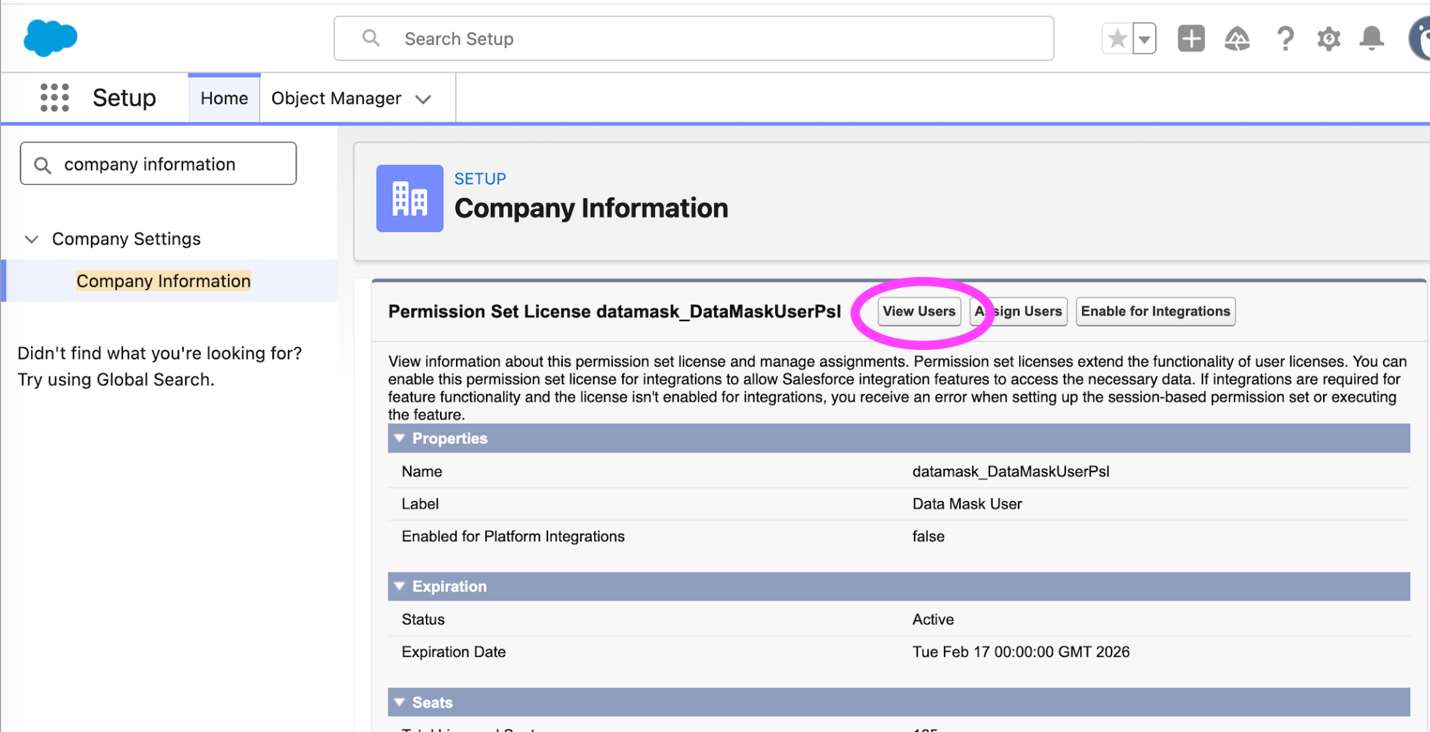
En la página de detalles, haga clic en el botón Ver usuarios situado en la parte superior.
-
Esta lista muestra a todos los usuarios a los que se les ha asignado el conjunto de permisos Usuario de Data Mask. Puede seleccionar el nombre de cualquier usuario para ver su perfil completo y otros detalles.
Si tiene alguna pregunta, abra un caso con el servicio de asistencia a través de la Ayuda de Salesforce o póngase en contacto con su equipo de cuentas de Salesforce.
Para obtener más información sobre el enfoque de Salesforce respecto a la retirada de productos y funciones, lea nuestra Filosofía de retirada de productos y funciones.
Recursos adicionales
Número del artículo de conocimiento
005299299
¿Resolvió este artículo su problema?
¡Háganos saber cómo podemos mejorar!
