Sélectionner une organisation
Retrait du Managed Package Data Mask
Date de publication: Oct 5, 2026
Description
Mise à jour : 5 octobre 2026
Date originale de publication : 22 janvier 2026
En outre, le managed package Data Mask ne pourra être consulté qu’en lecture seule à compter du 31 décembre 2026. Masquage et amorçage des données, sa solution de remplacement, est disponible pour l’ensemble de la clientèle depuis la publication de la version Summer '26 le 18 juillet 2026 sous forme d’application Core ne nécessitant pas d’installation. Nous encourageons vivement notre clientèle à effectuer la transition le plus rapidement possible.
Ce changement reflète la volonté de Salesforce d’investir dans une architecture d’automatisation moderne, évolutive et nécessitant peu de code. Il permet de remédier aux limites actuelles en matière de complexité, de visibilité des erreurs et d’évolutivité, tout en garantissant la sécurité et la conformité, et intègre la fonctionnalité Own Accelerate & Seed en plus de Data Mask dans un même produit et une même interface.
Quel est l’impact de cette modification ?
Le nouveau Data Mask & Seed offre une expérience conviviale considérablement améliorée avec une IU remaniée, de nouveaux avantages et améliorations clés :
-
Aucune installation requise : il s’agit d’une application Core, vous n’avez donc pas besoin d’un managed package.
-
Détection proactive des informations personnelles identifiables : elle identifie automatiquement les champs d’objet de règle contenant des informations personnelles identifiables (PII) et suggère une option Masquer avec. Cela offre un avantage significatif car cela réduit considérablement les efforts manuels nécessaires à la configuration. La détection proactive des informations personnelles identifiables évalue la valeur Sensibilité d’un champ d’objet et la valeur Catégories du champ pour associer automatiquement ces champs d’objet avec l’option de masquage (Masquer avec) appropriée.
- Masquage avec des données spécifiques aux paramètres régionaux : définissez un paramètre régional pour chaque règle de masquage, et Masquage et amorçage des données génère des données masquées dans l’alphabet, la langue et le format de ce paramètre régional. Par exemple, un paramètre régional d’une règle défini sur Espagnol (Mexique) masque les champs d’adresse avec des noms de rues et de villes mexicains et formate les numéros de téléphone en conséquence. Masquage et amorçage des données prend en charge 35 choix de langues pour définir le paramètre régional d’une règle.
-
Amélioration des performances : offre une évolutivité et des performances accrues, et d’autres améliorations seront prochainement disponibles le 26 novembre.
-
Intégrité des données : conserve la répartition actuelle des valeurs de champ au sein des enregistrements d’objets, telle qu’elle existe dans la sandbox, pour chaque type de champ, dans le cadre des tâches de masquage portant sur moins de 20 millions d’enregistrements. Ainsi, les applications et les rapports qui dépendent de ces modèles de répartition des données continuent de fonctionner correctement avec les données masquées.
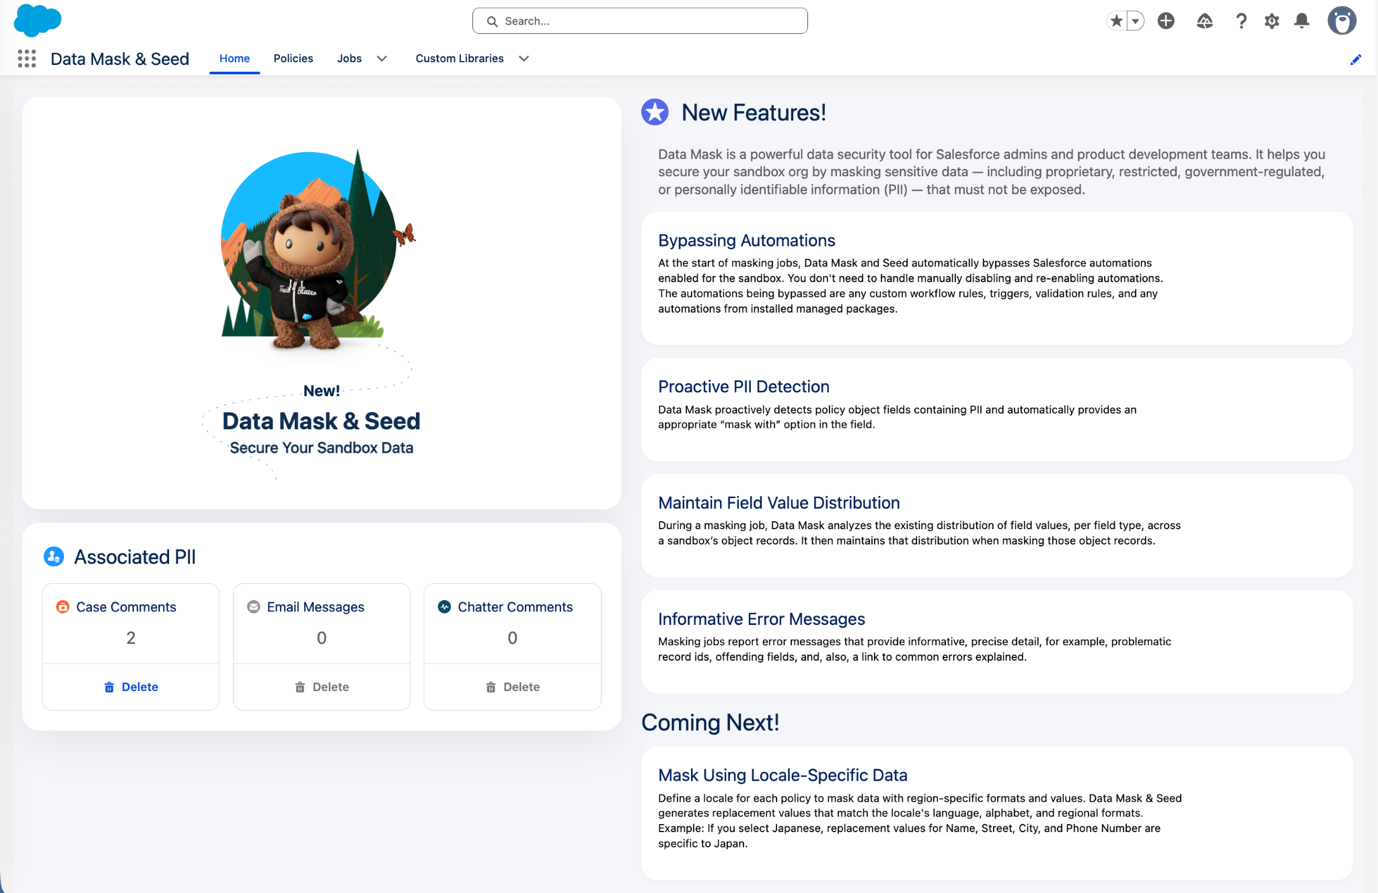
D’autres améliorations sont prévues prochainement, notamment :
-
Génération de données synthétiques : renseignez rapidement une sandbox vide avec des données de test réalistes en définissant une règle qui spécifie les valeurs générées et les objets obligatoires.
-
Remplissage des champs vides : insertion de nouvelles valeurs masquées dans les champs vides, en plus du remplacement de la valeur existante, afin d’améliorer les environnements de test.
- Génération : la nouvelle fonctionnalité de génération sera intégrée à cette nouvelle IU pour une expérience plus aisée, notamment la génération Data Cloud et la génération IA (génération de données fausses).
Résolution
Quelle est la mesure à prendre ?
Pour permettre l’accès à la nouvelle version, affectez les éléments suivants aux utilisateurs :
-
Une licence d’ensemble d’autorisations : Utilisateur Masquage et amorçage des données
-
Un ensemble d’autorisations : Utilisateur Masquage et amorçage des données
Pour utiliser la nouvelle application, il vous suffit de créer des règles de masquage afin de remplacer vos configurations de masquage existantes. Vous ne pourrez utiliser la nouvelle fonctionnalité qu’avec de nouvelles règles. Les bibliothèques personnalisées ne nécessitent ni migration ni recréation, car elles sont unifiées à la fois entre le managed package et l’application Core. Pour plus d’informations sur la mise en route, consultez le guide Data Mask.
Une fois les règles transférées, vous pouvez désinstaller le managed package en vous référant aux instructions Uninstall a First-Generation Managed Package (Désinstaller un managed package de première génération).
Que se passera-t-il si je ne fais rien ?
Vous pouvez utiliser simultanément le managed package Data Mask et le nouveau Masquage et amorçage des données dans votre organisation. Cependant, notez que le managed package Data Mask n’est plus pris en charge depuis le 9 juillet 2026 et que les problèmes qui pourraient survenir ne seront pas résolus.
À compter du 31 décembre 2026, l’affichage du managed package sera uniquement en mode Lecture seule.
Comment identifier les utilisateurs affectés ?
L’accès utilisateur à un managed package est principalement contrôlé par une licence d’ensemble d'autorisations. Pour identifier les utilisateurs qui ont accès au managed package Data Mask, recherchez les personnes auxquelles est attribuée la licence d’ensemble d'autorisations associée dans l’interface utilisateur Salesforce :
-
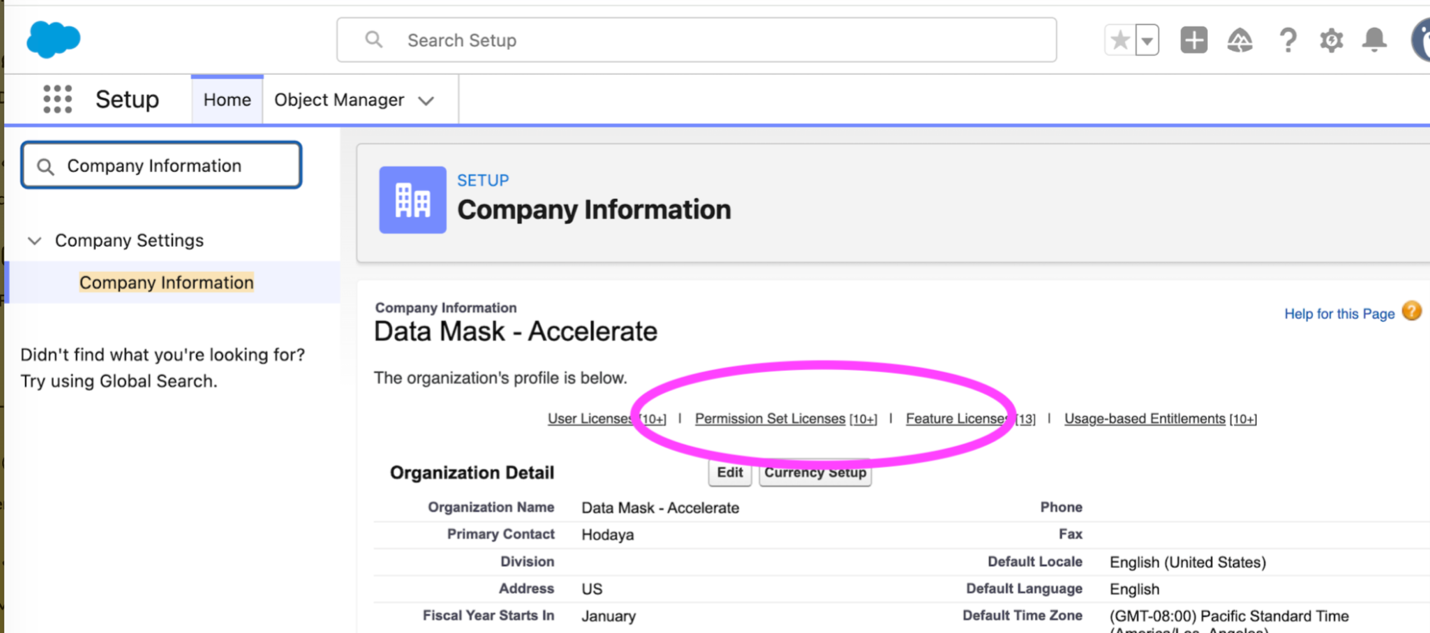
Dans Salesforce, sélectionnez l’icône d’engrenage (⚙️) dans le coin supérieur droit, puis sélectionnez Configuration.
-
Dans la zone Recherche rapide, saisissez Informations sur la société, puis sélectionnez cet élément dans le menu.
-
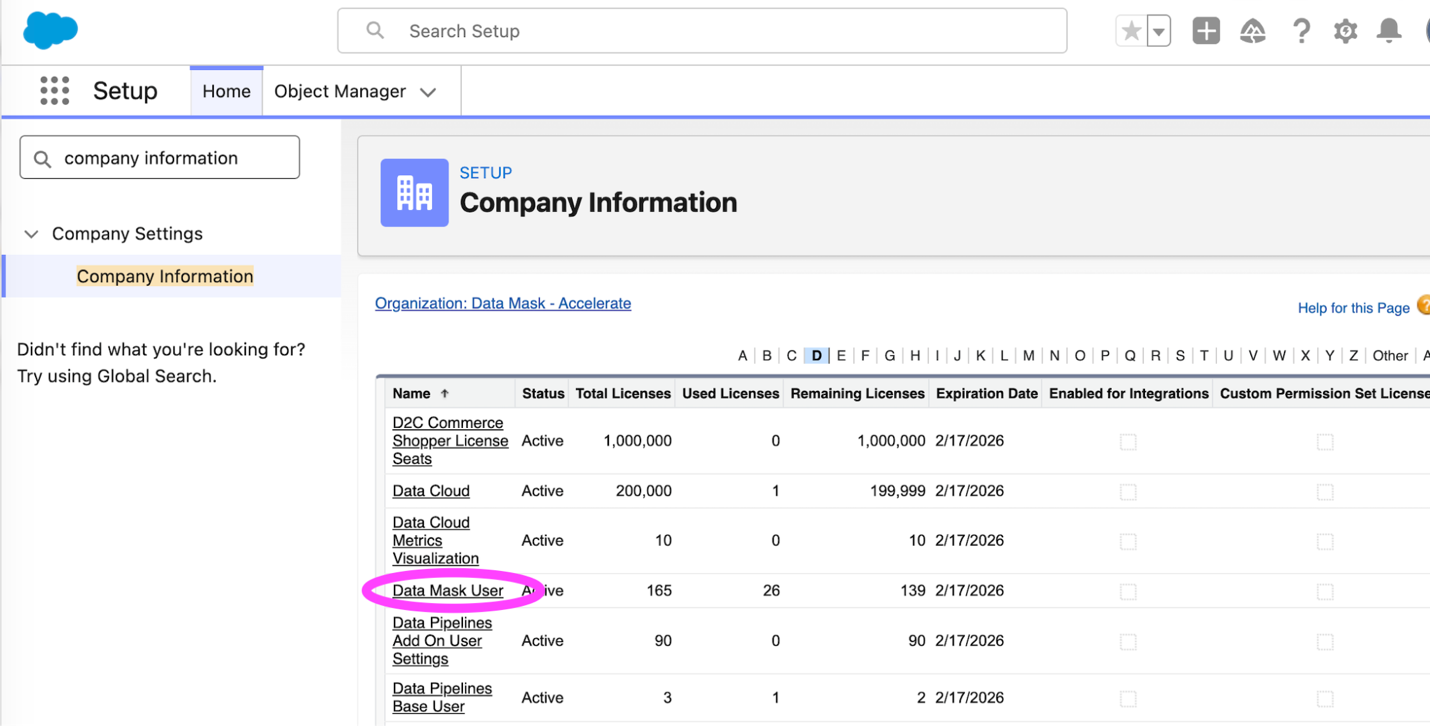
Cliquez sur « Licences d’ensemble d’autorisations » dans l’en-tête, puis recherchez Utilisateur Data Mask.
-
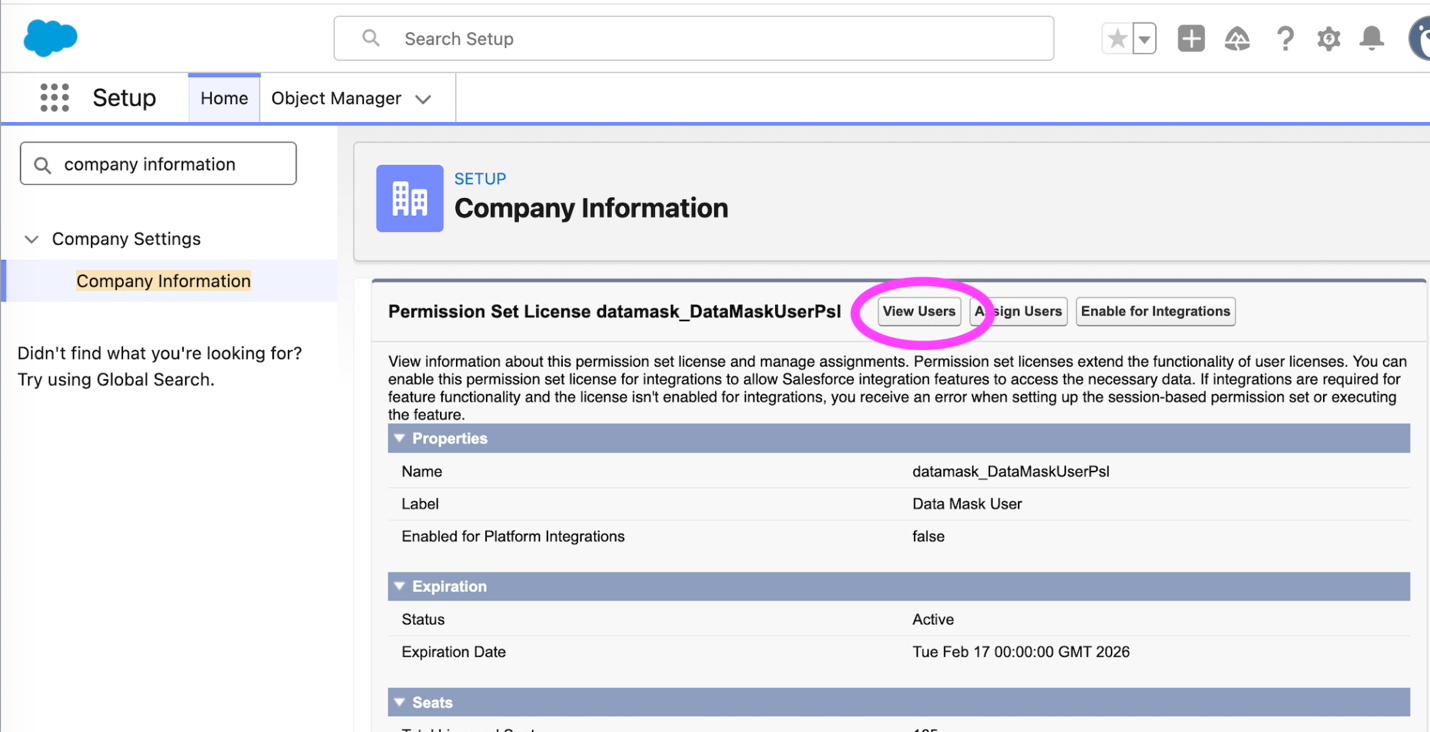
Sélectionnez le nom de l’ensemble d'autorisations Utilisateur Data Mask .
-
Cliquez en haut de la page des détails sur le bouton Afficher les utilisateurs .
-
Cette liste affiche chaque utilisateur à qui l’ensemble d’autorisations utilisateur Data Mask a été affecté. Vous pouvez sélectionner le nom de n’importe quel utilisateur pour afficher son profil complet et d’autres informations.
Si vous avez des questions, ouvrez une requête auprès du support via l’ Aide de Salesforce ou contactez votre équipe de compte Salesforce.
Pour en savoir plus sur l’approche de Salesforce concernant le retrait de produits et de fonctionnalités, lisez notre Philosophie de retrait de produits et de fonctionnalités.
Ressources supplémentaires
Numéro d’article de la base de connaissances
005299299
Cet article a-t-il résolu votre problème ?
Dites-nous ce que nous pouvons améliorer !
