組織を選択
1 回限りの更新トークンの適用 - (RTR) 更新トークンのローテーション
公開日: Oct 21, 2026
説明
更新トークンを複数回再利用すると、1 つの盗難トークンによって Salesforce への不正アクセスが継続的に行われるため、セキュリティの脆弱性が生じます。
侵害されたトークンを悪意のあるユーザーが悪用しないようにするには、接続アプリケーションまたは外部クライアントアプリケーションの OAuth 設定で更新トークンのローテーション (RTR) を実装します。この設定ではエクスチェンジのたびに新しいトークンを発行し、以前のトークンをすぐに無効にして、1 回限りの更新トークンを適用します。
これにより、トークンの盗難から環境を保護できます。無効にされた更新トークンの再利用が試行されると、現在の更新トークンおよび関連付けられたすべてのアクセストークンが即座に取り消され、クライアントは新しいフローによる再認証が必要になります。
解決策
設定
設定する前に、次の「有効化を計画」セクションを読み、既存の接続アプリケーションと外部クライアントアプリケーションの確認、クライアントアプリケーションの修復、ポリシーの設定に必要な手順を確認します。
組織で、システム管理者ユーザーとしてログインします。新しいアプリケーションの場合は、次の手順に従います。
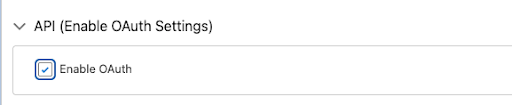
[設定] -> [外部クライアントアプリケーションマネージャー] -> [新規外部クライアントアプリケーション] の順に移動します。[Enable OAuth in API] (API で OAuth を有効化) をオンにします。
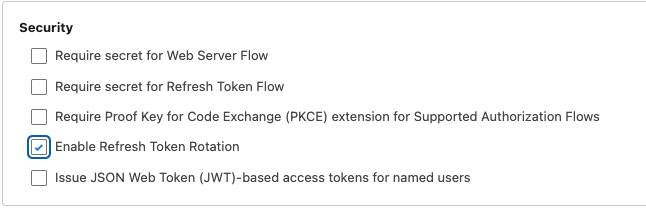
次に、セキュリティセクションで [更新トークンのローテーションを有効化] をオンにします。追加の設定オプションが表示されます。セキュリティセクションで、[更新トークンのローテーションを有効化] チェックボックスをオンにします。
Salesforce ではあらゆる状況において外部クライアントアプリケーションを使用し、接続アプリケーションから外部クライアントアプリケーションに移行することをお勧めします。
有効化を計画
この機能を有効化するには、システム管理者とアーキテクトが計画を立て、期待される結果を十分に理解しておく必要があります。更新トークンポリシーを組み込むには、現在の OAuth 範囲とクライアントの連動関係を順次確認し、トークンを安全に保持およびローテーションするようアプリケーションロジックを更新して、ロックアウトを防ぐためのエラー回復メカニズムを実装する必要があります。
手順 1: 現在の状況を確認する
設定を変更する前に、現在のフローでローテーションがサポートされていることを確認します。
-
範囲の確認: 現在の OAuth リクエストに refresh_token または offline_access 範囲が含まれていることを確認します。ローテーションは更新トークンを発行するフローにのみ適用されます。
-
すべての OAuth クライアントの特定: 特定の接続アプリケーションのコンシューマーキーに関連付けられたミドルウェア、モバイルアプリケーション、ローカルアプリケーションなどのすべての外部コンシューマーをカタログ化します。同期の失敗を回避するため、すべてのクライアントアプリケーションを、トークンの永続化をサポートするよう同時に更新する必要があります。
手順 2: クライアントアプリケーションを修復する
アプリケーションはローテーション対応である必要があります。また、OAuth フローで更新トークンの処理を実装してください。
-
トークンパーサーの変更: /services/oauth2/token からの応答を処理する関数を見つけます。
-
トークンスワップの実装: 更新リクエストの応答で refresh_token を検索するようロジックを変更します。
-
永続化の更新: セキュアストレージ内の古い更新トークンを、応答で指定された新しいトークンで上書きするロジックを記述します。
-
レガシーアプリケーション: アプリケーションの管理権限がなく、アプリケーションで更新トークンのローテーションがサポートされていない場合は、更新トークンのローテーションを有効にする影響を理解して周知します。
手順 3: エラー回復 (invalid_grant) の実装
エラーハンドリング: OAuth 2.0 更新トークンフローから返されたエラーの例を次に示します。このエラーを処理し、クリーンな監査履歴が残るようログに記録します。その後、新しい認証フローを開始します。新しいフローではすべての更新トークンが無効になり、盗まれたトークンの再利用を効果的に防ぐことができます。これを行わないと、ユーザーがロックアウトされる可能性があります。
{"error":"invalid_grant","error_description":"expired access/refresh token"}
ナレッジ記事番号
005316711
この記事で問題は解決されましたか?
ご意見をお待ちしております。
