組織を選択
全従業員ユーザーに対するMFA(多要素認証)の適用準備
公開日: Jul 24, 2026
説明
この記事では、「影響を受けるユーザーは誰ですか?」で定義されている、特権ユーザーまたは管理者権限を持たないユーザーに対するMFAの要件について説明します。特権ユーザーと管理者はフィッシング耐性のあるMFAの使用が必須ですが、Salesforceは、IDベースの脅威に対する最高レベルの保護を確保するために、すべてのユーザーがフィッシング耐性のあるMFA(セキュリティキーと組み込みAuthenticator)を採用することを強く推奨します。
Salesforce Platform の今後のセキュリティ変更に関するロードマップの詳細については、「2026年6月から開始される新しいセキュリティコントロール要件への準備」を参照してください。
|
7月6日更新:展開の透明性を高めるため、リリースグループと対象インスタンスごとにまとめた適用スケジュールを公開しました。リリースグループ適用スケジュールを参照して、組織ごとの具体的なスケジュールを確認ください。 |
動画を見る
全従業員ユーザーに対するMFA要件の概要については、以下の動画をご覧いただくか、リンクをクリックし新しいタブで本動画を開きご覧ください:「全従業員ユーザーに対するMFA」
変更内容
Salesforceは、本番組織とSandbox組織の両方において、直接UIログインとシングルサインオン(SSO)を含むすべての従業員ログインに対して、MFA(多要素認証)を強制的に適用します。
SalesforceでサポートされているMFA検証方法は、セキュリティ強度によって分類されています。
-
フィッシング耐性のあるMFA (多要素認証)(推奨):最も安全でシームレスな体験を提供します。これには、組み込みAuthenticator(Touch ID、Face ID、Windows Helloなど)とセキュリティキー( YubicoのYubiKey、GoogleのTitan Security Keyなど)が含まれます。ユーザーに最速かつ最も安全な認証フローを提供するため、パスキーによるパスワードなしのログインの採用を強くお勧めします。
-
標準MFA:Salesforce AuthenticatorモバイルアプリとサードパーティのTOTP認証アプリが含まれます。
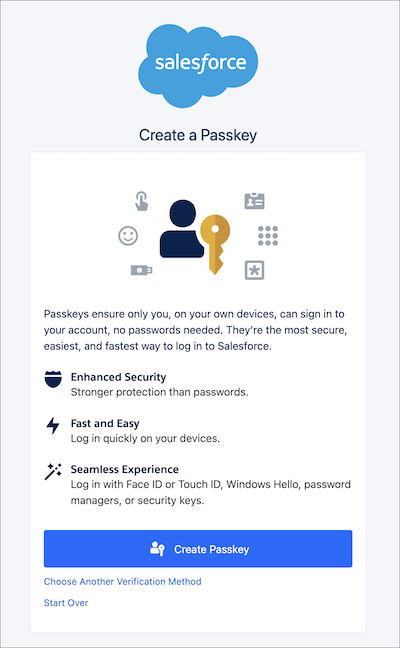
MFAの適用変更が行われると、パスキーを作成するよう促すプロンプトが表示されるようになります。詳細はリリースノートを参照してください (注:パスキー優先のMFA登録フローのUIラベルは現在、英語のみで利用可能です。その他の言語は、今後のパッチリリースでサポートされる予定です)。
変更理由
セキュリティを強化し、組織をより安全に保護するため、Salesforceは全従業員に対してMFA(多要素認証)をシステム的に強制することで、より強固なセキュリティ基盤の構築を進めています。この変更により、盗まれた認証情報、クレデンシャルスタッフィング、フィッシングなどに起因するアカウント乗っ取り(ATO)のリスクを軽減できます。
この変更はいつから適用になりますか?
-
Sandbox組織:2026年7月10日から開始
-
本番組織: 2026年7月20日から開始
リリースグループ適用スケジュール
組織の具体的な適用日を特定するには、以下の手順を実施ください。
-
対象組織のSalesforceインスタンスを特定します。「自分の Salesforce 組織のインスタンス情報の表示」を参照してください。
-
本ナレッジ記事の「その他のリソース」セクションにある「リリースグループのインスタンスマッピング」表にて、対象組織のインスタンスのリリースグループを確認ください。
-
下記の「リリースグループ適用スケジュール」で、該当するリリースグループの適用日を確認します。
注:非プレビューSandbox組織のリリース時期は、プレビューSandbox組織とは異なります。リリース時期を確認するには、対象インスタンスごとのリリースグループを組織ごとに確認してください。
|
リリースグループ |
開始日 |
終了日 |
|
Sandbox [プレビュー] |
2026年7月10日 |
2026年7月10日 |
|
R0 |
2026年7月20日 |
2026年7月20日 |
|
R1 |
2026年7月27日 |
2026年7月28日 |
|
R2a |
2026年8月10日 |
2026年8月17日 |
|
R2b |
2026年8月10日 |
2026年8月13日 |
|
日本と韓国 |
2026年9月1日 |
2026年9月1日 |
|
上記以外すべて |
2026年9月3日 |
2026年9月3日 |
影響を受けるユーザーは誰ですか?
本ナレッジ記事の内容に該当するユーザーは、本番組織またはSandbox組織でSalesforceにログインする(直接UIログインまたはSSOログイン)すべてのユーザーのうち、以下の条件を満たすユーザーが対象です。
-
システム管理者プロファイル、すべてのデータの編集、すべてのデータの参照、アプリケーションのカスタマイズ、またはApex 開発のいずれかの権限を持たないユーザー
-
注: これらの権限を持つユーザーは、より厳格なフィッシング耐性のあるMFA要件の対象となります。
-
注:
-
この要件は、 社内ユーザー(つまり、標準ユーザーライセンスを持つすべてのユーザー)が、貴社の従業員コミュニティまたはその他のExperience Cloud Siteにログインする場合に適用されます。
-
Chatter Plusのユーザーは社内ユーザーとみなされ、この要件の対象となります。
影響を受けないユーザーは誰ですか?
以下の基準を満たすユーザーは既に準拠しているか、免除対象となっているため、変更はありません。
-
Experience CloudまたはExperience Siteへのログインでは、MFAの使用は強制されず、組織のシステム管理者が設定可能なオプション設定として引き続き提供されます。この例外は、Experience Cloudユーザーライセンスを持つ外部ユーザーに適用されます。
-
Chatter ExternalおよびChatter FreeユーザーはMFAの対象外です。
-
ユーザーが既にMFAを登録しており、かつユーザーに「ユーザーインターフェースログインの多要素認証」権限が割り当てられているか、または組織全体のMFA設定「Salesforce 組織へのすべての直接 UI ログインに多要素認証 (MFA) が必要」が有効になっている場合の、UIから直接するログインユーザー
-
SSOログインにおいて、 SSO IdPが既に標準MFAまたはフィッシング耐性のあるMFAシグナル(AMR/ACR)をSalesforceに正常に渡しているユーザー。
SSOログインの場合、お客様のIDプロバイダー(IdP)からのIDトークンまたはSAMLレスポンスで業界標準のシグナル(ACR(認証コンテキストクラス参照)およびAMR(Authentication Methods Reference 、RFC 8176))の送信に依存します。
想定動作
管理およびポリシーの変更
-
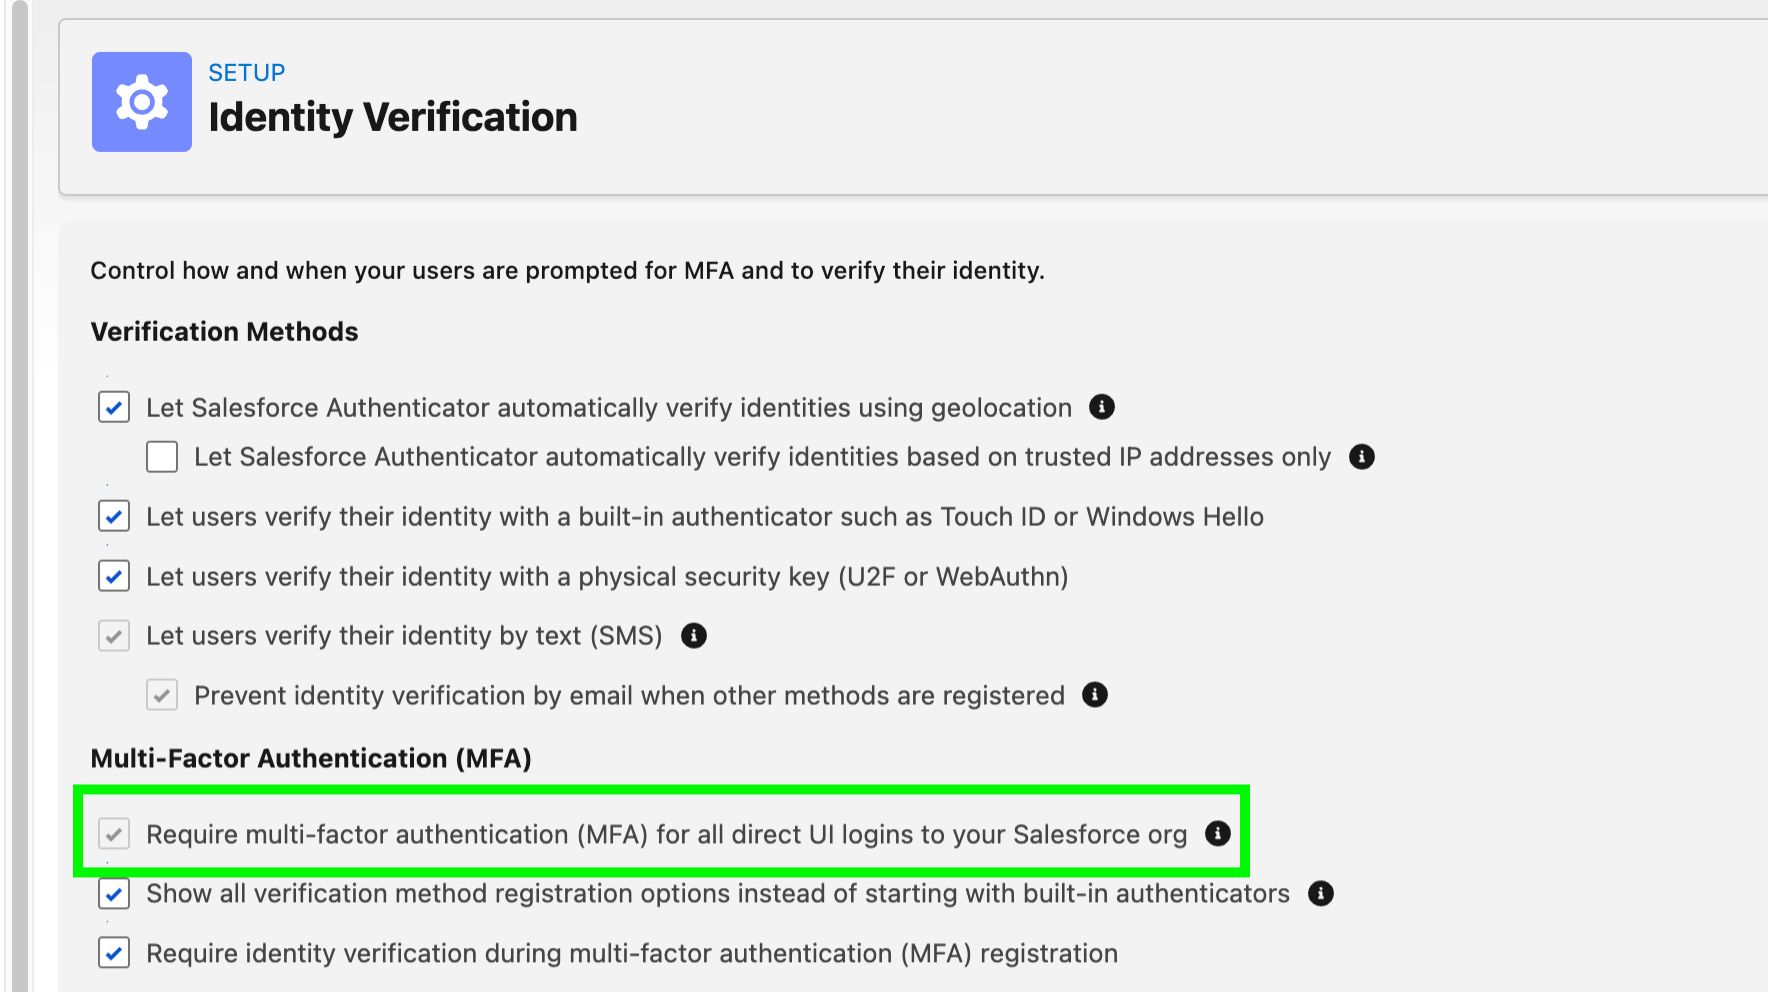
組織全体のMFA設定の適用:「Salesforce 組織へのすべての直接 UI ログインに多要素認証 (MFA) が必要」設定が有効になり、管理者はこれを選択解除または無効にすることができなくなります。
-
MFA免除への影響:「除外ユーザーの多要素認証を放棄 」権限は、MFAを自動的に免除しなくなります。この変更後、この権限を持つユーザーは、ログイン時にID 検証方法の登録と使用を求められます。有効なユースケース(自動テストツールなど)でこの免除を復元するには、Salesforceサポートに連絡して承認を得る必要があります。
- 注: 「除外ユーザーの多要素認証を放棄」 ユーザー権限 のAPI項目名「PermissionsBypassMFAForUiLogins 」は、正当な理由により引き続き使用できるようSalesforceサポートに問い合わせて猶予を依頼していない限り、 PermissionSet および Profile オブジェクトのスキーマから削除されます。削除後、この項目をAPI名で参照するとコンパイルエラーが発生し、パッケージのインストールやアップグレードがブロックされます。お客様およびパートナーは、コードとメタデータを監査し、この項目へのすべての参照を削除する必要があります。
-
トライアル組織の移行:サブスクリプションに移行したトライアル組織には、MFA要件に関する30日間の猶予期間は適用されなくなります。
ユーザーログインと登録の手順
-
直接 UI ログイン:ユーザーが以前にMFA認証に登録していない場合、サポートされているMFA認証サービスの登録を求められます。以降のすべてのログインでは、MFA認証を完了してログインする必要があります。
-
強化されたパスワードなしのログイン: login.salesforce.comおよび 私のドメイン ページが更新され、パスワードなしでユーザー名を入力できるようになります。この変更により、パスワードではなくパスキー(組み込みAuthenticatorまたはセキュリティキー)でログインするユーザー体験が向上します。UIログインを使用するテスト自動化は更新が必要になる場合があります。また、9月に予定されているログインエクスペリエンスの 変更にもご注意ください。
-
フィッシング耐性のあるMFAのデフォルト設定:ユーザーが新しいMFA検証方法を登録する必要がある場合、パスキー(組み込み Authenticator またはセキュリティキー。これらはフィッシング対策オプションです)の登録を求められます。フィッシング耐性のあるMFAオプションを必要としないユーザーは、サードパーティ製の認証アプリを選択できます。
-
アプリケーション内バナー通知は、以下の条件を満たすすべてのユーザーに表示されます。
-
シングルサインオン(SSO)が構成されている、または
-
「Salesforce 組織へのすべての直接 UI ログインに多要素認証 (MFA) が必要」設定が無効になっている、または
-
「除外ユーザーの多要素認証を放棄」権限が割り当てられている、または
-
組み込み Authenticator および セキュリティキーの検証方法がユーザーに提供されていません。
-
シングルサインオン(SSO)およびシステム連携要件
-
SSO要件:IDプロバイダーが有効なAMR(Authentication Methods Reference)またはACR(認証コンテキストクラス参照)シグナルを送信しないSSOユーザーは、Salesforce UIで ID 検証方法を登録する必要があります。
-
OAuth Webサーバーおよびハイブリッドトークンフロー:これらのフローを使用する接続アプリケーションまたは外部クライアントアプリケーションでは、OAuth認証を完了するためにSalesforce UIへのログインが必要となります。このログインはMFA(多要素認証)の対象となります。JWTベアラーまたはクライアントログイン情報フローを使用するアプリは、UIへのログインが不要なため影響を受けません。
認証強度の決定と評価ロジック
認証強度レベル
Salesforce は、すべてのログインをその強度に基づいて評価します。Salesforce に直接ログインする場合でも、シングル サインオン (SSO) プロバイダーを使用する場合でも、ログイン方法 (Salesforce を IdP として使用するか、他の SSO IdP を使用するか) と、存在する特定の検証要素またはシグナルに基づいて、認証は「フィッシング耐性 MFA」、「標準 MFA」、「脆弱な MFA / MFA なし」の 3 つの階層のいずれかに分類されます。分類は、直接ログイン (Salesforce を IdP として使用する場合) するか、SSO 経由でログインするかによって異なります。
|
分類 |
Salesforceへの直接ログイン(Salesforce MFA認証) |
SSO AMR(Authentication Method Reference)シグナル |
SSO Authentication Context Class Reference (ACR) シグナル |
結果 |
|
フィッシング耐性MFA(推奨) |
セキュリティキー(WebAuthn)、組み込みAuthenticator(Touch ID、Windows Hello) |
cert, face, fido, fido2, fpt, hwk, iris, passkey, phr, pki, pop, pwlesspasskey, retina, sc, smartcard, smartcardpki, softwarepki, swk, tlsclient, x509 |
fido, fido2, fpt, hwk, passkey, phr, pki, pwlesspasskey, retina, smartcard, smartcardpki, softwarepki, swk, tlsclient, x509 |
ログイン成功 |
|
標準MFA |
Salesforce Authenticator、TOTP アプリ (Google/Microsoft 認証) |
mfa, mobiletwofactorcontract, okta_verify, pin, pgp, publickey, rsa, timesynctoken, user, vbm |
mfa, mobiletwofactorcontract, okta_verify, pgp, publickey, rsa, timesynctoken, vbm |
ログイン成功 |
|
脆弱なMFA/MFAなし |
MFAなし |
pwd, sms, tel, email |
登録と標準MFA認証の使用が完了するまで、ログインはブロックされます。 | |
これらの値は変更される可能性があります。
SSO IdPからのAMRおよびACRシグナルを評価し、標準MFAまたはフィッシング耐性MFAの要件が満たされているか判定する方法
Salesforceは、OIDC または SAML のどちらを使用しているか、またシグナルがAMR値かACR値かによって、SSO IDプロバイダー(IdP)からのシグナルを異なる方法で評価します。 AMR と ACR では、それぞれ受け入れられるシグナル値が異なります (上記の表の値リストを参照してください)。 要件を満たすには、SSO IdP は、必要な階層の適切な AMR または ACR 列の値と一致する値を少なくとも 1 つ送信する必要があります。フィッシング耐性リストにある値は、標準 MFA チェックも自動的に満たします。
追加の評価基準:
SAML AMR:
-
Salesforceは、属性名に amr または authnmethodsreferences が含まれるIdP属性値をAMRシグナルとして解析および評価します。
-
セミコロンで区切られた文字列(例: hwk;face;mfa)内の属性値は解析および評価されますが、カンマで区切られた値は評価されません。
-
URN/URL値は : または / で分割されるため、urn:custom:auth:hwk と https://example.com/auth/hwk はどちらも hwk として解決されます。
OIDC AMR:
-
OIDC AMRは配列(例: [hwk, mfa])であり、完全一致で比較されます。
ACR(OIDCとSAMLの両方):
- 小文字化された文字列に対して contains() チェックを使用するため、mfa のような短いトークンは urn:oasis:names:tc:SAML:2.0:ac:classes:mfa のような完全なURNと一致します。
解決策
適用前:準備方法
-
MFAの設定とユーザーを確認する:
-
「Salesforce 組織へのすべての直接 UI ログインに多要素認証 (MFA) が必要 」設定の状態を確認し、直接MFA権限を持つユーザーを特定します(プロファイル/権限セット経由)。
-
「除外ユーザーの多要素認証を放棄」権限が割り当てられているすべてのユーザーを特定してください。この権限は変更が適用されると無効になるため、有効なユースケース(自動テストツールなど)で免除を維持するには、Salesforceサポートに問い合わせる必要があります。
-
-
組織の認証オプションを設定する:ユーザーが許可するMFA(多要素認証)方法を定義し、初回登録時にユーザーが方法を選択する方法を設定します。
-
注: Salesforceでは、システム管理者を含む特権ユーザーにフィッシング耐性のある MFA(多要素認証)の使用を義務付けています。そのため、組み込み Authenticator またはセキュリティキーを有効にする必要があります。これらの認証方法をセットアップで有効にすると、組織のすべてのユーザーが利用できるようになります。システム管理者のみに限定して使用することはできません。
-
【推奨】パスキーを有効にする:ID検証設定で「パスキーを使用したパスワードなしのログインを許可 」をオンにすると、より高速でフィッシング耐性が強化されたログインが可能になります。ユーザーは、ユーザー名とパスキー(組み込み Authenticator やセキュリティキーなど)のみを使用してログインすることで、この要件を満たすことができます。詳しくは、パスキーを使用したパスワードなしのログインの有効化をご覧ください。
-
-
アクセス復旧手順を確立する:システム管理者がログインの問題を解決するための内部プロセス(一時的な仮の確認コードの生成など)を定義し、定期的なリセットをSalesforceサポートに頼る必要がないようにします。詳しくは、「ユーザーのMFAアクセス問題の解決」を参照してください。
-
MFA準拠のためのSSOの設定:SSOには主に2つの方法があります。1つは、IDプロバイダー(IdP)を更新して標準のMFA認証を必須とし、必要なAMR/ACRシグナルを送信する方法、もう1つは、SSOログインでSalesforce MFAを有効にする方法です。IdPのMFAサービスを利用する場合は、IDトークン(OpenID Connect用)またはSAMLレスポンスに必要なAMR/ACRシグナルが含まれていることを確認してください。
-
ログイン履歴の認証メソッド参照項目と認証コンテキストクラス参照項目を確認してください。
-
Salesforce SAML Validatorツール、またはサードパーティ製のSAMLトレーサーを使用して、応答を確認してください。
-
-
事前に登録する:ユーザーにスケジュールを積極的に伝え、ログインの中断を避けるため、適用前にMFA(多要素認証)方法を登録するよう促してください。「Salesforce 組織の ID 検証方法の登録」を 参照してください。
-
MFA実装のテスト:変更を本番組織に反映させる前に、まずSandbox組織でMFAを有効にして、設定とユーザー登録フローを検証してください。Salesforce組織におけるMFA実装のテストについては、「Salesforce組織におけるMFA実装のテスト」を参照してください。
適用後:エラーの解決
以下の手順は、変更によって発生したエラーを解決するものです。
-
ブロックされたユーザーの特定:Salesforce MFAに登録できない、またはMFAチャレンジを完了できないユーザーのログイン履歴を監視します。ユーザー (Salesforce 組織) の MFA アクセスの問題の解決 (例:ロックアウトされたユーザーの場合、システム管理者はワンタイムログインコードを生成できます)を活用し、追加のヘルプについては多要素認証 (MFA) の よくあるトラブルシューティングを参照してください。
-
SSOシグナルに関する問題:SSOプロバイダーがフィッシング耐性のあるMFAまたは標準MFA認証を使用しているにもかかわらず、必要なシグナルが送信されない場合、Salesforce MFAへの登録を求められます。Salesforce内でプロンプトが表示されないようにするには、SSOプロバイダーと連携して、ACRまたはAMRシグナルが正しく送信されるようにしてください。
-
ユーザーのロックアウト:ユーザーがロックアウトされた場合、顧客組織の管理者は一時的な本人確認コードを生成し、古い認証方法を無効にして、再登録を支援できます。詳しくは、「ユーザー (Salesforce 組織) の MFA アクセスの問題の解決」を参照してください。
よくある質問
APIログインにはどのような影響がありますか?
この変更は、UIベースの従業員ログインのみを対象としています。
Salesforce Mobile SDK を使用した Salesforce モバイルアプリ経由のログインには、どのような影響がありますか?
-
Mobile SDK バージョン 13.2.0 以前では、デフォルトの Mobile SDK 認証モード (WebView) は、パスキーやハードウェアセキュリティキー (YubiKey など) のフィッシング耐性のあるMFA メカニズムをサポートしていません。バージョン 13.2.0 より前のバージョンを利用のユーザーで、MFA オプションとしてパスキー (またはその他のフィッシング耐性メカニズム) を選択した場合、組織が私のドメイン 設定で高度な認証を事前に構成し、私のドメインをログイン サーバーとして使用していない限り、ログインがブロックされます。または、MDMを使用して高度な認証を構成することもできます。インテント フィルタが構成されていない一部の Android アプリでは、[管理者用ログイン(Login for Admin] ボタンで高度な認証が自動的に有効となりません。インテント フィルタを追加するには、[Android アプリでの高度な認証の構成]の手順に従ってください。モバイル アプリでカスタム ドメインを構成するには、ログインする前に設定メニュー (歯車アイコン) をタップし、[サーバーを変更] を選択して、カスタム ログイン ホスト URL を入力します。
-
すべてのユーザーに対するログインUXの変更:フィッシング耐性のあるMFA(多要素認証)が必須となったため、Salesforceはログインフローを変更し、ユーザーが「ログイン」をクリックした後に、まずユーザー名項目が表示され、次にパスワードまたはパスキー項目が表示されるようにします。この変更は既存のモバイルSDKアプリで機能するため、コードの変更は不要です。ただし、この2段階フローでは、以前のフローに対応するように設定されている既存の自動テストを更新する必要があります。
変更が組織またはインスタンスに反映されたかどうかを確認するにはどうすればよいですか?
「Salesforce 組織へのすべての直接 UI ログインに多要素認証 (MFA) が必要」が有効になっており、グレー表示されています。
MFAは、本番組織だけでなく、Sandbox組織にも適用されるようになったのですか?
はい。今回の変更により、Salesforceは本番組織とSandbox組織の両方にログインするすべての従業員(社内)ユーザーに対してMFA(多要素認証)を必須とします。これは、Sandbox組織を対象外としていた以前のMFA要件からの変更点です。
Experience Cloud / Community ユーザーには MFA が適用されますか?
いいえ。MFAログイン要件は、従業員(社内)ユーザーのみに適用されます。Experience Cloudにログインする外部ユーザーおよびCommunityユーザーは、MFAログイン義務の対象外です。
注: MFAは、 社内ユーザー(つまり、標準ユーザーライセンスを持つすべてのユーザー)が、貴社の従業員コミュニティまたはその他のExperience Cloud Siteにログインする場合に適用されます。
弊社では既にSSOプロバイダー(例:Okta、ADFS、Entra)を通じてMFAを適用しています。SalesforceのMFAも別途設定する必要があるのでしょうか?
SSOログインはSalesforceのMFA要件を満たすことができます。ただし、IDプロバイダー(IdP)がMFAが使用されたことを証明する有効なAMR(Authentication Methods Reference)またはACR(Authentication Context Class Reference)シグナルを送信を送信した場合に限ります。デフォルトでは、認識されたフィッシング耐性MFAまたは標準MFAシグナルを受信するまで、すべてのSSOログインはMFAなしとして扱われます。SalesforceがIdPからの有効なシグナルを検出できない場合、ユーザーはSalesforce MFAへの登録を求められます。
SalesforceはSSOプロバイダーからどのMFAシグナル値を認識しますか?
許容される値のリストについては、上記の「認証強度レベル」というタイトルのセクションにある表を参照してください。
フィッシング耐性MFAまたは標準MFAのシグナルが検出された場合、ユーザーは追加の認証要件なしに即座にアクセスできるようになります。
ただし、MFAのシグナルが弱い、またはMFAシグナルがない場合は、SalesforceのUIを介してユーザーに検証方法を選択し、Salesforceアカウントにリンクするように促されます。
「除外ユーザーの多要素認証を放棄」権限は引き続き使用できますか?
適用日以降、この権限ではMFA要件が自動的に免除されなくなります。この権限を持つユーザーは、Salesforce UIでMFAの登録と使用を求められます。有効なユースケース(自動テストツールなど)で免除を復元するには、Salesforceサポートに連絡して承認を得る必要があります。
ユーザーまたはシステム管理者がロックアウトされた場合はどうなりますか?
ユーザーがロックアウトされた場合、組織のシステム管理者は一時的な仮の確認コードを生成し、古い認証方法を無効にして、再登録を支援できます。詳しくは、ユーザー (Salesforce 組織) の MFA アクセスの問題の解決を参照してください。
全従業員ユーザーに対するMFAの要件は、Developer Edition、Trial、スクラッチ組織、またはその他の無償組織にも適用されますか?
いいえ。全従業員ユーザーに対するMFAの要件は、有償の本番組織とSandbox組織のみに適用されます。Developer Edtion、Trial、スクラッチ組織、その他の無償組織は、この要件の適用対象外です。
「除外ユーザーの多要素認証を放棄」というユーザー権限を持つユーザーを確認するためのSOQLクエリはありますか?
オプション1:PermissionSetAssignmentによるクエリ(権限セットを通じて権限を持つユーザーを検索)
SELECT AssigneeId, Assignee.Name, Assignee.Email, Assignee.Username,
Assignee.IsActive、PermissionSet.Name
FROM PermissionSetAssignment
WHERE PermissionSet.PermissionsBypassMFAForUILogins = true
オプション2:プロファイルによるクエリ(権限が有効になっているプロファイルを検索)
SELECT Id, Name, PermissionsBypassMFAForUILogins
FROM Profile
WHERE PermissionsBypassMFAForUILogins = true
注: 「除外ユーザーの多要素認証を放棄」 ユーザー権限 のAPI項目名「PermissionsBypassMFAForUiLogins 」は、正当な理由により引き続き使用できるようSalesforceサポートに問い合わせて猶予を依頼していない限り、 PermissionSet および Profile オブジェクトのスキーマから削除されます。削除後、この項目をAPI名で参照するとコンパイルエラーが発生し、パッケージのインストールやアップグレードがブロックされます。お客様およびパートナーは、コードとメタデータを監査し、この項目へのすべての参照を削除する必要があります。
組織に一時的な猶予期間を適用しましたが、ユーザーがログイン時にMFAを求められ、「Create a Passkey」画面が表示されます
一時的な猶予期間が承認された場合でも、 MFAの「Create a Passkey」画面が自動的に停止するわけではありません。全ユーザーへのMFA適用の一時的な適用猶予により、組織の管理者は組織で適用されるMFAを無効にできますが、MFAプロンプトを抑制するには、以下の条件を満たす必要があります。
-
適切な一時適用猶予設定が有効である
-
全ユーザーへのMFA適用の一時的な猶予設定は、非特権ユーザー向けです。特権ユーザーは引き続きフィッシング耐性MFAを使用する必要があります。
-
全ユーザーへのMFA適用の一時的な猶予設定とフィッシング耐性MFAの一時的な適用猶予は、すべてのユーザーに適用されます
-
-
組織の管理者が、 [設定] → [ID検証] の「Salesforce 組織へのすべての直接 UI ログインに多要素認証 (MFA) が必要 」設定を無効に設定した場合
上記の手順を両方とも完了してもユーザーが認証を求められる場合は、「ユーザーインターフェースログインの多要素認証」ユーザー権限が割り当てられているかどうかを確認してください。プロファイルまたは権限セットの割り当てからこの権限を削除することで、MFAプロンプトが表示されなくなります。
上記の条件が満たされない場合、一時的な適用猶予の設定に関わらず、ユーザーは引き続きパスキーを作成するためのMFA認証を求められることがあります。 すべての一時的な適用猶予設定の組み合わせとその想定される動作の詳細については、 「 MFAおよびフィッシング耐性MFA適用後のパスキープロンプトと一時的な適用猶予の動作」を参照してください。
Salesforce SAML Validatorを使用して、SSOシグナルがフィッシング耐性のあるMFA要件を満たしているかどうかを確認できますか?
はい。Salesforce SAML Validatorは、以前の2段階モデル(強い/弱い)に代わり、各AMR/ACRシグナルをフィッシング耐性、標準、弱いのいずれかに分類するようになりました。こちらを使用することで、IDプロバイダーのシグナルが標準ユーザー向けのMFA要件、または特権ユーザー向けのより厳格なフィッシング耐性MFA要件を満たしているかどうかを確認できます。
詳細については、Summer‘26 のリリースノート「SAML アサーション検証でのフィッシングに強い MFA メソッド、標準 MFA メソッド、および弱い MFA メソッドの表示」を参照してください。
SSO IDプロバイダーがSalesforceに送信している認証方法とコンテキストを確認できますか?
はい。Salesforceでは、SSO IDプロバイダーがどのようにユーザーを認証しているかを理解するのに役立つ2つの項目がログイン履歴に用意されています。
-
認証メソッド参照(AMR) — Spring '21以降で利用可能となりました。ログイン時に使用される認証方式(パスワード、多要素認証、ハードウェアキーなど)を表示します。詳細はSpring '21リリースノートを参照してください。
-
認証コンテキストクラス参照(ACR) — Summer '26 で新しく追加された機能で、ID プロバイダから送信された認証コンテキストクラスを表示し、使用されている認証方法の全体的な強度を示します。詳細はSummer '26 リリースノートを参照してください。
これらの項目を総合的に確認することで、IDプロバイダーが強力な認証シグナルを送信しているか、弱い認証シグナルを送信しているかを判断できます。これは、SSOログインがMFA要件を満たすかどうかを理解する上で非常に重要です。これらの項目を表示するには、設定の「ログイン履歴」に移動し、該当する列をビューに追加してください。これらの値は、LoginEventオブジェクトとLoginEventStreamオブジェクトを介して、イベントモニタリングでも利用できます。
ユーザーは新しいMFA認証方法を追加する前に、本人確認を行う必要がありますか?
はい。組織でMFAが有効になっている場合、既に少なくとも1つのMFA方法を登録しているユーザーは、新しい方法を追加する前に本人確認を行う必要があります。Salesforceは、最も安全な既存の方法(パスキー、Salesforce Authenticator、またはTOTPアプリ)を使用して本人確認を行うよう促します。MFA方法が登録されていないユーザーには、代わりにSMSまたはメールでワンタイムコードが送信されます。なお、これはMFA方法を初めて登録するユーザーには影響しません。
変更履歴
※本ナレッジ記事は英語版ナレッジ記事の翻訳版となります。最新情報は英語版ナレッジ記事をご参照ください。
|
日付 |
内容 |
|
2026年7月24日 |
|
|
2026年7月20日 |
|
|
2026年7月16日 |
|
|
2026年7月14日 |
|
|
2026年7月10日 |
|
|
2026年7月8日 |
|
|
2026年7月6日 |
リリースグループ適用スケジュールおよびリリースグループのインスタンスマッピングを公開しました |
|
2026年7月2日 |
以下の適用計画の再開と新しいスケジュールを決定しました
|
|
2026年7月1日 |
本変更を保留といたしました。再開の計画については近日中に発表いたします。 |
|
2026年6月22日 |
動画再生プレイヤーを追加しました |
|
2026年6月16日 |
|
|
2026年6月5日 |
更新情報と追加情報
新しいよくある質問を追加しました
|
|
2026年5月5日 |
初版 |
その他のリソース
リリースグループのインスタンスマッピング
注:リリースグループのマッピングは変更される場合があります。
インスタンスを識別する方法については、 「自分の Salesforce 組織のインスタンス情報の表示」を参照してください。
インスタンスのリリースグループを決定したら、上記で説明したリリースグループ適用スケジュールで詳細な展開スケジュールを確認してください 。
|
リリースグループ |
インスタンス |
|
Sandbox [プレビュー] |
cs340, stg3s, usa4s, usa6s, usa14s, usa16s, usa18s, usa12, usa10s, usa24s, usa196s, usa198s, usa222s, usa246s, usa794, usa796, usa998s, usa1096s, usa1106, air6s, iso9006, stg9006s, stg9406s, usa9906s, bra2s, bra6s, bra54s, can2s, can6s, can70s, can86s, che2s, che26s, deu2s, deu6s, deu12s, deu14s, deu16s, deu20s, deu48s, deu62s, deu114s, deu150s, fra2s, fra6s, fra12s, fra24s, fra96s, gbr2s, gbr42s, gbr44s, gbr90s, gbr92s, gbr106s, gbr108s, gbr110s, isr4s, ita2s, ita22s, ita52s, swe2s, swe6s, swe30s, swe60s, swe88s, swe90s, swe92s, swe94s, swe96s, usa3s, usa8s, usa20s, usa28s, usa30s, usa32s, usa80s, usa224s, usa240s, usa244s, usa250s, usa252s, usa254s, usa256s, usa258s, usa260s, usa262s, usa268s, usa270s, usa448s, usa534s, usa540s, usa542s, usa654s, usa656s, usa658s, usa660s, usa662s, usa664s, usa666s, usa668s, usa670s, usa672s, usa710s, usa752s, usa754s, usa756s, usa758s, usa760s, usa762s, usa764s, usa766s, usa768s, usa770s, usa772s, usa774s, usa870s, usa872s, usa932s, usa934s, usa936s, usa938s, usa940s, usa942s, usa944s, usa946s, usa954s, usa996s, usa1036s, usa1070s, usa1076s, usa1088s, usa1100s, usa1104, usa1136s, usa1148s, usa1154s, usa1156s, usa1178s, cs236, cs237, cs239, cs240, cs242, cs247, cs248, cs250, cs253, cs256, cs257, cs258, cs259, cs260, cs261, cs262, cs263, cs265, cs266, cs267, cs268, cs269, cs270, cs271, cs272, cs273, cs274, cs276, cs277, cs278, cs279, cs280, cs281, cs282, cs331, cs333, cs334, cs335, cs336, cs337, cs338, cs341, cs342, cs343, cs345, stg9002, stg9402, usa9006s, usa9012s, usa9018s, usa9024s, usa9028s, usa9406s, usa9904s, are2s, aus2s, aus14s, aus18s, aus20s, aus22s, aus24s, aus26s, aus36s, aus38s, idn2s, ind3s, ind4s, ind6s, ind8s, ind10s, ind12s, ind20s, ind22s, ind24s, ind142s, ind146s, jpn2s, jpn6s, jpn10s, jpn12s, jpn18s, jpn20s, jpn22s, jpn28s, jpn152s, jpn174s, jpn178s, jpn180s, kor2s, sgp2s, sgp6s, cs294, cs314, cs316, cs317, cs318, cs321 |
|
R0 |
bra30, ind54s, usa26, usa220, usa322, usa354, usa568, usa926, usa1000, usa1184, na241, usa1282s, usa1286, usa1338 |
|
R1 |
bra24, bra38, bra50, can34, can38, can40, can42, che16, deu38, deu54, deu72, deu78, deu94, deu100, deu118, deu122, deu128, deu130, fra34, fra48, fra56, fra80, fra90, gbr34, gbr50, gbr54, gbr70, gbr72, gbr86, gbr88, gbr98, gbr100, gbr102, gbr140, ita8, ita28, ita30, swe8, swe10, swe26, swe46, swe56, swe58, swe64, swe82, swe84, swe100, swe124, swe126, usa234, usa236, usa238, usa274, usa276, usa278, usa280, usa282, usa314, usa316, usa318, usa320, usa358, usa360, usa384, usa408, usa410, usa442, usa444, usa452, usa454, usa456, usa494, usa556, usa558, usa608, usa610, usa612, usa614, usa616, usa618, usa620, usa622, usa624, usa626, usa628, usa630, usa632, usa634, usa636, usa638, usa640, usa642, usa744, usa746, usa748, usa830, usa862, usa876, usa918, usa920, usa922, usa1016, usa1024, usa1034, usa1052, usa1098s, usa1102, usa1122, usa1142, usa1158, eu50, eu51, na226, na231, na232, na235, na238, na245, na250, na253 |
|
R2a |
bra4s, bra8s, bra14, bra16, bra18, bra28, bra32, bra34, bra36, bra44, bra48, can4s, can8s, can20s, can26, can28, can36, can44, can46, can48, can50, can52, can54, can56, can80, can96, can98, che4s, che6, che12, che18, che28, che30, chn1, chn3s, chn5s, deu4s, deu8s, deu10s, deu36, deu46, deu50s, deu52, deu56, deu58, deu60, deu66, deu68, deu70, deu74, deu76, deu84, deu86, deu90, deu92, deu96, deu102, deu104s, deu106, deu108, deu110, deu112, deu116s, deu120, deu124, deu126, deu132, deu146s, deu152, fra4s, fra8s, fra32, fra36, fra42, fra44, fra46, fra50, fra52, fra54, fra62, fra64, fra66, fra70, fra74, fra76, fra78, fra84, fra86, fra88, fra98s, fra100, fra104, gbr4s, gbr36, gbr38, gbr40s, gbr46, gbr48, gbr52, gbr56, gbr58, gbr60s, gbr62s, gbr64, gbr66, gbr68, gbr74, gbr76, gbr78, gbr80, gbr82, gbr84, gbr94, gbr96, gbr112, gbr116, gbr118, gbr120, gbr122, gbr124, gbr136s, gbr138s, gbr142, ind2s, ind14s, ind26s, ind60, ind62, ind64, ind70, ind74, ind88, ind92, ind94, ind96, ind98, ind102, ind104, ind108, ind110, ind112, ind116, ind118, ind120, ind122, isr2s, isr6, isr10, isr12, ita4s, ita6, ita10, ita12, ita14, ita16, ita18, ita24, ita26, ita32s, ita34, ita36, ita38, ita42, ita54, stg2, stg4s, stg6s, swe4s, swe12, swe14, swe16, swe18, swe20, swe22, swe24, swe28s, swe32, swe34, swe36, swe38, swe40, swe42, swe44s, swe48, swe50, swe52, swe54, swe62, swe66, swe68, swe70, swe72, swe74, swe76, swe78, swe80, swe98, swe106, swe108, swe112, swe114, swe118, swe120s, swe122, swe128s, swe130s, swe132s, usa1, usa2s, usa22s, usa34, usa36, usa60s, usa62s, usa202s, usa226, usa228, usa230, usa232, usa242s, usa248s, usa272, usa286, usa288, usa290, usa292, usa294, usa296, usa300, usa302, usa304, usa312, usa324, usa326, usa328, usa330, usa332, usa334, usa336, usa338, usa340, usa342, usa344, usa346, usa348, usa350, usa352, usa356, usa364, usa366s, usa372, usa374, usa376, usa412, usa414, usa416, usa418, usa420, usa422, usa424, usa426, usa428, usa430, usa432s, usa434s, usa436, usa438, usa440, usa446s, usa450, usa460, usa462, usa464, usa466, usa468, usa470, usa472, usa474, usa476, usa478, usa480, usa488s, usa490s, usa496, usa538, usa544, usa546, usa548, usa550, usa552, usa554, usa560, usa562, usa564, usa566, usa570, usa572, usa574, usa576, usa578, usa580, usa582, usa584, usa586, usa588, usa590, usa592, usa594, usa596, usa598, usa600, usa602, usa604, usa606, usa644, usa646, usa648, usa650, usa652, usa674, usa676, usa678, usa680, usa682, usa684, usa686, usa688, usa690, usa692, usa694, usa696, usa698, usa700, usa702, usa704, usa706, usa708, usa712s, usa714, usa716, usa718, usa720, usa722, usa724, usa726, usa728, usa730, usa732, usa734, usa736, usa738, usa740, usa742, usa750s, usa776, usa778, usa780, usa786s, usa788, usa790, usa792s, usa804s, usa810, usa836s, usa838, usa840, usa842, usa844, usa846, usa848, usa850, usa852, usa854, usa856, usa858, usa860, usa864, usa866, usa868, usa874s, usa878, usa880s, usa882s, usa884s, usa886s, usa888s, usa890s, usa892s, usa894s, usa896s, usa898s, usa900s, usa902s, usa916s, usa924, usa948s, usa950s, usa952s, usa960, usa994, usa1012, usa1018, usa1022, usa1026, usa1028, usa1030, usa1032, usa1038, usa1040, usa1042, usa1044, usa1046, usa1048, usa1050, usa1054, usa1056, usa1062, usa1068s, usa1072, usa1074s, usa1078, usa1082, usa1092, usa1108, usa1110, usa1112, usa1124, usa1126, usa1134s, usa1138, usa1140, usa1150s, usa1152s, usa1160, usa1164, usa1172, usa1176, cs328, cs329, cs330, cs339, eu49, eu52, eu53, eu54, eu55, eu56, na223, na224, na225, na233, na234, na236, na237, na239, na240, na242, na243, na244, na246, na247, na248, na249, na251, na252, na254, air2, air4s, iso9005, stg9902, stg9918s |
|
R2b |
are4s, are6, are12, aus4s, aus6s, aus16s, aus28s, aus58, aus60, aus62, aus64, aus66, aus68, aus70, aus72, aus74, aus76, aus78, aus80s, aus82, aus84, aus86, aus88, aus90, aus92, aus94, aus102, idn4s, idn6, idn8, ind16s, ind18s, ind28s, ind56, ind58, ind66, ind68, ind72, ind76, ind78, ind80, ind82, ind84, ind86, ind90, ind100, ind114, ind124, ind126, ind128, ind132, ind134, ind136, ind138, ind140s, ind144, ind148s, ind150, ind152, ind154, ind160, ind164, ind168, ind170, ind172, jpn4s, jpn8s, jpn24s, jpn154s, jpn172s, jpn182s, jpn184s, kor4s, sgp4s, sgp8s, sgp10, sgp14, ap43, ap44, ap45, ap46, ap47, ap48, ap49, ap50, ap51, ap55, ap56, ap57ap59, ap61, cs238, cs241, cs243, cs244, cs245, cs246, cs249, cs251, cs252, cs254, cs255, cs264, cs275, cs283, cs310, cs315, cs319, cs320, cs344, usa9002, usa9004s, usa9008, usa9010s, usa9014, usa9016s, usa9020, usa9022s, usa9026, usa9402, usa9404s, usa9902, usa9914, usa9916s, usa9918s |
|
日本と韓国 |
jpn132, jpn134, jpn136, jpn138, jpn140, jpn142, jpn144, jpn146, jpn148, jpn150, jpn156, jpn158, jpn160, jpn164, jpn166, jpn168, jpn170, jpn186, jpn188, ap52, ap53, ap54, ap58, ap60, kor6, kor8 |
|
上記以外すべて |
上記の行に記載されていない残りのすべてのインスタンス |
ナレッジ記事番号
005321561
この記事で問題は解決されましたか?
ご意見をお待ちしております。