Knowledge/RAG品質データおよび評価指標の設定
Knowledge/RAG品質データと総計値を有効にして、Data 360で品質スコアとKnowledge取得に関するその他のデータを収集および保存します。データスペースが 1 つのみある組織では、Agentforce を有効にするとデフォルトで有効になります。
必要なエディション
| 使用可能なインターフェース: Lightning Experience |
| 使用可能なエディション: Enterprise Edition、Performance Edition、Unlimited Edition、および Developer Edition。必要なアドオンライセンスはエージェント種別によって異なります。 |
| 必要なユーザー権限 | |
|---|---|
| データ収集を有効にする | 「設定の参照」 |
| および | |
| 「アプリケーションのカスタマイズ」 | |

メモ 設定に関する考慮事項:
- 事前作成済みレポートおよびダッシュボードにアクセスするには、「Data Cloud ユーザー」権限があることを確認します。「Data Cloud ユーザーの作成と権限の割り当て」を参照してください。
- コンパニオン組織と共有されているデータスペースを使用している場合、共有データスペースの初期化状況が [有効] であることを確認します。「Data Cloud One Monitoring and Companion Connection Statuss」を参照してください。
- Salesforceは、Knowledge/RAG品質データをData 360のデータスペースに保存します。 「Knowledge/RAG品質データと総計値のデータモデル」を参照してください。
- Data CloudがSalesforce組織にプロビジョニングされていることと、Einsteinを有効にしていることを確認します。詳細は、「Set Up Einstein Generative AI」を参照してください。
- 組織 (Sandbox または本番) に最新バージョンの Salesforce 標準データモデル (バージョン 1.130 以上) があることを確認します。[設定] から、[アプリケーション] -> [パッケージ] -> [インストール済みパッケージ] -> [Salesforce 標準データモデル] に移動します。必要なバージョンを取得するには、ここをクリックして指示に従います。
- [設定] から、[クイック検索] ボックスに「Einstein Audit, Analytics, and Monitoring Setup」と入力し、[Einstein Audit, Analytics, and Monitoring Setup] を選択します。
- [監査とフィードバック] が有効になっていることを確認します。詳細は、「Set Up Einstein Generative AI Audit and Feedback」を参照してください。
-
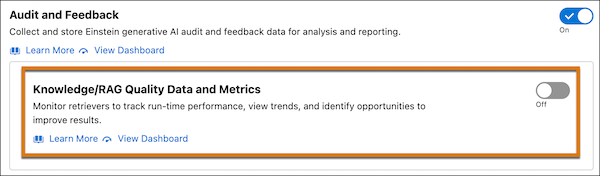
[Knowledge/RAG Quality Data and Metrics]までスクロール ダウンします。
-
Knowledge/RAG Quality Data and Metricsをオンまたはオフにします。
-
Knowledge/RAG Quality Data and Metricsを有効にして、データ モデルをプロビジョニングし(わずか数分で)、Data 360でのデータの収集を開始します。データ収集は5分ごと、データ処理は1時間ごとに実行され、データ レポートは毎日集計されます。
Knowledge/RAG Quality Data and Metricsを有効にすると、LLMコールに対する組織のFlex Credit消費レートが増加します(「Flex Credits Billable Usage Types」を参照)。
-
データの収集を停止するには、Knowledge/RAG Quality Data and Metricsを無効にします。
データ収集をサスペンドすると、後で再開できるように既存のデータが保持されます。ダッシュボード、クエリ、およびレポートには、データ収集が無効になっている期間が表示されます。
-
Knowledge/RAG Quality Data and Metricsを有効にして、データ モデルをプロビジョニングし(わずか数分で)、Data 360でのデータの収集を開始します。データ収集は5分ごと、データ処理は1時間ごとに実行され、データ レポートは毎日集計されます。
- 確認メッセージが表示されたら (たとえば、データ収集を有効にして組織に複数のデータスペースがある場合)、データを保存する対象データスペースを選択します。
-
必要に応じて、サンプリングレート (スコアリングおよび分析する取得の割合) を調整します。デフォルトのサンプルレートは 0% (スコアリングなし) です。取得のスコアリングを開始するには、パーセントを上に調整します。
LLM は取得品質をスコアリングし、Flex クレジットを消費します。RAG 品質スコアが経時的に安定するため、サンプルレートを下げて LLM コール数と Flex クレジット消費量を減らすことを検討してください。
-
機密性の高い収集された Agentforce セッション追跡データへのアクセスを保護します。未承認のユーザーから機密データを非表示にします。保存されるデータには、個人識別情報 (PII)、保護された健康情報 (PHI)、支払カード情報 (PCI)、その他の機密情報が含まれる可能性があります。
- 動的データマスキングを使用して、機密データを縮小、無効化、丸めます。手順については、「Dynamic Data Masking Policies in Data 360 (Data 360 での動的データマスキングポリシー)」を参照してください。
- データスペースレベルで権限を適用します。これにより、承認されたユーザーのみがこのデータを表示または照会できます。デフォルトでは、「Data Cloud アーキテクト (旧称 Data Cloud 管理者)」権限セットを持つユーザーは、すべてのデータにアクセスできます。手順は、「 Agentforce セッショントレーシングオブジェクトのデータガバナンス権限の実装」を参照してください。
- Salesforce システム管理者プロファイルには、「すべてのデータスペースの管理」定義権限が含まれ、すべてのデータスペースへのアクセス権をユーザーに付与します。組織でデフォルトの [すべて許可] ポリシーが有効になっている場合、システム管理者プロファイルを持つユーザーはすべての Data 360 DMO を照会できます。データセキュリティを維持するには、デフォルトの [すべて許可] ポリシーを削除するか、その範囲を編集して特定のユーザーに適用することをお勧めします。手順については、「Data Governance in Data 360」を参照してください。
この記事で問題は解決されましたか?
ご意見をお待ちしております。
