Konfigurera Agentforce sessionsspårning
Slå på Agentforce Sessionsspårning för att samla in och lagra detaljerade data om agentsessioner i Data 360. Som standard är Agentforce Sessionspårning avstängt. För organisationer med endast ett datautrymme slås det på som standard när Agentforce slås på.
Versioner som krävs
| Tillgängliga i: Tillägget Enterprise, Performance och Unlimited Editions med Einstein för försäljning, Einstein för plattform, Einstein för tjänst, Einstein 1 tjänst eller Einstein GPT-tjänst. För att köpa tillägg, kontakta din kundansvariga på Salesforce. |
| Användarbehörigheter som krävs för att | |
|---|---|
| Slå på datainsamling: | Visa inställningar |
| OCH | |
| Anpassa program | |

Anteckning
- Agentforce Sessionsspårning kräver Salesforces standarddatamodell version 1.130 eller senare.
- Salesforce lagrar Agentforce sessionsspårningsdata i ett datautrymme i Data 360. Se Datamodell för Agentforce sessionsspårning.
- Kontrollera att du har den senaste versionen av Salesforces standarddatamodell (version 1.130 eller senare) i din organisation (sandbox eller produktion). I Inställningar, gå till Appar -> Paketering -> Installerade paket -> Salesforces standarddatamodell. För att hämta den version som behövs, klicka här och följ instruktionerna.
- Slå på Einstein Generativ AI (se Konfigurera Einstein Generativ AI) och Agentforce (se Aktivera Agentforce).
- I Inställningar, i rutan Snabbsökning, skriv Einstein Generativ AI och välj sedan Einstein Granskning, Analytics och Övervakningsinställningar.
- Bläddra ner till Agentforce Sessionsspårning.
-
Slå på eller av Agentforce sessionsspårning.
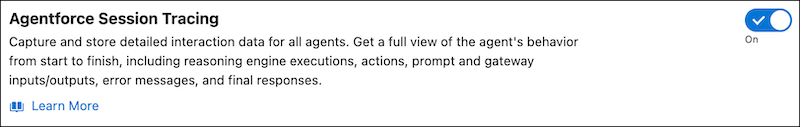
- Slå på Agentforce sessionsspårning för att börja samla in data i Data 360. Systemet provisionerar din datamodell, vilket kan ta några minuter, och börjar sedan samla in data. Datainsamling återkommer med fem minuters intervall.
-
Stäng av Agentforce sessionsspårning för att sluta samla in data och automatiskt stänga av beroende funktioner.
Att avbryta datainsamling behåller dina befintliga data så att du kan återuppta senare. Instrumentpaneler, sökfrågor och rapporter visar en lucka där datainsamlingen är inaktiverad.
-
Om du ombes (till exempel om din organisation har flera datautrymmen), välj ett datautrymme för att lagra sessionsspårningsdata.
- För att lägga till data till tidigare insamlade sessionsspårningsdata, välj det tidigare valda datautrymmet.
- Om du använder en Data Cloud One-kompanjonanslutning för att ansluta dina organisationer till Data 360 ser du endast de datautrymmen som delas med din kompanjonsorganisation.
- För att använda ett datautrymme som delas med din följeslagare, kontrollera att initialiseringsstatusen för det delade datautrymmet är aktiv. Se Övervaka Data Cloud Companion-anslutningar och Anslutningsstatus för Data Cloud One Companion.
- Om du ändrar datautrymmet provisionerar systemet datamodellen i det nya datautrymmet. All datainsamling stoppas i det tidigare datautrymmet och dessa data stannar tills de tas bort manuellt. Data migreras inte till det nya datautrymmet.
- Se till att kommunicera eventuella ändringar av ditt val av datautrymme internt och med ditt Salesforce Admin-team.
-
Skydda åtkomst till insamlade känsliga Agentforce Sessionspårningsdata. Dölj känsliga data från obehöriga användare. Lagrade data kan innehålla personligt identifierande information (PII), skyddad hälsoinformation (PHI), betalkortinformation (PCI) och annan känslig information.
- Använd dynamisk datamaskering för att redigera, nullifiera eller avrunda känsliga data. För instruktioner, se Dynamiska datamaskeringspolicyer i Data 360.
- Tillämpa behörigheter på datautrymmesnivå. På så sätt kan endast auktoriserade användare se eller fråga dessa data. Som standard har användare med behörighetsuppsättningen Data Cloud Architect (tidigare Data Cloud Admin) åtkomst till alla data. För instruktioner, se Implementera datastyrningsbehörigheter för Agentforce sessionsspårningsobjekt.
- Salesforces systemadministratörsprofil inkluderar definitionsbehörigheten Hantera allt datautrymme, som ger användare åtkomst till alla datautrymmen. Om standardpolicyn Tillåt alla är aktiv i organisationen kan användare med profilen Systemadministratör fråga alla Data 360 DMO. För att bevara datasäkerhet rekommenderar vi att ta bort standardpolicyn Tillåt alla eller redigera dess omfattning för att gälla för specifika användare. Instruktioner finns i Datastyrning i Data 360.
Löste denna artikel ditt problem?
Berätta för oss vad vi kan förbättra!
