breadcrumbDescription
Trust Designet til Trust
Einstein Trust Layer er en samling af funktioner, processer og politikker, der er designet til at beskytte datafortroligheden, forbedre AI-nøjagtigheden og fremme ansvarlig brug af AI på tværs af Salesforce-økosystemet.
EditionsHeading
| Tilgængelig i: Enterprise, Performance og Unlimited Edition med tilføjelsesprogrammet Einstein for Sales, Einstein for Platform, Einstein for Service, Einstein 1 Service eller Einstein GPT Service. Hvis du vil købe tilføjelsesprogrammer, skal du kontakte din Salesforce-kontoansvarlige. |
For at forstå, hvordan Einstein Trust Layer fungerer, skal vi se på, hvordan data flyder gennem Trust Layer og derefter gennemgå hver del af rejsen i detaljer.
- Dataene i form af en meddelelse flyder fra CRM-apps gennem Einstein Trust Layer til den store sprogmodel (LLM), som vi kalder prompt journey.
- LLM genererer et svar ved brug af meddelelsen, som vi kalder svargenerering.
- Det genererede svar flyder derefter tilbage gennem Einstein Trust Layer og tilbage til CRM-apps, som vi kalder svarrejsen.

Hvordan virker det?
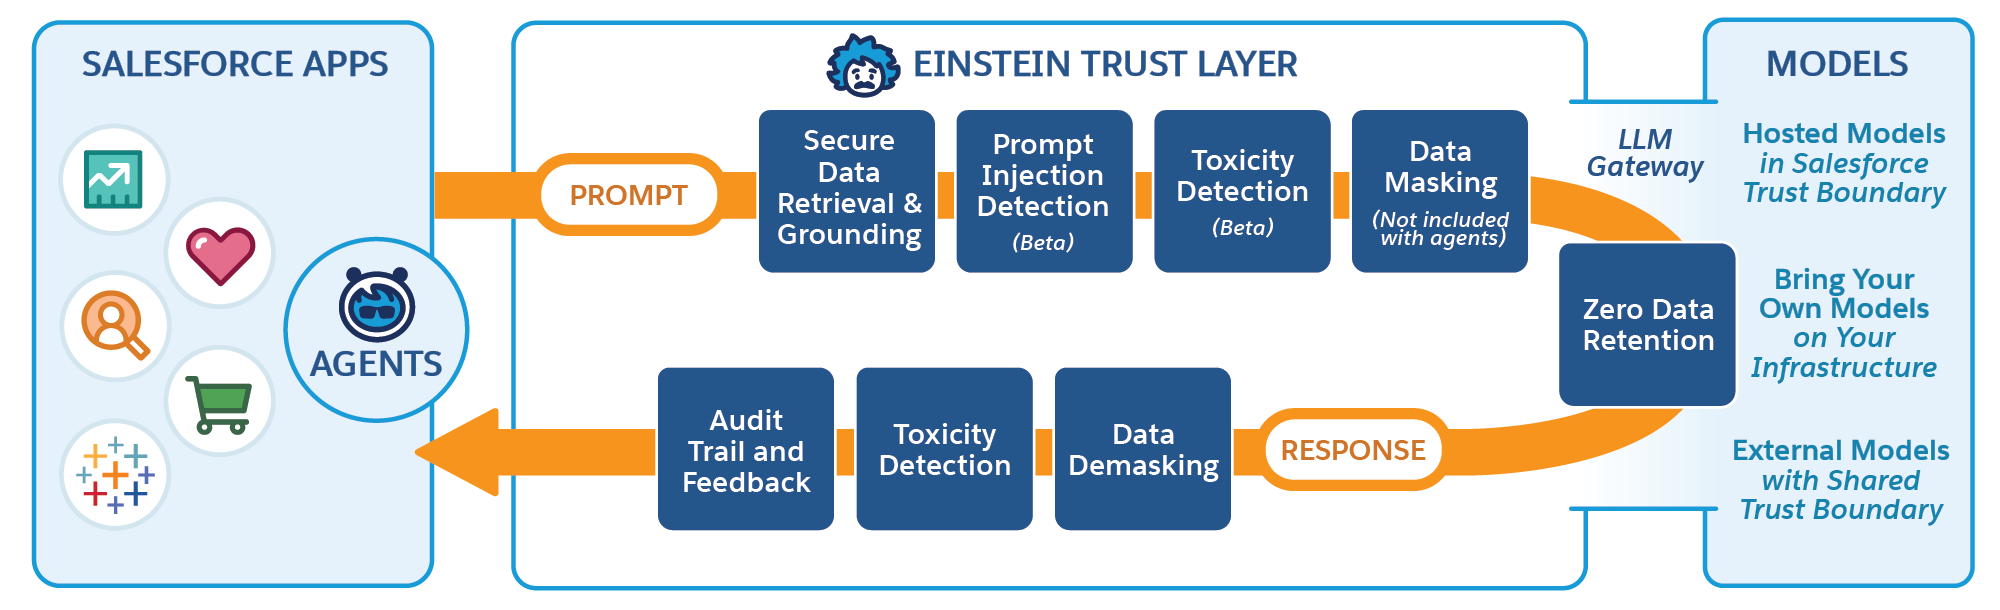
Meddelelsesrejse
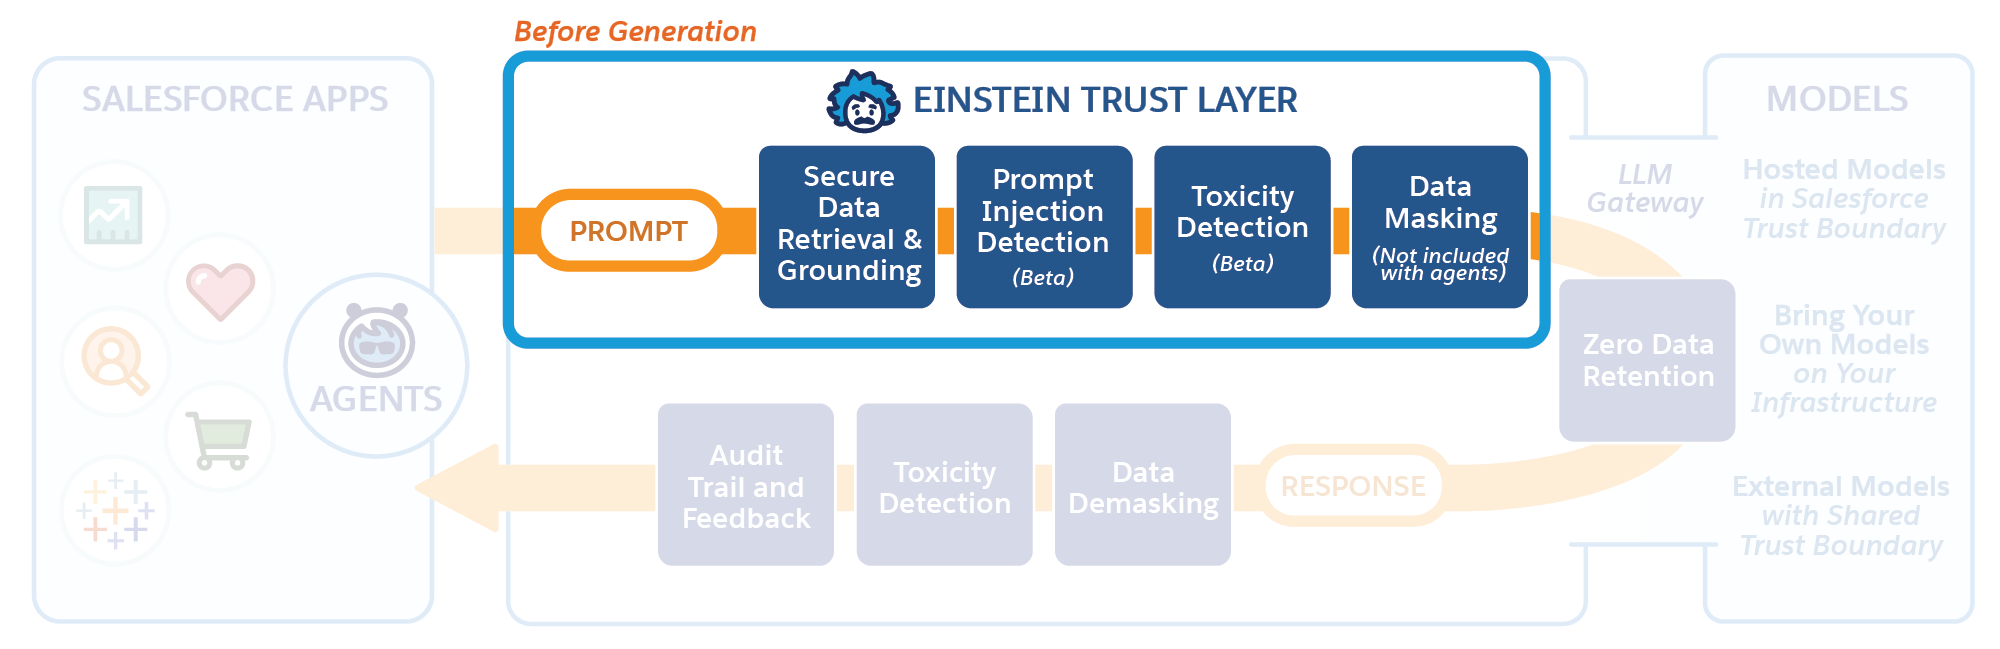
Hvis du vil generere et svar fra LLM, skal du angive det med en meddelelse. Meddelelsen kan komme fra enhver af CRM-apps. Du kan oprette en meddelelse i Promptkonstruktør og kalde den fra Apex eller et forløb.
Sikker hentning og landing af data
Det første trin i Trust er sikker hentning af data. For at LLM kan generere et svar, der er mere relevant og personlig, kræver det yderligere kontekst fra dine CRM-data. Denne proces med at føje yderligere kontekst til meddelelsen er det, vi kalder grounding. Du kan basere dine meddelelser ved brug af flettefelter med CRM-data, som kan være registreringsfelter, forløb, Apex, Data 360 DMO'er og relaterede lister.
Sikker hentning af data betyder, at meddelelsen kun er baseret på data, som den kørende bruger har adgang til.
Datahentningsprocessen respekterer eksisterende adgangskontroller og tilladelser i Salesforce:
- Hentning af data til at basere meddelelsen er baseret på tilladelserne for den bruger, der afvikler meddelelsen.
- Hentning af data til at placere meddelelsen på landegrunden bevarer alle Salesforce-standardrollebaserede kontroller for brugertilladelser og sikkerhed på feltniveau, når du placerer data fra din CRM-forekomst.
Landing er dynamisk, da landing sker på kørselstidspunktet og afhænger af brugerens adgang.
Datamaskering for LLM
Einstein Trust Layer-politikker omfatter datamaskering, hvor følsomme data registreres og derefter maskeres. Vi identificerer følsomme data ved brug af to metoder:
- Mønsterbaseret: Vi bruger mønstre og kontekst til at identificere følsomme data i meddelelsesteksten. Specifikt bruger vi almindelige udtryk (regex) mønstre og kontekstord. Vi bruger også maskinlæringsmodeller, der er trænet til at identificere data, der ikke har et defineret mønster, f.eks. navne på personer eller firmaer.
- Feltbaseret: Vi bruger metadata i felter, der er klassificeret ved hjælp af Shield Platform Encryption eller dataklassificering til at identificere følsomme felter. Dette udvider den klassificering, som du allerede har anvendt på dine data i din organisation, til LLM-datamaskering.
Når data er identificeret, maskeres de derefter med en pladsholdertekst for at forhindre, at dataene vises for eksterne modeller. Einstein Trust Layer lagrer midlertidigt relationen mellem de oprindelige enheder og deres respektive pladsholdere. Relationen bruges senere til at fjerne datamaskering i det genererede svar.

Meddelelsesforsvar
For at reducere sandsynligheden for, at LLM genererer noget utilsigtet eller skadeligt, bruger Promptkonstruktør og Prompt Template Connect API systempolitikker. Systempolitikker er et sæt instruktioner til LLM om, hvordan man opfører sig på en bestemt måde for at opbygge Trust med brugere. Vi kan f.eks. instruere LLM i ikke at håndtere indhold eller generere svar, som det ikke har oplysninger om. Systempolitikker er en måde, hvorpå du kan forsvare dig mod jailbreaking og meddelelsesinjektionsangreb.
Svargenerering
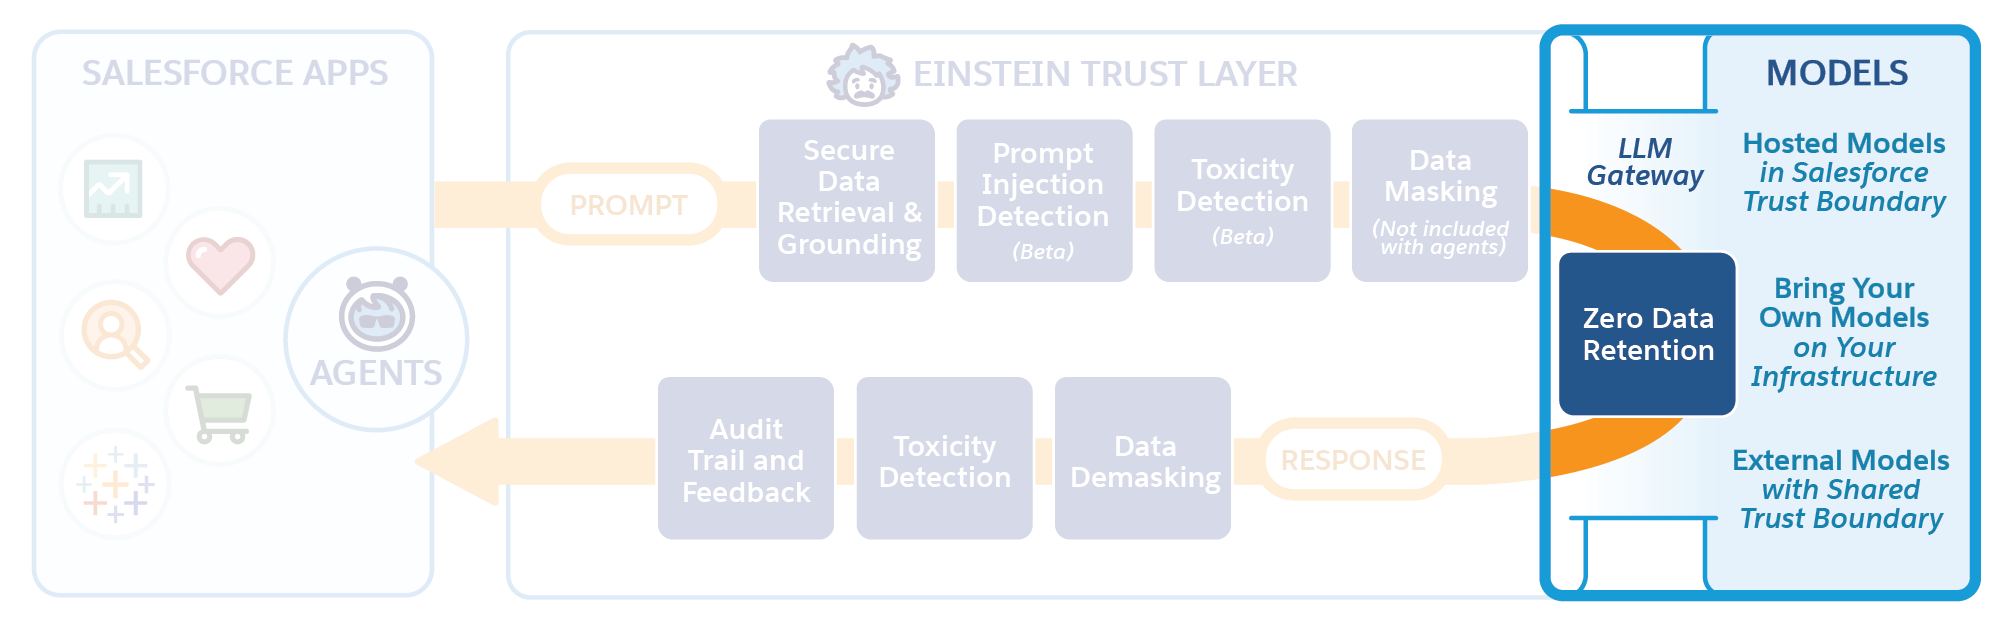
Når en meddelelse er fuldt hydreret og sikret, er den klar til at blive sendt gennem LLM-gatewayen. Gatewayen styrer interaktioner med forskellige modeludbydere og repræsenterer en forenet, sikker måde at kommunikere med flere LLM'er. Gateway- og modeludbyderne bruger TLS-kryptering til at sikre, at dataene er sikre under overførsel.
Modeller, der er bygget eller finjusteret af Salesforce, hostes i Salesforce Trust. Eksterne modeller, der er bygget og vedligeholdt af tredjepartsudbydere, f.eks. OpenAI, er i en fælles Trust. Modeller, som du opbygger og vedligeholder, hostes på din infrastruktur.
Vi har en nuldatabevarelsespolitik på plads med eksterne partnermodeleverandører, f.eks. OpenAI eller Azure OpenAI. Politikken angiver, at data, der sendes til LLM fra Salesforce, ikke bevares og slettes, når et svar er sendt tilbage til Salesforce.
Trust Svarrejsen
Når det genererede svar returneres fra den store sprogmodel, anvender Einstein Trust Layer bestemte politikker og processer for at sikre, at svaret er sikkert og nyttigt. Se Einstein Trust Layer: Svarrejse.
