Sie befinden sich hier:
Ausführung der Aufforderungsvorlagenlaufzeit
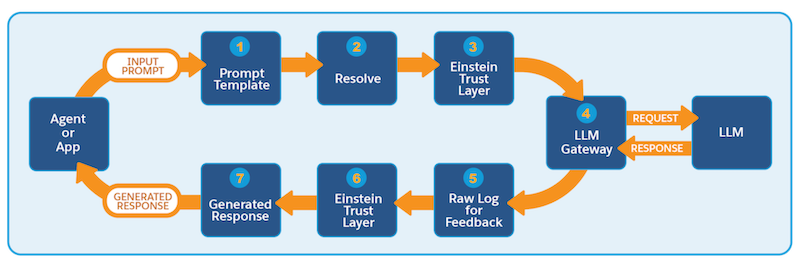
Durch Aufrufen einer Aufforderungsvorlage zur Laufzeit wird eine Ereigniskette ausgelöst. Der Laufzeitlebenszyklus einer Aufforderungsvorlage beginnt mit dem Laden der Aufforderungsvorlage mit Eingabe und endet mit der Weiterleitung der LLM-generierten Antwort an den aufrufenden Agenten oder die Anwendung.
Design-Zeit-Vorschau
Wenn Sie eine Eingabeaufforderungsvorlage entwerfen, können Sie mit der Vorschaufunktion des Eingabeaufforderungsgenerators eine vollständige Laufzeiterfahrung simulieren. Sie zeigen eine Vorschau der Aufforderungsvorlage an, geben Eingaben ein, zeigen eine Vorschau der aufgelösten Aufforderung an und erhalten dann die generierte Antwort vom LLM zurück.
Aufforderungsausführung zur Laufzeit
Wenn ein Agent oder eine Anwendung zur Laufzeit eine aktivierte Aufforderungsvorlage aufruft, wird dieselbe Ereigniskette ausgelöst. Im Folgenden finden Sie detailliertere Schritte.
Schritte zur Ausführung von Aufforderungsvorlagen
| Schritt | Beschreibung |
|---|---|
| 1 | Die Aufforderungsvorlage wird mit Eingaben eines Agenten, eines Flows, Apex oder einer Anwendung aufgerufen. |
| 2 | Die Aufforderungsauflösung beginnt mit sicheren Datenabrufen. Der Eingabeaufforderung werden Werte für Briefvorlagenfelder (Datensätze, Flows, Apex) hinzugefügt. Der Zugriff auf Briefvorlagendaten unterliegt den Berechtigungen des ausführenden Benutzers. Für die dynamische Kontextbildung werden relevante Informationen aus strukturierten und unstrukturierten Daten in Data Cloud mithilfe von Funktionen wie Suchabrufern, Flows und SOQL-Abfragen abgerufen. |
| 3 | Die aufgelöste Eingabeaufforderung erfährt dann weitere Schutzmaßnahmen durch aktivierte Funktionen in der Einstein Trust Layer. Die musterbasierte Datenmaskierung wird automatisch angewendet, während die feldbasierte Datenmaskierung angewendet wird, sofern aktiviert. Die Einstein Trust Layer wendet sofortige Abwehrmaßnahmen mithilfe von Salesforce-Systemrichtlinien an. |
| 4 | Die gesicherte Aufforderung wird über das LLM-Gateway an das LLM gesendet. Der LLM gibt seine generierte Antwort über das LLM-Gateway zurück.
Bei externen Modellanbietern stellt unsere Richtlinie zur Aufbewahrung von Nulldaten sicher, dass die von Salesforce an die LLM gesendeten Daten nicht gespeichert, sondern gelöscht werden, nachdem eine Antwort an Salesforce zurückgesendet wurde. |
| 5 | Die LLM-generierte Antwort wird für Audit und Feedback protokolliert. |
| 6 | Die Einstein Trust Layer wendet Systemrichtlinien auf die LLM-generierte Antwort an. Wenn diese Option aktiviert ist, können Funktionen wie die Toxizitätserkennung die Wahrscheinlichkeit unbeabsichtigter oder schädlicher Ausgaben verringern. Wenn die Datenmaskierung aktiviert ist, werden maskierte Daten durch die Einstein Trust Layer demaskiert und Platzhalter durch ihre zugrunde liegenden Werte ersetzt. |
| 7 | Die generierte Antwort wird in einem Rohformat oder strukturiert an den anfordernden Agenten oder die anfordernde Anwendung zurückgegeben. |

