Du är här:
Ange delningsarv för ett dataflöde
Specificera vilka delningsuppsättning som ärver delningsregler och specificera en standard för säkerhetspredikat.

Anteckning Vi rekommenderar test i en sandboxmiljö innan delningsarv till produktion lanseras. Testa dina specifika användingsfall mot din Salesforce-orgs säkerhetsmodell och data för att se till att delningsarv fungerar för dig.
Konfigurera dataflöden
Uppdatera dataflödet som skapar de datauppsättningar du vill ska ärva delning. Ange vilket källobjekt som ska delning ska ärvas från, och en reserv för säkerhetspredikat.
- Aktivera delningsarvr för din org och synkroniserade objekt om du inte redan har gjort det. Mer information finns i Aktivera delningsarv.
- Om du använder dataflödesredigeraren för att specificera källobjektet och reservsäkerhetspredikatet:
- I CRM Analytics, klicka på kugghjulsikonen (
 ) och sedan på Datahanterare.
- Klicka på fliken Dataflöden och recept
- Klicka på det dataflöde du vill redigera, eller klicka på knappen Åtgärder och välj Redigera.
- Klicka på sfdcRegister-noden.
- Välj det objekt som ska ärva delning i fältet Delningskälla.
- Om du vill kan du lägga till ett säkerhetspredikat i fältet Säkerhetspredikat. Inget värde är "falskt" så användare som inte omfattas av delningsarvet har ingen postsynlighet. För syntax och mer information, se Lägg till säkerhet på radnivå med ett säkerhetspredikat.
- Klicka på Spara.
- I CRM Analytics, klicka på kugghjulsikonen (
- Om dataflödet konfigureras med definitionsfilen:
- Lägg till parametern
rowLevelSharingSourcetillsfdcRegisterför datauppsättningen. Mer information finns i sfdcRegister. ParameternrowLevelSharingSourcetar en sträng, vilket är API-namnet för objektet att ärva delning från. I detta exempel specificerar parametern att ärva Salesforce-delningsreglerna för objektet Säljprojekt."reg": { "action": "sfdcRegister", "parameters": { "source": "Opportunity_final", "name": "Opportunity w/ Account", "alias": "Oppty_w_Acct", "rowLevelSharingSource": "Opportunity", "rowLevelSecurityFilter": "'OwnerId' == \"$User.Id\"" } },Anteckning Ärv endast delningsinställningar från objekt som extraheras med transformationen sfdcDigest. - Specificera säkerhetspredikatet i
rowLevelSecurityFilterförrowLevelSharingSource. I exemplet, när delningsgränser överskrids, ser användare endast säljprojekten som de äger. Sätt säkerhetspredikatet tillfalseför att blockera alla användare som inte omfattas av delning.
- Lägg till parametern
Konfigurera datauppsättningar
Ändra inställningarna för delningsarv för befintliga datauppsättningar på sidan för att redigera datauppsättningar.
Anteckning Inställningarna för datauppsättningen och dataflödet måste stämma överens. Om de inte gör det ser du en varning där det står ”Delningskällan och säkerhetspredikatet i denna datauppsättningsversion måste vara samma som i dataflödet”.
- Redigera datauppsättningen. Mer information finns i Redigera en datauppsättning.
- Klicka på pennikonen under Delningskälla.
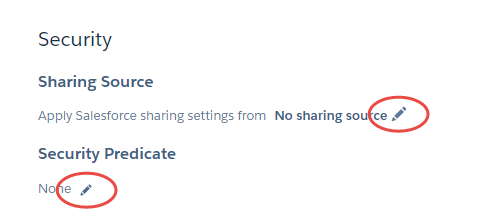
- Välj det objekt som delningsinställningar ska ärvas från. Endast giltiga objekt visas i listan. Exempelvis måste den primära nyckeln för objektet vara ett fält i datauppsättningen.
- Om du vill kan du klicka på pennikonen under Säkerhetspredikat. Ett säkerhetspredikat är grunden för radsynlighet när du överskrider gränserna för Delningsarv, enligt beskrivningen här.
- Lägg till ditt säkerhetspredikat i syntaxen som beskrivs i Lägg till säkerhet på radnivå med ett säkerhetspredikat. Standard för befintliga datauppsättningar är
false, så användare som inte omfattas av delningsarv har ingen postsynlighet.
- Lägg till ditt säkerhetspredikat i syntaxen som beskrivs i Lägg till säkerhet på radnivå med ett säkerhetspredikat. Standard för befintliga datauppsättningar är
Löste denna artikel ditt problem?
Berätta för oss vad vi kan förbättra!
