您在此处:
创建 eCDN 区域和主机名
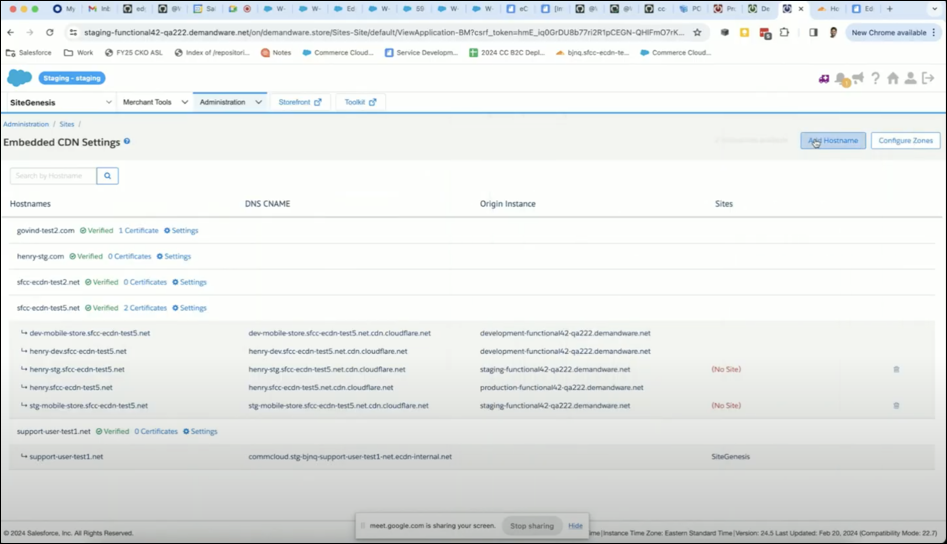
如果未将自定义 SSL 证书安装到 B2C Commerce 开发环境、准备环境 (Staging) 或生产环境 (Production) 实例 POD,或者安装到 POD 的自定义 SSL 证书未涵盖主机名,则创建 eCDN 区域,并上传每个域名的证书。
您可以创建开发区、准备区或生产区以包含 1 个或多个主机名,然后为每个主机名创建并上传证书。

备注 支持多个 san 或通配符证书,并且您创建的每个主机名都需要该证书。
-
使用 POST 网店区域端点为每个域名创建一个 eCDN 区域。请参阅 createStorefrontZone。
例如,要为主机名创建两个区域:
- staging1.example.com
- staging2.example.com
- staging.example.co.uk
-
为每个区域调用
POST /storefront-zones端点。i.对于以下每个负载,调用
POST storefront-zones端点。-
{"domainName": "mystore.com"} -
{"domainName": "mystore.co.uk"}
响应包含后端区域名称和用于验证每个主机名的区域 ID。例如:
- stg-abcd-mystore-com.cc-ecdn.net
- stg-abcd-mystore-co-uk.cc-ecdn.net
后端区域名称使用以下格式:
-
stg-<realm_id>-<dashed-domain-com>.cc-ecdn.net
-
-
(可选)使用
GET /zones/info端点列出区域和区域 ID。您使用 offset 或 limit 查询参数来查看所有区域。例如:请参阅 getZonesInfo。
-
如果您使用 eCDN 托管证书,请使用
certificateType自动为每个主机名添加证书。对于 eCDN 托管证书,不需要格式化。转到步骤 4。 -
以 PEM 格式格式化证书和密钥,且换行符用
\n字符表示。要将证书和密钥文件中的换行符替换为文字\n,请按照适用于您的操作系统的示例进行操作。Mac/Linux
使用 shell 命令,例如:-
cat cert.crt | perl -pe 's/\r?\n/\\n/g'
Windows PowerShell
-
(Get-Content -path C:\path\to\cert-file.crt -Raw ) -replace ('\r?\n','\n')
备注 此命令处理 Windows (CF LF) 或 Unix (LF) 行结尾。Windows GUI
默认的 Windows 记事本无法以编程方式替换行尾,但您可以使用第三方高级文本编辑器。例如,Notepad++。-
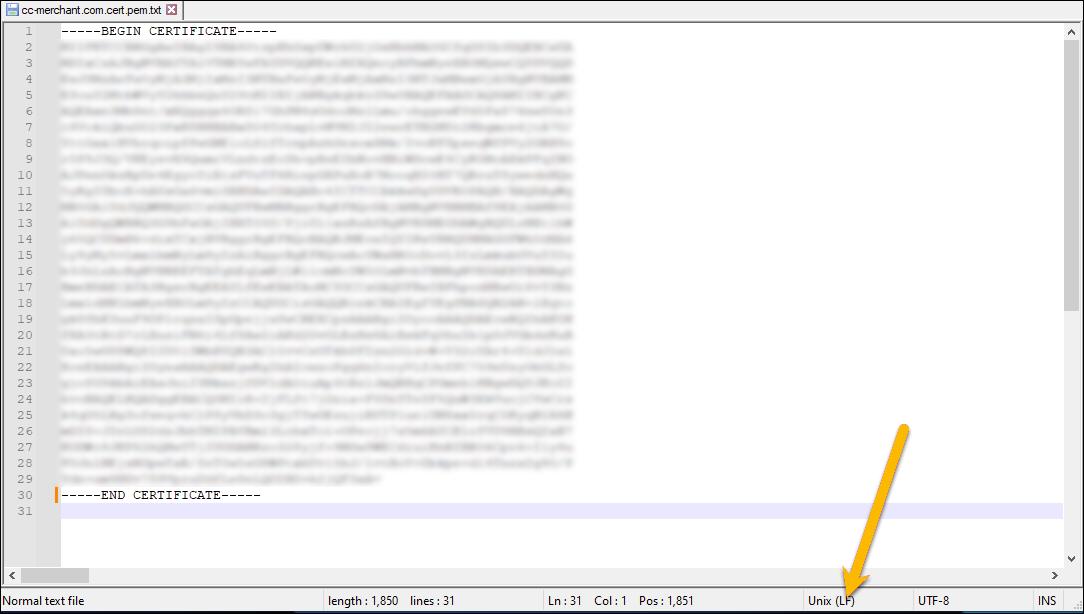
要使用 Notepad++,请在 Notepad++ 中打开每个证书和密钥文件,并记下行尾。
-
单击 App
 ,然后选择
-
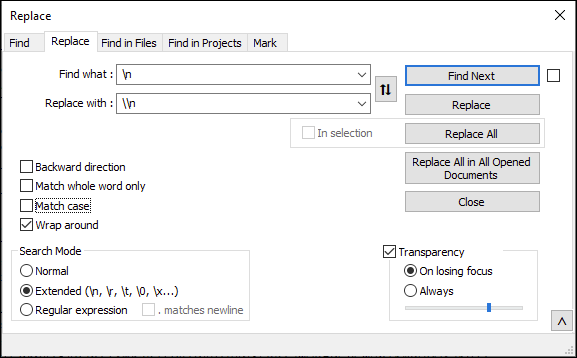
在“查找内容”字段中:
- 如果文件有 Unix (LF) 行结尾,输入
\n。 - 如果文件有 Windows (CR LF) 行结尾,输入
\r\n。
- 如果文件有 Unix (LF) 行结尾,输入
-
在“替换为”字段中,输入
\\n。 -
在“搜索”模式中,选择扩展
(\n、\r、\t、\o、\x....)。 -
点击替换全部。如果您打开了多个证书/密钥字段,则可以点击替换全部打开文档的所有内容。
-
- 对于每个主机名,使用 POST 证书端点上传证书,其中包含有效负载中的主机名、证书和密钥。请参阅 addCertificateForZone。
重要提示:对于涵盖多个主机名的证书和通配符证书,请为每个主机名上传一个证书。您可以多次上传同一个证书。
本文章是否解决您的问题?
请与我们共享您的想法,以便我们进行改进!
