Vous êtes ici :
Prise en charge des zones SCAPI pour B2C Commerce
Une zone SCAPI est la zone eCDN gérée par Salesforce qui gère le trafic de l’API Salesforce Commerce (SCAPI). À partir de B2C Commerce 26.10, l’instance Production inclut un sous-ensemble de contrôles et d’analyses de sécurité eCDN pour cette zone dans Business Manager et l’API CDN, sans qu’aucune demande de support ne soit requise.
Utilisez la zone SCAPI pour répondre au trafic abusif des API, tel que le bourrage d’informations d’identification contre les points de terminaison de connexion, et pour inspecter le trafic HTTP et de sécurité à la recherche de votre nom d’hôte SCAPI. Les garde-corps de plate-forme rejettent les configurations qui interrompraient le routage ou la mise en cache SCAPI.
Qu’est-ce qu’une zone SCAPI ?
Une zone SCAPI est la zone eCDN qui gère le trafic SCAPI de votre realm. Identifiez-le par son nom d’hôte basé sur un shortcode.
Format du nom d’hôte de la zone SCAPI : <shortcode.api.commercecloud.salesforce.com>
Contrairement aux zones de boutique en ligne :
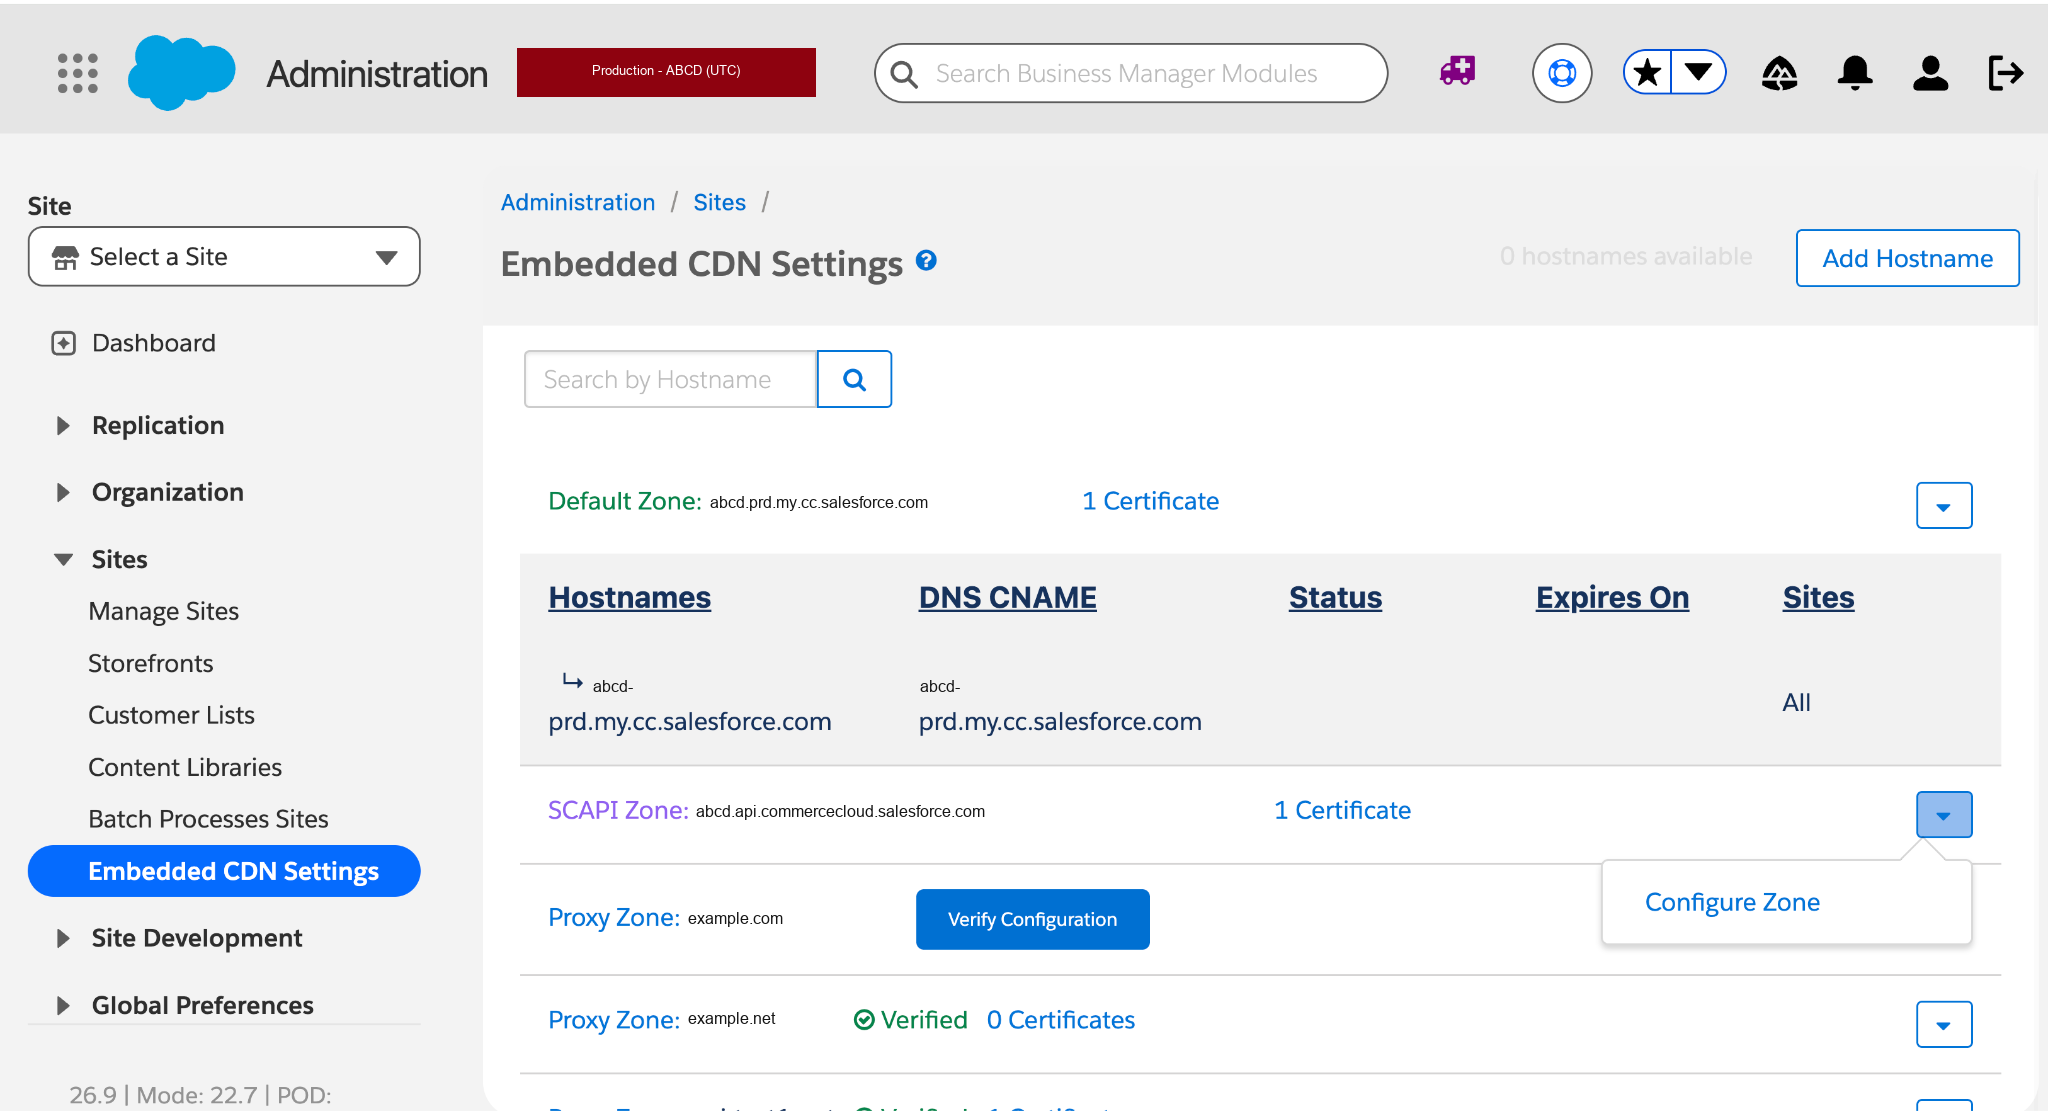
- Vous ne pouvez pas créer de zone SCAPI. Salesforce le provisionne automatiquement et il apparaît dans la liste des zones des paramètres de CDN intégré et dans le sélecteur Configurer les zones de l’instance Production. Pour une zone SCAPI, Ajouter un nom d’hôte affiche 0 nom d’hôte disponible.
- Il n’est pas possible d’ajouter ou de supprimer des noms d’hôte sur une zone SCAPI. Le nom d’hôte et les certificats sont gérés par la plateforme.
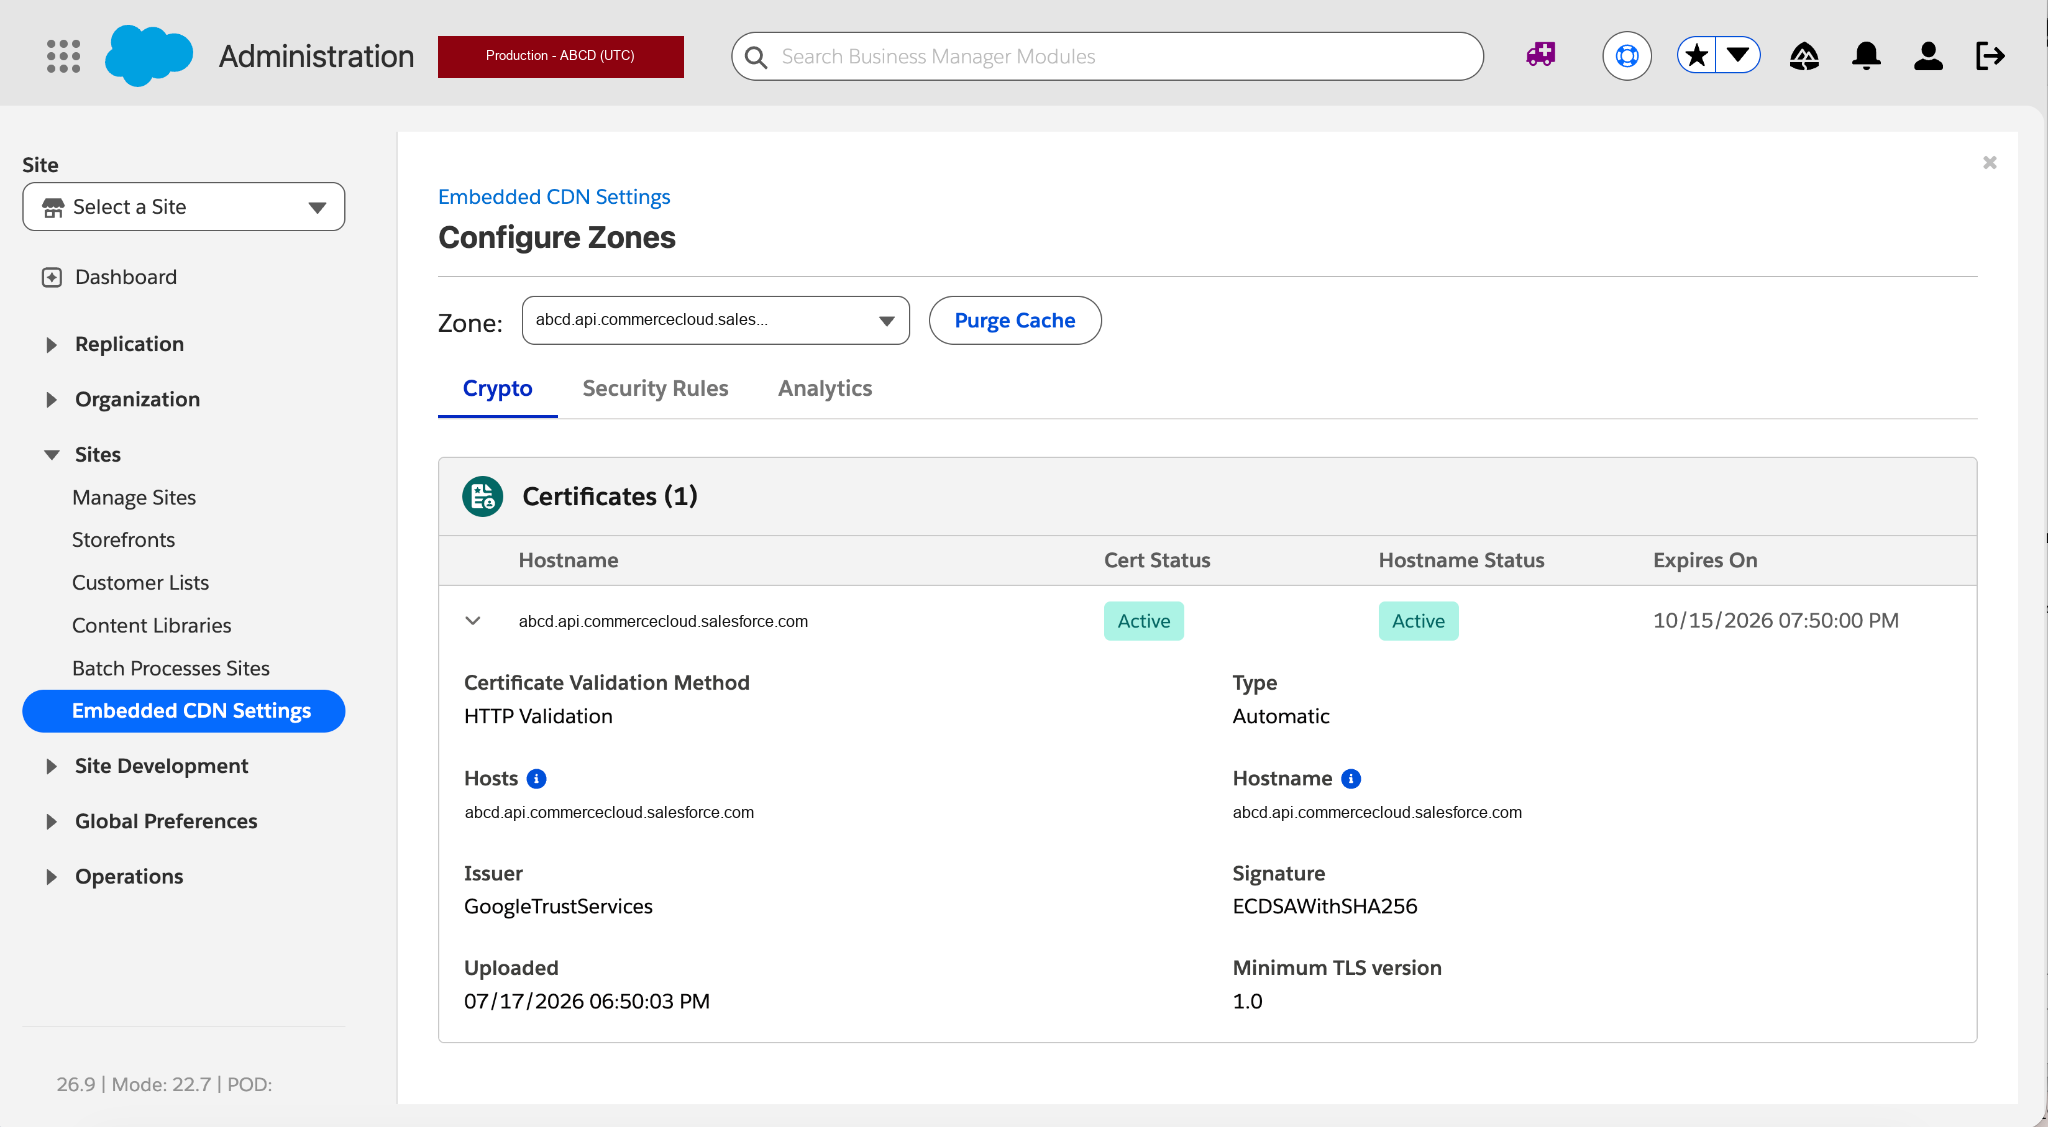
- L’onglet Crypto est en lecture seule. Le tableau Certificats inclut le nombre de certificats et la table Certificats (nom d’hôte, état du certificat, état du nom d’hôte, expiration, émetteur, signature et version TLS minimale). Vous ne pouvez pas télécharger, supprimer, renouveler ou gérer de quelque manière que ce soit des certificats. Il s’agit du même modèle en lecture seule que celui utilisé pour le domaine par défaut. Voir Prise en charge des domaines par défaut pour B2C Commerce.
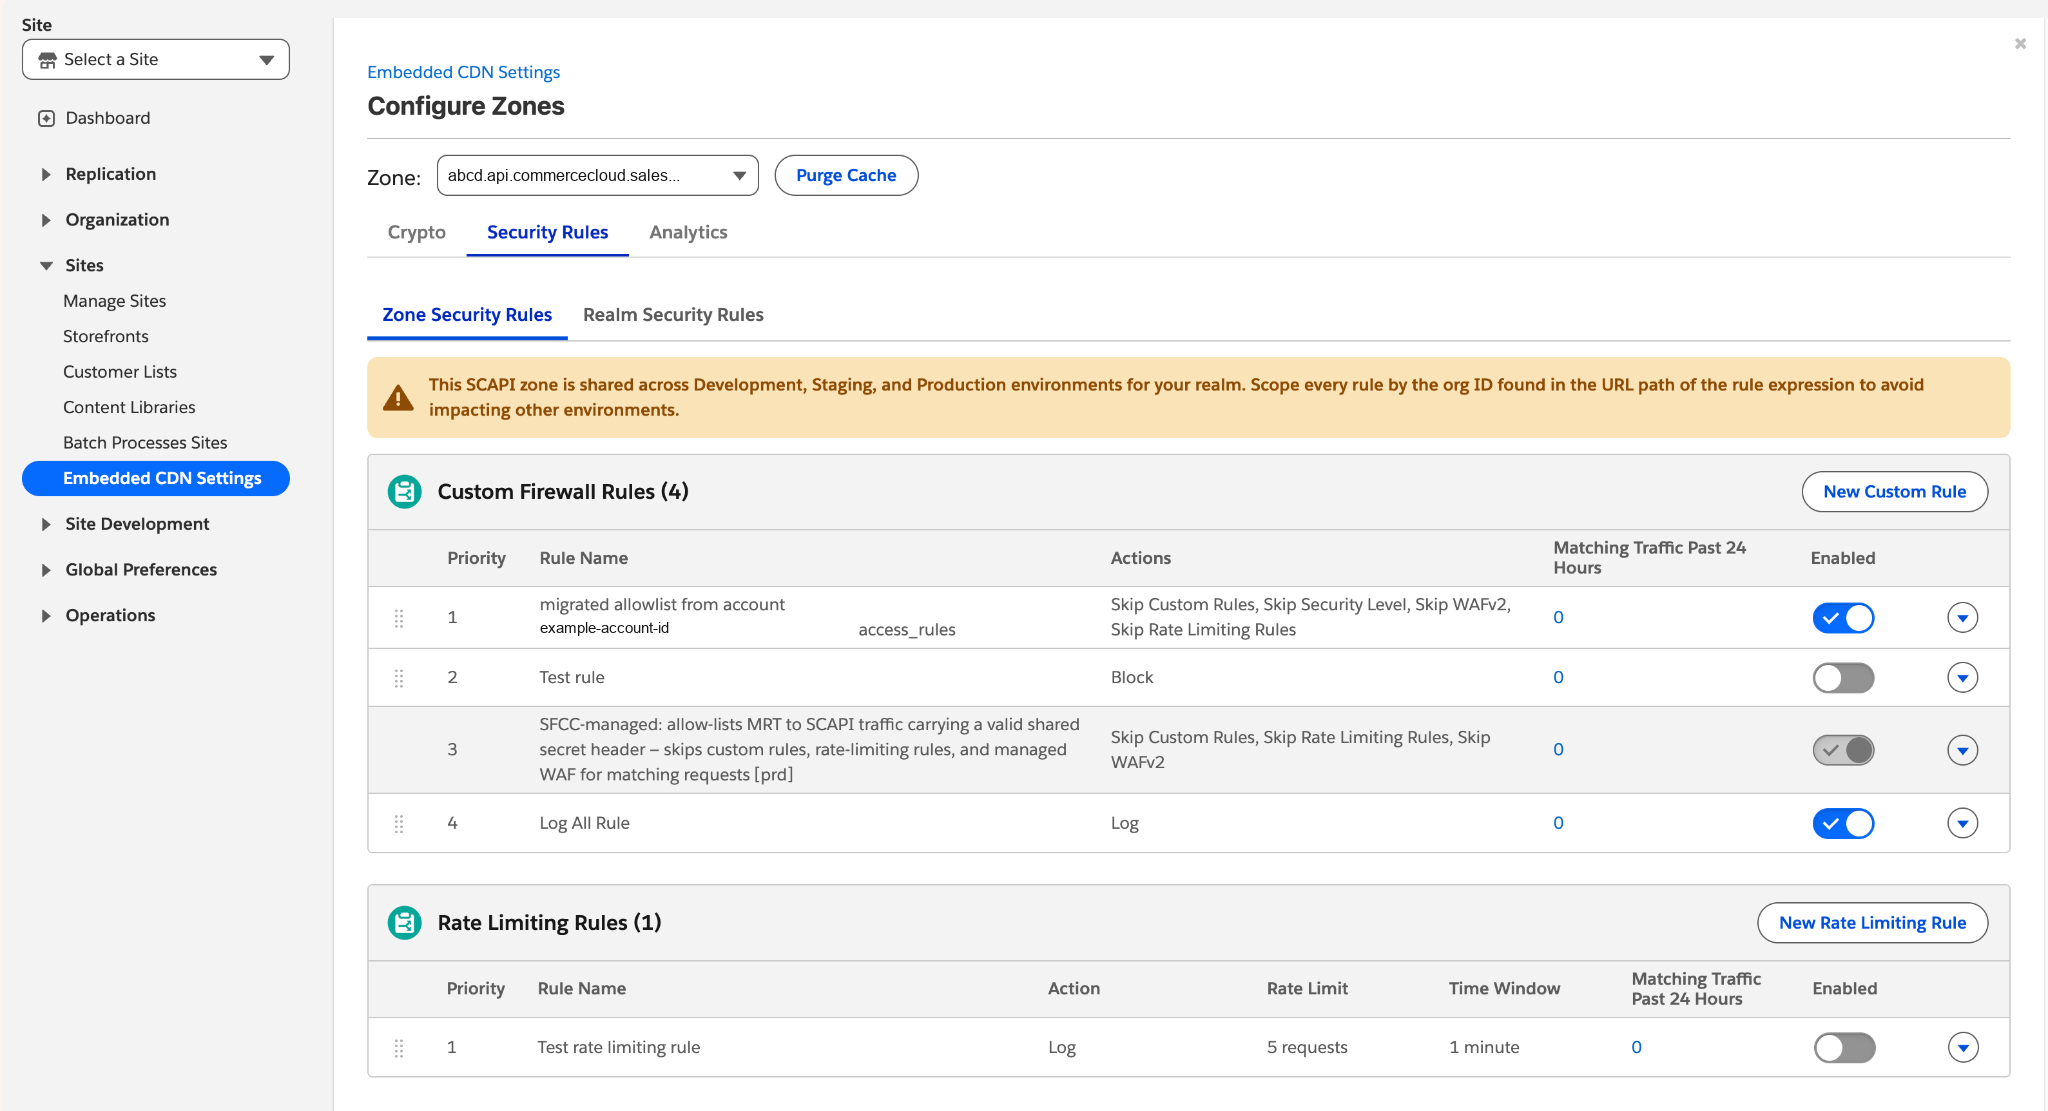
- Il existe une zone SCAPI pour le développement, l’instance Staging et la production. Une règle que vous ajoutez s’applique aux trois environnements, sauf si vous en avez une étendue. Définissez l’étendue de chaque règle par l’identifiant de l’organisation dans le chemin d’accès URL de l’expression de règle afin qu’elle n’affecte pas d’autres environnements. Business Manager affiche une bannière d’avertissement dans l’onglet Règles de sécurité pour vous le rappeler.
- Ouvrez et configurez la zone SCAPI uniquement sur l’instance Production. La zone n’apparaît pas dans Business Manager ni dans l’API CDN en développement ou en stading.
- Certaines règles sont gérées et verrouillées par Salesforce. Les règles gérées par la plateforme (par exemple, une liste d’autorisation pour le trafic Managed Runtime (MRT) vers SCAPI valide qui ignore les vérifications WAF personnalisées, de limitation de débit et gérées) sont visibles mais non modifiables.
Onglet Règles de sécurité d’une zone SCAPI
Accéder à la zone SCAPI
Il existe une zone SCAPI pour le développement, l’instance Staging et la production. Une fois que Salesforce a provisionné la zone, ouvrez-la à partir de l’instance Production. La zone n’apparaît pas dans Business Manager ni dans l’API CDN en développement ou en stading.
- Dans Business Manager, sur l’instance Production, cliquez sur Lanceur d’application, puis sur .
- Localisez la zone SCAPI à l’aide de son
<nom d’hôte shortcode.api.commercecloud.salesforce.com>. - Ouvrez le menu déroulant de la ligne et sélectionnez Configurer la zone.
Paramètres de CDN intégré — Zone SCAPI dans la liste des zones
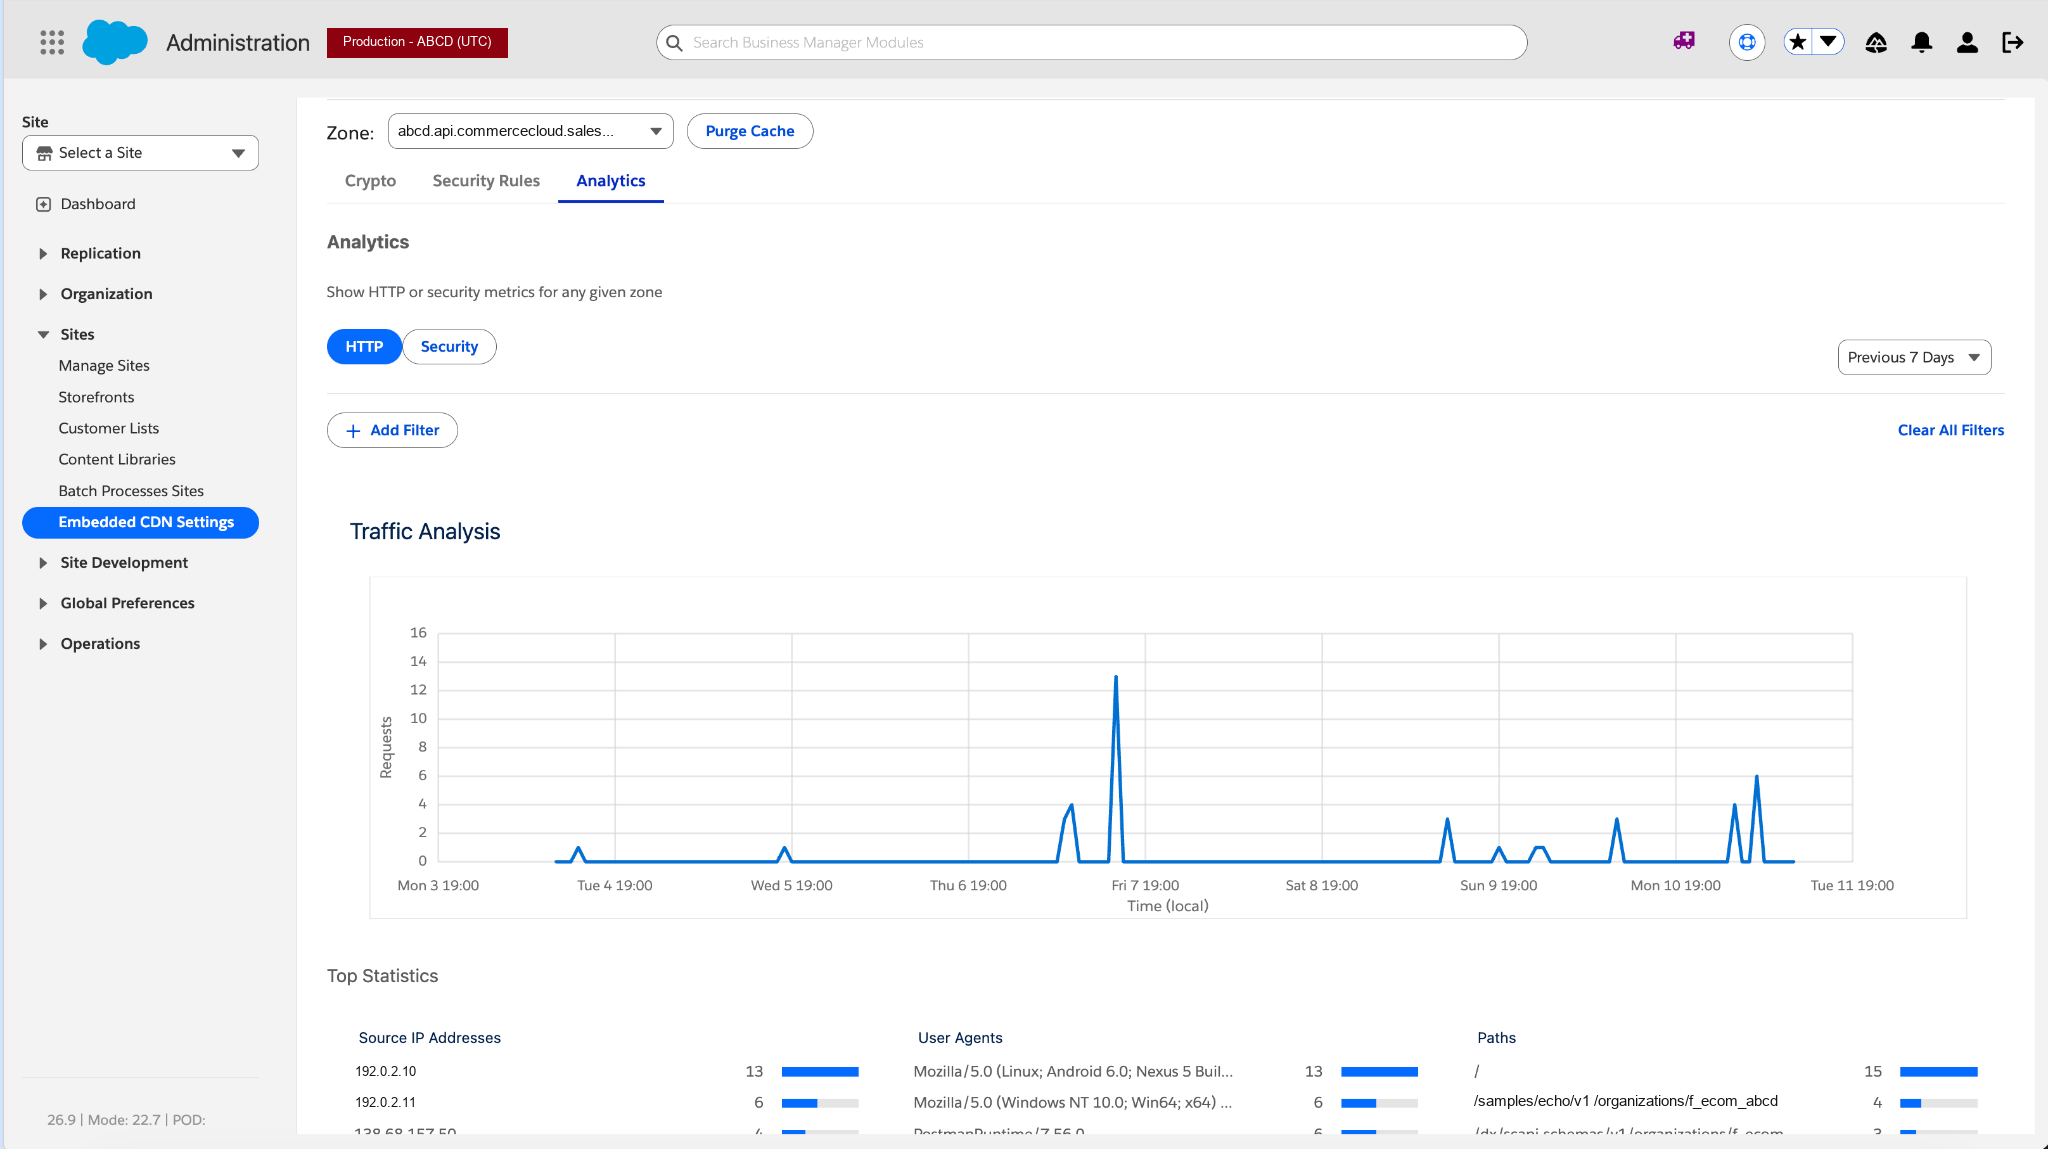
L’écran Configurer les zones d’une zone SCAPI comporte trois onglets (Crypto (lecture seule), Règles de sécurité (règles personnalisées, règles de limitation de débit et listes d’adresses IP, avec les sous-onglets Zone et Realm) et Analytics (HTTP et Sécurité), ainsi qu’un bouton Purger le cache. Les contrôles qui ne s’appliquent pas aux zones SCAPI ne sont pas affichés.
Configurer les zones : onglet Crypto pour une zone SCAPI
Contrôles disponibles sur les zones SCAPI
Sur l’instance Production, les configurations qui rompraient le routage ou la mise en cache SCAPI sont rejetées au moment de l’envoi avec une erreur claire, avant d’être appliquées. Les contrôles qui ne s’appliquent pas aux zones SCAPI ne sont pas affichés dans Business Manager et sont rejetés au niveau de l’API CDN.
| Disponible dans Production Business Manager | Non disponible sur les zones SCAPI |
|---|---|
| Règles personnalisées (onglet Règles de sécurité, Règles de sécurité de zone et Règles de sécurité du realm) | Règles gérées par le WAF eCDN |
| Règles de limitation de débit (onglet Règles de sécurité, Règles de sécurité de zone) | TLS mutuel (mTLS) |
| Listes d’accès IP (onglet Règles de sécurité, Règles de sécurité du realm) | Configuration de TLS 1.3 |
| Analytics — Vues du trafic HTTP et de sécurité | Règles d’acheminement MRT |
| Purge du cache (par balise ou chemin) | HTTP Strict Transport Security (HSTS) |
| Onglet Crypto : affichage des certificats en lecture seule | Gestion des noms d’hôte et des certificats |
Les contrôles suivants ne sont pas non plus disponibles sur les zones SCAPI : Paramètres de vitesse, mode d’attaque en cours, pages d’erreur personnalisées, agent de page, notifications, Logpull, Logpush, remplacement de l’en-tête de l’hôte et règles de cache (la mise en cache SCAPI est gérée par la plateforme).
Onglet Analytics pour une zone SCAPI
Tâches associées
Les flux de gestion des contrôles pris en charge correspondent aux zones de la boutique en ligne. Pour les procédures, voir :
- Créer une règle de pare-feu personnalisée pour une zone eCDN
- Vérifier les demandes tierces avec des en-têtes secrets
- Créer une règle de limitation de débit pour une zone eCDN
- Créer et gérer des listes d’adresses IP de confiance
- Analyser le trafic HTTP et de sécurité pour une zone eCDN
- Purger le cache de l’eCDN
- Règles de cache eCDN et purge du cache
- Configurer une zone eCDN pour B2C Commerce dans Business Manager
