詳細情報:
B2C Commerce の SCAPI ゾーンのサポート
SCAPI ゾーンは、Salesforce Commerce API (SCAPI) トラフィックの前処理を行う、Salesforce が管理する eCDN ゾーンです。B2C Commerce 26.10 以降、Production (本番) インスタンスには、Business Manager と CDN API におけるこのゾーンの eCDN セキュリティコントロールと分析のサブセットが含まれており、サポートケースは必要ありません。
SCAPI ゾーンを使用して、ログインエンドポイントに対するクレデンシャルスタッフィングなどの不正な API トラフィックに応答し、SCAPI ホスト名の HTTP トラフィックとセキュリティトラフィックを検査します。プラットフォームガードレールは、SCAPI ルーティングまたはキャッシュを破損する構成を拒否します。
SCAPI ゾーンとは
SCAPI ゾーンは、レルムの SCAPI トラフィックに優先する eCDN ゾーンです。ショートコードベースのホスト名で識別します。
SCAPI ゾーンホスト名の形式:<shortcode>.api.commercecloud.salesforce.com
ストアフロントゾーンとは異なります。
- SCAPI ゾーンは作成できません。Salesforce によって自動プロビジョニングされ、Production (本番) インスタンスの埋め込み CDN 設定ゾーンリストとゾーンの構成セレクタに表示されます。SCAPI ゾーンの場合、「ホスト名の追加」に使用可能なホスト名が 0 と表示されます。
- SCAPI ゾーンでホスト名を追加または削除することはできません。ホスト名と証明書はプラットフォームで管理されます。
- 暗号化タブは読み取り専用です。証明書テーブルには、証明書数と証明書テーブル(ホスト名、証明書ステータス、ホスト名ステータス、有効期限、発行者、署名、および最小TLSバージョン)が含まれます。証明書のアップロード、削除、更新、その他の管理はできません。これは、デフォルトドメインで使用されるのと同じ読み取り専用モデルです。「B2C Commerce のデフォルトドメインサポート」を参照してください。
- SCAPI ゾーンは Development (開発)、Staging (ステージング)、Production (本番) の 1 つです。追加したルールは、スコープを設定しない限り、3 つの環境すべてに適用されます。他の環境に影響を与えないように、ルール式の URL パスの組織 ID ですべてのルールのスコープを設定します。Business Manager のセキュリティルールタブに警告バナーが表示され、通知が表示されます。
- SCAPI ゾーンは Production (本番) インスタンスでのみ開いて構成します。ゾーンは、Development (開発) または Staging (ステージング) の Business Manager や CDN API には表示されません。
- 一部のルールは Salesforce で管理され、ロックされています。プラットフォーム マネージド ルール (たとえば、カスタム、レート制限、マネージド WAF チェックをスキップする、有効なマネージド ランタイム (MRT) から SCAPI へのトラフィックの許可リスト) は表示されますが、編集することはできません。
SCAPI ゾーンのセキュリティルールタブ
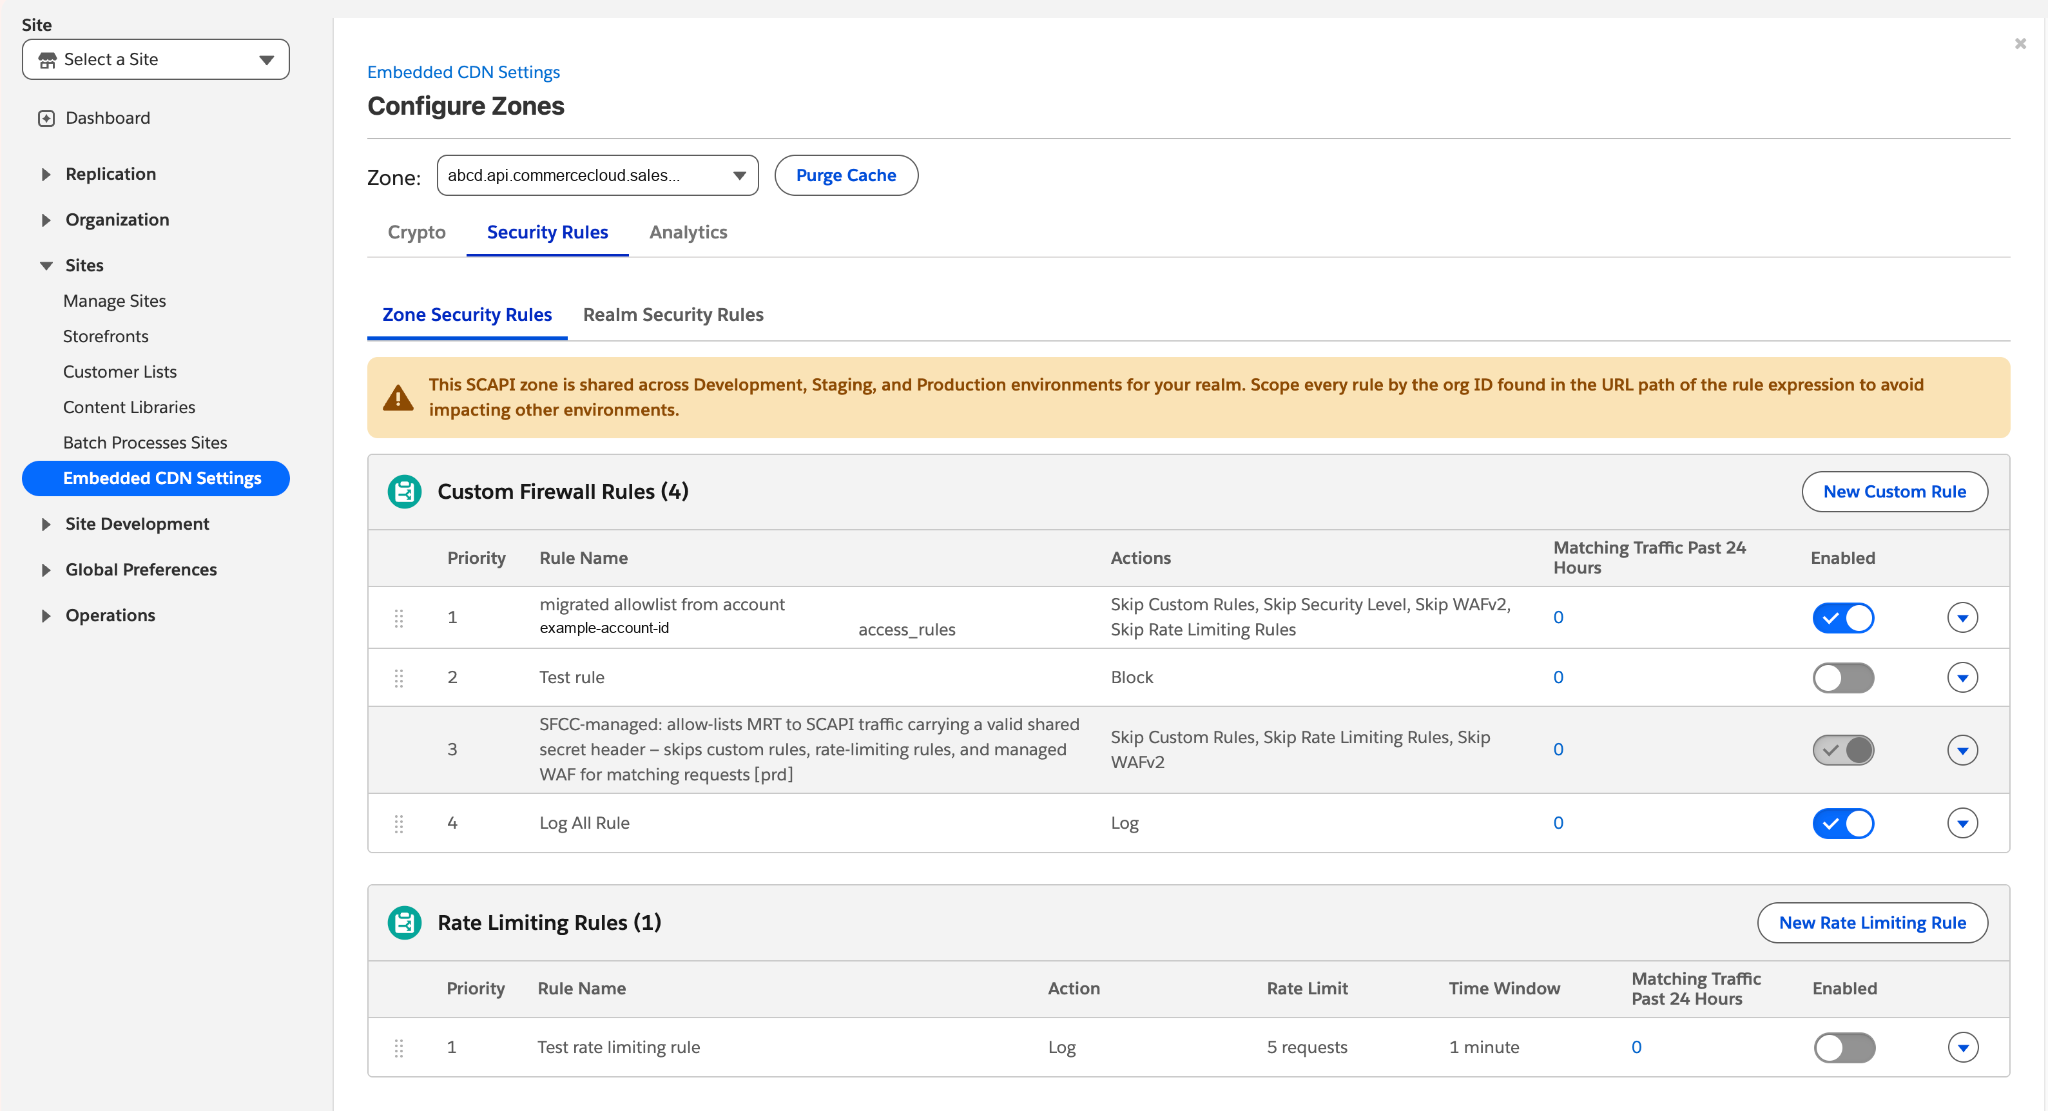
SCAPI ゾーンへのアクセス
SCAPI ゾーンは Development (開発)、Staging (ステージング)、Production (本番) の 1 つです。Salesforce がゾーンをプロビジョニングしたら、Production (本番) インスタンスからそのゾーンを開きます。ゾーンは、Development (開発) または Staging (ステージング) の Business Manager や CDN API には表示されません。
- Production (本番) インスタンスの Business Manager で、アプリケーションランチャーをクリックし、の順に選択します。
ホスト名の <shortcode>.api.commercecloud.salesforce.comで SCAPI ゾーンを見つけます。- 行のドロップダウンメニューを開き、[ ゾーンを設定]を選択します。
埋め込み CDN 設定 — ゾーンリスト内の SCAPI ゾーン
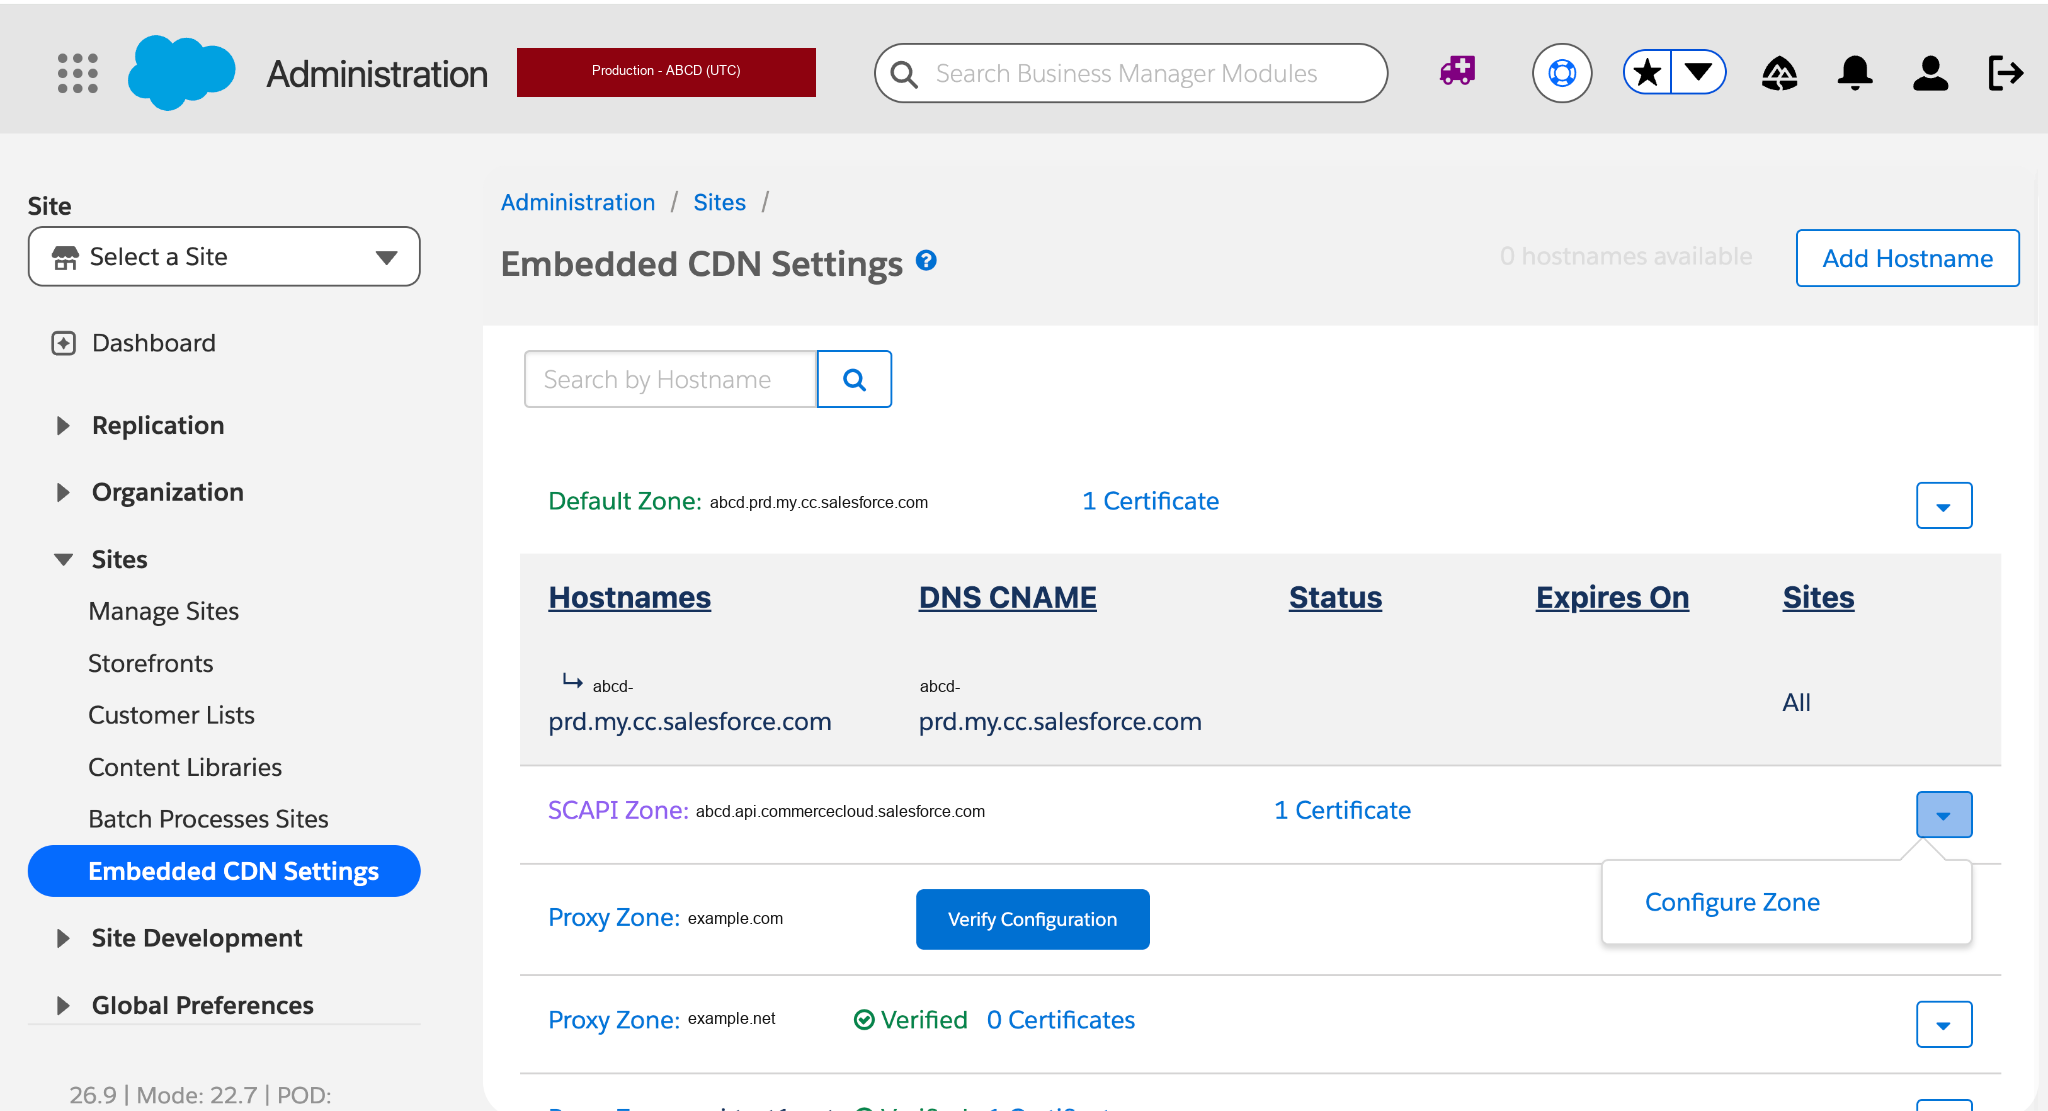
SCAPI ゾーンのゾーンの構成画面には、暗号化 (読み取り専用)、セキュリティルール (カスタムルール、レート制限ルール、IP リスト、ゾーンとレルムのサブタブを含む)、分析 (HTTP とセキュリティ) の 3 つのタブと、「キャッシュのパージ」ボタンがあります。SCAPI ゾーンに適用されないコントロールは表示されません。
ゾーンの設定 — SCAPI ゾーンの暗号化タブ
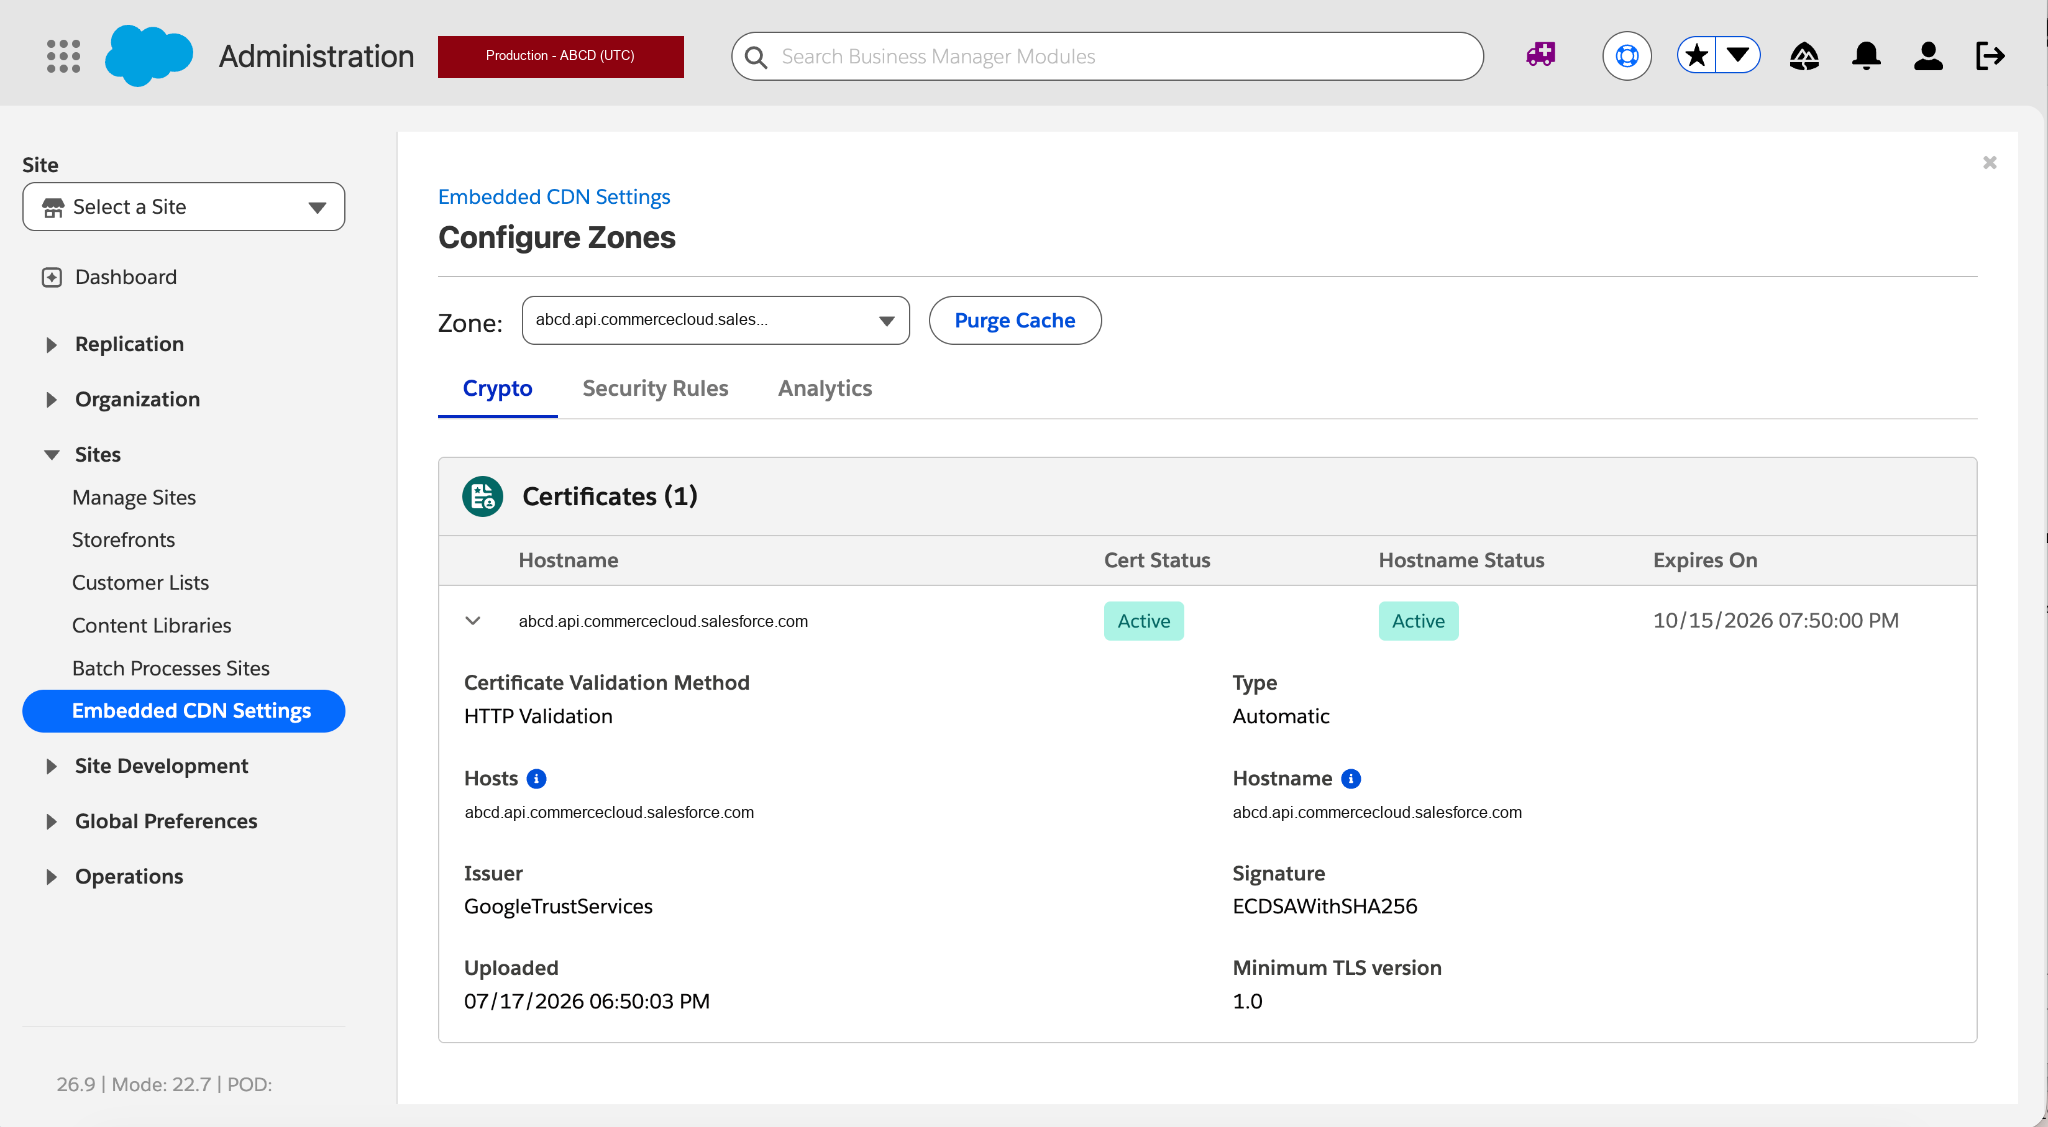
SCAPI ゾーンで使用できるコントロール
Production (本番) インスタンスでは、SCAPI ルーティングまたはキャッシュを中断する構成は、適用前に送信時に明確なエラーで拒否されます。SCAPI ゾーンに適用されないコントロールは Business Manager に表示されず、CDN API レベルで拒否されます。
| Production (本番) Business Manager で使用可能 | SCAPI ゾーンでは使用できません |
|---|---|
| カスタム・ルール(「セキュリティ・ルール」タブ、「ゾーン・セキュリティ・ルール」および「レルム・セキュリティ・ルール」) | eCDN WAF マネージドルール |
| レート制限ルール(「セキュリティ・ルール」タブの「ゾーン・セキュリティ・ルール」) | 相互TLS(mTLS) |
| IP アクセスリスト ([Security Rules] タブの [Realm Security Rules]) | TLS 1.3 の構成 |
| 分析 — HTTPおよびセキュリティトラフィックビュー | MRT ルーティング規則 |
| キャッシュのパージ (タグまたはパスによる) | HTTP Strict Transport Security (HSTS) (HTTP 厳密なトランスポートセキュリティ (HSTS)) |
| [暗号化] タブ — 読み取り専用の証明書ビュー | ホスト名と証明書の管理 |
これらのコントロールは SCAPI ゾーンでも使用できません。速度設定、攻撃モード、カスタムエラーページ、ページシールド、通知、Logpull、Logpush、ホストヘッダーオーバーライド、およびキャッシュルール(SCAPIキャッシングはプラットフォームで管理されます)。
SCAPI ゾーンの「分析」タブ
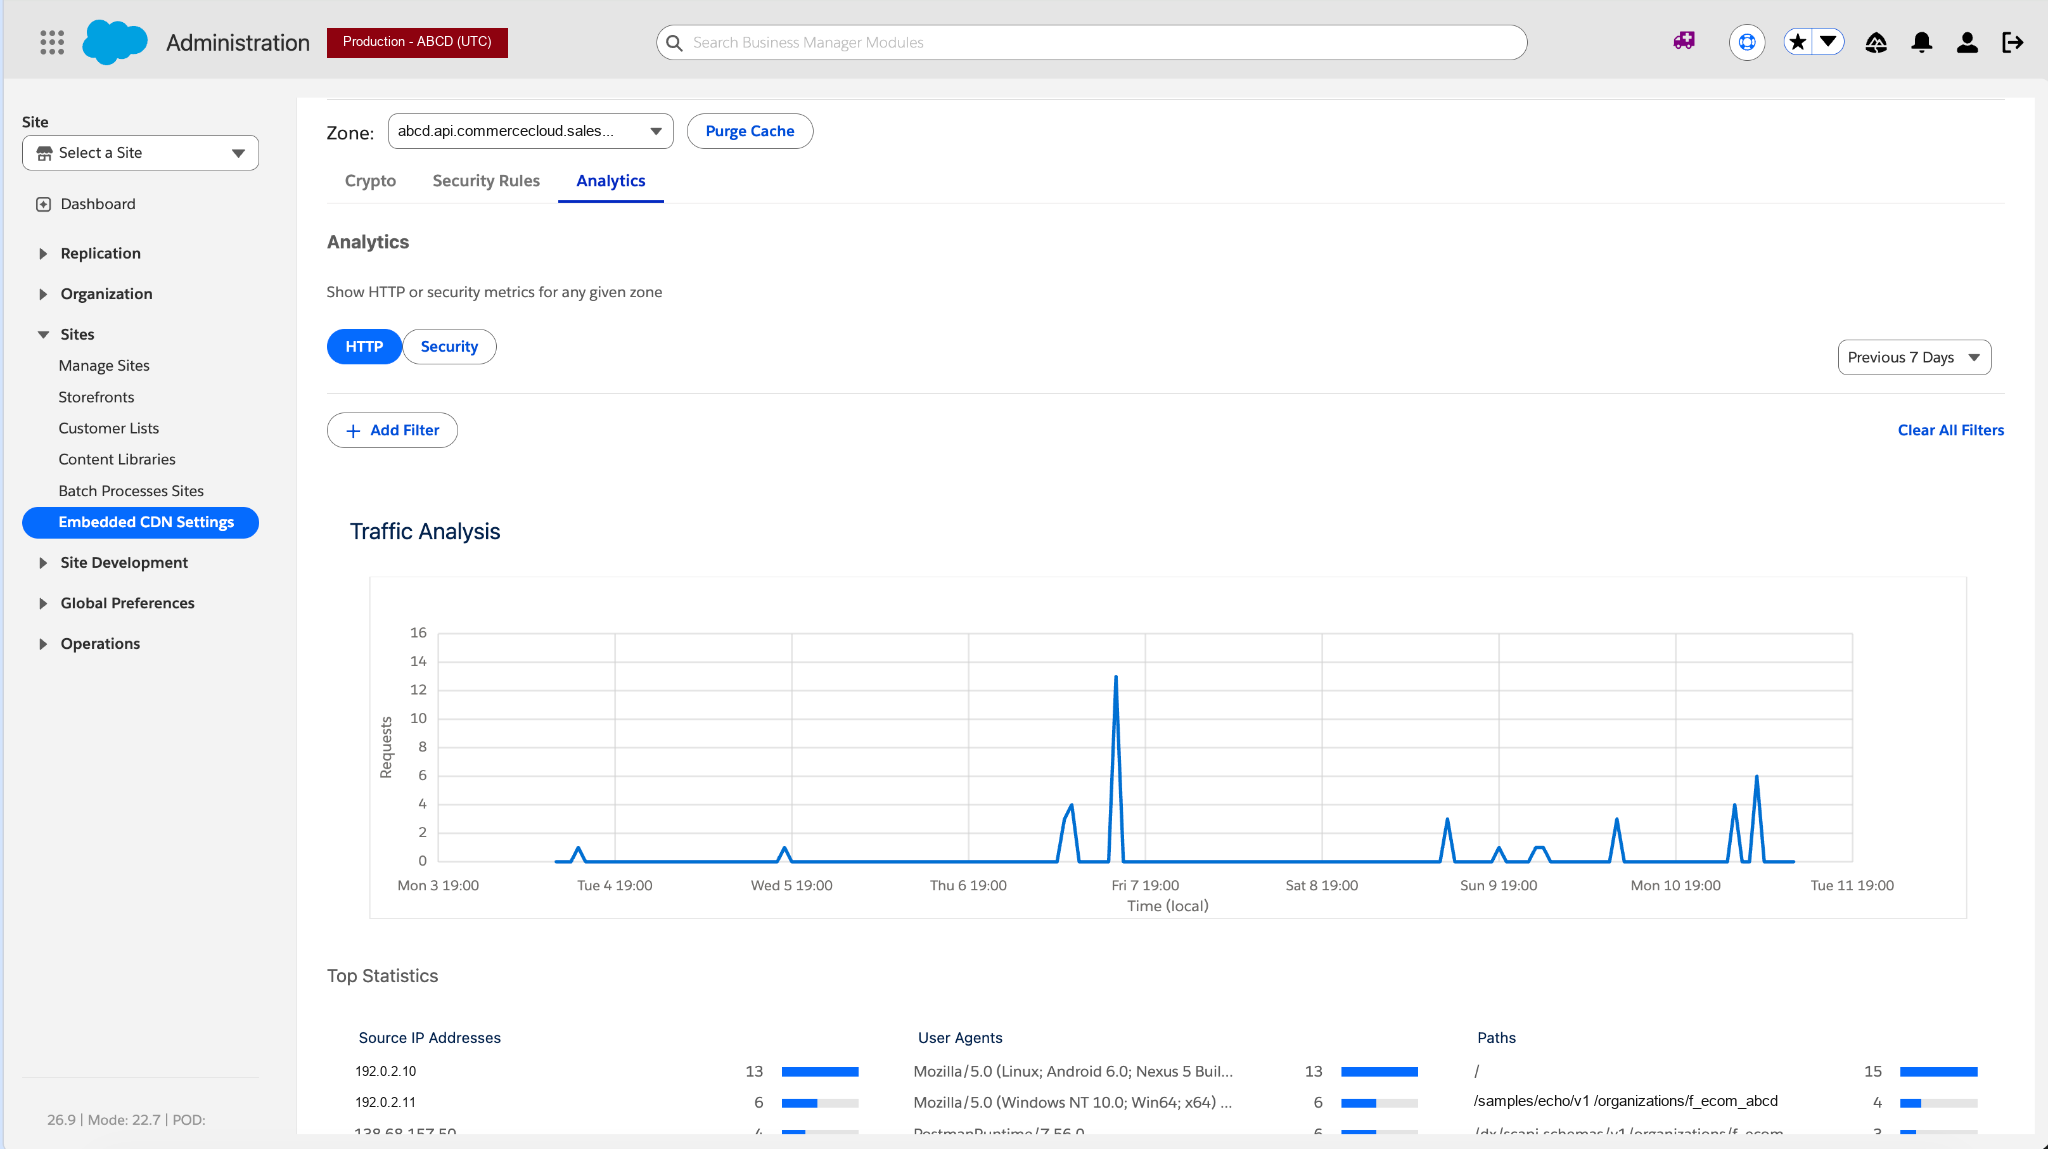
関連タスク
サポートされているコントロールの管理フローは、ストアフロントゾーンと一致します。手順については、以下を参照してください。
