위치:
타사 모니터링 도구에 대한 로그 스트리밍 설정Set up log streaming to third-party monitoring tools
엔터프라이즈급 모니터링 및 자동화의 경우 Splunk, Datadog, Grafana Loki, New Relic, Dynatrace, SumoLogic, AWS Elastic Cloud 등의 서드 파티 분석 플랫폼으로 로그를 스트리밍할 수 있습니다. 일반 HTTP 연결을 사용하여 로그를 다른 도구로 스트리밍할 수도 있습니다.
- Log Center에 로그인합니다.
-
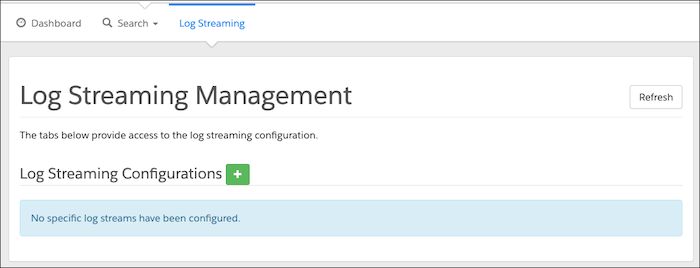
로그 스트리밍 탭을 선택합니다.
-
새 로그 스트림 구성을 생성하려면로그 스트리밍 구성더하기 아이콘을 클릭합니다.
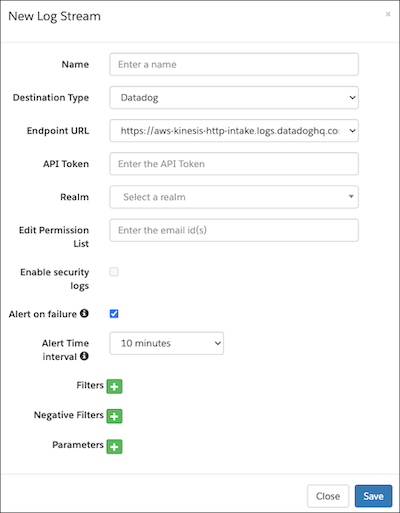
- 로그 스트림 이름을 입력합니다. 공백이 있는 영숫자 및 특수 문자를 사용합니다. 여러 구성에 동일한 이름을 사용하는 것은 허용되지 않습니다.
- Destination Type(대상 유형) 드롭다운에서 Destination Type(대상 유형)을 선택합니다. 옵션으로는 Splunk(Cloud 및 Enterprise 지원), Datadog, New Relic, Grafana Loki, Dynatrace, SumoLogic, AWS Elastic Cloud, 일반 HTTP 등이 있습니다.
-
타사 엔드포인트 URL을 로그의 대상으로 입력합니다.
대상 유형 엔드포인트 URL Splunk Splunk 클라우드: https://http-inputs-firehose-your_unique_cloud_hostname.splunkcloud.com<>
Splunk Enterprise: Amazon Kinesis Firehose용 Splunk 추가 기능참조
Datadog 미국1: https://aws-kinesis-http-intake.logs.datadoghq.com/v1/input
미국3: https://aws-kinesis-http-intake.logs.us3.datadoghq.com/api/v2/logs?dd-protocol=aws-kinesis-firehose
미국5: https://aws-kinesis-http-intake.logs.us5.datadoghq.com/api/v2/logs?dd-protocol=aws-kinesis-firehose
Ap1: https://aws-kinesis-http-intake.logs.ap1.datadoghq.com/api/v2/logs?dd-protocol=aws-kinesis-firehose
Eu: https://aws-kinesis-http-intake.logs.datadoghq.eu/v1/input
New Relic Grafana Loki https://aws-logs-prod.grafana.net/aws-logs/api/v1/push Dynatrace https://live.dynatrace.com/api/v2/logs/ingest/aws_firehose SumoLogic AWS Elastic Cloud https://es.aws.elastic-cloud.com 일반 HTTP 사양에 따라 Firehose에서 전송을 수신할 수 있는 모든 HTTPS 엔드포인트입니다. - 사용자 ID를 입력합니다(Grafana Loki에 필요).
-
타사 도구에 대한 API 토큰을 입력합니다.
대상 유형 API 토큰 설명서 참조 Splunk 인증 토큰 Amazon Kinesis Firehose용 Splunk 추가 기능 Datadog 인증 키 Datadog API 및 애플리케이션 키 New Relic API 키 New Relic API 키 Grafana Loki 토큰 Grafana Labs 크랙: Firehose로 로그 구성 Dynatrace API 토큰 Amazon Data Firehose를 통한 로그 스트리밍 SumoLogic 모두 스모 로직: AWS Kinesis Firehosefor Logs 소스 AWS Elastic Cloud API 키 탄성: Amazon Data Firehose를 사용하여 Amazon Web Services(AWS) 모니터링 일반 HTTP 맞춤형 인증 해당 없음. -
드롭다운 메뉴에서 realm을 선택한 다음, 스트림 수를 구성합니다.
각 영역에 대해 대상 유형당 최대 5개의 스트림을 구성합니다.
-
(선택 사항) Edit Permission List(권한 목록 편집)에 편집 액세스 권한이 있는 사용자의 이메일 ID를 쉼표로 구분하여 입력합니다. 이 지침을 참고하십시오.
- 로그 스트림을 구성하는 사용자가 기본 소유자입니다.
- 기본 소유자는 동일한 realm에 할당된 다른 사용자의 권한을 활성화, 편집 및 삭제할 수 있습니다.
- 쉼표로 구분된 이메일 ID 목록으로 사용자를 식별합니다. 이메일 ID 수에는 제한이 없습니다.
- 유효하지 않거나 잘못된 이메일 주소는 무시됩니다.
- 동일한 realm에 할당된 사용자는 realm을 볼 수 있지만 편집 또는 삭제 권한은 없습니다.
-
(선택 사항) 필터를 설정합니다. 더하기 기호를 클릭합니다.
표에 표시된 대로 정확하게 필터 필드 값을 입력하지 않으면 매개변수가 무시됩니다.
- 단일 필터 유형의 값이 여러 개인 경우 OR 연산자를 사용합니다.
- 필터 유형이 여러 개인 경우 AND 연산자를 사용합니다.
- 필터와 네거티브 필터는 동일한 유형으로 구성할 수 없습니다.
- 각 행은 하나의 필터 유형을 나타냅니다. 동일한 유형의 행을 여러 개 구성하면 해당 행이 결합됩니다.
유형 설명 예시 카테고리 검색 집계의 범주 유형을 기록합니다. 쉼표로 구분된 값 목록을 입력합니다. - 카테고리 유형
- 시스템
- 맞춤형
- 맞춤형 파일
- Jdbc
- 시스템 로그
- API
- 작업
- 스테이징
- 시스템 이벤트
- 분석
- 할당량
- 사용 중단:
- Impex
- 배치
- 마이그레이션
요청 검색 집계에서 요청 유형을 기록합니다. 쉼표로 구분된 값 목록을 입력합니다. - 요청 유형
- 작업
- BUSINESSMGR
- 스토어프런트
- 임시
- REST
서비스 검색 집계에서 서비스 유형을 기록합니다. 쉼표로 구분된 값 목록을 입력합니다. - 서비스 유형
- ecom
- JWA
- MRT
심각도 검색 집계의 심각도를 기록합니다. 쉼표로 구분된 값 목록을 입력합니다. - 심각도
- 정보
- WARN
- 오류
- 디버그
- 심각
테넌트 이름 검색 집계에서 테넌트 이름 ID를 기록합니다. 쉼표로 구분된 값 목록을 입력합니다. - 테넌트 이름
- production.functional09.qa222 bgzz_prd
- dev02.functional09.qa222 bgzz_s02
- dev04.functional09.qa222 bgzz_s04
테넌트 유형 검색 집계에서 테넌트 유형을 기록합니다. 쉼표로 구분된 값 목록을 입력합니다. - 테넌트 유형
- SBX
- PRD
- STG
- DEV
-
(선택 사항) 네거티브 필터를 설정합니다. 더하기 기호를 클릭합니다.
- 단일 필터 유형의 값이 여러 개인 경우 OR 연산자를 사용합니다.
- 필터 유형이 여러 개인 경우 OR 연산자를 사용합니다.
- 필터와 네거티브 필터는 동일한 유형으로 구성할 수 없습니다
- 각 행은 한 가지 유형의 필터를 나타냅니다. 동일한 유형의 행을 여러 개 구성하면 해당 행이 결합됩니다.
-
(선택 사항) 매개변수를 설정합니다. 매개변수 더하기 아이콘을클릭합니다.
파라미터를 사용하면 X-Amz-Firehose-Common-Attributes 헤더로 끝나는 추가 HTTP 헤더를 사용자 지정할 수 있습니다. 자세한 내용은Amazon Data Firehouse 요청 및 응답 사양 섹션을 참조하세요.
- Grafana Loki는 접두사가 태그에 lbl_ HTTP 헤더 키를 구문 분석합니다.
- Datadog는 HTTP 헤더 키를 태그로 구문 분석합니다.
- New Relic은 HTTP 헤더 키를 속성으로 구문 분석합니다.
- Splunk 및 Dynatrace는 매개 변수를 지원하지 않습니다.
- Sumo Logic은 필터링을 위해_sourceCategory및 _sourceName 특성을허용합니다.
- AWS Elastic Cloud는es_datastream_name , include_cw_extracted_fields및. 자세한 내용은Amazon Data Firehose를 사용하여 AWS(Amazon Web Services) 모니터링단원을 참조하십시오.
- 중복된 매개변수는 결합되지 않습니다.
- 구성 변경 사항을 저장합니다.
- 닫기를 클릭합니다.
- 스트리밍 로그를 구성한 후새로 고침을클릭하고 오류 메시지를 확인합니다.
