Vous êtes ici :
Mettre à jour le certificat géré d’une zone eCDN
Lorsque votre certificat SSL géré expire ou que vous mettez à jour les noms d’hôte attribués à un certificat SSL géré, mettez ce certificat à jour dans Business Manager.
Éditions requises
| Disponible avec : B2C Commerce |

Remarque Pour mettre à jour les noms d’hôtes associés à un certificat dans une zone proxy, ajoutez un certificat, ajoutez les noms d’hôtes correctement et supprimez l’ancien certificat. Pour des raisons de disponibilité, nous vous recommandons d'ajouter tous les noms d'hôtes à un certificat avant de supprimer l'ancien certificat.
-
Dans Business Manager, cliquez sur le lanceur d’application
 , puis sur Administration | Sites | Paramètres de CDN intégré.
- Cliquez sur Certificats ou Paramètres pour la zone à laquelle vous ajoutez un certificat.
- Sélectionnez une zone dans la liste des noms d’hôtes et cliquez sur Certificat.
- Dans l'onglet Crypto, sélectionnez la zone dans la liste.
- Cliquez sur l’icône Paramètres sur le certificat que vous souhaitez mettre à jour.
-
Sélectionnez Certificat géré par l’eCDN.
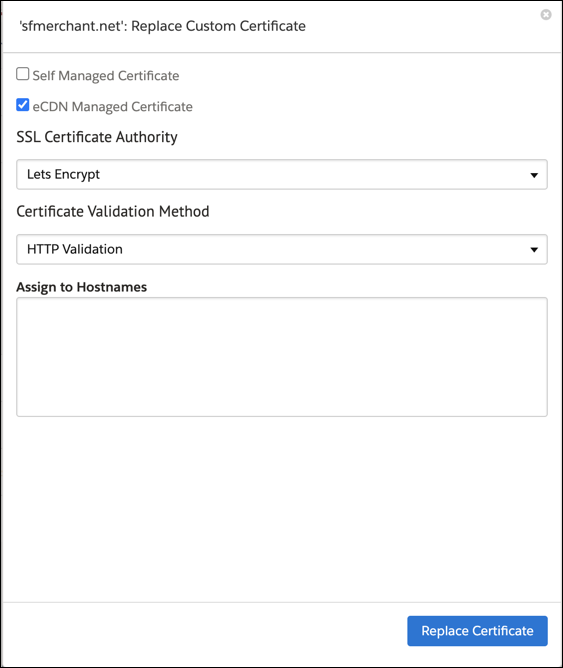 .
- Dans la liste déroulante Autorité de certification SSL, sélectionnez Lets Encrypt (par défaut) ou Google.
- Dans la liste déroulante Méthode de validation du certificat, sélectionnez Validation HTTP (recommandé) ou Validation TXT.
- Sélectionnez le nom d’hôte auquel vous souhaitez associer le certificat SSL.
- Cliquez sur Remplacer le certificat.
-
(Facultatif) Validez avec HTTP.
-
Copiez le texte de vérification du nom d’hôte affiché dans votre propre portail DNS.
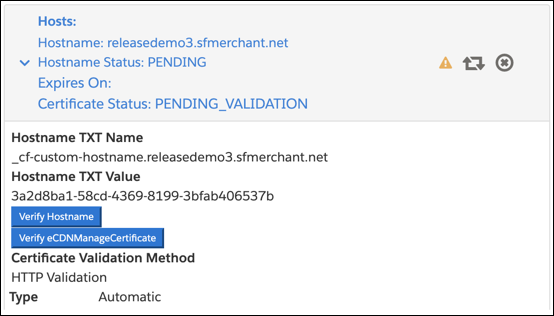
- Pour vérifier l’état de la validation du nom d’hôte, cliquez sur Vérifier le nom d’hôte. La vérification peut prendre jusqu’à six heures.
- Une fois le nom d’hôte actif, créez un enregistrement CNAME qui dirige le trafic, par SSL pour SaaS V2, vers la nouvelle zone.
-
Configurez le mappage DNS pour la zone.
- Connectez-vous à votre compte auprès de votre fournisseur DNS.
- Recherchez votre zone et sélectionnez-la dans la liste.
- Dans l'onglet DNS, recherchez le nom d'hôte que vous souhaitez mapper.
- Remplacez tout le texte après « est un alias de » par le CNAME DNS de Business Manager.
- Dans la colonne État, cliquez sur le nuage jusqu’à ce qu’il affiche un nuage gris avec l’infobulle « DNS uniquement ».
- Lorsque l’enregistrement CNAME dirige le trafic vers la nouvelle zone, vérifiez l’état de validation du certificat. Cliquez sur Vérifier le certificat géré par l’eCDN. La vérification peut prendre jusqu'à six heures.
-
Copiez le texte de vérification du nom d’hôte affiché dans votre propre portail DNS.
-
(Facultatif) validez avec TXT.
-
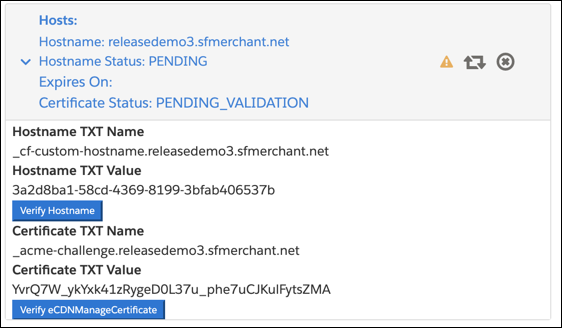
Copiez le texte de vérification affiché pour le nom d’hôte dans votre propre portail DNS.
-
Pour vérifier l’état de la validation du nom d’hôte, cliquez sur Vérifier le nom d’hôte. La vérification peut prendre jusqu’à six heures.
Remarque Les noms d’hôte génériques utilisent la validation TXT et peuvent être renouvelés automatiquement avec la délégation DCV. Pour plus d’informations, reportez-vous à la section Noms d’hôte personnalisés génériques.
- Une fois le nom d’hôte actif, cliquez sur Vérifier le certificat géré par l’eCDN. La vérification peut prendre jusqu’à six heures.
- Une fois le nom d’hôte et le certificat actifs, créez un enregistrement CNAME qui dirige le trafic, par SSL pour SaaS V2, vers la nouvelle zone.
-
Configurez le mappage DNS pour la zone.
- Connectez-vous à votre compte auprès de votre fournisseur DNS.
- Recherchez votre zone et sélectionnez-la dans la liste.
- Dans l'onglet DNS, recherchez le nom d'hôte que vous souhaitez mapper.
- Remplacez tout le texte après « est un alias de » par le CNAME DNS de Business Manager.
- Dans la colonne État, cliquez sur le nuage jusqu’à ce qu’il affiche un nuage gris avec l’infobulle DNS uniquement.
- Lorsque l’enregistrement CNAME dirige le trafic vers la nouvelle zone, pour vérifier l’état de validation du certificat, cliquez sur Vérifier le certificat géré par l’eCDN. La vérification peut prendre jusqu'à six heures.
-
Copiez le texte de vérification affiché pour le nom d’hôte dans votre propre portail DNS.
Cet article a-t-il résolu votre problème ?
Dites-nous ce que nous pouvons améliorer !
