Usted está aquí:
Conjuntos de Reglas Gestionadas por WAF eCDN
El firewall de aplicaciones web (WAF) CDN embebido (eCDN) protege tu tienda B2C Commerce mediante dos conjuntos de reglas gestionadas: el eCDN WAFv2 Managed Ruleset y el OWASP WAFv2 Managed Ruleset. Activas y ajustas cada conjunto de reglas por zona.
¿Qué producto de Salesforce Commerce tengo?
El equipo de seguridad de eCDN (o, en el caso de OWASP, el proyecto upstream) actualiza las reglas para cubrir nuevas vulnerabilidades y reducir los falsos positivos. Puedes activar o desactivar cada conjunto de reglas y establecer la acción que toma, pero no puedes personalizar reglas individuales dentro de un mismo conjunto. Para habilitar y configurar estos conjuntos de reglas para una zona, consulte Configurar Configuración de WAF para una Zona eCDN.

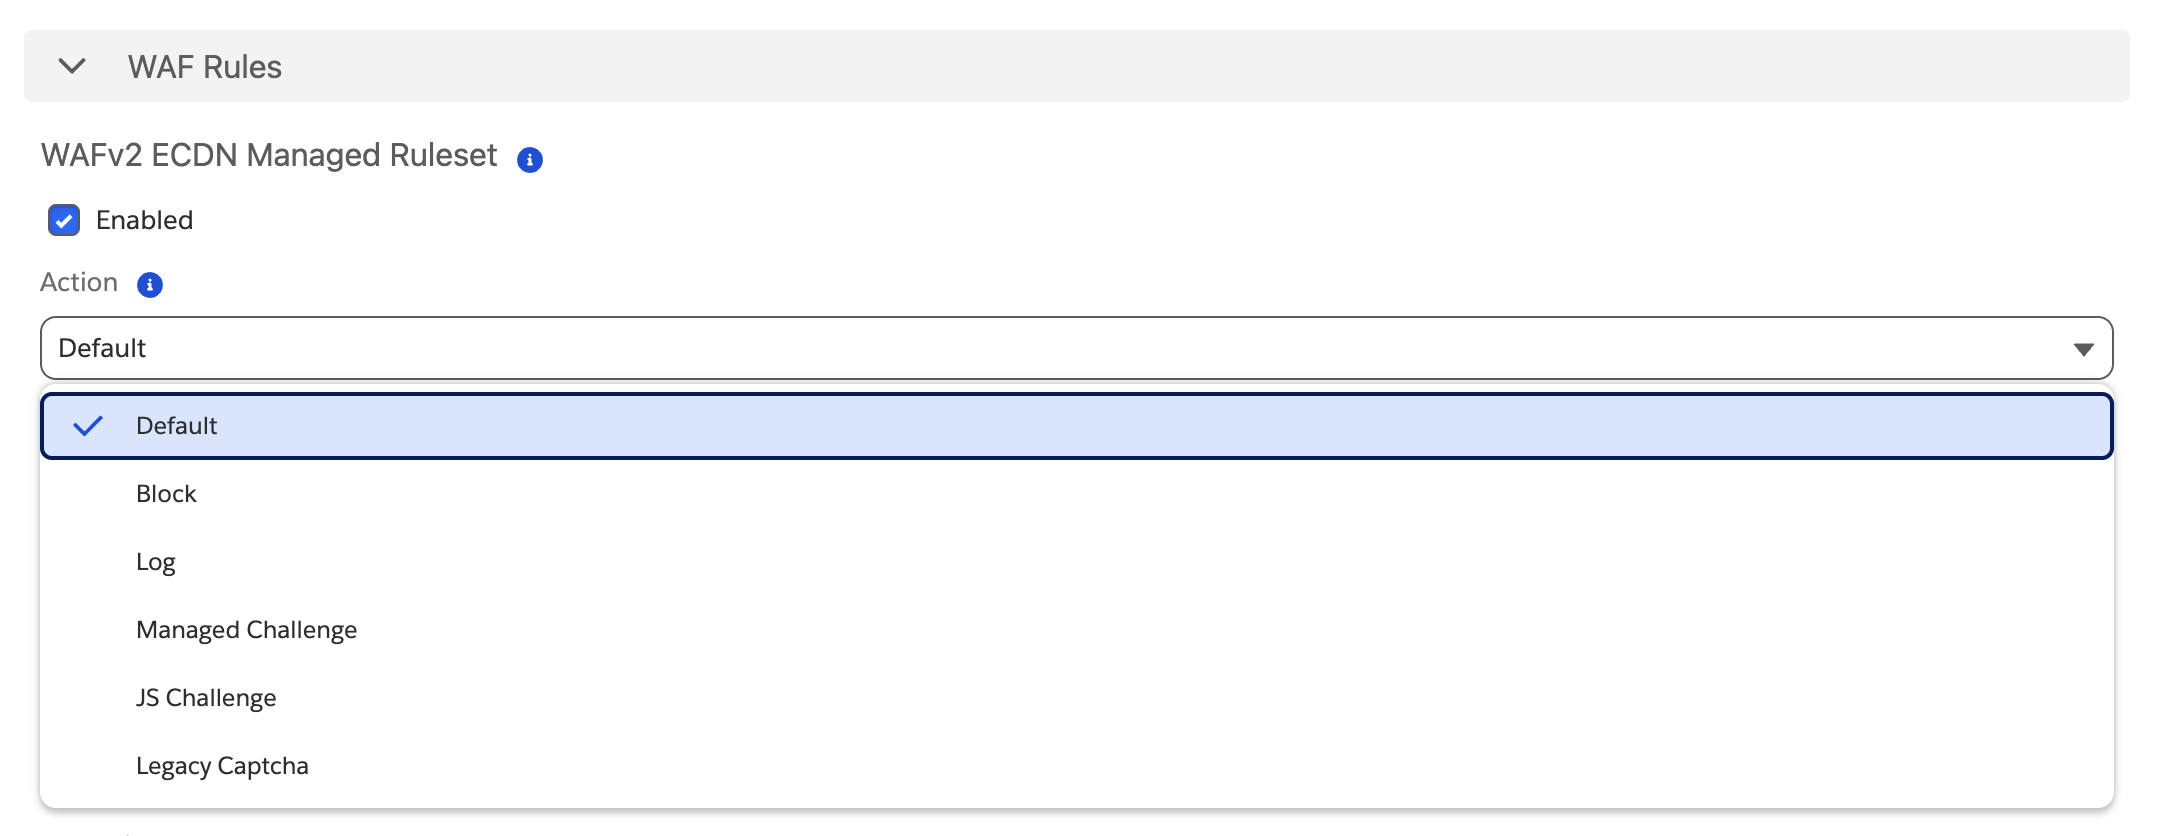
Cada conjunto de reglas realiza una acción cuando una solicitud coincide. Para el conjunto de reglas gestionadas eCDN WAFv2, establecer la acción anula la acción predeterminada definida para cada regla. Para restaurar los valores predeterminados por regla, vuelve a poner la acción del conjunto de reglas en Predeterminado. El conjunto de reglas gestionadas OWASP WAFv2 utiliza las mismas acciones excepto por predeterminado. Las acciones disponibles son:
- Predeterminado (recomendado) — usa la acción definida para cada regla.
- Desafío Gestionado
- Bloque
- Desafío JS
- Log
- Legado Captcha
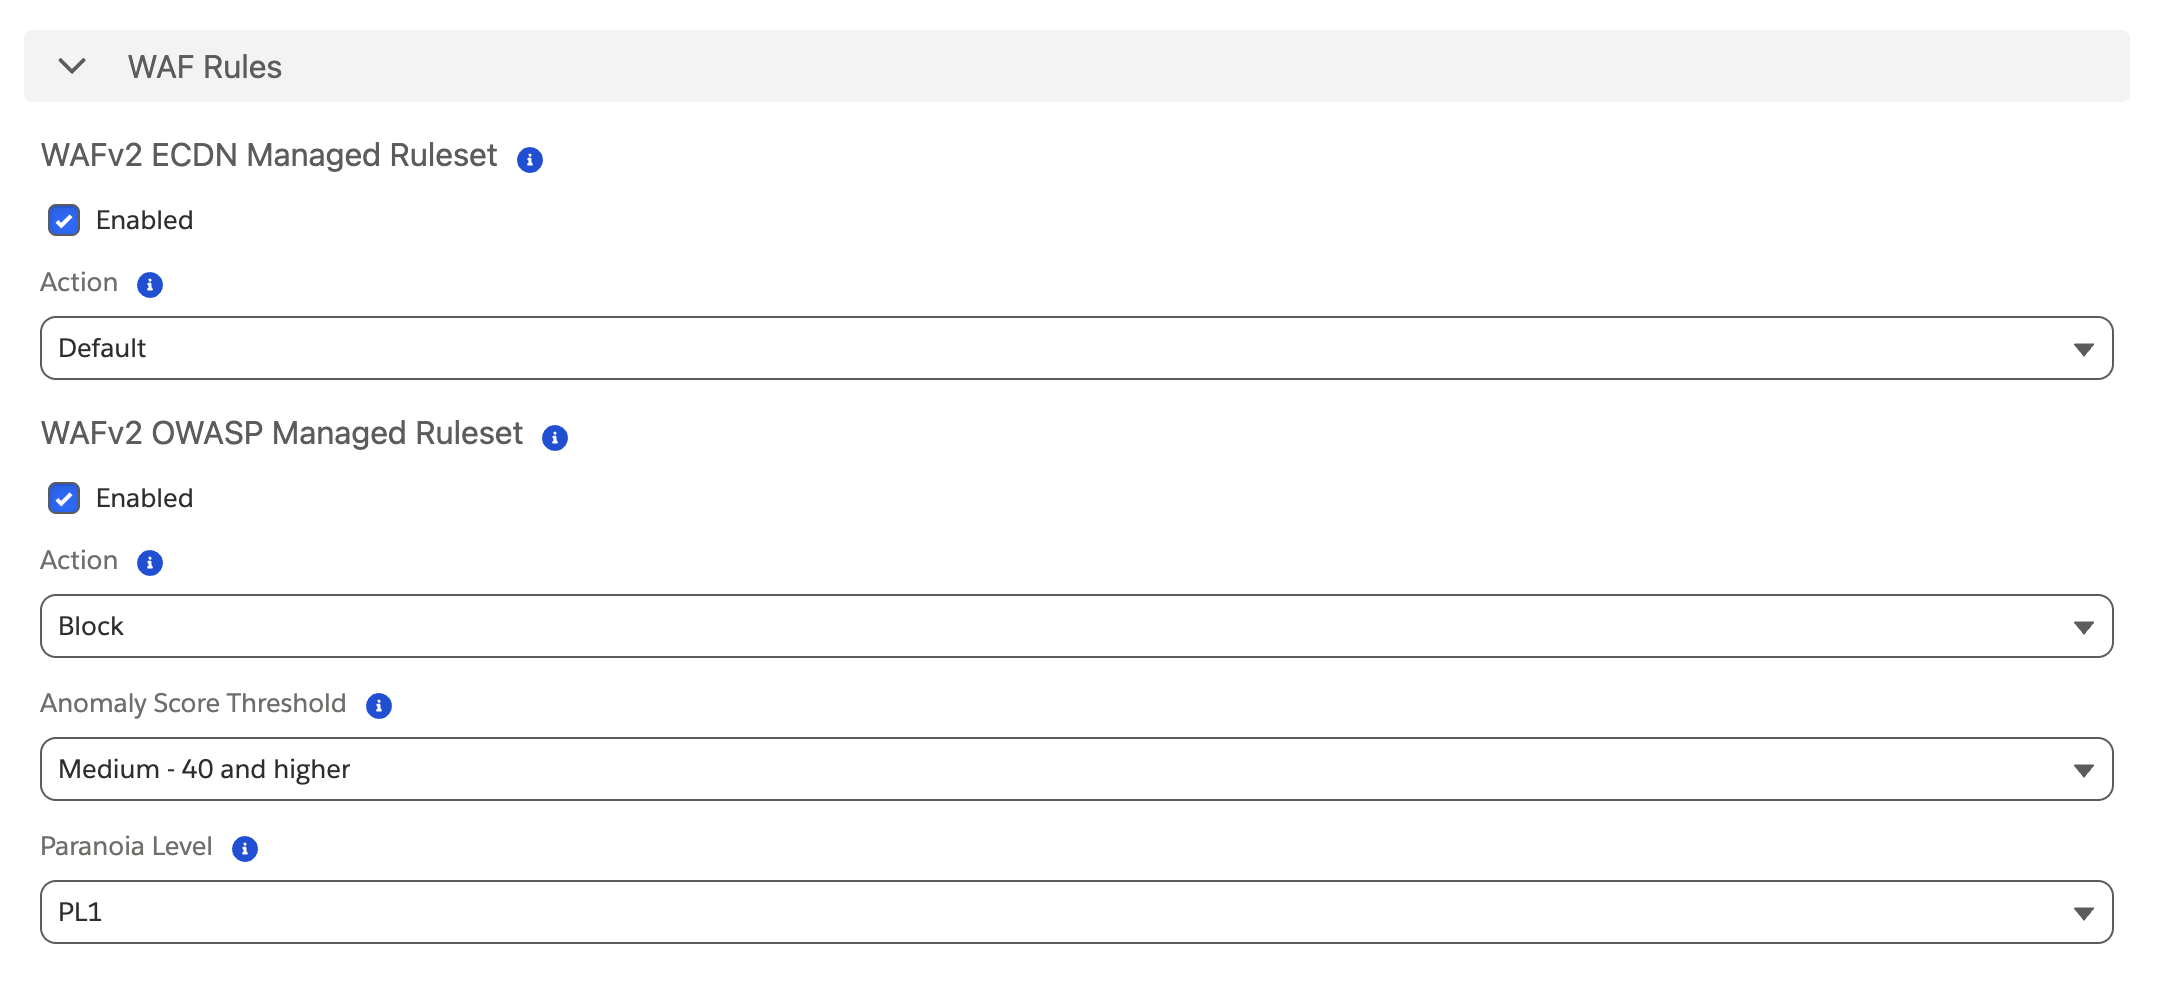
Conjunto de reglas administradas de WAFv2 de eCDN
El conjunto de reglas gestionado eCDN WAFv2 es el conjunto de reglas de generación actual que el equipo de seguridad de eCDN mantiene para una protección amplia de aplicaciones web en tus aplicaciones de comercio B2C. El conjunto de reglas gestionado eCDN WAFv2 está habilitado por defecto y se actualiza frecuentemente para cubrir nuevas vulnerabilidades y reducir falsos positivos.
Seleccione la acción que desea realizar. Se recomienda la opción predeterminada.
Conjunto de reglas administradas de WAFv2 de OWASP
El conjunto de reglas gestionado OWASP WAFv2 para el eCDN B2C Commerce refleja el conjunto de reglas central (CRS) de OWASP ModSecurity y se mantiene alineado con la última versión upstream. El conjunto de reglas administrado OWASP WAFv2 está habilitado por defecto. En lugar de actuar bajo una sola regla, el conjunto de reglas asigna a cada solicitud entrante una puntuación de amenaza. Cada regla que se activa una solicitud suma a la puntuación, y WAF realiza la acción configurada cuando la puntuación acumulada supera el umbral. Algunas reglas afectan la puntuación más que otras.
Realice las siguientes configuraciones:
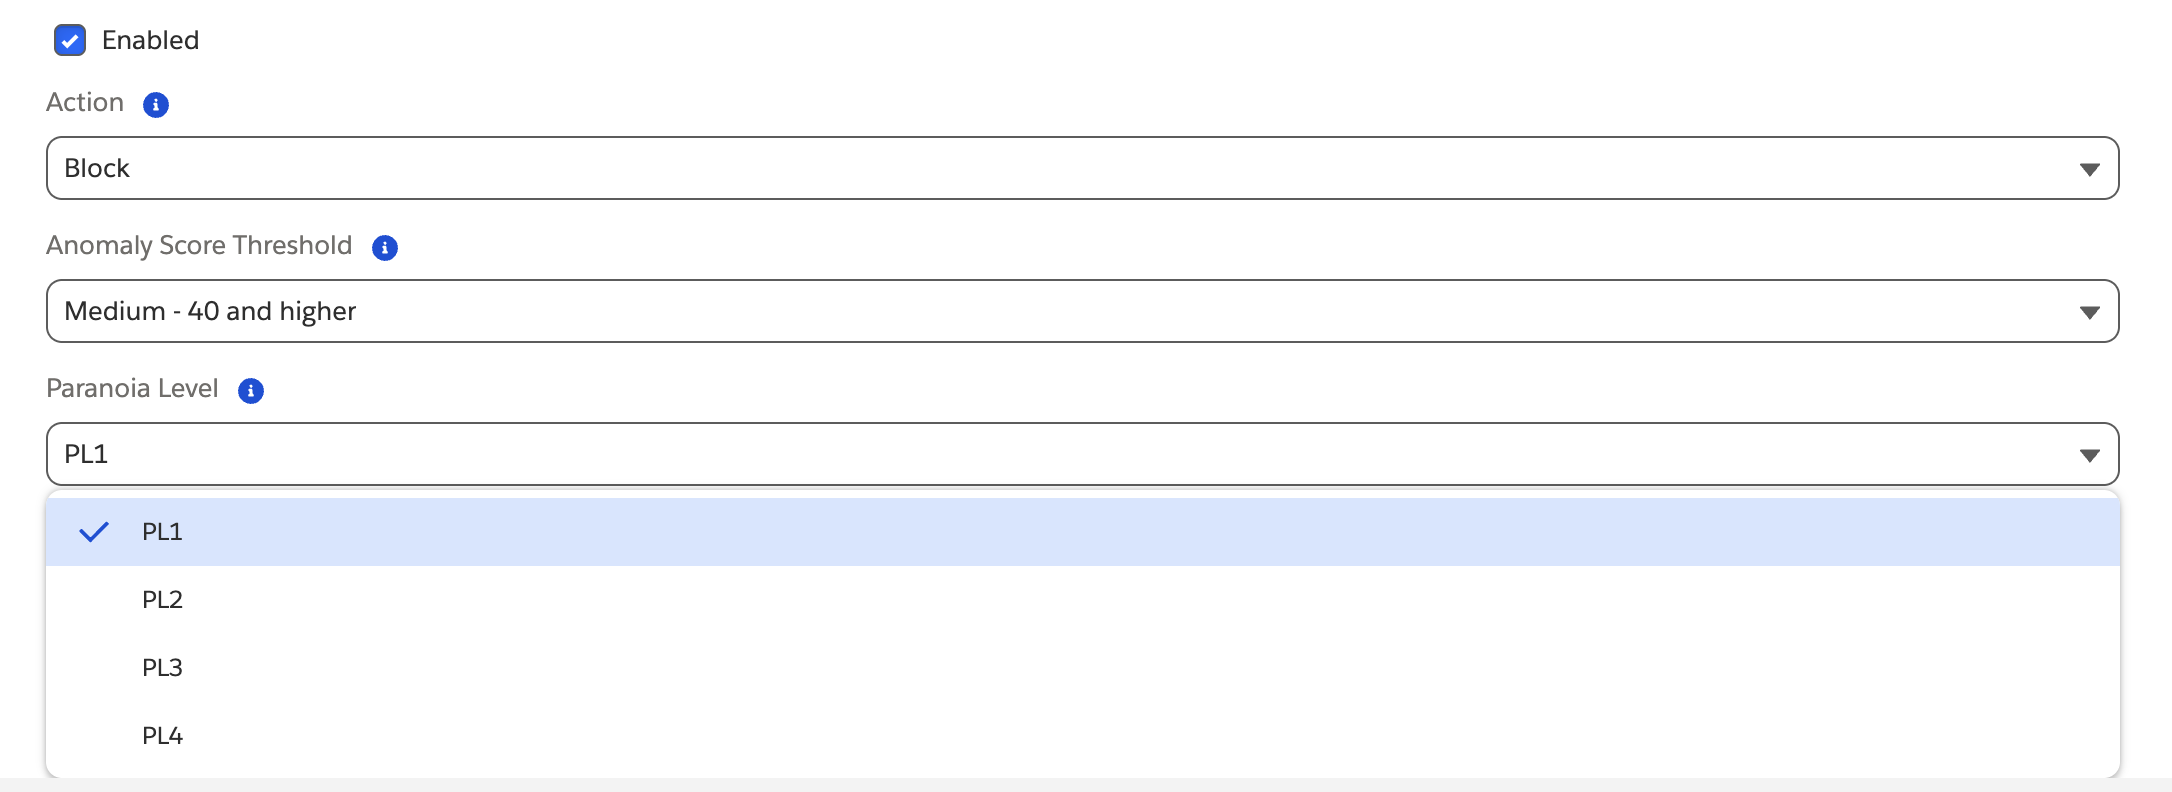
- Nivel de Paranoia — PL1 (por defecto), PL2, PL3 o PL4. A cada regla se le asigna un nivel de paranoia; Establecer un nivel habilita todas las reglas hasta y incluyendo el nivel que establezcas. Los niveles más altos agregan una protección más estricta pero pueden bloquear más tráfico legítimo (falsos positivos).
-
Umbral de Puntuación de Anomalía — la puntuación a la que actúa el reglamento:
- Bajo (60 y superior)
- Medio (40 y más — predeterminado)
- Alto (25 y superior)
- Acción — la acción que el WAF realiza cuando la puntuación de amenaza supera el umbral. Ver Acciones del reglamento.