您位於此處:
Data 360 的平台加密
某些客戶需要租戶特定的加密金鑰、控制金鑰資料,或改善稽核與合規報告的金鑰可視性。Platform Encryption for Data 360 透過新增加密金鑰控制和可視性的選項,來擴充 Data 360 的強大安全性服務。
必要版本
| 提供版本:Data 360 支援的 所有版本。請參閱 Data 360 版本可用性。 |
| 提供附加元件授權:Enterprise、Performance、Unlimited 及 Developer Edition。需要購買 Salesforce Shield 或 Shield Platform Encryption,以及適用於 Data Cloud 的平台加密。此外,若要使用選用的「外部金鑰管理」,則需要購買「耗用平台加密」授權。 |
Data 360 中的加密選項
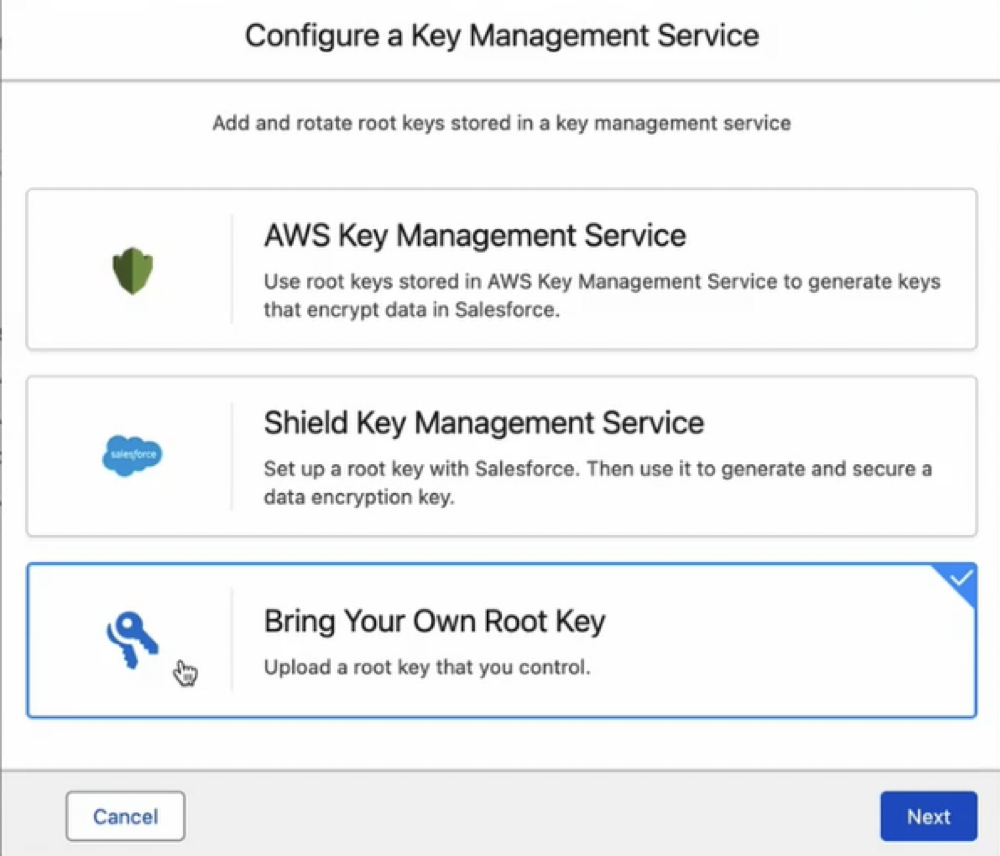
Salesforce 提供三個金鑰管理選項,用於加密 Data 360 中的資料。
這些選項可讓客戶靈活管理加密金鑰並遵循其內部安全性原則。
| 加密選項 | 描述 |
|---|---|
| 客戶管理金鑰 (CMK) | Salesforce 會在 Salesforce UI 中產生與管理租戶特定金鑰。 |
| EKM | 客戶使用 AWS KMS 帳戶在外部管理加密金鑰。 |
| 自帶金鑰 (BYOK) | 客戶可以將自己的金鑰資料直接帶入 Salesforce UI,而不需要 AWS KMS 帳戶。此選項適用於偏好不存取 AWS KMS 或使用其他金鑰儲存體提供者 (例如 Azure 或內部部署儲存庫) 的客戶。 |
Data 360 中的所有資料會在 AWS 中由 Salesforce 管理的資料加密金鑰 (DEK) 靜態加密。這是「客戶管理金鑰」選項。透過 Data 360 的平台加密,您可以在 Salesforce 中建立 Data 360 根金鑰。您也可以使用 EKM 在外部金鑰管理系統 (KMS) 或 BYOK 中建立金鑰。Data 360 根金鑰是您組織特有的金鑰,可控制加密和解密資料的 DEK,讓您擁有保護資訊安全的金鑰鏈。
Data 360 的平台加密僅會加密您生產環境中的資料。當您在生產環境中啟用加密時,Sandbox 環境不會自動加密。若要加密 Sandbox 中的資料,您必須在每個 Sandbox 中個別開啟「管理 Data 360 金鑰」功能。
根索引鍵與「子秒即時」功能相容。不過,當您在具有 Data 360 啟用 Salesforce 根金鑰的組織中啟用「次要即時」時,根金鑰會在 24 小時內變為可用。
不含平台加密的預設 Data 360 加密
依預設,Data 360 使用端對端加密來保護資料在傳輸至 Data Cloud 及在 Trust 邊界內產品之間的安全。Hyperforce 的基礎結構級加密為靜態儲存的資料提供雲端原生磁碟加密。雖然基礎結構級金鑰並非租戶特定,但 Salesforce 會安全地儲存這些金鑰,並定期輪替這些金鑰。
若要深入瞭解 Data 360 與 Hyperforce 如何保護資料安全,請參閱「Salesforce 安全性與合規性」頁面
- 設定 Data 360 的平台加密
當您啟用「平台加密」時,會自動產生第一個 Data 360 根金鑰。此金鑰會在 Data 360 中加密先前所採取的所有資料。初始設定後,您可以繼續使用產生的根金鑰或使用「外部金鑰管理」(EKM) 設定外部金鑰,或使用 Salesforce UI 中的「自帶金鑰」(BYOK) 利用您自己的金鑰資料來加密 Data 360 中的資料。您可以在「設定」中定期輪替根金鑰並檢視金鑰中繼資料,例如建立時間和建立者。 - 根索引鍵生命週期
「平台加密」中的根金鑰狀態會定義資料加密和解密的每個金鑰用量。
