Damit eine Verbindung in Data Cloud sicher erstellt werden kann, ohne Kennwörter freizugeben, ermöglichen einige externe Konnektoren den Zugriff über OAuth (Open Authorization). Wenn Sie OAuth verwenden, müssen Sie mehrere erforderliche Implementierungsschritte ausführen, bevor Sie die Quelle mit Data Cloud verbinden.
Führen Sie die folgenden Schritte aus, bevor Sie im Data Cloud-Setup eine Verbindung mit der Datenquelle herstellen. Zum Ausführen dieser Schritte müssen Sie über Administratorzugriff verfügen.
Sie diese Seite mit einem Lesezeichen oder lassen Sie sie geöffnet, um auf dieses Thema zu verweisen, während Sie diese Aufgaben ausführen.
Hinweis Schritte und Links außerhalb des Salesforce-Inhalts werden möglicherweise nicht aktualisiert oder können Fehler enthalten.
Optional: Erstellen einer benutzerdefinierten OAuth-Anwendung
Bevor Sie Ihren Authentifizierungsanbieter in Salesforce definieren können, können Sie optional eine benutzerdefinierte OAuth-Anwendung auf der Website Ihres Anbieters erstellen. Der Prozess kann je nach Anbieter variieren.
Erstellen Sie gemäß der Dokumentation Ihres Anbieters eine private Anwendung auf seiner Website.
Notieren Sie sich die folgenden Konfigurationswerte:
Client-ID
Client-Geheimnis
Autorisierungsendpunkt-URL
Token-Endpunkt-URL
Konfigurieren eines Authentifizierungsanbieters
Erstellen Sie einen Authentifizierungsanbieter in Salesforce und aktualisieren Sie dann Ihren Anbieter mit dem Rückmeldungs-URL.
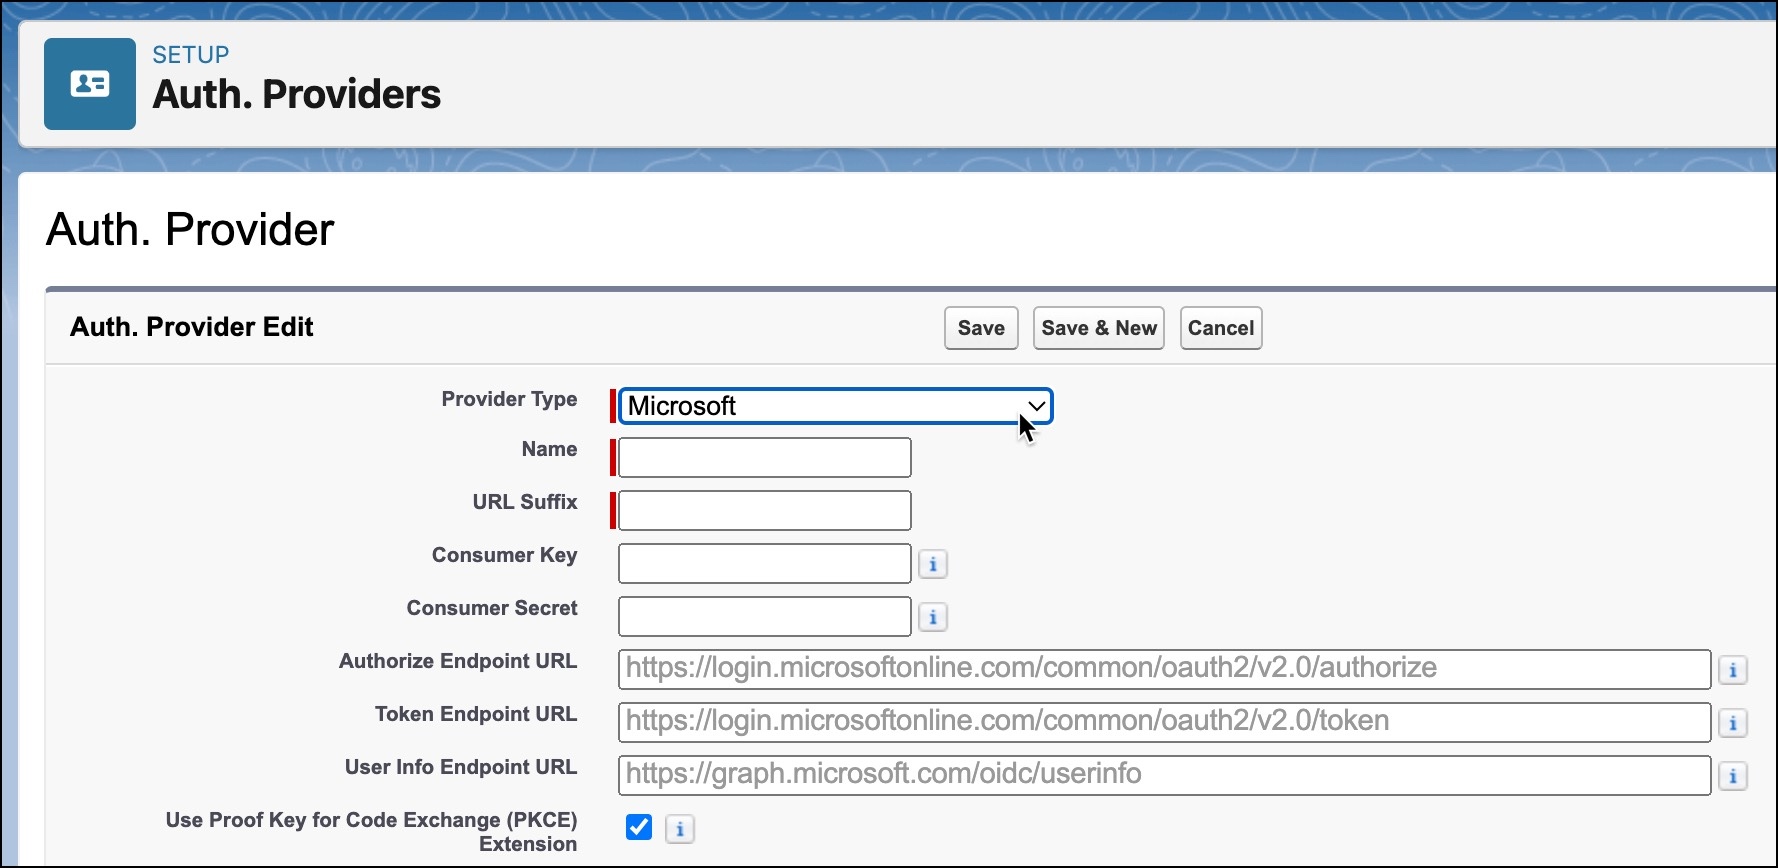
Geben Sie unter "Setup" im Feld "Schnellsuche" den Text Auth.-Anbieter ein und wählen Sie ihn aus.
Klicken Sie auf Neu.
Wählen Sie Microsoft im Dropdown-Menü "Anbietertyp" aus.
Geben Sie die erforderlichen Informationen ein.
Name: Geben Sie einen Namen für den Authentifizierungsanbieter ein.
URL-Suffix: Der URL wird automatisch mit dem Namen versehen, den Sie dem Authentifizierungsanbieter gegeben haben.
Füllen Sie optionale Felder aus.
Verbraucherschlüssel: Fügen Sie die Client-ID Ihres Anbieters hinzu.
Verbrauchergeheimnis: Fügen Sie das Kundengeheimnis Ihres Anbieters hinzu.
Autorisierungsendpunkt-URL: Geben Sie den Autorisierungsendpunkt-URL Ihres Anbieters ein.
Token-Endpunkt-URL: Geben Sie den Token-Endpunkt-URL Ihres Anbieters ein.
Klicken Sie auf Speichern.
Einige Clientkonfigurations-URLs werden nach dem Definieren des Authentifizierungsanbieters generiert. Notieren Sie sich den Rückmeldungs-URL in der Salesforce-Konfiguration, nachdem Sie Ihre Arbeit gespeichert haben.
Wechseln Sie nach dem Definieren Ihres Authentifizierungsanbieters in Salesforce wieder zu Ihrem Anbieter und aktualisieren Sie den Rückmeldungs-URL Ihrer Anwendung.
Konnten Sie Ihr Problem mithilfe dieses Artikels lösen?
Geben Sie uns Feedback, damit wir uns verbessern können.

Laden
Salesforce Help | Article
Cookie Consent Manager
General Information
Required Cookies
Functional Cookies
Advertising Cookies
General Information
We use three kinds of cookies on our websites: required, functional, and advertising. You can choose whether functional and advertising cookies apply. Click on the different cookie categories to find out more about each category and to change the default settings.
Privacy Statement
Required Cookies
Always Active
Required cookies are necessary for basic website functionality. Some examples include: session cookies needed to transmit the website, authentication cookies, and security cookies.
Functional Cookies
Functional cookies enhance functions, performance, and services on the website. Some examples include: cookies used to analyze site traffic, cookies used for market research, and cookies used to display advertising that is not directed to a particular individual.
Advertising Cookies
Advertising cookies track activity across websites in order to understand a viewer’s interests, and direct them specific marketing. Some examples include: cookies used for remarketing, or interest-based advertising.