Microsoft OAuth を使用したコネクタの設定
パスワードを共有せずに Data Cloud で接続を安全に作成するために、一部の外部コネクタでは OAuth (Open Authorization) を使用したアクセスが許可されています。OAuth を使用する場合、ソースを Data Cloud に接続する前に、いくつかの前提条件の実装手順を完了する必要があります。
必要なエディション
| 使用可能なエディション: Data 360 でサポートされるすべてのエディション。 「Data 360 Edition の可用性」を参照してください。 |
Data Cloud の [設定] でデータソースに接続する前に、次の前提条件手順に従います。この手順を完了するには、管理者権限が必要です。
 このページをブックマークするか開いたままにして、これらのタスクを実行するときにこのトピックを参照してください。

メモ Salesforce コンテンツ外にある手順やリンクは、更新されないまたは正確でない可能性があります。
省略可能: カスタム OAuth アプリケーションの作成
Salesforce で認証プロバイダーを定義する前に、必要に応じてプロバイダーの Web サイトでカスタム OAuth アプリケーションを作成できます。このプロセスは、プロバイダーによって異なります。
- プロバイダーのドキュメントに従って、プロバイダーの Web サイトで非公開アプリケーションを作成します。
-
次の設定値を書き留めます。
- クライアント ID
- クライアントの秘密
- 承認エンドポイント URL
- トークンエンドポイント URL
認証プロバイダーの設定
Salesforce で認証プロバイダーを作成し、コールバック URL を使用してプロバイダーを更新します。
- [設定] から、[クイック検索] ボックスに「認証プロバイダー」と入力し、選択します。
- [新規] をクリックします。
-
プロバイダー種別ドロップダウンから [Microsoft] を選択します。
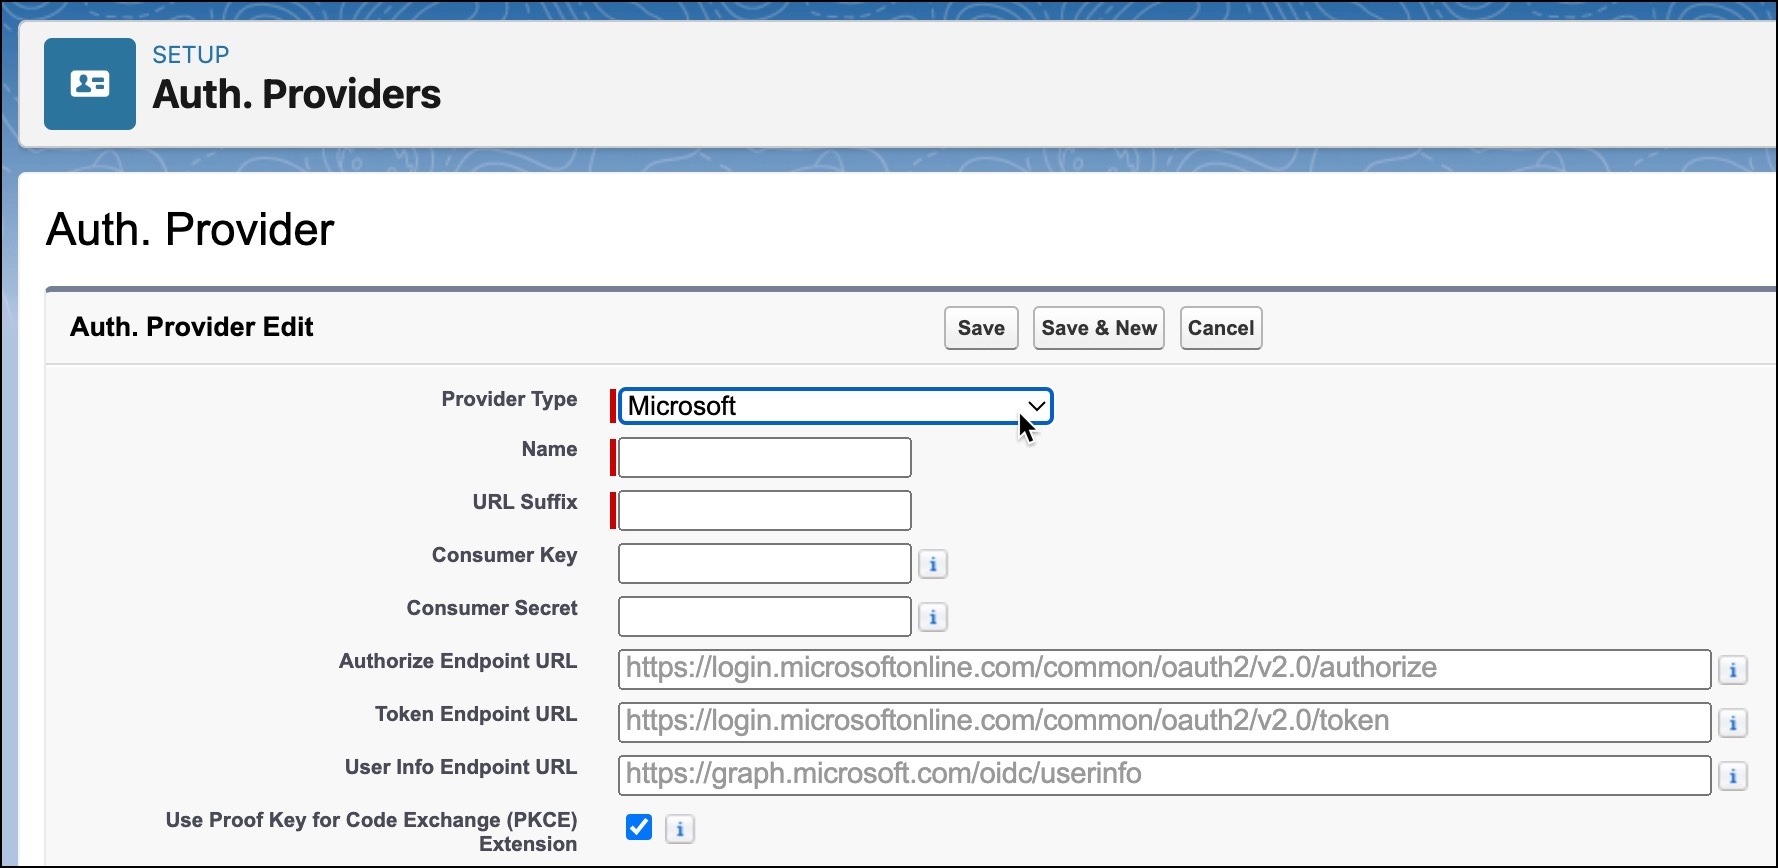
-
必要な情報を入力します。
- Name — 認証プロバイダーの名前を入力します。
- URL サフィックス — URL には、認証プロバイダーに指定した名前が自動的にサフィックスとして付けられます。
-
省略可能な項目を入力します。
- コンシューマー鍵 — プロバイダーのクライアント ID を追加します。
- コンシューマーの秘密 — プロバイダーのクライアントの秘密を追加します。
- 認証エンドポイント URL — プロバイダーの認証エンドポイント URL を入力します。
- トークンエンドポイント URL — プロバイダーのトークンエンドポイント URL を入力します。
- [保存] をクリックします。
認証プロバイダーを定義した後、複数のクライアント設定 URL が生成されます。作業を保存したら、Salesforce 設定からコールバック URL を書き留めます。
認証プロバイダーを Salesforce で定義したら、プロバイダーに戻り、アプリケーションのコールバック URL を更新します。
この記事で問題は解決されましたか?
ご意見をお待ちしております。
