使用 Microsoft OAuth 设置连接器
要在 Data Cloud 中安全地创建连接而不共享密码,一些外部连接器允许使用 OAuth(开放授权)进行访问。如果使用 OAuth,在您将源连接到 Data Cloud 之前,需要完成一些先决条件的实施步骤。
所需的 Edition
| 适用于:Data 360 支持的所有版本。请参阅 Data 360 版本可用性。 |
在 Data Cloud 设置中连接到数据源之前,请遵循这些先决条件步骤。要完成这些步骤,您必须拥有管理员访问权限。
在完成这些任务时, 将此页面加入书签或保持打开状态,以参考此主题。

备注 Salesforce 内容之外的步骤和链接可能不会更新或不准确。
可选:创建自定义 OAuth 应用程序
在 Salesforce 中定义身份验证提供商之前,您可以选择在提供商的网站上创建自定义 OAuth 应用程序。该过程因提供商而异。
- 根据提供商的文档,在他们的网站上创建专用应用程序。
-
记下这些配置值:
- 客户端 ID
- 客户端密码
- 授权端点 URL
- 令牌端点 URL
配置身份验证提供商
在 Salesforce 中创建身份验证提供商,然后使用回调 URL 更新提供商。
- 从“设置”中,在快速查找框中,输入身份验证提供商,然后选择它。
- 单击新建。
-
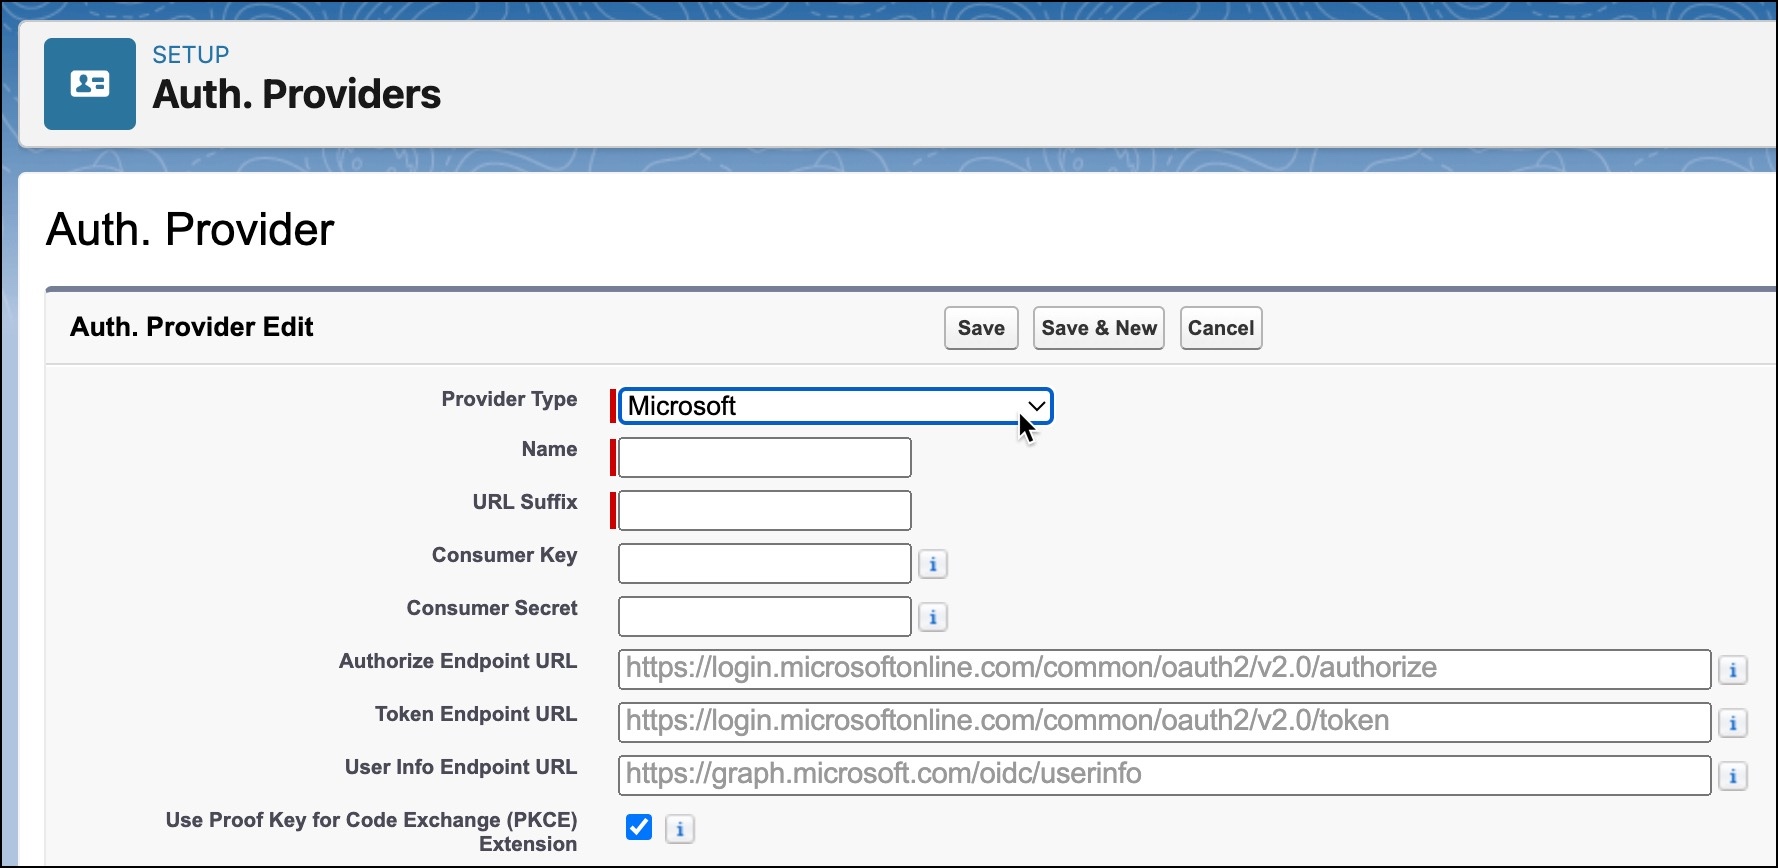
从提供商类型下拉列表中选择 Microsoft。
-
填写必填信息。
- 名称 — 输入身份验证提供商的名称。
- URL 后缀 — URL 会自动以您为身份验证提供商提供的名称为后缀。
-
填写可选字段。
- 使用者密钥 — 从提供商添加客户端 ID。
- 使用者密码 — 从提供商添加客户端密码。
- 授权端点 URL — 输入提供商的授权端点 URL。
- 令牌端点 URL — 输入提供商的令牌端点 URL。
- 单击保存。
定义验证提供商后,会生成几个客户端配置 URL。保存工作后,记下 Salesforce 配置中的回调 URL。
在 Salesforce 中定义身份验证提供商后,返回到提供商并更新应用程序的回调 URL。
本文章是否解决您的问题?
请与我们共享您的想法,以便我们进行改进!
