エクスペリエンスビルダーサイトでのセキュリティレベルの選択
セキュリティレベルを選択して、スクリプトがエクスペリエンスビルダーサイトから実行可能か、サードパーティコンポーネントやカスタムコードがデータを共有可能かを制御します。
必要なエディション
| 使用可能なインターフェース: Salesforce Classic および Lightning Experience |
| 使用可能なエディション: Essentials Edition、Enterprise Edition、Performance Edition、Unlimited Edition、および Developer Edition |
| 必要なユーザー権限 | |
|---|---|
| Experience Cloud サイトをカスタマイズまたは公開する |
|
選択するセキュリティレベルは、ニーズとリスク許容度によって異なります。セキュリティを最適に設定するため、厳格な CSP を実行することをお勧めします。簡単にレベルを切り替えて、各セキュリティレベルが顧客の操作性に及ぼす影響をテストできます。
-
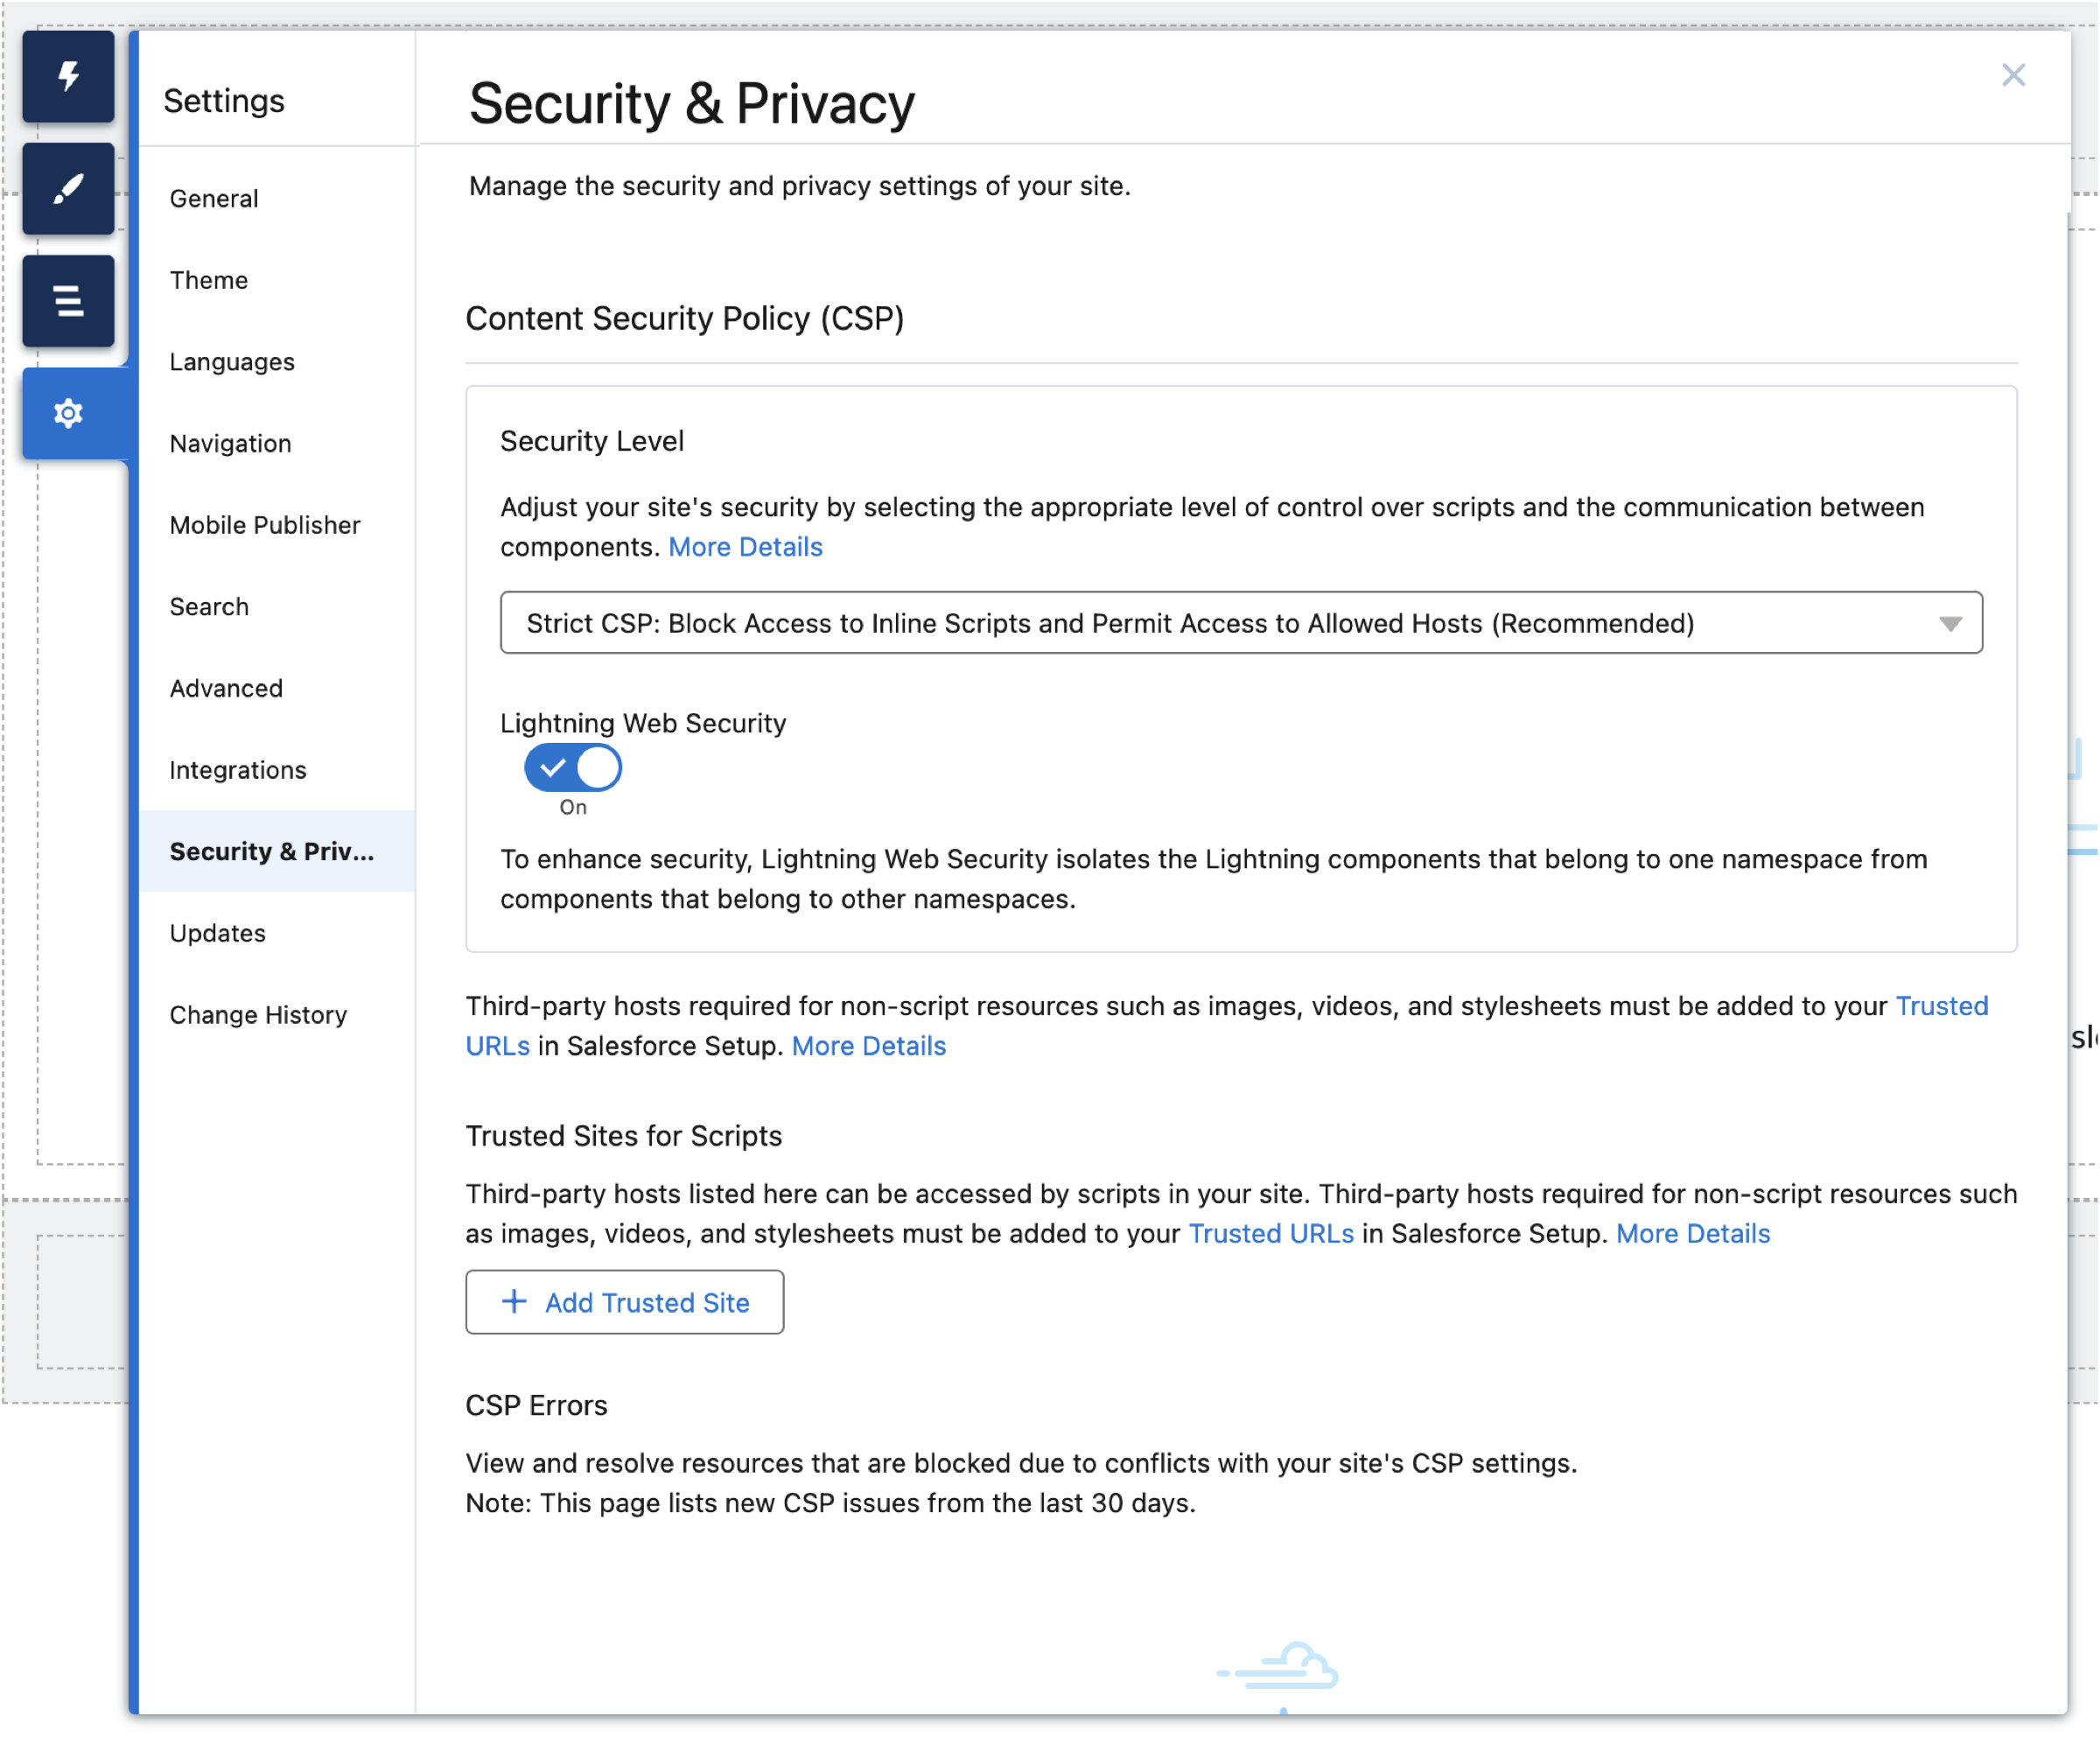
エクスペリエンスビルダーで、[設定] | セキュリティとプライバシー] を開きます。
-
セキュリティレベルを選択します。
セキュリティレベル 説明 厳格な CSP: インラインスクリプトへのアクセスをブロックし、許可されたホストへのアクセスを許可 Spring '19 (2019 年 2 月) 以降に作成されたサイトのデフォルト設定。
最大のセキュリティが提供されます。
- 明示的に許可されている場合を除き、すべてのインラインスクリプトの実行とリモート JavaScript ファイルのすべての要求をブロックします。
- 明示的に許可されているサードパーティホストからの非スクリプトリソース (画像など) の表示は許可されます。
- Lightning Locker は自動的にオンになりますが、オフにすることもできます。
緩和された CSP: インラインスクリプトと許可されたホストへのアクセスを許可 中程度のセキュリティが提供されます。
- サイトでのインラインスクリプトの実行を許可します。
- 明示的に許可されているサードパーティホストからのリモート JavaScript ファイルの読み込みと非スクリプトリソース (画像など) の表示は許可されます。
- Lightning Locker は自動的にオンになりますが、オフにすることもできます。
インラインスクリプトと、任意のサードパーティホストへのスクリプトアクセスを許可 追加のセキュリティは提供されませんが、現在の設計どおりにサイトを機能させることができます。
- 何もブロックしません。
- ホストを明示的に許可する必要なく、すべてのサードパーティホストへのアクセスが許可されます。
- Lightning Locker は有効になっており、無効にすることはできません。
 メモ このオプションは、Spring '19 より前に作成されたサイトにのみ表示されます。 Spring ’22 (2022 年 2 月) では、このオプションは削除されます。
-
画像やスタイルシートなど、Salesforce 外部でホストされる非スクリプトリソースを使用する場合、ホストを [設定] の [信頼済み URL] に追加します。「信頼済み URL の管理」を参照してください。
[信頼済み URL] で許可されたホストは、適用するコンテキストに応じて、Lightning Experience サイトまたはエクスペリエンスビルダーサイト、もしくはその両方で使用可能になります。エクスペリエンスビルダーサイトで使用可能にした場合、そのホストは Salesforce 組織のすべてのサイトで許可されます。
-
Salesforce の外部でホストされているスクリプトリソースを使用する場合、厳格な CSP または緩和された CSP のいずれかを選択し、表示される [スクリプトの信頼済みサイト] 領域でサードパーティホストを許可できます。
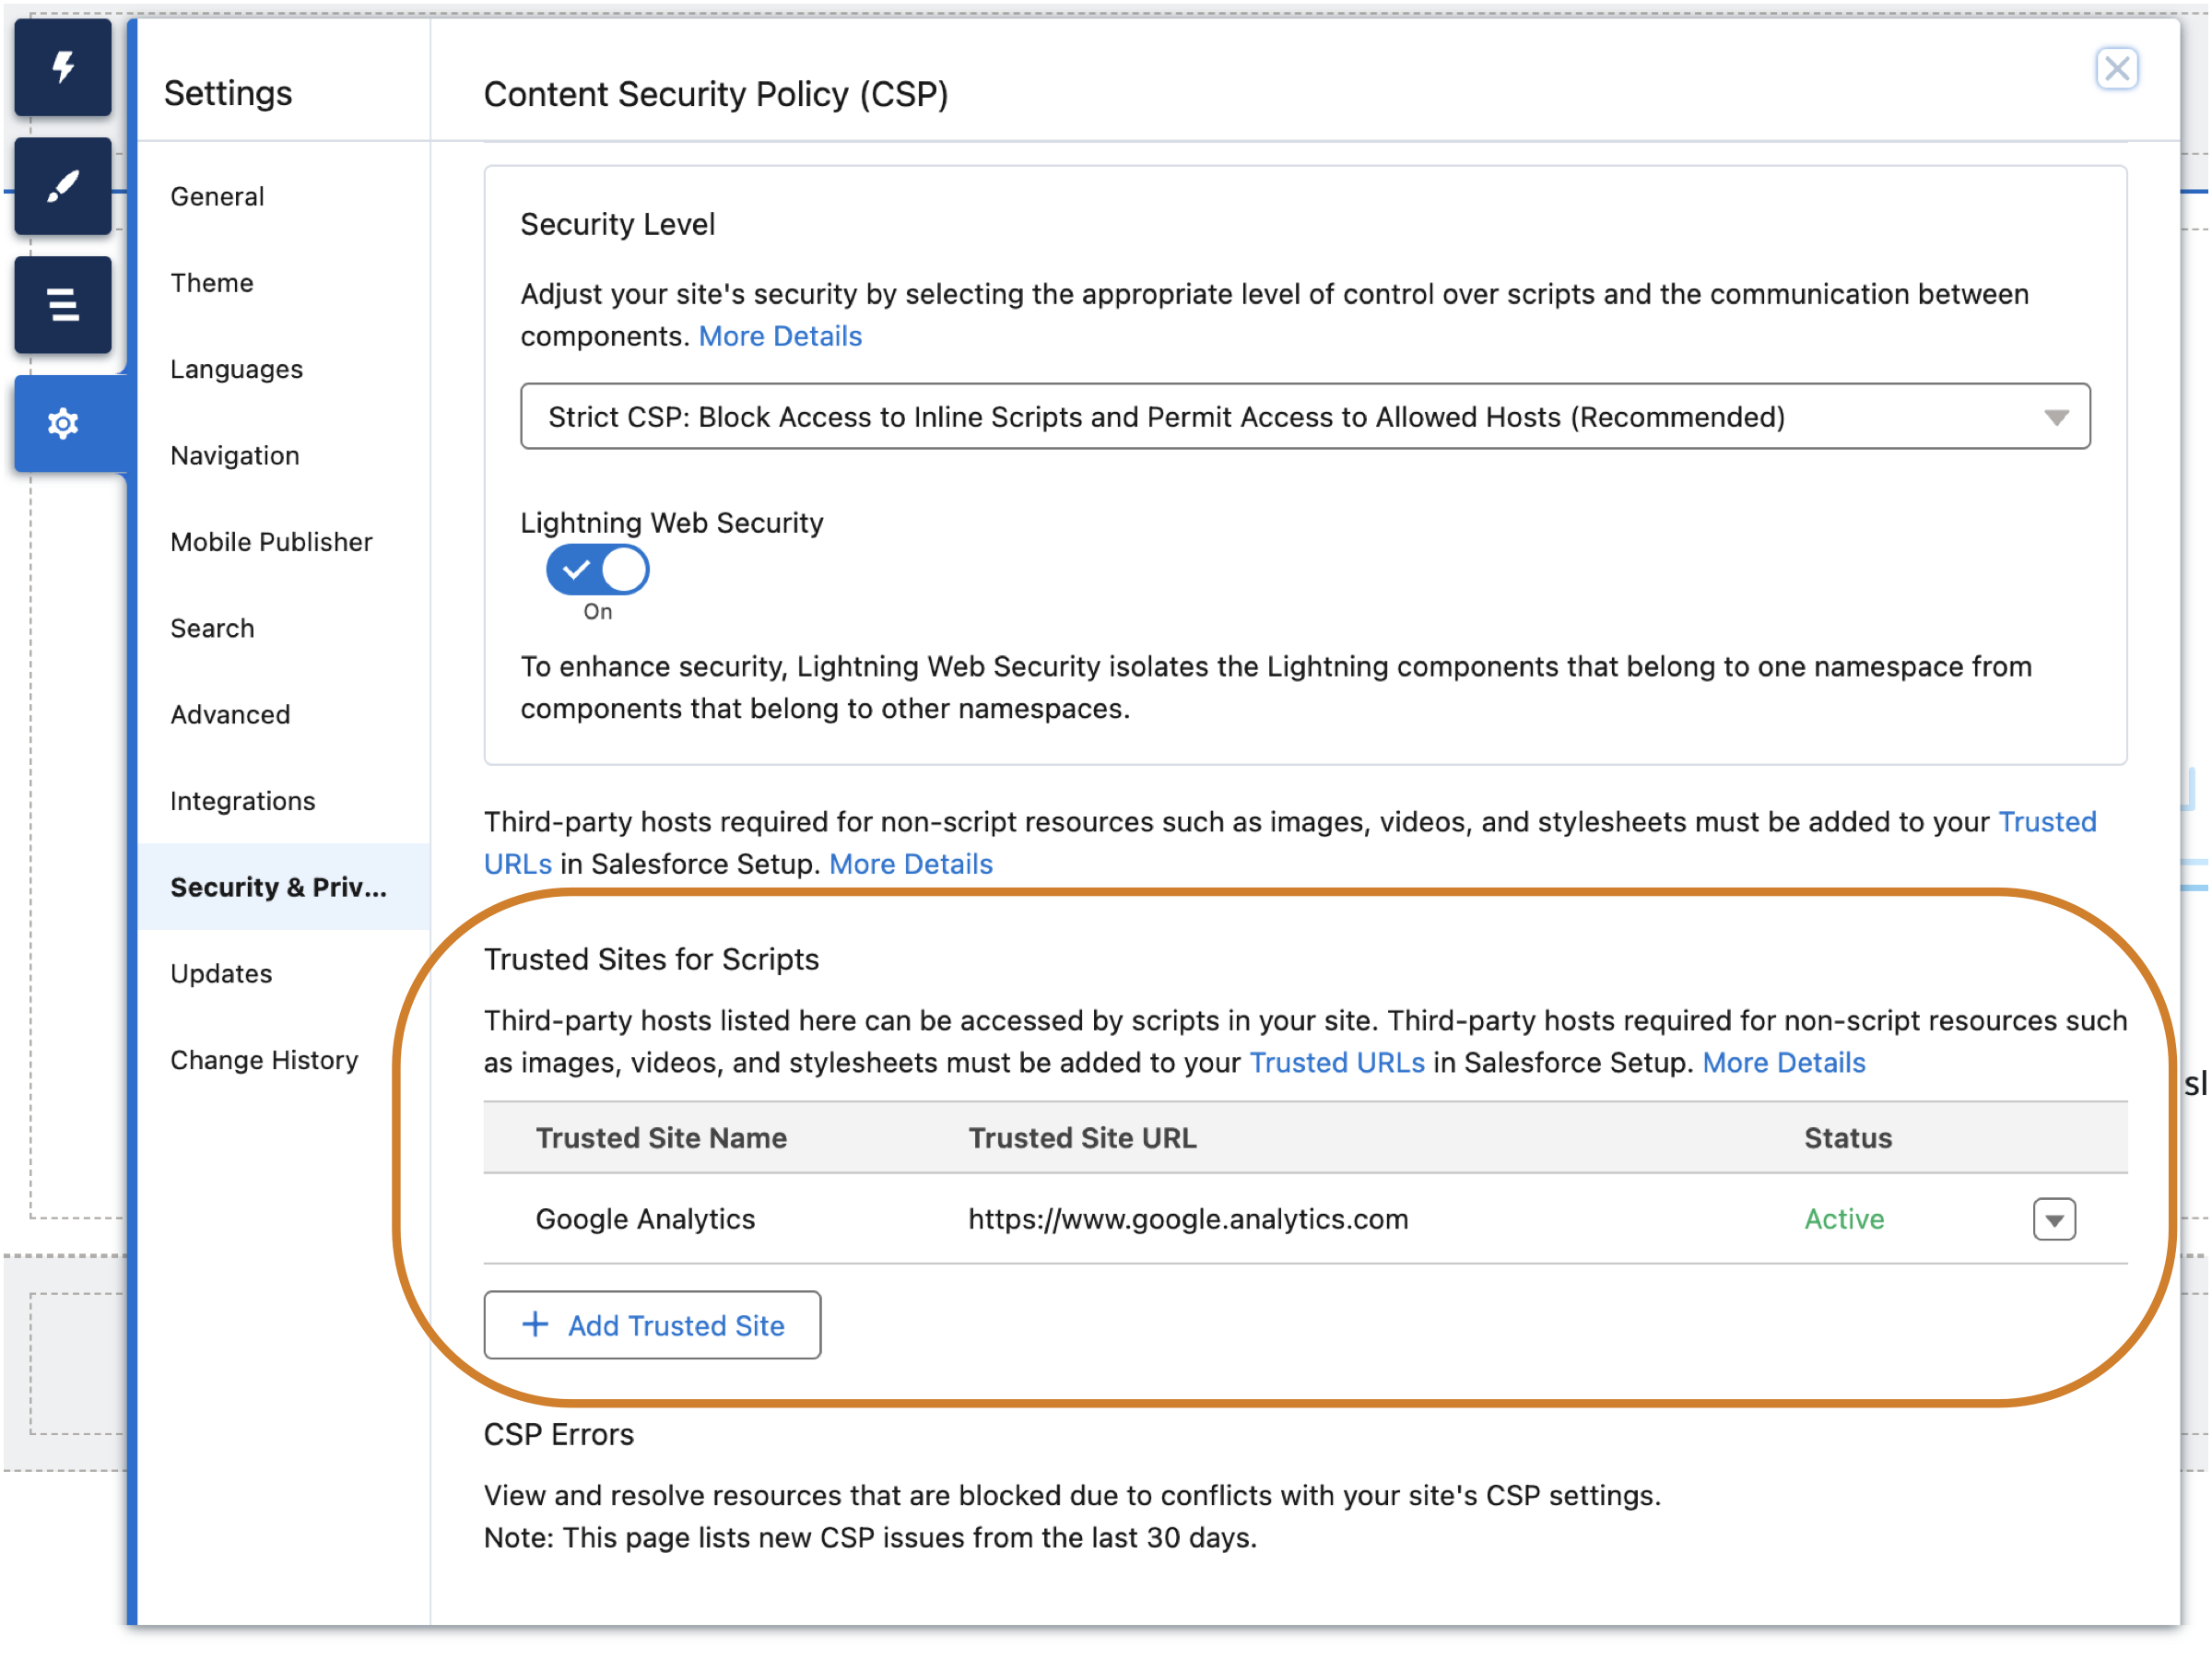
- [信頼済みサイトを追加] をクリックします。
-
わかりやすい名前とリソース URL を入力します。
セキュリティを強化するため、リソースフォルダーへの URL パス全体を含めます (例: https://www.example.com/logos/)。https://site_url/resource_folder/ の構文を使用し、URL の末尾が / であることを確認します。特定のリソースフォルダーではなくドメイン全体の URL を追加すると、信頼はそのドメインのすべてのリソースに拡張されるため、セキュリティが脆弱になる可能性があります。
- [サイトを追加] をクリックします。
メモ- 許可される外部サイトは、各エクスペリエンスビルダーサイトに固有です。
- 信頼済みサイトをサイト設定から削除することなく有効または無効にし、コミュニティを簡単にテストまたは管理できます。
-
必要に応じて、Lightning Lockerを無効にできます。
サイトの
headマークアップなど、追加のサードパーティ JavaScript をページに自動的に挿入するカスタム コンポーネントを使用するには、Lightning Locker をオフにする必要があります。 警告 Lightning Locker を無効にすると、サイトのセキュリティが低下し、設計時にサードパーティの Aura コンポーネントを使用したり、実行時に表示したりできなくなる可能性があります。Lightning Locker の無効化は、最後の手段としてのみ行ってください。『Experience Cloud 開発者ガイド』の「Lightning Locker が無効な場合にサードパーティコンポーネントを実行する」と「Experience ビルダーでの Lightning Locker の競合の解決」を参照してください。
- サイトを公開します。
この記事で問題は解決されましたか?
ご意見をお待ちしております。
