Salesforce 조직 또는 Experience Cloud 사이트 간 SAML SSO 구성
회사에서 Salesforce 조직 또는 Experience Cloud 사이트를 두 곳 이상 배포하는 경우 사용자가 쉽게 오갈 수 있도록 SAML 싱글사인온(SSO)을 설정합니다. 이 SSO 구성에서 ID 공급자 역할을 수행하는 단일 조직 또는 사이트가 서비스 공급자 역할에서 조직 또는 사이트 한 곳 이상에 대해 사용자를 인증합니다. 사용자는 단일 자격 증명 집합으로 모든 조직 또는 사이트에 로그인할 수 있습니다.
필수 Edition
| 지원 제품: Salesforce Classic 및 Lightning Experience 모두 |
연합 인증은 다음에서 사용할 수 있습니다. 모든 Edition 위임받은 인증은 다음에서 사용할 수 있습니다. Professional, Enterprise, Performance, Unlimited, Developer, Database.com Edition 인증 공급자 지원 제품: Professional, Enterprise, Performance, Unlimited, Developer Edition |
조직 및 사이트 간 SSO 구성은 조직 전체의 SSO 구성과 크게 보면 동일하지만, 사이트를 가리키는 끝점 URL에 약간의 차이가 있습니다.
다중 서비스 공급자 전반의 SSO는 허브 및 스포크 아키텍처를 사용합니다. ID 공급자는 중심이 되는 인증 허브입니다. ID 공급자는 자격 증명을 확인하고 서비스 공급자인 조직 또는 사이트의 스포크에 사용자 ID를 어설션합니다.
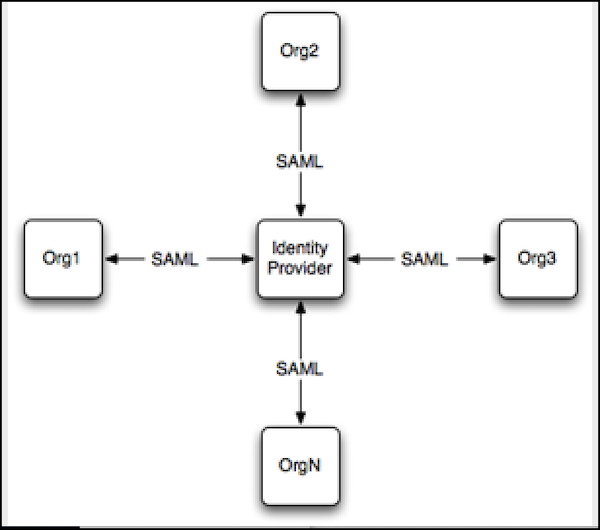
Salesforce에서는 ID 공급자 시작 및 서비스 공급자 시작 로그인을 지원합니다. 자세한 내용은 SAML 로그인 플로를 참조하십시오.
여러 Salesforce 서비스 공급자 간 SSO 구성:
- Salesforce ID 공급자를 설정합니다.
- 하나 이상의 Salesforce 서비스 공급자를 설정합니다.
- ID 공급자에서 서비스 공급자를 연결된 앱으로 통합합니다.
- SSO 연결을 테스트합니다.
Salesforce ID 공급자 설정
조직 또는 사이트를 인증 허브로 작동하는 ID 공급자로 구성합니다. 사이트를 ID 공급자로 활성화하려면 사이트가 설정된 조직에서 다음 단계를 완료합니다.
- 설정에서 빠른 찾기 상자에 ID 공급자를 입력한 다음, ID 공급자를 선택합니다. ID 공급자 활성화를 클릭합니다.
- ID 공급자 및 서비스 공급자가 서로에 대한 신뢰를 확보하기 위해 사용할 수 있는 인증서를 선택합니다. 조직을 ID 공급자로 활성화하면 Salesforce에서 자체 서명 인증서를 자동 생성합니다. 자체 인증서를 만들려면 새 인증서 만들기를 선택합니다.
- 인증서를 저장합니다. 인증서를 변경한 경우 확인을 클릭하여 경고 메시지를 수락합니다.
- ID 공급자 페이지에서 인증서 다운로드를 클릭합니다. 서비스 공급자를 설정하는 경우 사용합니다.
-
서비스 공급자와 공유할 SAML 메타데이터를 가져옵니다. 서비스 공급자에서 SAML 설정을 구성하는 경우 이 메타데이터를 사용합니다. 이 단계는 조직 및 사이트마다 다릅니다.
- ID 공급자가 조직인 경우 메타데이터 다운로드를 클릭하여 XML 파일의 메타데이터를 가져옵니다. XML 메타데이터 파일을 참조하는 URL을 가져오려면 SAML 메타데이터 검색 끝점 아래에 나열된 Salesforce Identity URL을 복사합니다.
- ID 공급자가 사이트인 경우 SAML 메타데이터 검색 끝점 아래에서 Experience Cloud 사이트 ID URL을 복사합니다.
Salesforce 서비스 공급자 설정
인증 허브를 기반으로 하는 서비스 공급자 조직 또는 사이트(스포크)를 구성합니다. 서비스 공급자 조직 또는 서비스 공급자 사이트가 활성화된 조직에서 다음 단계를 완료하십시오.
- 설정에서 빠른 찾기 상자에 싱글사인온 설정을 입력한 다음, 싱글사인온 설정을 선택합니다.
- 편집을 클릭합니다. SAML SSO 설정을 확인하려면 SAML 활성화됨을 선택합니다. 변경 사항을 저장합니다.
-
SAML 싱글사인온 설정 아래에서 적절한 버튼을 클릭하여 구성을 만듭니다.
- ID 공급자로부터 XML 메타데이터 파일을 다운로드한 경우 메타데이터 파일에서 새로 만들기를 클릭합니다. 저장한 메타데이터 파일을 업로드하고 만들기를 클릭합니다. 이 옵션은 XML 파일의 메타데이터를 사용하여 SSO 설정을 완료합니다.
- ID 공급자의 Salesforce Identity URL 또는 Experience Cloud 사이트 ID URL을 복사한 경우 메타데이터 URL에서 새로 만들기를 클릭합니다. URL을 붙여넣고 만들기를 클릭합니다. 이 옵션은 Salesforce Identity URL에서 XML 파일을 읽고 이를 사용하여 SSO 설정을 완료합니다.
메타데이터 옵션에서 발급자, 엔티티 ID, ID 공급자 로그인 URL 필드 등 필수 SAML 설정을 작성합니다. - ID 공급자 인증서의 경우 앞서 ID 공급자를 통해 다운로드한 인증서를 업로드합니다.
- SAML ID 유형의 경우 어설션에 사용자 개체의 연합 ID 포함을 선택합니다.
- 설정을 저장한 다음, 싱글사인온 설정 페이지에서 엔티티 ID를 복사 및 저장합니다. 연결된 앱을 만들 경우 이 값을 ID 공급자와 공유합니다.
-
같은 페이지에서 ID 공급자와 공유할 SAML 로그인 끝점을 가져옵니다. 이 단계는 조직 및 사이트마다 다릅니다.
- 조직을 서비스 공급자로 구성하려면 조직 아래에서 로그인 URL을 복사합니다.
- 사이트를 서비스 공급자로 구성하려면 커뮤니티 옆에 있는 드롭다운 화살표를 클릭합니다. 사이트의 SAML 끝점이 나타납니다. 사이트의 로그인 URL을 복사합니다.
-
서비스 공급자에서 ID 공급자를 인증 서비스로 추가합니다.
- 설정에서 빠른 찾기 상자에 내 도메인을 입력한 다음, 내 도메인을 선택합니다.
- 인증 구성 아래에서 편집을 클릭합니다.
-
ID 공급자에 대한 인증 서비스를 선택합니다.
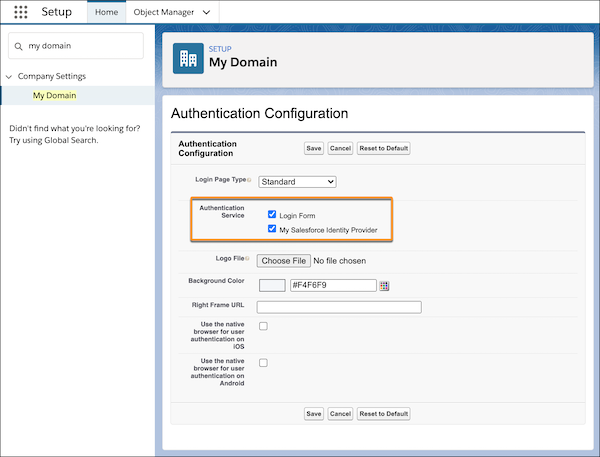
사용자의 직접적인 서비스 공급자 로그인을 차단하려면 로그인 양식을 선택 취소합니다. 사용자가 서비스 공급자 로그인 URL로 이동하면 로그인을 위해 ID 공급자로 리디렉션됩니다.
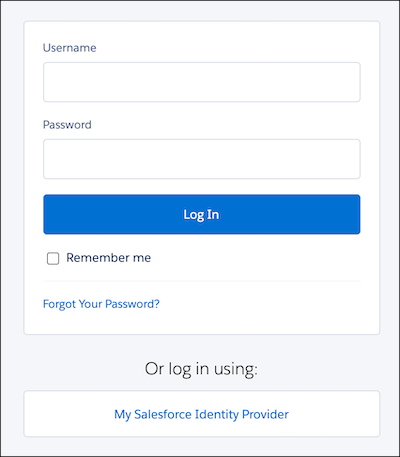
사용자에게 서비스 공급자에 직접 로그인할 수 있는 옵션을 제공하려면 로그인 양식 및 ID 공급자를 선택합니다. 해당 옵션을 모두 선택하면 ID 공급자가 서비스 공급자의 로그인 페이지에 로그인 옵션으로 표시됩니다. 사용자가 서비스 공급자에 직접 로그인할지 아니면 SSO로 로그인할지 여부를 결정할 수 있습니다.
- 다른 조직을 서비스 공급자로 정의하려면 해당 단계를 반복하십시오. ID 공급자의 SAML 메타데이터를 사용하여 서비스 공급자에 대한 SSO 설정을 완료합니다.
연결된 앱으로 서비스 공급자 통합
ID 공급자에 서비스 공급자를 정의하려면 ID 공급자에서 연결된 앱을 만듭니다.
- ID 공급자의 설정에서 빠른 찾기 상자에 앱을 입력한 다음, 앱 관리자를 선택합니다. 새 연결된 앱을 클릭합니다.
- 연결된 앱의 기본 정보를 완료합니다.
-
웹 앱 설정 아래에서 SAML 활성화를 선택합니다. 이제 서비스 공급자를 구성할 때 저장한 엔티티 ID 및 로그인 URL 값이 있어야만 연결된 앱 설정을 완료할 수 있습니다.
- 엔티티 ID에 서비스 공급자의 엔티티 ID를 붙여넣습니다.
- ACS URL에 조직 또는 사이트의 로그인 URL을 붙여넣습니다.
- 제목 유형으로 연합 ID를 선택합니다.
- 설정을 저장합니다.
- 사용자에게 이 서비스 공급자에 대한 액세스 권한을 부여하려면 연결된 앱 페이지에서 관리를 클릭합니다. 프로필 관리 또는 권한 집합 관리를 선택하고 서비스 공급자에 액세스할 프로필 또는 권한 집합을 추가합니다. 프로필 및 권한 집합에 대한 자세한 내용은 데이터 액세스 관리 및 연결된 앱에 대한 기타 액세스 설정 관리를 참조하십시오.
- 각 서비스 공급자는 ID 공급자에 자체 연결된 앱이 있어야 합니다. 다른 서비스 공급자를 정의하려면 해당 단계를 반복하십시오.
SSO 연결 테스트
ID 공급자에서 서비스 공급자로 테스트 사용자를 매핑하고 테스트 사용자가 SSO로 로그인할 수 있는지 확인합니다.
-
ID 공급자에서 테스트 사용자를 만듭니다.
- 설정에서 빠른 찾기 상자에 사용자를 입력한 다음, 사용자를 선택합니다.
- 새 사용자를 클릭합니다.
- 테스트 사용자의 기본 정보를 완료하고 사용자에게 서비스 공급자에 액세스할 수 있는 프로필을 할당합니다.
- 싱글사인온 정보 아래에 고유한 연합 ID를 입력합니다. 연합 ID 값은 임의로 지정할 수 있습니다. 사용자 식별 및 매핑에 대한 자세한 내용은 SAML 서비스 공급자에 Salesforce 사용자 매핑을 참조하십시오.
- 설정을 저장합니다.
- 서비스 공급자에서 같은 테스트 사용자를 만듭니다. 사용자를 함께 바인딩하려면 ID 공급자에서 테스트 사용자에 대해 입력한 연합 ID와 같은 값을 사용합니다.
- 익명 브라우저에서 ID 공급자의 내 도메인 URL을 입력합니다.
- ID 공급자에 테스트 사용자로 로그인합니다.
- 새 익명 브라우저 탭에서 서비스 공급자의 내 도메인 URL을 입력합니다.
SSO에 성공하는 경우 ID 공급자로 리디렉션됩니다. 이미 인증되었으므로 다시 서비스 공급자로 리디렉션 및 로그인됩니다.
