在 Salesforce 组织或 Experience Cloud 站点之间配置 SAML SSO
如果您的公司部署了多个 Salesforce 组织或 Experience Cloud 站点,请设置 SAML 单点登录 (SSO),以便用户可以在它们之间轻松移动。在此 SSO 配置中,一个作为身份提供商的组织或站点会对服务提供商角色中一个或多个组织或站点的用户进行身份验证。用户可以使用一组凭据,登录所有组织或站点。
所需的 Edition
| 适用于 Salesforce Classic 和 Lightning Experience |
联盟验证在以下版本中可用:所有版本 委派验证在以下版本中可用:Professional、Enterprise、Performance、Unlimited、Developer 和 Database.com Edition 验证提供商适用于:Professional、Enterprise、Performance、Unlimited 和 Developer Edition |
在组织与站点之间配置 SSO 几乎与在组织之间配置 SSO 相同,只有指向站点的端点 URL 存在一些小差异。
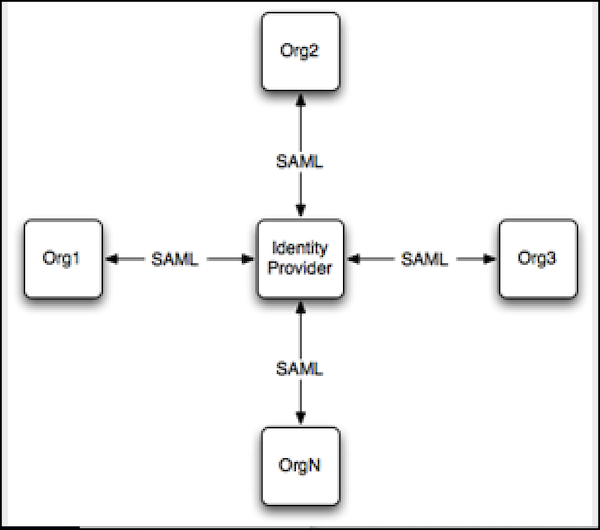
多个服务提供商之间的 SSO 使用中心和条幅架构。身份提供商是中心的身份验证中心。身份提供商验证凭证,并向轮辐(即作为服务提供商的组织或站点)声明用户的身份。
Salesforce 支持身份提供商发起的登录和服务提供商发起的登录。有关更多信息,请查看 SAML 登录流。
要配置多个 Salesforce 服务提供商之间的 SSO:
- 设置 Salesforce 身份提供商。
- 设置一个或多个 Salesforce 服务提供商。
- 在身份提供商中,将服务提供商集成为连接的应用程序。
- 测试 SSO 连接。
设置 Salesforce 身份提供商
将组织或站点配置为身份提供商,以用作您的身份验证中心。要启用站点作为身份提供商,请在设置站点的组织中完成这些步骤。
- 从“设置”中,在快速查找框中,输入身份提供商,然后选择身份提供商。单击启用身份提供商。
- 选择身份提供商和服务提供商用来信任彼此的证书。当您将贵组织启用为身份提供商时,Salesforce 会自动创建自签名证书。要创建自己的证书,请选择创建新证书。
- 保存证书。如果您已更改证书,请单击确定接受警告消息。
- 在身份提供商页面上,单击下载证书。在您设置服务提供商时使用它。
-
获取 SAML 元数据,以与服务提供商共享。在服务提供商中配置 SAML 设置时,使用此元数据。此步骤对组织和站点不同。
- 如果您的身份提供商是组织,请单击下载元数据,以在 XML 文件中获取元数据。要获取引用 XML 元数据文件的 URL,请复制 SAML 元数据发现端点中列出的 Salesforce 身份 URL。
- 如果您的身份提供商是站点,请复制 SAML 元数据发现端点下的 Experience Cloud 站点身份 URL。
设置 Salesforce 服务提供商
配置服务提供商组织或站点 - 依赖于身份验证中心的轮辐。在服务提供商组织或启用服务提供商站点的组织中完成这些步骤。
- 从设置中,在快速查找框中输入单点登录设置,然后选择单点登录设置。
- 单击编辑。要查看 SAML SSO 设置,请选择启用 SAML。保存更改。
-
在 SAML 单点登录设置中,单击适当的按钮以创建配置。
- 如果您从身份提供商那里下载了 XML 元数据文件,请单击使用元数据文件新建。上传您保存的元数据文件,然后单击创建。此选项使用 XML 文件中的元数据来完成 SSO 设置。
- 如果您从身份提供商那里复制了 Salesforce 身份 URL 或 Experience Cloud 站点身份 URL,请单击使用元数据 URL 新建。粘贴 URL 并单击创建。此选项读取 Salesforce 身份 URL 中的 XML 文件,并将其用于完成 SSO 设置。
元数据选项填写所需的 SAML 设置,包括颁发者、实体 ID 和身份提供商登录 URL 字段。 - 对于身份提供商证书,上传您之前从身份提供商那里下载的证书。
- 对于SAML 身份类型,选择声明包含来自用户对象的联盟 ID。
- 保存设置。然后,从“单点登录设置”页面中,复制并保存实体 ID。在创建连接的应用程序时,您可以与身份提供商共享此值。
-
从相同页面中,获取 SAML 登录端点,以与身份提供商共享。此步骤对组织和站点不同。
- 要将您的组织配置为服务提供商,请复制贵组织下的登录 URL。
- 要将站点配置为服务提供商,请单击“社区”旁边的下拉箭头。将显示站点的 SAML 端点。为站点复制登录 URL。
-
在服务提供商中,将身份提供商添加为身份验证服务。
- 从“设置”中,在快速查找框中输入My Domain,然后选择My Domain。
- 在“身份验证配置”下,单击编辑。
-
选择身份提供商的身份验证服务。
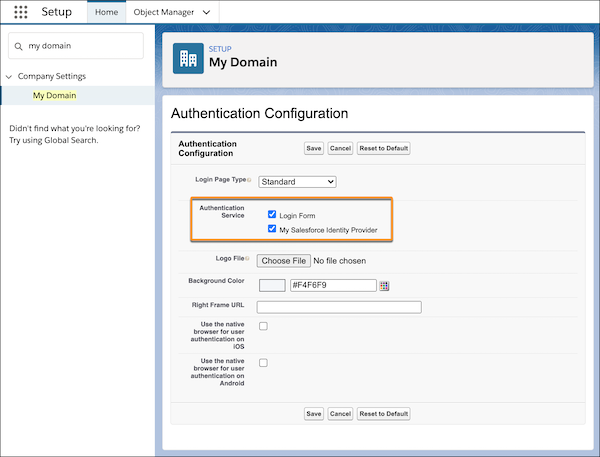
要阻止用户直接登录服务提供商,取消选择登录表单。当用户转到服务提供商登录 URL 时,他们会被重定向到身份提供商以登录。
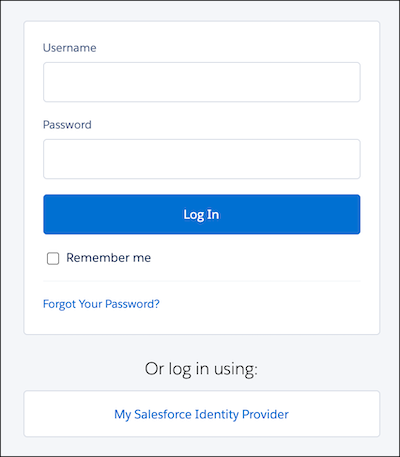
要让用户选择直接登录服务提供商,请选择登录表单和您的身份提供商。选择这两个选项后,您的身份提供商将作为登录选项出现在服务提供商的登录页面上。用户可以决定是直接登录服务提供商还是使用 SSO 登录。
- 要将其他组织定义为服务提供商,请重复这些步骤。使用身份提供商的 SAML 元数据,完成服务提供商的 SSO 设置。
将服务提供商集成为连接的应用程序
要为身份提供商定义服务提供商,请在身份提供商中创建连接的应用程序。
- 在身份提供商的“设置”中,在快速查找框中输入应用程序,然后选择应用程序管理器。单击新建连接的应用程序。
- 填写连接的应用程序的基本信息。
-
在 Web 应用程序设置中,选择启用 SAML。是否记住您在配置服务提供商时保存的实体 ID 和登录 URL 值?您现在需要它们来完成连接的应用程序设置。
- 对于实体 ID,粘贴服务提供商的实体 ID。
- 对于 ACS URL,粘贴组织或站点的登录 URL。
- 对于主题类型,选择联合 ID。
- 保存设置。
- 要授予用户对该服务提供商的访问权限,请单击连接的应用程序页面上的管理。选择管理简档或管理权限集,添加您想要访问服务提供商的简档或权限集。有关简档和权限集的更多信息,请查看管理数据访问和管理连接的应用程序的其他访问设置。
- 每个服务提供商都需要在身份提供商中有自己的连接的应用程序。要定义其他服务提供商,请重复这些步骤。
测试单点登录连接
将测试用户从身份提供商映射到服务提供商,并确认测试用户可使用 SSO 登录。
-
在身份提供商中,创建测试用户。
- 从“设置”中,在快速查找框中,输入用户,然后选择用户。
- 单击新建用户。
- 填写测试用户的基本信息,并为用户分配可以访问服务提供商的简档。
- 在“单点登录信息”中,输入唯一的联合 ID。联合 ID 可以是任何值。有关识别和映射用户的更多信息,请查看将 Salesforce 用户映射到 SAML 服务提供商。
- 保存设置。
- 在服务提供商中,创建相同的测试用户。要将用户绑定在一起,请使用您在身份提供商中为测试用户输入的相同联合 ID。
- 在匿名浏览器中,输入身份提供商的 My Domain URL。
- 以测试用户身份登录身份提供商。
- 在新匿名浏览器选项卡中,输入服务提供商的 My Domain URL。
如果 SSO 成功,您将被重定向到身份提供商。因为您已经进行了身份验证,然后您会被重定向回服务提供商并登录。
