Você está aqui:
Criar uma credencial nomeada para o complemento Salesforce Contracts Connector para Word manualmente
Crie uma credencial nomeada para conectar o Salesforce Contracts ao Armazenamento de documentos externos. O usuário autenticador deve ser o mesmo usuário que criou o aplicativo do Microsoft Azure e ter as permissões de Administrador do usuário no Azure.

Nota Esta etapa faz parte da integração manual do Microsoft 365 Azure ao Salesforce. Para consultar a configuração guiada, consulte Configurar a integração do Microsoft 365 e do Azure usando a configuração guiada.
| EDIÇÕES NECESSÁRIAS |
|---|
| Disponível em: Lightning Experience |
| Disponível em: Edições Enterprise, Unlimited, Professional e Developer |
| PERMISSÕES DE USUÁRIO NECESSÁRIAS | |
|---|---|
| Para criar uma credencial nomeada: | Administrador do sistema com acesso de Administrador do locatário do Azure |
- Em Configuração, na caixa Busca rápida, insira Credenciais nomeadas e selecione Credenciais nomeadas.
-
Clique no menu suspenso ao lado de Novo e selecione Novo legado.
Não clique em Novo.
-
Insira MicrosoftApp como o rótulo.
O campo Nome é preenchido automaticamente com o MicrosoftApp.
- Insira https://graph.microsoft.com/v1.0 como o URL.
- Selecione Entidade de segurança nomeada como o tipo de identidade.
- Selecione OAuth 2.0 como o protocolo de autenticação.
-
Selecione MicrosoftApp como o provedor de autenticação.
Selecione o Provedor de autenticação que você criou ao configurar o Provedor de autenticação para o aplicativo Microsoft.
- Selecione Iniciar fluxo de autenticação ao salvar.
- Certifique-se de que o campo Gerar cabeçalho de autorização esteja selecionado.
-
Salve suas alterações.
O status de autenticação da credencial nomeada muda para Autenticado após a autenticação bem-sucedida do Microsoft Azure.
Nota Se sua conta da Microsoft já estiver autenticada na sua sessão atual do navegador, você poderá autenticar com sucesso sua Credencial nomeada. Caso contrário, autentique sua Credencial nomeada usando suas credenciais da conta da Microsoft.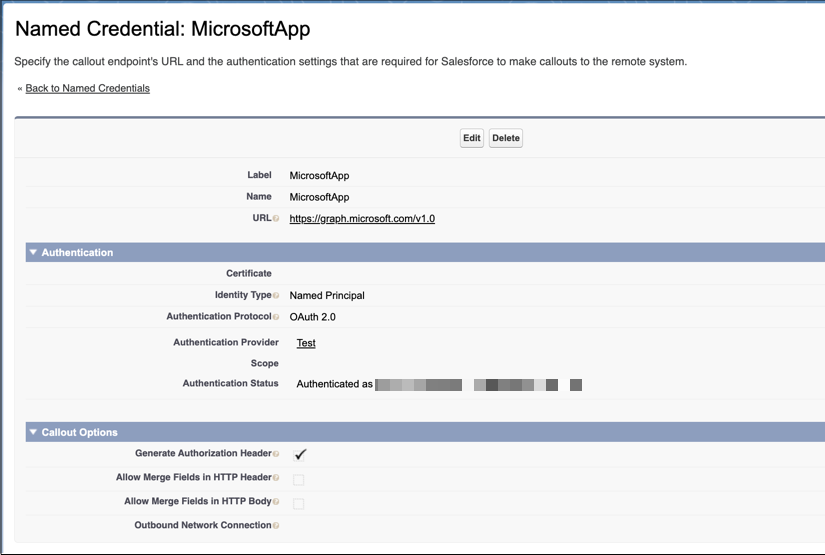
Consulte também
Configurar um provedor de autenticação para Salesforce Contracts Integração com a Microsoft
Verifique se a credencial nomeada está autenticada corretamente antes de prosseguir.
Este artigo resolveu seu problema?
Diga-nos para podermos melhorar!
