Sie befinden sich hier:
Manuelles Konfigurieren eines Authentifizierungsanbieters für Microsoft über das Setup der Mindestberechtigungen
Fügen Sie Anmeldeinformationen für Authentifizierungsanbieter hinzu, um eine sichere Verbindung zwischen Salesforce und Microsoft herzustellen.

| ERFORDERLICHE EDITIONEN |
|---|
| Verfügbar in: Lightning Experience |
| Verfügbarkeit: Enterprise, Unlimited, Professional und Developer Edition |
| ERFORDERLICHE BENUTZERBERECHTIGUNGEN | |
|---|---|
| Konfigurieren des Authentifizierungsanbieters: | CLM-Administratorbenutzer |
Stellen Sie sicher, dass die Anwendungs-ID (Client) und der Client-Geheimniswert Ihrem Azure-Account entsprechen. Wenn die ID und der Wert nicht mit Ihrem Azure-Account übereinstimmen, funktioniert das Add-In nicht ordnungsgemäß oder wird nicht wie erwartet geladen und kann zu API-Problemen im Diagramm führen.
- Geben Sie unter "Setup" im Feld "Schnellsuche" den Text Authentifizierungsanbieter ein und wählen Sie dann Authentifizierungsanbieter aus.
- Klicken Sie auf Neu und wählen Sie Open ID Connect als Anbietertyp aus.
-
Geben Sie MicrosoftApp als Namen des Authentifizierungsanbieters ein.
Der URL wird automatisch mit dem Suffix MicrosoftApp versehen.
- Geben Sie unter "Verbraucherschlüssel" die Anwendungs-ID (Client) Ihrer Azure-Anwendung ein.
- Geben Sie unter "Verbrauchergeheimnis" den Client-Geheimniswert Ihrer Azure-Anwendung ein.
- Geben Sie unter Autorisierungsendpunkt-URL https://login.microsoftonline.com/organizations/oauth2/v2.0/authorize ein.
- Geben Sie unter "Token-Endpunkt-URL" https://login.microsoftonline.com/organizations/oauth2/v2.0/token ein.
- Geben Sie unter "Benutzerinfo-Endpunkt-URL" https://graph.microsoft.com/oidc/userinfo ein.
-
Geben Sie unter "Standardumfänge" den Text Sites.Selected offline_access openid User.Read User.ReadBasic.All ein.
Hinweis Stellen Sie sicher, dass "Standardumfänge" mit den API-Berechtigungen übereinstimmt, die Sie Ihrem Microsoft Azure-Account hinzugefügt haben. Entsprechende Informationen finden Sie unter Manuelles Konfigurieren einer Microsoft Azure-Anwendung über das Setup der Mindestberechtigungen.
- Stellen Sie sicher, dass Client-Anmeldeinformationen in Kopfzeile senden deaktiviert ist.
- Wählen Sie Zugriffstoken in Kopfzeile senden und Verbrauchergeheimnis in SOAP-API-Antworten einschließen aus.
- Klicken Sie für "Registrierungs-Handler" auf Registrierungs-Handler-Vorlage automatisch erstellen.
- Wählen Sie unter "Registrierung ausführen als" Ihren Salesforce-Administratoraccount aus.
-
Speichern Sie Ihre Änderungen.
Ihre Authentifizierungsanbieterdetails werden gespeichert und Salesforce-Konfigurations-URLs werden generiert.
-
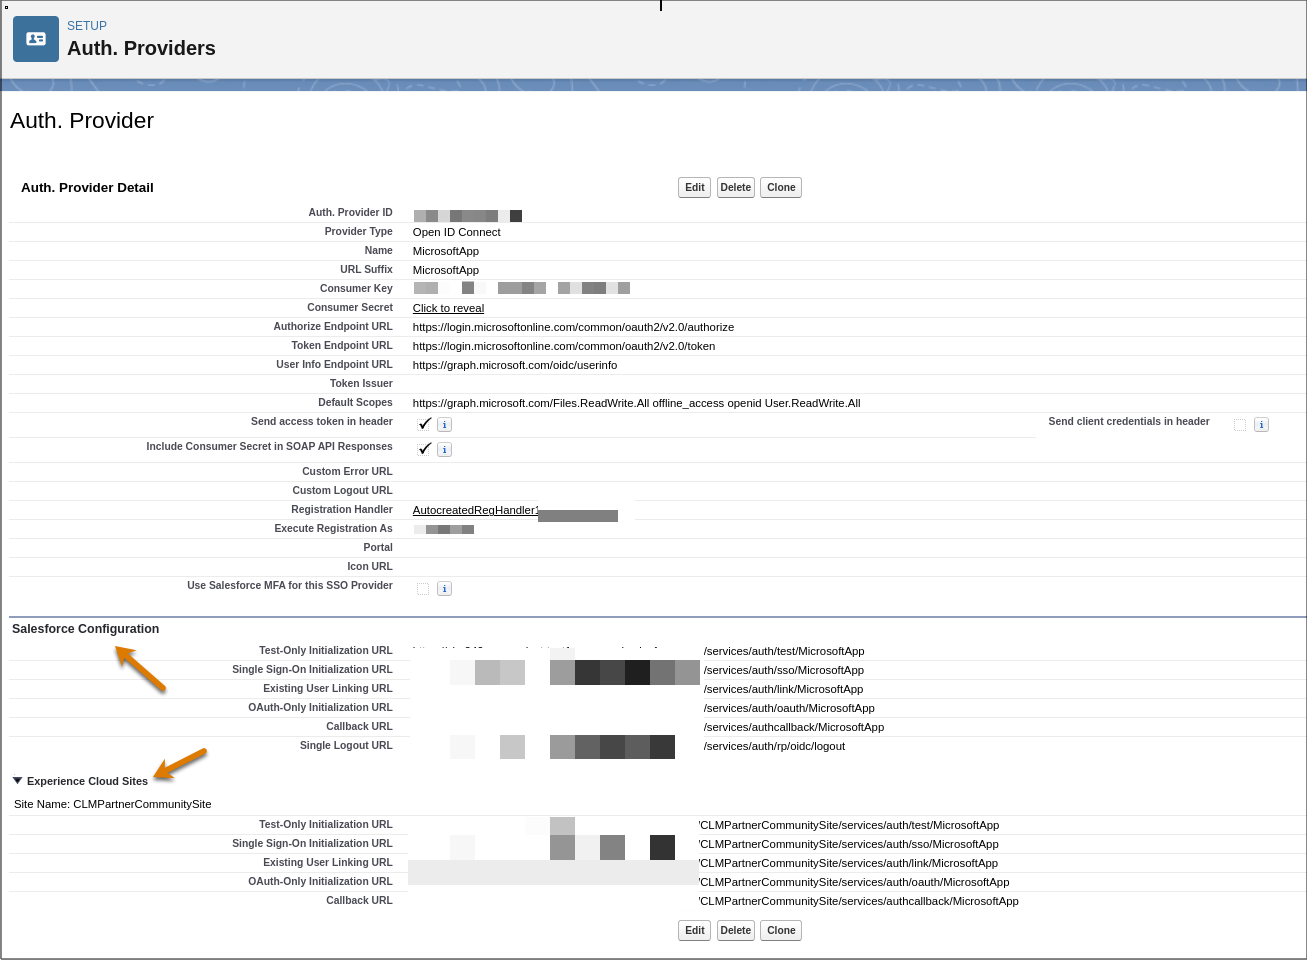
Überprüfen Sie in Salesforce-Konfigurationen, ob diese URLs generiert wurden.
-
Initialisierungs-URL (nur Test)
-
Single Sign-On-Initialisierungs-URL
-
Verknüpfungs-URL des vorhandenen Benutzers
-
Initialisierungs-URL (nur OAuth)
-
Rückmeldungs-URL
-
Single Logout-URL
-
-
Wenn eine Experience Cloud-Site in Ihrer Salesforce-Instanz verfügbar ist, erweitern Sie Experience Cloud-Sites und überprüfen Sie, ob diese URLs generiert wurden.
-
Initialisierungs-URL (nur Test)
-
Single Sign-On-Initialisierungs-URL
-
Verknüpfungs-URL des vorhandenen Benutzers
-
Initialisierungs-URL (nur OAuth)
-
Rückmeldungs-URL
-
-
Speichern Sie Ihre Änderungen.
Nachdem Sie die Details zum Authentifizierungsanbieter gespeichert haben, wird eine Apex-Klasse für Registrierungs-Handler erstellt. Zum Beispiel: AutocreatedRegHandler1234567890123.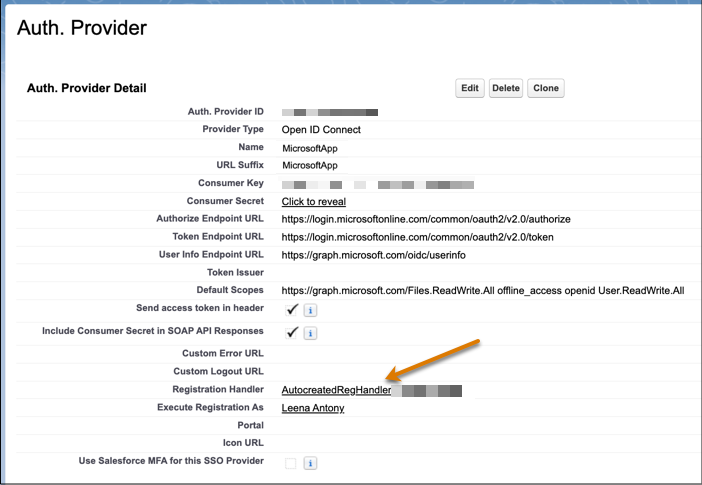
-
Deaktivieren Sie die automatische Synchronisierung von Benutzername und E-Mail-Adresse.
Wenn Sie Salesforce mit Microsoft Azure verknüpfen, aktualisiert das System automatisch Ihren Salesforce-Benutzernamen und Ihre E-Mail-Adresse mit Ihren Microsoft Azure-Accountdetails. Sie können diese automatische Aktualisierung deaktivieren.
- Klicken Sie auf den Link Registrierungs-Handler Apex Class (Apex-Klasse des Registrierungs-Handlers).
- Klicken Sie auf Bearbeiten.
-
Suchen Sie nach der Methode updateUser und entfernen oder kommentieren Sie diesen Code:
//u.email = data.email; //u.lastName = data.lastName; //u.firstName = data.firstName; - Speichern Sie Ihre Änderungen.
-
Fügen Sie den Rückmeldungs-URL hinzu.
- Wechseln Sie zurück zu Ihrem Authentifizierungsanbieter.
- Kopieren Sie im Abschnitt "Salesforce-Konfiguration" den Rückmeldungs-URL.
- Öffnen Sie Ihren Microsoft Azure-Account und klicken Sie auf Overview (Übersicht).
- Klicken Sie neben "Umleitungs-URLs" auf Umleitungs-URL hinzufügen.
- Wählen Sie .
- Fügen Sie den Rückmeldungs-URL in "Redirect URIs" (Umleitungs-URIs) ein.
- Wählen Sie ggf. Zugriffstoken (wird für implizite Flows verwendet) und ID-Token (wird für implizite und hybride Flows verwendet) aus.
- Klicken Sie auf Konfigurieren.
- Wenn Sie eine Partner-Community eingerichtet haben, wechseln Sie zum Authentifizierungsanbieter in Ihrer Salesforce-Organisation.
- Kopieren Sie im Abschnitt "Experience Cloud-Sites" den Rückmeldungs-URL.
- Öffnen Sie Ihren Microsoft Azure-Account und klicken Sie auf Authentication (Authentifizierung).
- Navigieren Sie zu und klicken Sie auf URL hinzufügen.
-
Fügen Sie den Rückmeldungs-URL der Experience Cloud-Site ein und speichern Sie Ihre Änderungen.
-
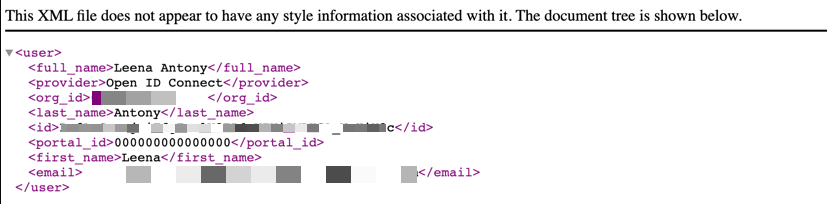
Testen Sie, ob die Authentifizierung des Authentifizierungsanbieters erfolgreich war.
- Kopieren Sie im Abschnitt "Salesforce-Konfiguration" den Initialisierungs-URL für Testzwecke.
-
Fügen Sie den URL in die Adressleiste ein und drücken Sie die Eingabetaste.
Dies ist ein Beispieltext, der angezeigt wird: