Vous êtes ici :
Configuration manuelle d'un fournisseur d'authentification pour l'application Microsoft via la configuration des privilèges minimum
Ajoutez un identifiant de fournisseur d'authentification pour établir une connexion sécurisée entre Salesforce et Microsoft.

| ÉDITIONS NÉCESSAIRES |
|---|
| Disponible dans : Lightning Experience |
| Disponible avec : Enterprise Edition, Unlimited Edition, Professionnal Edition et Developer Edition |
| AUTORISATIONS UTILISATEUR NÉCESSAIRES | |
|---|---|
| Pour configurer Fournisseur d'authentification : | Utilisateur administrateur CLM |
Assurez-vous que l'ID d'application (client) et la Valeur du secret client correspondent à votre compte Azure. Si l'ID et la valeur ne correspondent pas à votre compte Azure, le complément ne fonctionne pas correctement ou ne se charge pas normalement, ce qui peut entraîner des problèmes d'API graphique.
- Dans Configuration, saisissez Fournisseurs d’authentification dans la case Recherche rapide, puis sélectionnez Fournisseurs d’authentification.
- Cliquez sur Nouveau, puis sélectionnez le type de fournisseur Open ID Connect.
-
Saisissez MicrosoftApp en tant que nom du fournisseur d'authentification.
L'URL est automatiquement suffixée avec MicrosoftApp.
- Dans Clé consommateur, saisissez l'ID d'application (client) de votre application Azure.
- Dans Secret consommateur, saisissez la valeur Secret client de votre application Azure.
- Dans Autoriser l'URL du point de terminaison, saisissez https://login.microsoftonline.com/organizations/oauth2/v2.0/authorize
- Dans URL du point de terminaison de jeton, saisissez https://login.microsoftonline.com/organizations/oauth2/v2.0/token
- Dans URL du point de terminaison des informations utilisateur, saisissez https://graph.microsoft.com/oidc/userinfo
-
Dans Étendues par défaut, saisissez Sites.Selected offline_access openid User.Read User.ReadBasic.All.
Remarque Assurez-vous que les Étendues par défaut correspondent aux autorisations d'API que vous avez ajoutées à votre compte Microsoft Azure. Consultez Configuration manuelle d'une application Microsoft Azure via la configuration de privilèges minimums.
- Assurez-vous que l'option Envoyer les identifiants client dans l'en-tête n'est pas sélectionnée.
- Sélectionnez Envoyer le jeton d'accès dans l'en-tête et Inclure le secret consommateur dans les réponses d'API SOAP.
- Dans Gestionnaire d'inscription, cliquez sur Créer automatiquement un modèle de gestionnaire d'inscription.
- Dans Exécuter l'inscription en tant que, sélectionnez votre compte administrateur Salesforce.
-
Enregistrez vos modifications.
Les détails de votre fournisseur d'authentification sont enregistrés et des URL de configuration Salesforce sont générées.
-
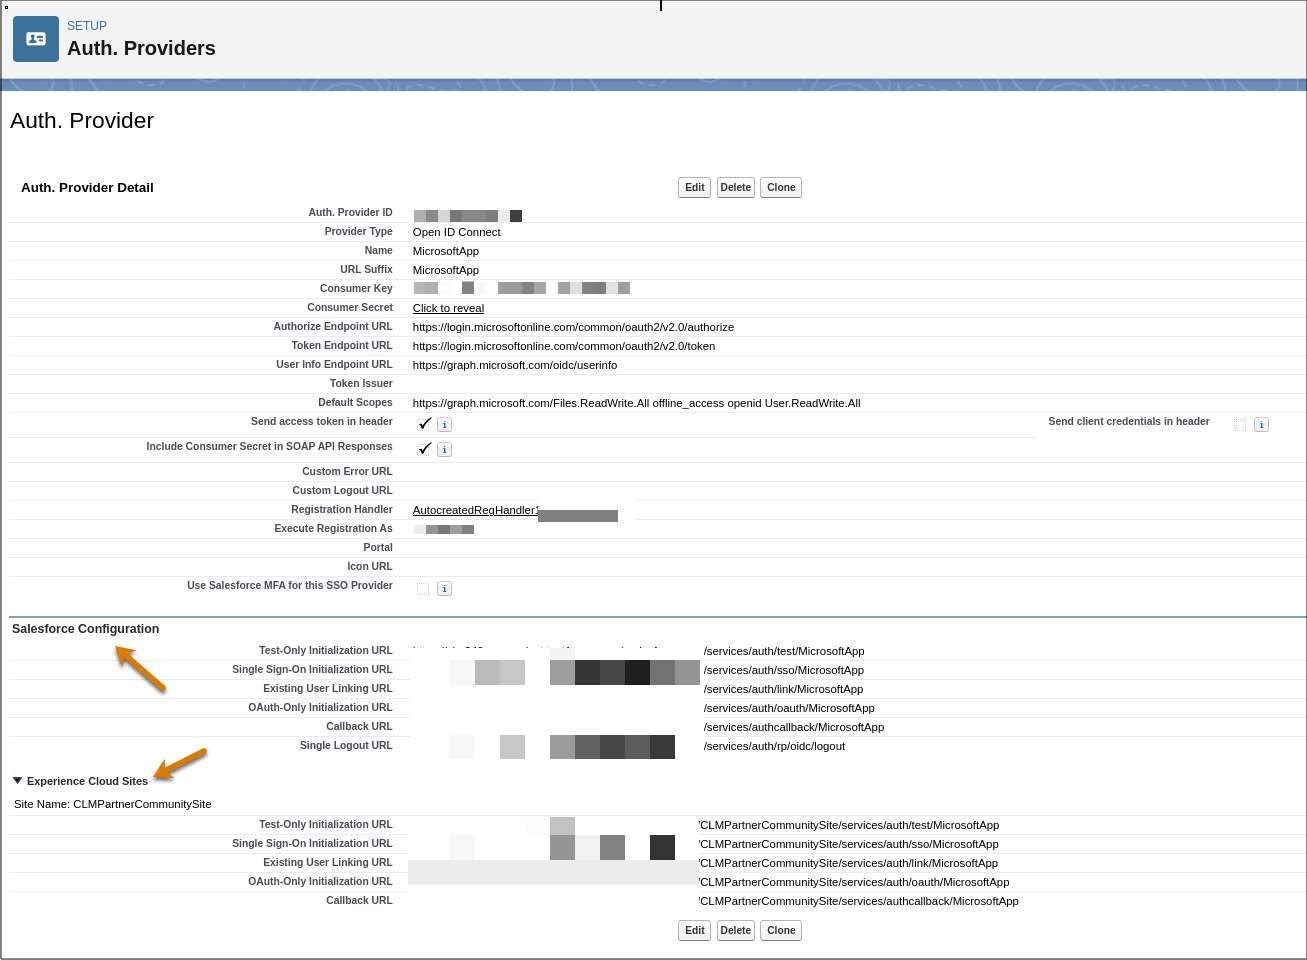
Dans Configurations Salesforce, vérifiez que ces URL sont générées.
-
URL d'initialisation texte uniquement
-
URL d'initialisation de l'authentification unique
-
URL de liaison utilisateur existante
-
URL d'initialisation OAuth uniquement
-
URL de rappel
-
URL de déconnexion unique
-
-
Si un site Experience Cloud est disponible dans votre instance Salesforce, agrandissez Sites Experience Cloud et vérifiez que ces URL sont générées.
-
URL d'initialisation texte uniquement
-
URL d'initialisation de l'authentification unique
-
URL de liaison utilisateur existante
-
URL d'initialisation OAuth uniquement
-
URL de rappel
-
-
Enregistrez vos modifications.
Après avoir enregistré les détails du fournisseur d'authentification, une classe Apex Registration Handler est créée. par exemple AutocreatedRegHandler1234567890123.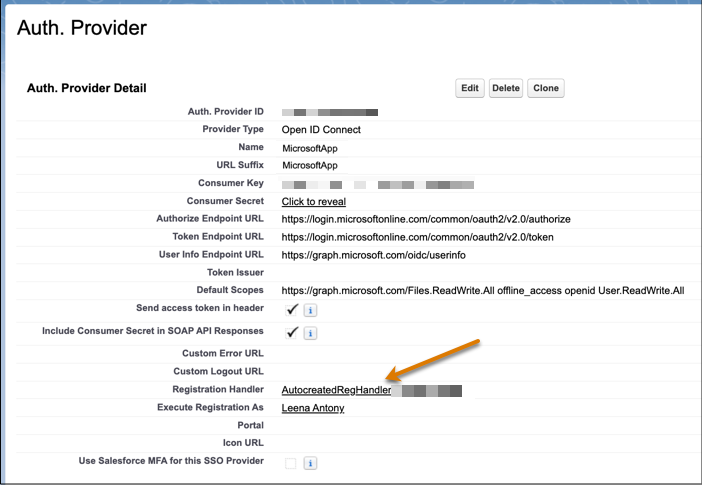
-
Désactivez la synchronisation automatique du nom d'utilisateur et de l'adresse e-mail.
Lorsque vous liez Salesforce à Microsoft Azure, le système met automatiquement à jour votre nom d'utilisateur et votre adresse e-mail Salesforce avec les détails de votre compte Microsoft Azure. Vous pouvez désactiver cette mise à jour automatique.
- Cliquez sur le lien Classe Apex Gestionnaire d'inscription.
- Cliquez sur Modifier.
-
Recherchez la méthode updateUser, puis retirez ou commentez ce code :
//u.email = data.email; //u.lastName = data.lastName; //u.firstName = data.firstName; - Enregistrez vos modifications.
-
Ajoutez l’URL de rappel.
- Revenez à votre fournisseur d'authentification.
- Dans la section Configuration de Salesforce, copiez l’URL de rappel.
- Ouvrez votre compte Microsoft Azure, puis cliquez sur Vue d'ensemble.
- En regard de URL de redirection, cliquez sur Ajouter une URL de redirection.
- Sélectionnez .
- Collez l’URL de rappel dans les URI de redirection.
- Si disponible, sélectionnez Jetons d'accès (utilisés pour les flux implicites) et jetons d'identification (utilisés pour les flux implicites et hybrides).
- Cliquez pour Configurer.
- Si vous avez configuré une communauté de partenaires, accédez au fournisseur d'authentification de votre organisation Salesforce.
- Dans la section Sites Experience Cloud, copiez l’URL de rappel.
- Ouvrez votre compte Microsoft Azure, puis cliquez sur Authentification.
- Accédez à , puis cliquez sur Ajouter une URL.
-
Collez l'URL de rappel du site Experience Cloud, puis enregistrez vos modifications.
-
Testez si votre authentification de fournisseur d'authentification a réussi.
- Dans la section Configuration de Salesforce, copiez l’URL d’initialisation test uniquement.
-
Collez l'URL dans la barre d'adresse, puis appuyez sur Entrée.
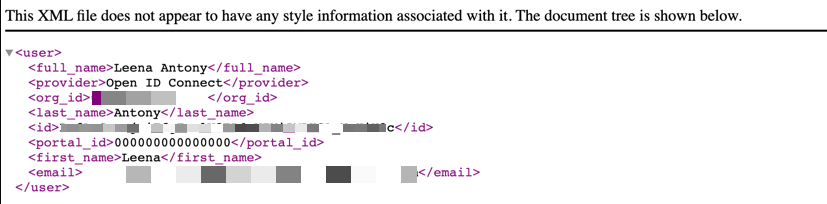
Voici un exemple de texte affiché :