Ti trovi qui:
Configurazione manuale di un provider di autenticazione per l'app Microsoft tramite l'impostazione con privilegi minimi
Aggiungere una credenziale Provider di autenticazione per stabilire una connessione protetta tra Salesforce e Microsoft.

| EDIZIONI RICHIESTE |
|---|
| Disponibile in: Lightning Experience |
| Disponibile in: Edizioni Enterprise Edition, Unlimited Edition, Professional Edition e Developer Edition |
| AUTORIZZAZIONI UTENTE NECESSARIE | |
|---|---|
| Per configurare il provider di autenticazione: | Utente amministratore CLM |
Assicurarsi che ID applicazione (client) e Valore segreto client corrispondano all'account Azure. Se l'ID e il valore non corrispondono all'account Azure, il componente aggiuntivo non funziona correttamente o non viene caricato come previsto e può causare problemi dell'API grafico.
- Da Imposta, nella casella Ricerca veloce, immettere Provider di autenticazione e quindi selezionare Provider di autenticazione.
- Fare clic su Nuovo e selezionare Open ID Connect come tipo di provider.
-
Immettere MicrosoftApp come nome del provider di autenticazione.
All'URL viene aggiunto automaticamente il suffisso MicrosoftApp.
- In Chiave consumatore, immettere l'ID applicazione (client) dell'app Azure.
- In Segreto consumatore, immettere il valore del segreto client dell'app Azure.
- In Autorizza URL endpoint, immettere https://login.microsoftonline.com/organizations/oauth2/v2.0/authorize
- In URL endpoint token, immettere https://login.microsoftonline.com/organizations/oauth2/v2.0/token
- In URL endpoint info utente, immettere https://graph.microsoft.com/oidc/userinfo
-
In Ambiti predefiniti, immettere Siti.Selected offline_access openid User.Read User.ReadBasic.All.
Nota Assicurarsi che gli ambiti predefiniti corrispondano alle autorizzazioni API aggiunte all'account Microsoft Azure. Vedere Configurazione manuale di un'app Microsoft Azure tramite l'impostazione con privilegi minimi.
- Assicurarsi che l'opzione Invia credenziali client nell'intestazione sia deselezionata.
- Selezionare Invia token di accesso e Includi segreto consumatore nelle risposte API SOAP.
- Per Handler registrazione, fare clic su Crea automaticamente un modello di handler registrazione.
- In Esegui registrazione come, selezionare l'account amministratore Salesforce.
-
Salva le modifiche.
I dettagli del provider di autenticazione vengono salvati e vengono generati gli URL di configurazione Salesforce.
-
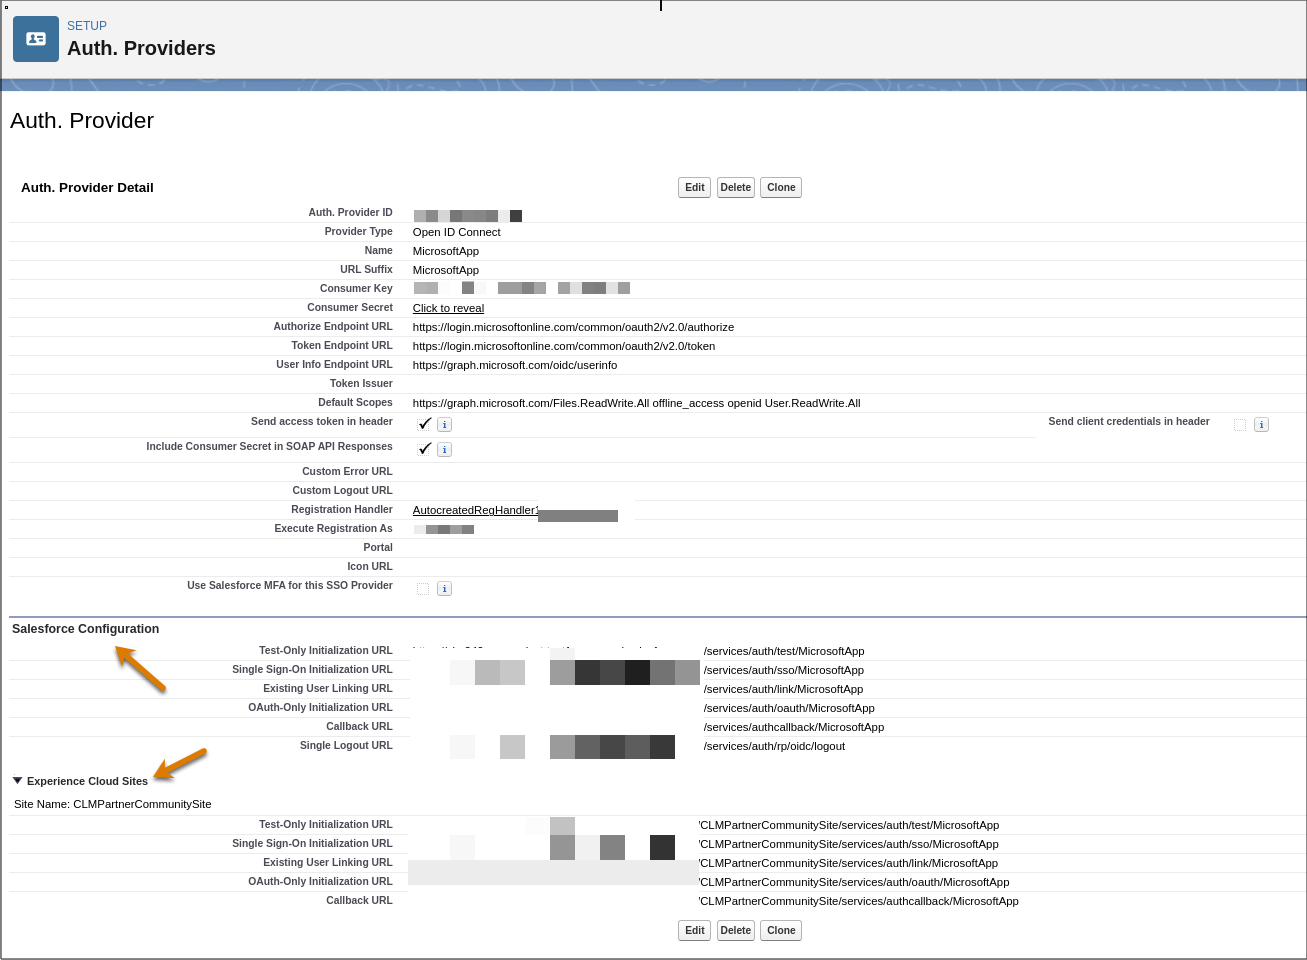
In Configurazioni Salesforce, verificare che vengano generati questi URL.
-
URL inizializzazione solo test
-
URL inizializzazione Single Sign-On
-
URL di collegamento utente esistente
-
URL inizializzazione solo OAuth
-
URL di richiamata
-
URL di Single Logout
-
-
Se nell'istanza di Salesforce è disponibile un sito Experience Cloud, espandere Siti Experience Cloud e verificare che vengano generati questi URL.
-
URL inizializzazione solo test
-
URL inizializzazione Single Sign-On
-
URL di collegamento utente esistente
-
URL inizializzazione solo OAuth
-
URL di richiamata
-
-
Salva le modifiche.
Dopo aver salvato i dettagli del provider di autenticazione, viene creata una classe Apex Handler registrazione. Ad esempio, AutocreatedRegHandler1234567890123.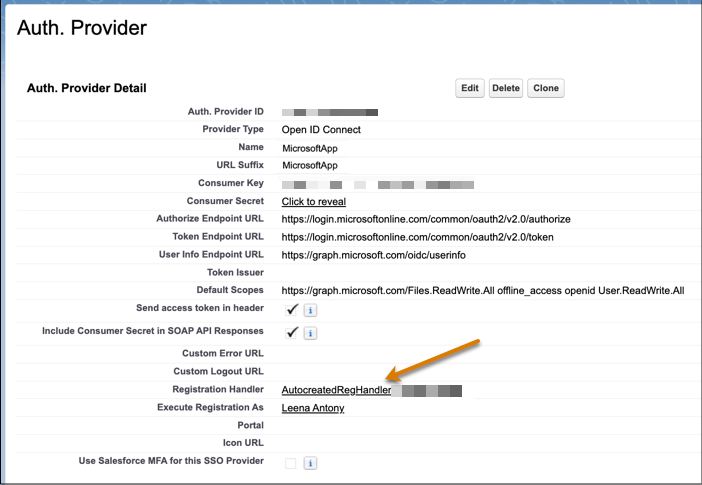
-
Disabilitare la sincronizzazione automatica di nome utente e indirizzo email.
Quando si collega Salesforce a Microsoft Azure, il sistema aggiorna automaticamente il nome utente e l'indirizzo email Salesforce con i dettagli dell'account Microsoft Azure. È possibile disattivare questo aggiornamento automatico.
- Fare clic sul link Classe Apex handler registrazione.
- Fai clic su Modifica.
-
Cercare il metodo updateUser e rimuovere o commentare questo codice:
//u.email = data.email; //u.lastName = data.lastName; //u.firstName = data.firstName; - Salvare le modifiche.
-
Aggiungere l'URL di richiamata.
- Tornare al provider di autenticazione.
- Nella sezione Configurazione Salesforce, copiare l'URL di richiamata.
- Aprire l'account di Microsoft Azure e fare clic su Panoramica.
- Accanto a URL di reindirizzamento, fare clic su Aggiungi un URL di reindirizzamento.
- Selezionare .
- Incollare l'URL di richiamata negli URI di reindirizzamento.
- Se disponibili, selezionare Token di accesso (utilizzati per i flussi impliciti) e token ID (utilizzati per i flussi impliciti e ibridi).
- Fare clic su Configura.
- Se è stata configurata una comunità di partner, rivolgersi al provider di autenticazione dell'organizzazione Salesforce.
- Copiare l'URL di richiamata dalla sezione Siti Experience Cloud.
- Aprire l'account di Microsoft Azure e fare clic su Autenticazione.
- Accedere a e fare clic su Aggiungi URL.
-
Incollare l'URL di richiamata del sito Experience Cloud e salvare le modifiche.
-
Verificare se l'autenticazione del provider di autenticazione è riuscita.
- Copiare l'URL inizializzazione solo test dalla sezione Configurazione Salesforce.
-
Incollare l'URL nella barra degli indirizzi e premere Invio.
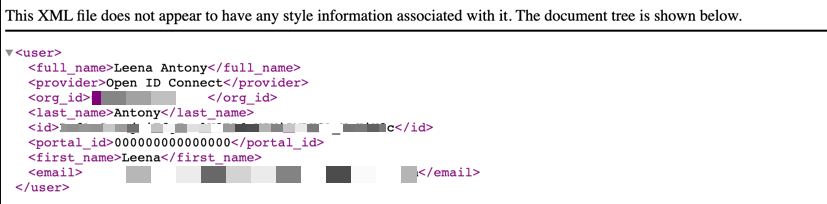
Questo è un esempio di testo visualizzato: