詳細情報:
最小限の権限設定を使用した Microsoft アプリケーションの認証プロバイダーの手動設定
認証プロバイダーログイン情報を追加して、Salesforce と Microsoft 間の安全な接続を確立します。

メモ ガイド付き設定を使用して Microsoft 365 と Azure を統合するには、「Set Up Microsoft 365 and Azure Integration Using Guided Setup」を参照してください。
| 必要なエディション |
|---|
| 使用可能なインターフェース: Lightning Experience |
| 使用可能なエディション: Enterprise Edition、Unlimited Edition、Professional Edition、および Developer Edition |
| 必要なユーザー権限 | |
|---|---|
| 認証プロバイダーを設定する | CLM 管理ユーザー |
[アプリケーション (クライアント) ID] と [クライアントの秘密の値] が Azure アカウントに対応していることを確認します。ID と値が Azure アカウントと一致しない場合、アドインが正常に機能しなかったり、期待どおりに読み込まれなかったりして、グラフ API の問題が発生する可能性があります。
- [設定] の [クイック検索] ボックスに「認証プロバイダー」と入力して、[認証プロバイダー] を選択します。
- [新規] をクリックし、プロバイダータイプとして [Open ID Connect] を選択します。
-
認証プロバイダー名として「MicrosoftApp」と入力します。
URL の末尾には MicrosoftApp が自動的に付けられます。
- [コンシューマー鍵] に、Azure アプリケーションのアプリケーション (クライアント) ID を入力します。
- [コンシューマーの秘密] に、Azure アプリケーションのクライアントの秘密の値を入力します。
- [承認エンドポイント URL] に「https://login.microsoftonline.com/organizations/oauth2/v2.0/authorize」と入力します。
- [トークンエンドポイント URL] に「https://login.microsoftonline.com/organizations/oauth2/v2.0/token」と入力します。
- [ユーザー情報エンドポイント URL] に「https://graph.microsoft.com/oidc/userinfo」と入力します。
-
[デフォルトの範囲] に「Sites.Selected offline_access openid User.Read User.ReadBasic.All」と入力します。
メモ [デフォルトの範囲] が Microsoft Azure アカウントに追加した API 権限と一致していることを確認します。「最小限の権限設定を使用した Microsoft Azure アプリケーションの手動設定」を参照してください。
- [ヘッダーにクライアントログイン情報を送信] がオフになっていることを確認します。
- [Send access token in header (ヘッダーにアクセストークンを送信)] と [Include Consumer Secret in SOAP API Responses (SOAP API 応答にコンシューマーの秘密を含める)] を選択します。
- [登録ハンドラ] で、[登録ハンドラテンプレートを自動的に作成] をクリックします。
- [Execute Registration As (次のユーザーとして登録を実行)] で、Salesforce システム管理者アカウントを選択します。
-
変更内容を保存します。
認証プロバイダーの詳細が保存され、Salesforce 設定 URL が生成されます。
-
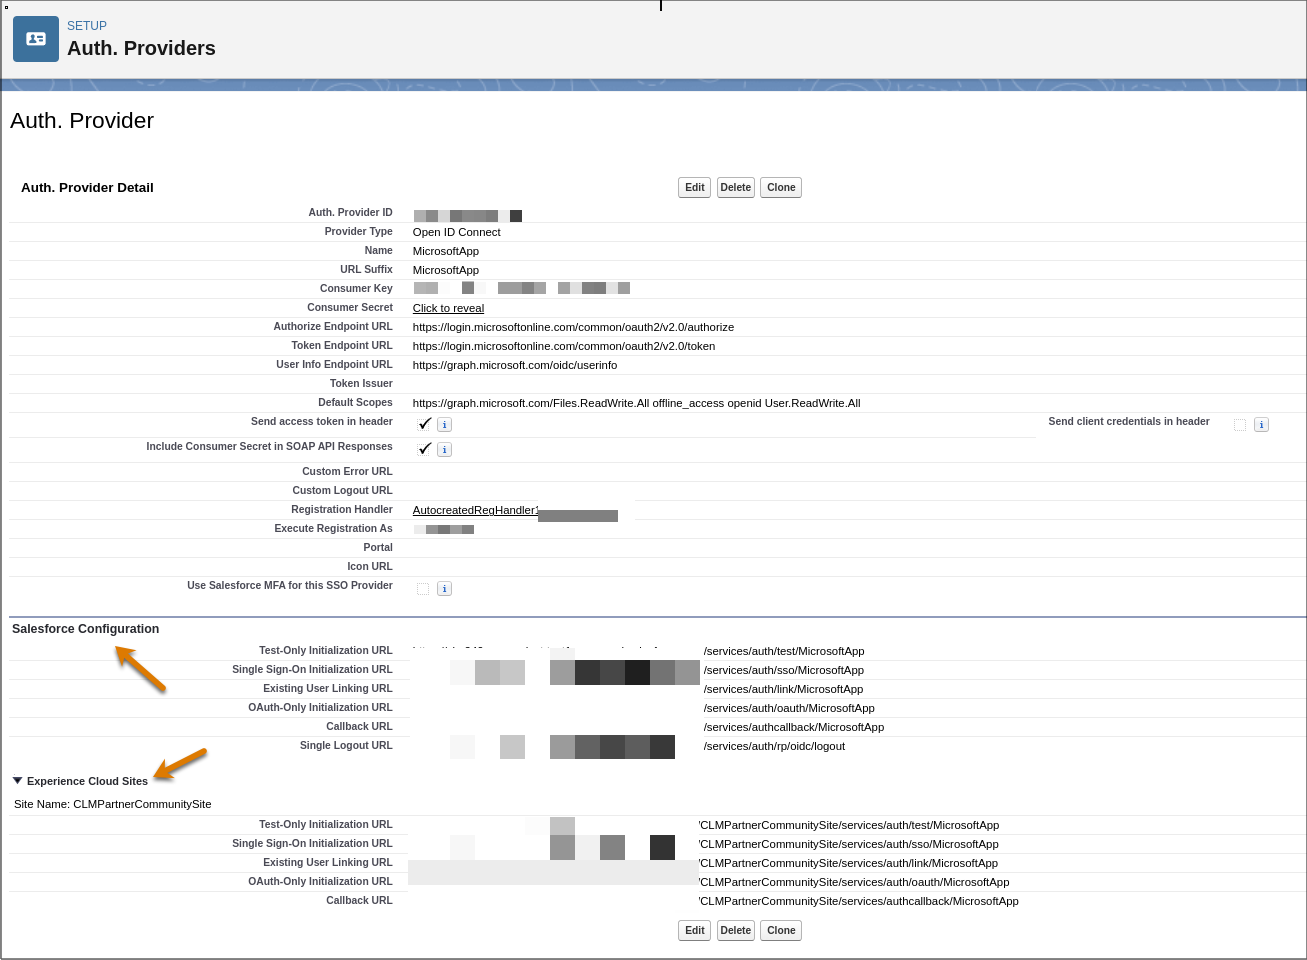
[Salesforce 設定] で、次の URL が生成されていることを確認します。
-
テスト専用初期化 URL
-
シングルサインオン初期化 URL
-
既存ユーザーをリンクする URL
-
OAuth 専用初期化 URL
-
コールバック URL
-
シングルログアウト URL
-
-
Experience Cloud サイトを Salesforce インスタンスで使用できる場合は、[Experience Cloud サイト] を展開し、次の URL が生成されていることを確認します。
-
テスト専用初期化 URL
-
シングルサインオン初期化 URL
-
既存ユーザーをリンクする URL
-
OAuth 専用初期化 URL
-
コールバック URL
-
-
変更内容を保存します。
認証プロバイダーの詳細を保存すると、登録ハンドラーの Apex クラスが作成されます。たとえば、「AutocreatedRegHandler1234567890123」などです。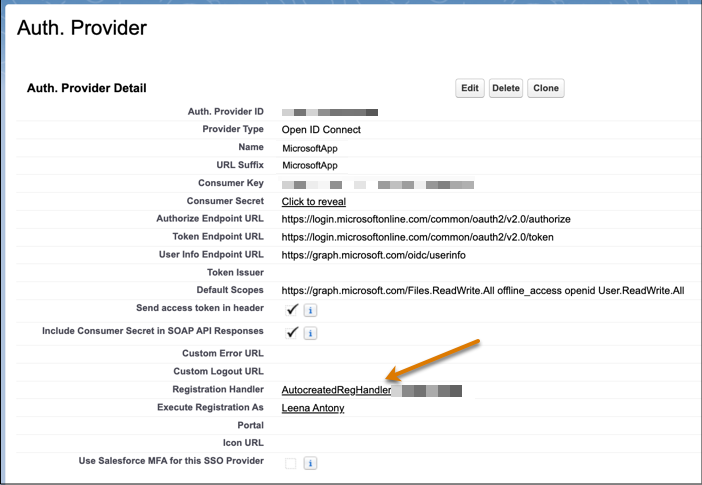
-
ユーザー名とメールアドレスの自動同期を無効にします。
Salesforce を Microsoft Azure にリンクすると、Salesforce ユーザー名とメールアドレスが Microsoft Azure アカウントの詳細で自動的に更新されます。この自動更新を無効にできます。
- [登録ハンドラー] Apex クラスリンクをクリックします。
- [編集] をクリックします。
-
updateUser メソッドを検索し、次のコードを削除するかコメントアウトします。
//u.email = data.email; //u.lastName = data.lastName; //u.firstName = data.firstName; - 変更内容を保存します。
-
コールバック URL を追加します。
- 認証プロバイダーに戻ります。
- [Salesforce 設定] セクションで、コールバック URL をコピーします。
- Microsoft Azure アカウントを開き、[概要] をクリックします。
- [リダイレクト URL] の横にある [Add a Redirect URL] をクリックします。
- を選択します。
- リダイレクト URI にコールバック URL を貼り付けます。
- 使用可能な場合は、[アクセストークン] (暗黙的なフローに使用) と [ID トークン] (暗黙的なフローとハイブリッドフローに使用) を選択します。
- [設定] をクリックします。
- パートナーコミュニティが設定されている場合は、Salesforce 組織の認証プロバイダーに移動します。
- [Experience Cloud サイト] セクションから、コールバック URL をコピーします。
- Microsoft Azure アカウントを開き、[認証] をクリックします。
- [ に移動して、[Add URL (URL を追加)] をクリックします。
-
Experience Cloud サイトのコールバック URL を貼り付け、変更内容を保存します。
-
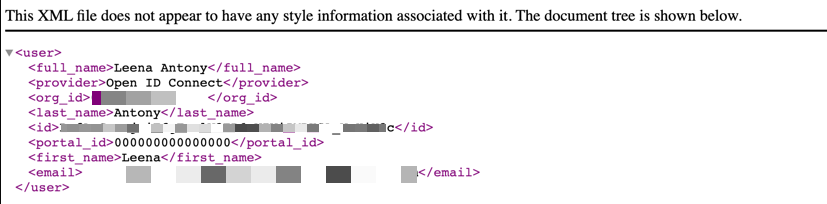
認証プロバイダー認証が成功したかどうかをテストします。
- [Salesforce 設定] セクションで、[テスト専用初期化 URL] をコピーします。
-
アドレスバーに URL を貼り付けて Enter キーを押します。
次に、表示されるサンプルテキストを示します。
この記事で問題は解決されましたか?
ご意見をお待ちしております。
