Você está aqui:
Configurar um provedor de autenticação para o aplicativo Microsoft manualmente por meio da configuração de privilégios mínimos
Adicione uma credencial de provedor de autenticação para estabelecer uma conexão segura entre o Salesforce e a Microsoft.

| EDIÇÕES NECESSÁRIAS |
|---|
| Disponível em: Lightning Experience |
| Disponível em: Edições Enterprise, Unlimited, Professional e Developer |
| PERMISSÕES DE USUÁRIO NECESSÁRIAS | |
|---|---|
| Para configurar o Provedor de autenticação: | Usuário administrador do CLM |
Certifique-se de que o ID do aplicativo (cliente) e o Valor do segredo do cliente correspondam à sua conta do Azure. Se o ID e o valor não corresponderem à sua conta do Azure, o complemento não funcionará corretamente ou não carregará conforme o esperado e poderá resultar em problemas de API do gráfico.
- Em Configuração, digite Provedores de autenticação na caixa Busca rápida e selecione Provedores de autenticação.
- Clique em Novo e selecione Open ID Connect como o tipo de provedor.
-
Insira MicrosoftApp como o nome do Provedor de autenticação.
O URL é automaticamente sufixado com o MicrosoftApp.
- Em Chave de consumidor, insira o ID do aplicativo (cliente) do seu aplicativo do Azure.
- Em Segredo do cliente, insira Valor do segredo do cliente do seu aplicativo do Azure.
- Em URL do ponto de extremidade de autorização, insira https://login.microsoftonline.com/organizations/oauth2/v2.0/authorize
- Em URL do ponto de extremidade do token, insira https://login.microsoftonline.com/organizations/oauth2/v2.0/token
- Em URL do ponto de extremidade de informações do usuário, insira https://graph.microsoft.com/oidc/userinfo
-
Em Escopos padrão, insira Sites.Selected offline_access openid User.Read User.ReadBasic.All.
Nota Certifique-se de que os escopos padrão correspondam às permissões de API que você adicionou à sua conta do Microsoft Azure. Consulte Configurar um aplicativo do Microsoft Azure manualmente por meio da configuração de privilégios mínimos.
- Garanta que a opção Enviar credenciais do cliente no cabeçalho esteja desmarcada.
- Selecione Enviar token de acesso no cabeçalho e Incluir segredo do consumidor em respostas da API SOAP.
- Para o Manipulador de registro, clique em Criar automaticamente um modelo de manipulador de registro.
- Em Executar registro como, selecione sua conta de administrador do Salesforce.
-
Salve suas alterações.
Os detalhes do provedor de autenticação são salvos e os URLs de configuração do Salesforce são gerados.
-
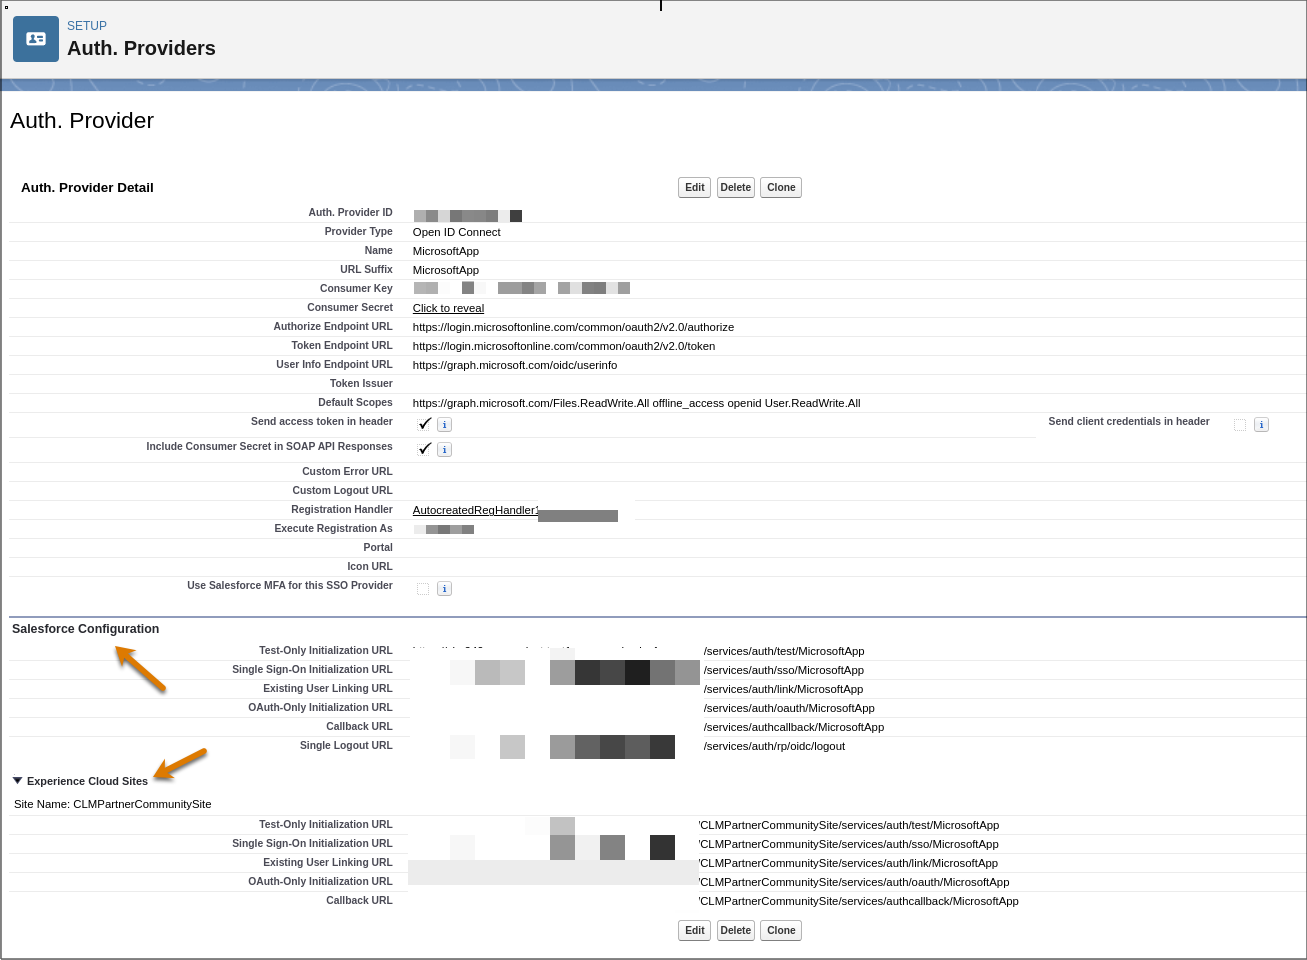
Em Configurações do Salesforce, verifique se esses URLs são gerados.
-
URL de inicialização somente para teste
-
URL de inicialização de Single Sign On
-
URL de vinculação de usuário existente
-
URL de inicialização somente para OAuth
-
URL de callback
-
URL de logout único
-
-
Se um site do Experience Cloud estiver disponível em sua instância do Salesforce, expanda Sites do Experience Cloud e verifique se esses URLs são gerados.
-
URL de inicialização somente para teste
-
URL de inicialização de Single Sign On
-
URL de vinculação de usuário existente
-
URL de inicialização somente para OAuth
-
URL de callback
-
-
Salve suas alterações.
Depois de salvar os detalhes do Provedor de autenticação, uma Classe do Apex do Manipulador de registro é criada. Por exemplo, AutocreatedRegHandler1234567890123.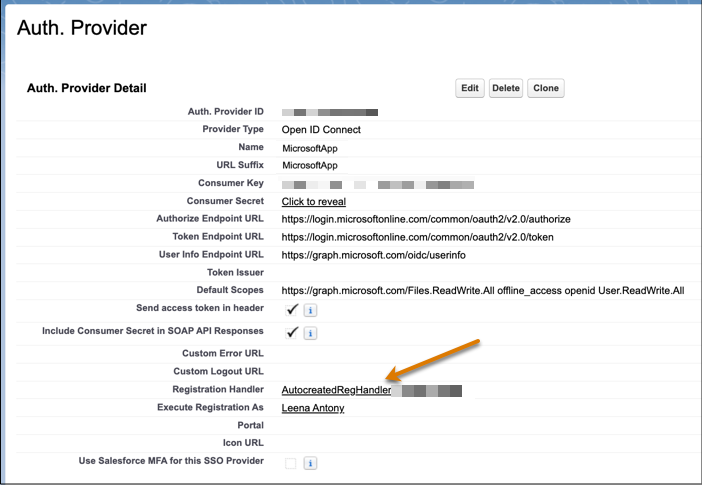
-
Desabilite a sincronização automática de nome de usuário e endereço de email.
Quando você vincula o Salesforce ao Microsoft Azure, o sistema atualiza automaticamente seu nome de usuário e endereço de email do Salesforce com os detalhes da conta do Microsoft Azure. Você pode desativar essa atualização automática.
- Clique no link Classe do Apex do Manual de registro.
- Clique em Editar.
-
Pesquise o método updateUser e remova ou comente este código:
//u.email = data.email; //u.lastName = data.lastName; //u.firstName = data.firstName; - Salve suas alterações.
-
Adicione o URL de retorno.
- Volte para seu provedor de autenticação.
- Na seção de Ajustes do Salesforce, copie o URL de retorno.
- Abra sua conta do Microsoft Azure e clique em Visão geral.
- Ao lado de URLs de redirecionamento, clique em Adicionar um URL de redirecionamento.
- Selecione .
- Cole o URL de retorno em URIs de redirecionamento.
- Se disponível, selecione tokens de acesso (usados para fluxos implícitos) e tokens de ID (usados para fluxos implícitos e híbridos).
- Clique em Configurar.
- Se você tiver uma comunidade de parceiros configurada, acesse o Provedor de autenticação na sua organização do Salesforce.
- Na seção Sites do Experience Cloud, copie o URL de retorno.
- Abra sua conta do Microsoft Azure e clique em Autenticação.
- Vá para e clique em Adicionar URL.
-
Cole o URL de retorno do site do Experience Cloud e salve suas alterações.
-
Teste se a autenticação do provedor de autenticação foi bem-sucedida.
- Na seção Ajustes do Salesforce, copie o URL de inicialização somente para teste.
-
Cole o URL na barra de endereço e pressione Enter.
Este é um texto de amostra que aparece: