最小限の権限設定を使用した Microsoft Azure アプリケーションの手動設定
Salesforce と Microsoft 間の接続を確立するように Microsoft Azure アプリケーションを設定します。
必要なエディション

メモ ガイド付き設定を使用して Microsoft 365 と Azure を統合するには、「Set Up Microsoft 365 and Azure Integration Using Guided Setup」を参照してください。
| 使用可能なインターフェース: Lightning Experience |
| 使用可能なエディション: Professional Edition、Enterprise Edition、Unlimited Edition、Developer Edition |
| 必要なユーザー権限 | |
|---|---|
| Microsoft Azure アプリケーションを設定する | Azure で管理者権限を持たないユーザー |
- Microsoft Azure を開きます。
- Microsoft Azure アカウントにログインします。
- アプリケーション登録に移動するには、「Azure AD B2C」を検索して [管理] をクリックし、[アプリケーション登録] を選択します。
- [New Registrations (新規登録)] をクリックします。
-
詳細を入力します。
-
アプリケーションの名前を入力します。
例: MicrosoftApp。
- サポートされているアカウントの種類については、[この組織ディレクトリのみに含まれるアカウント (Salesforce -SFDC-CLM のみ - シングルテナント)] を選択します。
-
[登録] をクリックします。
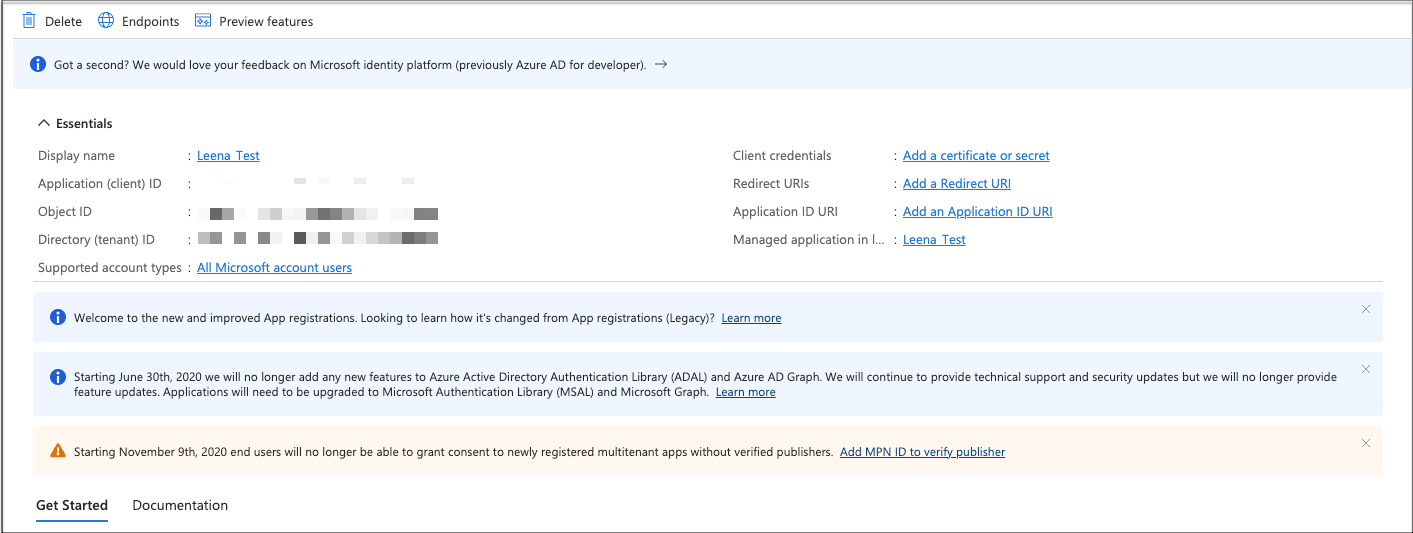
-
アプリケーションの名前を入力します。
- アプリケーション (クライアント) ID をメモします。
-
権限を追加します。
- [API permissions (API アクセス許可)] をクリックします。
- [Add a permission | Microsoft Graph (Microsoft グラフの権限の追加)] > [Delegate permissions (代理権限)] をクリックします。
- [Select permissions (権限を選択)] に「Sites.Selected」と入力します。
- [Sites.Selected permission]を選択し、[Add permissions]をクリックします。
-
同様に、次の権限を追加します。
- openId
- Offline_access
- User.Read
- User.基本情報を読む.すべて
-
[Grant admin consent for {TenantName] をクリックして、追加した権限に対する同意をグローバル管理者に要求します。
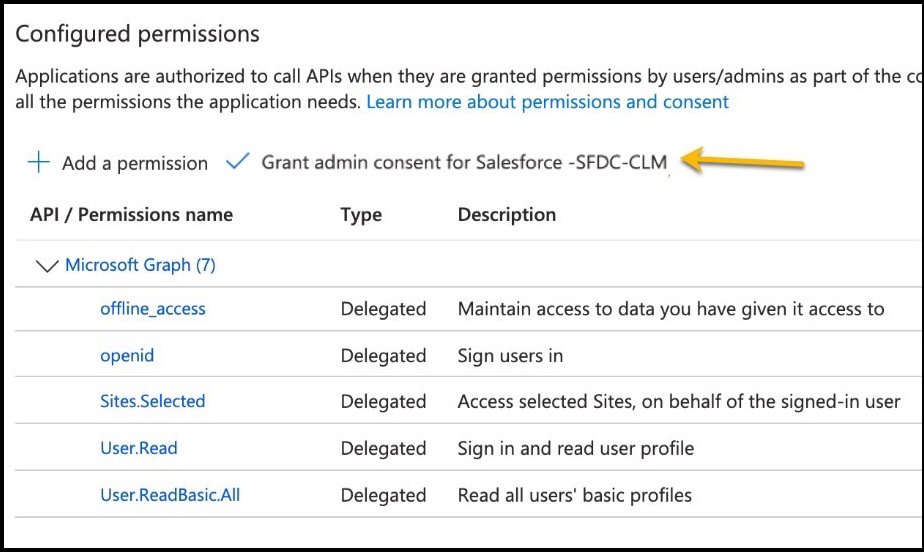 グローバル管理者が [はい] をクリックすると、すべての権限の状況が [Salesforce で許可済み - {TenantName}] に変更されます。
-
すべての権限の状況が [Salesforce で許可済み - {TenantName}] に変更されたことを確認します。
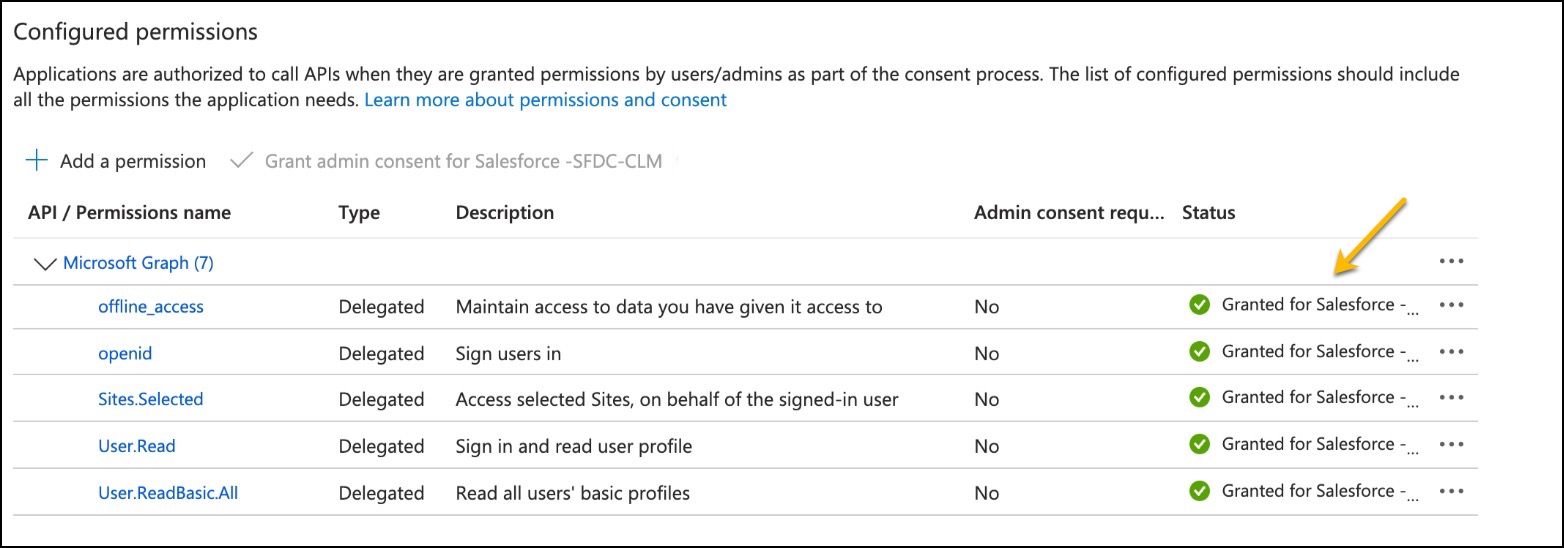
-
新しいクライアントの秘密を追加します。
- [Certificates & secrets (証明書と秘密)] をクリックします。
-
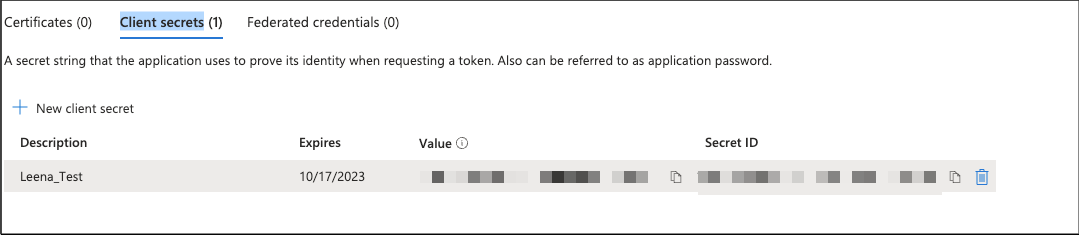
[New client secret (新規クライアントの秘密)] をクリックします。
[クライアントの秘密を追加] ウィンドウが開きます。
-
クライアントの秘密の説明を入力します。
例: MicrosoftApp。
- 有効期限を指定します。
-
[追加] をクリックします。
クライアントの秘密の値が作成されます。
-
すぐに [クライアントの秘密] の値をコピーして保存します。
クライアントの秘密の値をすぐに保存しない場合は、新しい値を作成する必要があります。認証プロバイダーを設定するときに、このコピーされたクライアントの秘密の値が必要です。自動暗号化により、クライアントの秘密の値が取得されなくなります。
この記事で問題は解決されましたか?
ご意見をお待ちしております。
