최소 권한 설정을 통해 수동으로 Microsoft Azure 앱 구성
Microsoft Azure 앱을 구성하여 Salesforce와 Microsoft 간의 연결을 설정합니다.
필수 Edition

| 지원 제품: Lightning Experience |
| 지원 제품: Professional, Enterprise, Unlimited, Developer Edition |
| 필요한 사용자 권한 | |
|---|---|
| Microsoft Azure 앱 구성: | Azure에서 관리자 권한이 없는 사용자 |
- Microsoft Azure를 엽니다.
- Microsoft Azure 계정에 로그인합니다.
- 앱 등록으로 이동하려면 Azure AD B2C를 검색하고 관리을 클릭한 다음, 앱 등록을 선택합니다.
- 새 등록을 클릭합니다.
-
세부 사항을 입력합니다.
-
앱의 이름을 입력합니다.
예: MicrosoftApp.
- 지원되는 계정 유형으로 이 조직 디렉터리에만 있는 계정(Salesforce -SFDC-CLM만 해당 - 단일 테넌트)를 선택합니다.
-
등록을 클릭합니다.
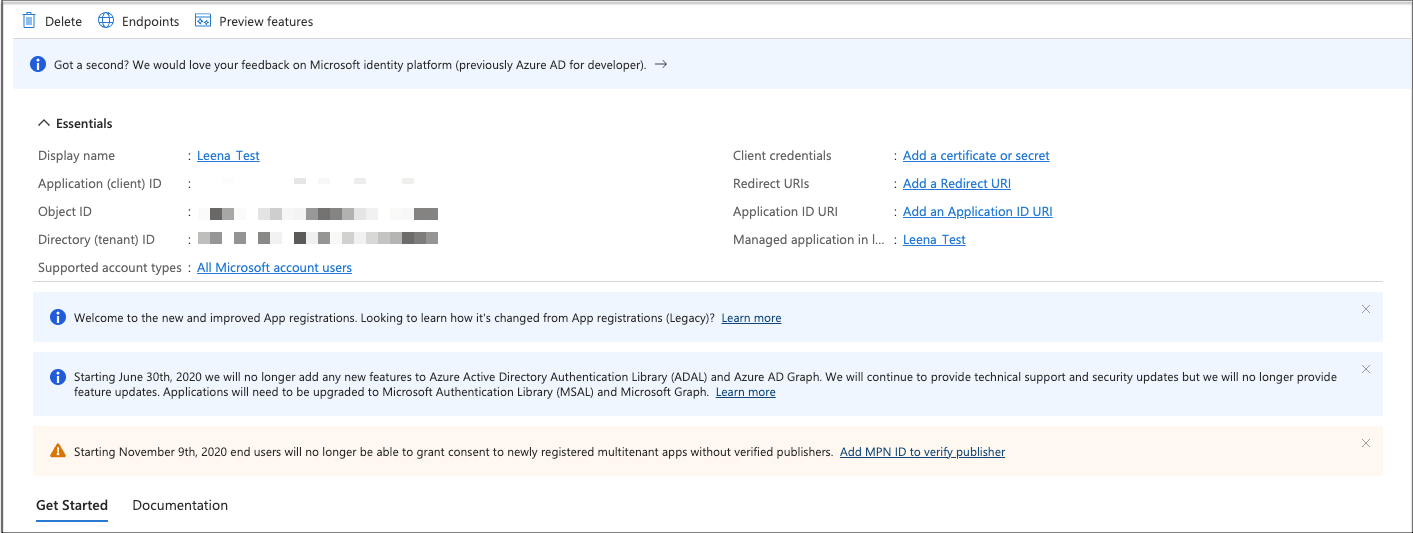
-
앱의 이름을 입력합니다.
- 응용 프로그램(클라이언트) ID를 기록합니다.
-
권한을 추가합니다.
- API 권한을 클릭합니다.
- 권한 추가 | Microsoft 그래프 위임받은 권한 를 클릭합니다.
- 권한 선택에서 Sites.Selected를 입력합니다.
- Sites.Selected 권한을 선택하고 Add permissions를 클릭합니다.
-
마찬가지로 다음 권한을 추가합니다.
- openId
- Offline_access
- User.Read
- User.Read Basic.All
-
TenantName에 대한 관리자 동의 부여를 클릭하여 글로벌 관리자에게 추가한 권한에 대한 동의를 요청합니다.
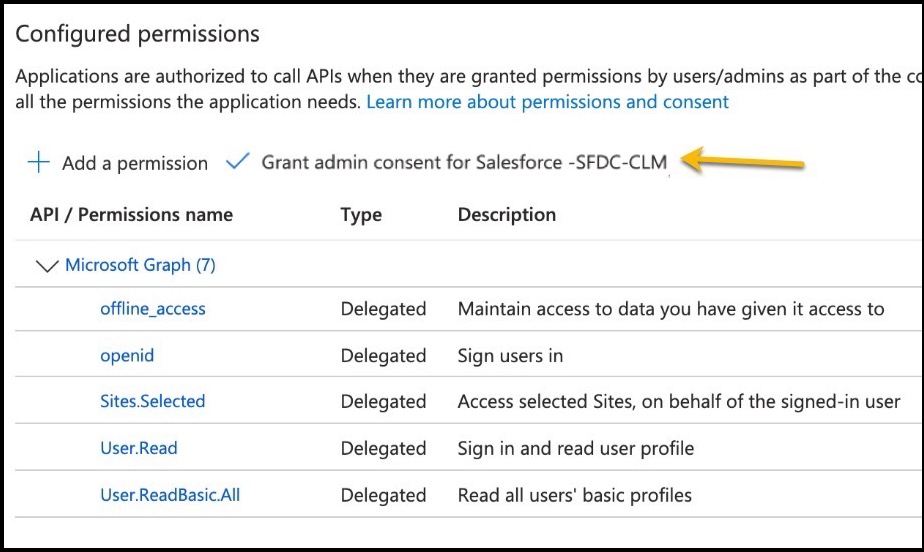 전역 관리자가 예를 클릭하면 상태가 모든 권한에 대해 Salesforce - {TenantName}에 대해 부여됨으로 변경됩니다.
-
상태가 Salesforce - {TenantName}에 대해 부여됨으로 변경됩니다.
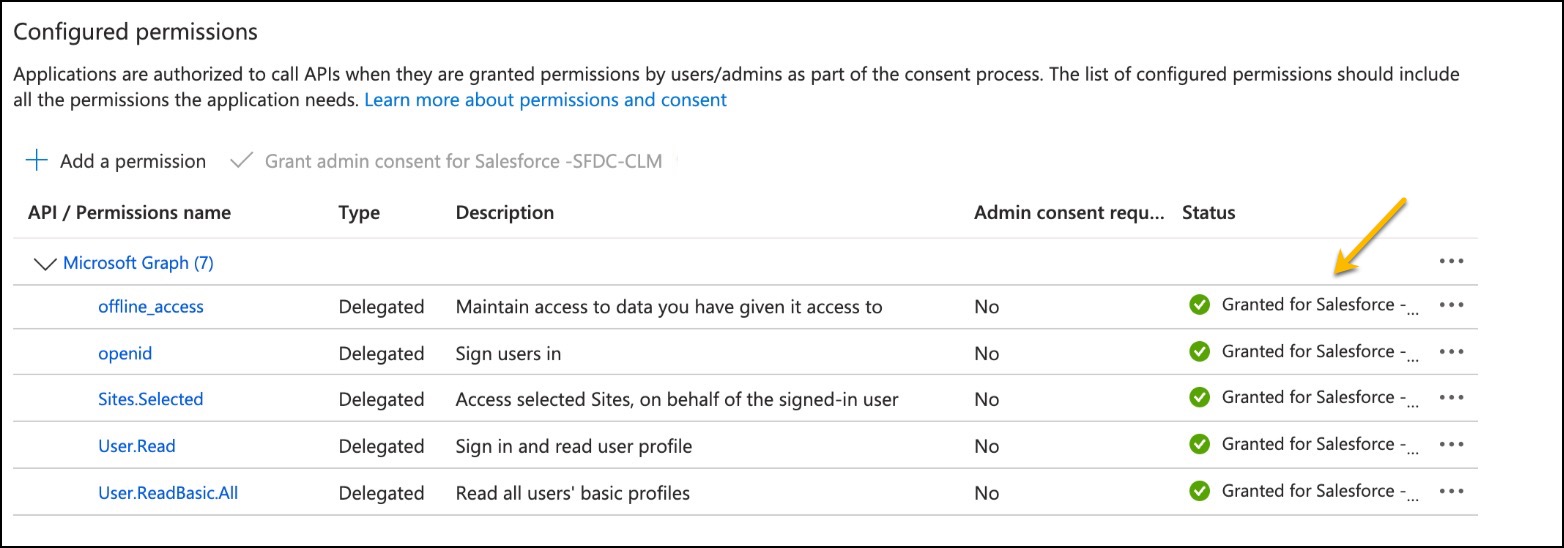
-
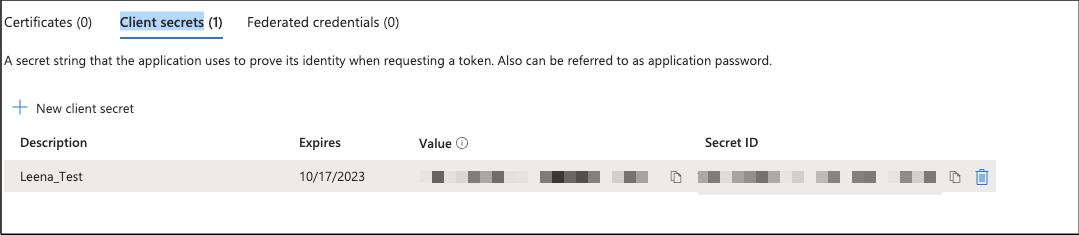
새 클라이언트 암호를 추가합니다.
- 인증서 및 암호를 클릭합니다.
-
새 클라이언트 암호를 클릭합니다.
클라이언트 암호 추가 창이 열립니다.
-
클라이언트 암호에 대한 설명을 입력합니다.
예: MicrosoftApp.
- 만료 시간 범위를 지정합니다.
-
추가를 클릭합니다.
클라이언트 암호 값이 생성됩니다.
-
클라이언트 암호 값을 즉시 복사하고 저장합니다.
클라이언트 암호 값을 즉시 저장하지 않을 경우 새 값을 만들어야 합니다. 인증 공급자를 구성하는 동안 이 복사된 클라이언트 암호 값이 필요합니다. 자동 암호화는 클라이언트 암호 값 검색을 방지합니다.
이 기사를 통해 문제를 해결했습니까?
개선을 위한 의견을 보내주세요.
