通过最低权限设置手动配置 Microsoft Azure 应用程序
配置 Microsoft Azure 应用程序,以建立 Salesforce 与 Microsoft 之间的连接。
所需的 Edition

| 适用于:Lightning Experience |
| 适用于:Professional、Enterprise、Unlimited 和 Developer Edition |
| 所需用户权限 | |
|---|---|
| 配置 Microsoft Azure 应用程序: | Azure 中没有管理员权限的用户 |
- 打开 Microsoft Azure。
- 登录 Microsoft Azure 帐户。
- 要转到应用程序注册,搜索 Azure AD B2C,单击管理,然后选择应用程序注册。
- 单击新建注册。
-
输入详细信息。
-
输入应用程序的名称。
例如,MicrosoftApp。
- 对于支持的账户类型,选择仅在此组织目录中的账户(仅限 Salesforce -SFDC-CLM - 单个租户)。
-
单击注册。
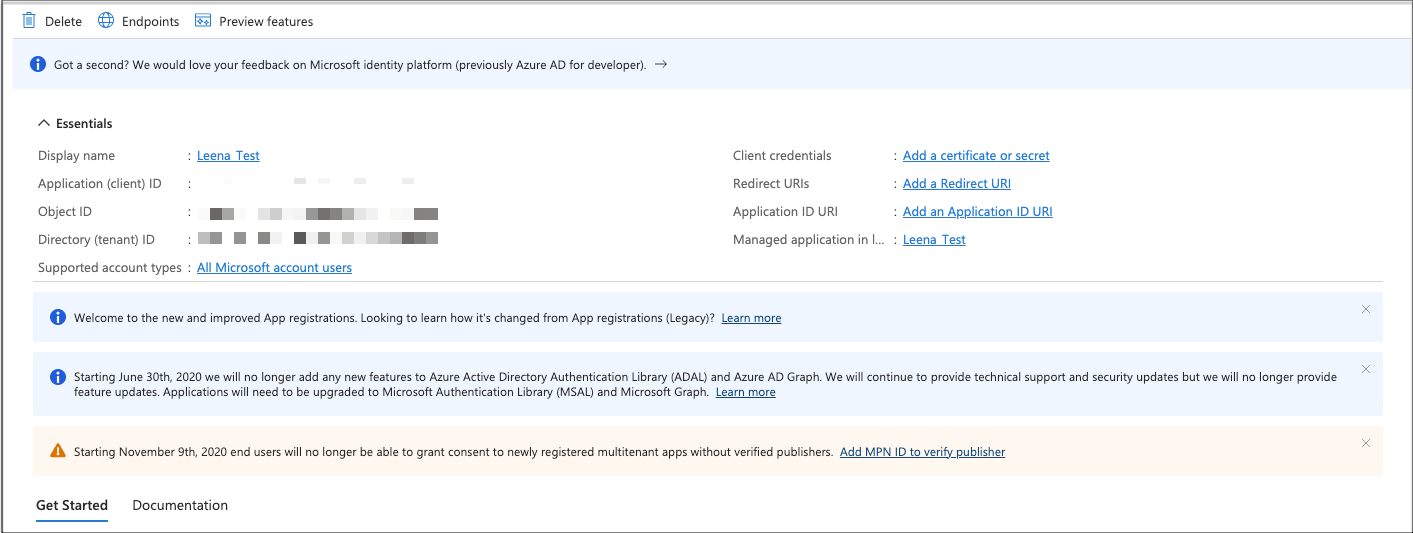
-
输入应用程序的名称。
- 请记下应用程序(客户端)ID。
-
添加权限。
- 单击 API 权限。
- 单击添加权限 | Microsoft Graph 委派权限 。
- 在选择权限中,输入 Sites.Selected。
- 选择 Sites.Selected 权限,然后单击添加权限。
-
同样,添加这些权限。
- openId
- Offline_access
- User.Read
- User.Read Basic.All
-
通过单击授予管理员对 {TenantName} 的同意,请求全局管理员授予对您添加的权限的同意。
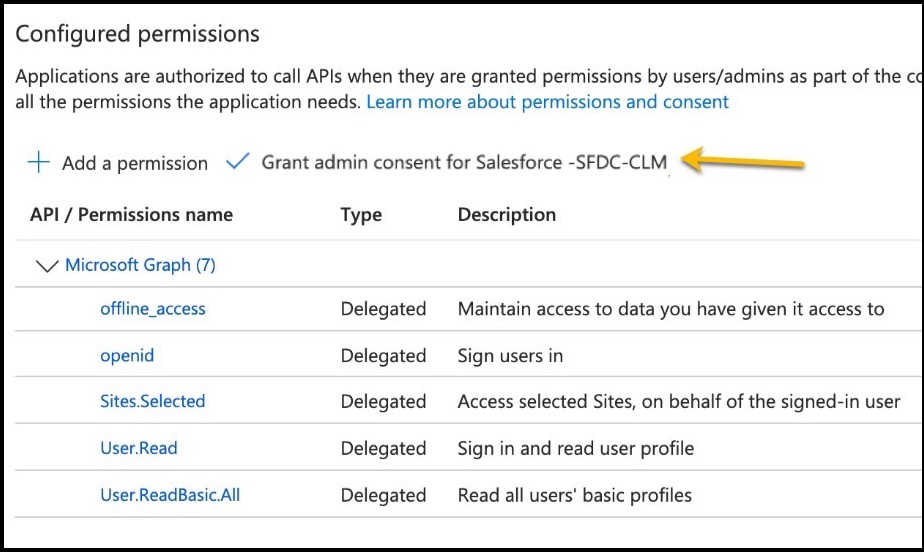 当全局管理员单击是时,对于所有权限,状态会更改为“已授予 Salesforce - {TenantName}”。
-
请确认,对于所有权限,状态已更改为已授予 Salesforce - {TenantName}。
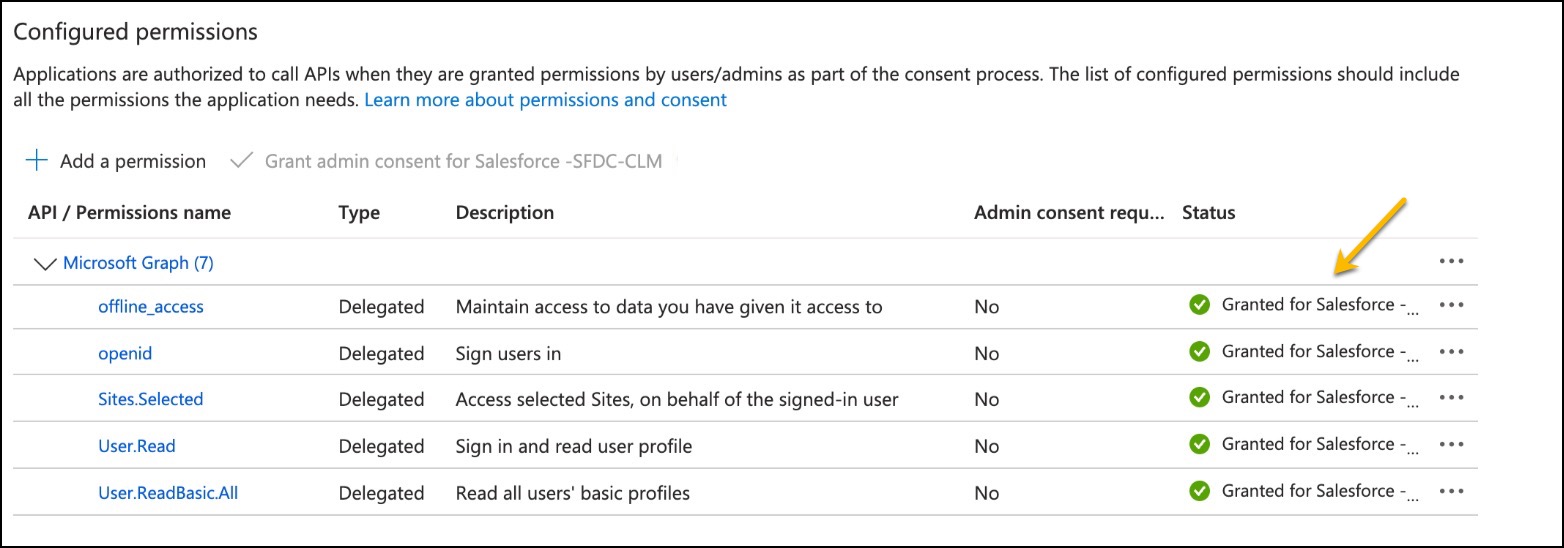
-
添加新客户端密码。
- 单击证书和密码。
-
单击新建客户端密码。
将打开“添加客户端密码”窗口。
-
输入客户端密码的描述。
例如,MicrosoftApp。
- 指定到期时间范围。
-
单击添加。
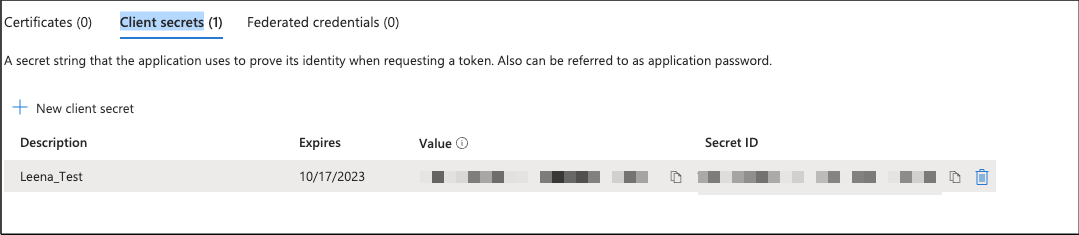
创建客户端密码值。
-
立即复制并保存客户端密码值。
如果您未立即保存客户端密码值,您需要创建新值。在配置身份验证提供商时,您需要此复制的客户端密码值。自动加密阻止检索客户端密码值。
本文章是否解决您的问题?
请与我们共享您的想法,以便我们进行改进!
