Come controllare chi può vedere quali dati
La condivisione dei dati Salesforce consente di esporre serie di dati specifiche a singoli e gruppi di utenti. Gli insiemi di autorizzazioni, i gruppi di insiemi di autorizzazioni e i profili offrono la protezione a livello di oggetto e di campo controllando l'accesso. Le impostazioni di condivisione a livello di record, i ruoli utente e le regole di condivisione controllano i singoli record che possono essere visualizzati e modificati dagli utenti.
Versioni (Edition) richieste
| Disponibile in: Salesforce Classic e Lightning Experience |
| Le opzioni di gestione dei dati disponibili variano a seconda della versione di Salesforce utilizzata. |
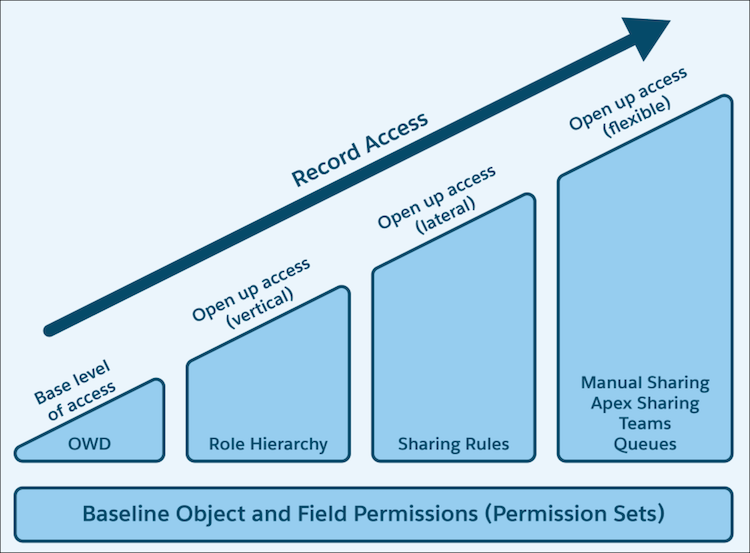
Di seguito è illustrato come controllare chi può visualizzare quali dati nell'organizzazione.

Protezione a livello di oggetto (insiemi di autorizzazioni e profili)
La protezione a livello di oggetto (autorizzazioni oggetto) offre il modo più diretto per controllare i dati. È possibile impedire a un utente di visualizzare, creare, modificare o eliminare le istanze di un determinato tipo di oggetto, ad esempio un lead o un'opportunità, utilizzando le autorizzazioni oggetto. È possibile nascondere schede e oggetti per determinati utenti, in modo tale che non sappiano nemmeno che quel tipo di dati esiste.
Le autorizzazioni sugli oggetti si possono specificare negli insiemi di autorizzazioni e nei profili. Gli insiemi di autorizzazioni e i profili sono raccolte di impostazioni e di autorizzazioni che determinano le operazioni che un utente può eseguire nell'applicazione. Le impostazioni sono simili a un gruppo in una rete di Windows, in cui i membri del gruppo hanno le stesse autorizzazioni per le cartelle e accedono allo stesso software.
I profili normalmente si definiscono in base alla qualifica di un utente, ad esempio amministratore Salesforce o agente di vendita. È possibile assegnare un profilo a molti utenti, ma si può assegnare un solo profilo per utente. È possibile utilizzare gli insiemi di autorizzazioni per concedere altre autorizzazioni e impostazioni di accesso agli utenti. La gestione delle autorizzazioni e dell'accesso degli utenti è ora più semplice poiché è possibile assegnare più insiemi di autorizzazioni a un singolo utente.
Protezione a livello di campo (insiemi di autorizzazioni e profili)
A volte si desidera fare in modo che gli utenti possano accedere a un oggetto, limitando tuttavia l'accesso a singoli campi dell'oggetto. La protezione a livello di campo (autorizzazioni campi) consente di stabilire se un utente può visualizzare, modificare ed eliminare il valore di un determinato campo su un oggetto. È possibile proteggere i campi sensibili senza nascondere l'intero oggetto. Inoltre, è possibile controllare le autorizzazioni campo negli insiemi di autorizzazioni e nei profili.
Le autorizzazioni campi controllano la visibilità dei campi in qualsiasi parte dell'app, inclusi elenchi correlati, visualizzazioni elenco, rapporti e risultati della ricerca. Per assicurarsi che un utente non possa accedere a un determinato campo, utilizzare le autorizzazioni campi. Nessun'altra impostazione offre lo stesso livello di protezione per un campo. I layout di pagina controllano solo la visibilità dei campi nelle pagine dei dettagli e di modifica.

Protezione livello record (Condivisione)
Dopo avere impostato le autorizzazioni per l'accesso a livello di oggetto e di campo, è possibile configurare le impostazioni di accesso per i record. La protezione livello di record consente di fornire agli utenti l'accesso ad alcuni record oggetti, ma non ad altri. Ogni record è di proprietà di un utente o di un'area di attesa. Il titolare ha pieno accesso al record. In una gerarchia, gli utenti di livello gerarchico superiore dispongono sempre dell'accesso ai record a cui accedono gli utenti dei livelli inferiori. Questo accesso vale per i record di proprietà degli utenti e per i record condivisi con gli utenti.
Per specificare la protezione livello record, definire le impostazioni di condivisione valide per tutta l'organizzazione, definire una gerarchia e creare le regole di condivisione:
- Impostazioni di condivisione dell'organizzazione
La prima fase della protezione a livello di record consiste nel determinare le impostazioni di condivisione dell'organizzazione per ciascun oggetto. Tali impostazioni specificano il livello predefinito di accesso degli utenti ai record di altri utenti.
Le impostazioni di condivisione dell'organizzazione si utilizzano per bloccare i dati al livello più restrittivo. Utilizzare gli altri strumenti per la sicurezza e la condivisione a livello di record per fornire l'accesso ad altri utenti in modo selettivo. Ad esempio, gli utenti dispongono di autorizzazioni a livello di oggetto per leggere e modificare le opportunità e l'impostazione della condivisione a livello di organizzazione è Sola lettura. Per impostazione predefinita, tali utenti possono leggere tutti i record opportunità, ma non possono modificarli a meno che non siano titolari del record o dispongano di altre autorizzazioni.
- Gerarchia dei ruoli
Dopo aver specificato le impostazioni di condivisione dell'organizzazione, il primo metodo con cui fornire un accesso più ampio ai record è una gerarchia dei ruoli. In modo simile all'organigramma di un'organizzazione, una gerarchia dei ruoli è il livello di accesso ai dati di cui necessita un utente o un gruppo di utenti. La gerarchia dei ruoli assicura che gli utenti ai livelli più alti possano sempre accedere agli stessi dati a cui accedono gli utenti inferiori, indipendentemente dalle impostazioni predefinite a livello di organizzazione. Ogni ruolo nella gerarchia può rappresentare un livello di accesso ai dati necessario a un utente o a un gruppo di utenti anziché corrispondere all'organigramma dell'organizzazione.
Analogamente, per condividere l'accesso ai record è possibile utilizzare una gerarchia dei territori. Vedere Definizione dell'accesso utente predefinito per i record territorio.
Nota benché sia facile confonderli, gli insiemi di autorizzazioni e i profili con ruoli controllano due elementi diversi. Gli insiemi di autorizzazioni e i profili controllano le autorizzazioni di accesso a oggetti e campi. I ruoli controllano principalmente l'accesso a livello di record tramite la gerarchia dei ruoli e le regole di condivisione. - Regole di condivisione
Con le regole di condivisione è possibile creare delle eccezioni automatiche alle impostazioni di condivisione dell'organizzazione per insiemi di utenti. Utilizzare le regole di condivisione per fornire agli utenti l'accesso ai record di cui non sono titolari o che normalmente non possono visualizzare. Le regole di condivisione, come le gerarchie dei ruoli, vengono utilizzate solo per fornire l'accesso ai record a più utenti e non possono essere più rigorose delle impostazioni predefinite dell'organizzazione.
- Condivisione manuale
Talvolta non è possibile definire un gruppo omogeneo di utenti che necessitano di accesso a un particolare insieme di record. I titolari di record possono utilizzare la condivisione manuale per concedere le autorizzazioni di lettura e modifica agli utenti che non possono accedere in altro modo. La condivisione manuale non è automatizzata come le impostazioni di condivisione a livello di organizzazione, le gerarchie dei ruoli o le regole di condivisione. Tuttavia, offre ai titolari di record la flessibilità di condividere i record con gli utenti che devono vederli.
- Condivisione utenti
Con le condivisioni utente, è possibile mostrare o nascondere un utente interno o esterno a un altro utente dell'organizzazione. Le regole di condivisione utente si basano sull'appartenenza a un gruppo pubblico, a un ruolo o a un territorio, pertanto è necessario creare i gruppi pubblici, i ruoli o i territori appropriati prima di creare le regole di condivisione utente. Ogni regola di condivisione condivide i membri di un gruppo di origine con membri del gruppo di destinazione. Gli utenti ereditano il medesimo accesso degli utenti che si trovano ai livelli inferiori nella gerarchia dei ruoli.
- Condivisione gestita Apex
Se le regole di condivisione e la condivisione manuale non offrono il controllo necessario, è possibile utilizzare la condivisione gestita Apex. La condivisione gestita Apex consente agli sviluppatori di condividere in modo programmatico gli oggetti personalizzati. Quando si utilizza la condivisione gestita Apex per un oggetto personalizzato, solo gli utenti con autorizzazione Modifica tutti i dati possono aggiungere o cambiare la condivisione per il record dell'oggetto personalizzato. L'accesso in condivisione viene mantenuto quando il titolare del record cambia o viene disattivato.
- Regole di restrizione
Quando si applica una regola di restrizione a un utente, i dati a cui gli utenti hanno accesso in lettura tramite le impostazioni di condivisione vengono ulteriormente limitati ai record che soddisfano i criteri dei record impostati. Questo comportamento è simile all'applicazione di un filtro ai risultati di una visualizzazione elenco o di un rapporto, tranne per il fatto che è permanente.
- Regole di definizione degli ambiti
Con le regole di definizione degli ambiti è possibile impostare criteri per consentire agli utenti di visualizzare solo i record di loro interesse. Le regole di definizione degli ambiti non limitano l'accesso ai record già disponibile per gli utenti. La funzione si applica ai record visualizzati dagli utenti. Gli utenti possono comunque aprire i record e creare rapporti su tutti i record a cui possono accedere in base alle impostazioni di condivisione.
Vedere anche:
- Impostazione delle autorizzazioni oggetto, utente e campo degli utenti
- Impostazione dell'accesso ai record per gli utenti
- Funzioni di condivisione e accesso ai record
- Salesforce ben progettato: Sicuro
- Guida per l'amministratore di Financial Services Cloud: Control Who Sees What with Compliant Data Sharing
