Sie befinden sich hier:
Einrichten der tokenbasierten Benutzerüberprüfung
Ermöglichen Sie Kunden sichere Unterhaltungen mit der tokenbasierten Benutzerüberprüfung. Fügen Sie Schlüssel oder einen Endpunkt-URL hinzu, um einen Schlüsselsatz zu erstellen, und aktivieren Sie dann die Benutzerüberprüfung unter "Setup".
Erforderliche Editionen
| Unterstützte Editionen anzeigen. | |
 Dieser Artikel gilt für: |
Erweiterter Chat in der Anwendung und erweiterte Web-Chat-Kanäle |
 Dieser Artikel gilt nicht für: |
Erweitertes WhatsApp, erweiterter Facebook Messenger, standardmäßige und erweiterte SMS, erweiterte Apple Messages for Business, erweiterte LINE und Bring Your Own Channel |
| Erforderliche Benutzerberechtigungen | |
|---|---|
| Einrichten dieser Funktion: | Anwendung anpassen |

Hinzufügen von Schlüsseln oder eines Endpunkt-URLs für das Erstellen eines Schlüsselsatzes
Erstellen Sie einen Schlüsselsatz für die tokenbasierte Benutzerüberprüfung. Wählen Sie aus, ob Sie Ihren Schlüsselsatz über einen Endpunkt-URL oder durch manuelles Hochladen Ihrer Schlüssel erstellen möchten.
- Geben Sie unter "Setup" im Feld "Schnellsuche" den Text Benutzerüberprüfung ein und wählen Sie dann Erweiterte Chat-Benutzerüberprüfung aus.
-
Erstellen eines Schlüsselsatzes über einen Endpunkt-URL:
- Klicken Sie auf Neuer Schlüsselsatz.
-
Benennen Sie Ihren Schlüsselsatz und geben Sie den JSON Web Key-Aussteller an. Geben Sie einen Aussteller ein, der mit dem Parameterwert
issin der JWT-Nutzlast übereinstimmt. -
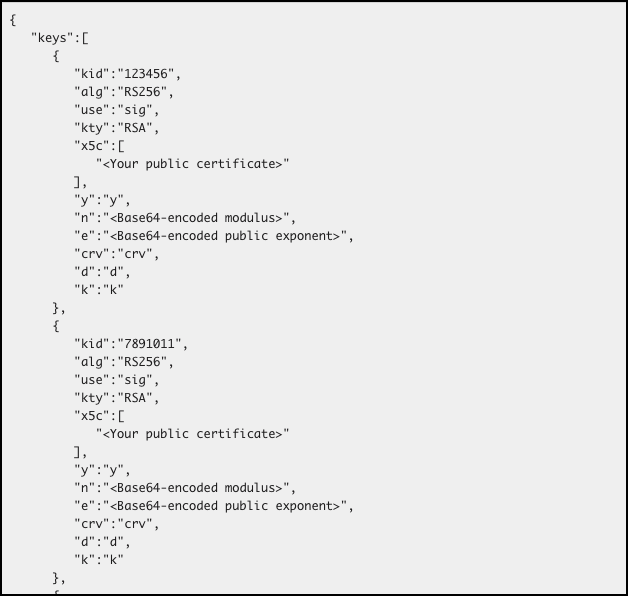
Wählen Sie unter "Typ" die Option Endpunkt-URL aus und fügen Sie im Feld "Endpunkt-URL" Ihre JWKS-URL-Antwort hinzu. Beachten Sie beim Erstellen Ihres URLs Folgendes: 1) Die JWKS-URL-Antwort muss außerhalb von Salesforce gehostet werden. 2) Wir unterstützen die Algorithmen RS256 und RS512. 3) Formatierung ist wichtig. Hier ein Beispiel für ein Endpunktformat:
- Speichern Sie Ihre Änderungen.
-
Erstellen eines Schlüsselsatzes durch Hochladen von Schlüsseln:
- Klicken Sie auf Neuer Schlüssel.
- Benennen Sie Ihren Schlüssel und aktivieren Sie ihn.
- Laden Sie Ihre Schlüsseldatei hoch.
- Speichern Sie Ihre Änderungen.
- Wiederholen Sie die Schritte a bis d, bis alle Schlüssel hochgeladen wurden.
- Klicken Sie auf Neuer Schlüsselsatz.
-
Benennen Sie Ihren Schlüsselsatz und geben Sie den JSON Web Key-Aussteller an. Geben Sie einen Aussteller ein, der mit dem Parameterwert
issin der JWT-Nutzlast übereinstimmt. - Wählen Sie Schlüssel als Typ aus.
- Suchen Sie nach dem Schlüssel, den Sie Ihrem Schlüsselsatz hinzufügen möchten, und wählen Sie ihn aus.
- Speichern Sie Ihre Änderungen.
Aktivieren der Benutzerüberprüfung
Aktivieren Sie die Benutzerüberprüfung für "Erweiterter Chat".
- Geben Sie unter "Setup" im Feld "Schnellsuche" den Text Messaging ein und wählen Sie dann Messaging-Einstellungen aus.
- Wählen Sie im Dropdown-Menü für Ihren Messaging-Kanal den Eintrag Bearbeiten aus.
- Aktivieren Sie das Kontrollkästchen Benutzerüberprüfung hinzufügen.
- Kehren Sie zur Themenliste "Messaging-Einstellungen" zurück und klicken Sie auf den Namen Ihres Messaging-Kanals.
- Klicken Sie unter "Benutzerüberprüfung" auf Neu.
- Geben Sie einen Konfigurationsnamen ein. Damit Kunden dieselbe Messaging-Unterhaltung über mehrere Kanäle hinweg beibehalten können, fügen Sie jedem Kanal denselben Konfigurationsnamen hinzu.
- Wählen Sie einen Schlüsselsatz aus.
- Wählen Sie Aktiv aus.
- Speichern Sie Ihre Änderungen.
Bestimmen der Ablaufzeit des Autorisierungstokens
Sie können steuern, wann eine Messaging-Sitzung auf Ihrer Website oder in der mobilen Anwendung zum Fortsetzen der Unterhaltung erneuert werden soll.
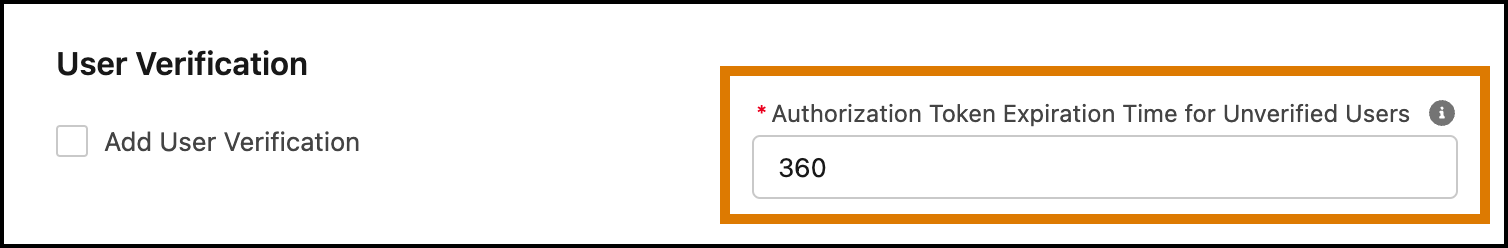
Wenn die Benutzerüberprüfung deaktiviert ist, wird das Feld als Autorisierungstoken-Ablaufzeit für nicht überprüfte Benutzer bezeichnet und steuert die Anzahl der Minuten, bis eine Sitzung im erweiterten Web-Chat abläuft. Der Standardwert für dieses Feld beträgt 360 Minuten (6 Stunden) und Sie können bis zu 72 Stunden angeben. Erweiterte Chat-Sitzungen in der Anwendung werden automatisch vom SDK verlängert, sodass sich dieser Wert nur minimal auf Benutzer der mobilen Anwendung auswirkt.
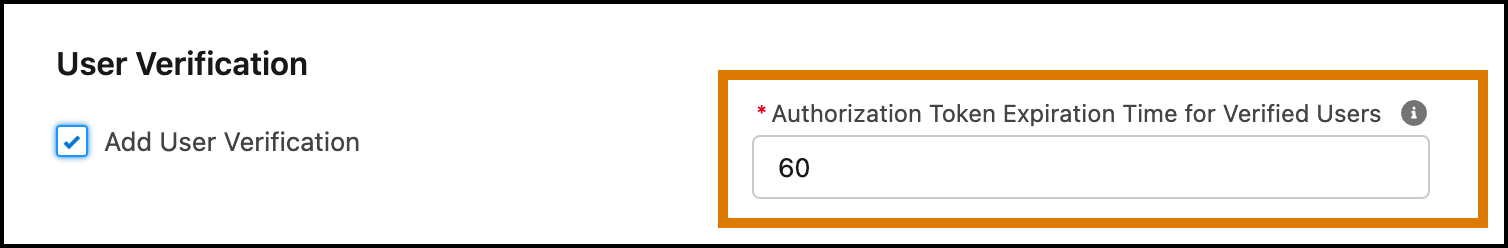
Bei aktivierter Benutzerüberprüfung heißt das Feld Autorisierungstoken-Ablaufzeit für überprüfte Benutzer und steuert, wie lange Salesforce Ihre Client-API (Web, iOS, Android) aufrufen soll, damit Sie die Sitzung ablaufen lassen oder ein gültiges Identitätstoken zur Erneuerung der Sitzung bereitstellen können. Der Standardwert für dieses Feld beträgt 60 Minuten.
Verwenden der API zum Senden des Tokens an Salesforce
Verwenden Sie auf Ihrer Website oder in der mobilen Anwendung die bereitgestellten APIs, um das Kundentoken an Salesforce zu senden.
Im Folgenden finden Sie die Liste der APIs, die für das Senden eines Kundentokens an Salesforce bereitgestellt werden.
