breadcrumbDescription
Amazon Connect IAM-roller og klargøringspolitikker for Salesforce Voice
Hvis du vil integrere som standard med Amazon Connect, leveres Salesforce Voice med Amazon Connect-objekter, herunder IAM-roller og provisioneringspolitikker.
EditionsHeading
Denne artikel gælder for:
- Salesforce Voice med partnertelefoni fra Amazon Connect
| Vis understøttede versioner. |
Før du analyserer Salesforce Voice IAM-roller og -politikker, skal du gennemse forudsætningstrinene for Salesforce Voice med partnertelefoni fra Amazon Connect og gennemse ressourcedetaljerne. Du kan finde den seneste SCVProvisioningPolicy.json på https://github.com/service-cloud-voice/examples-from-doc/blob/main/iam_policies/SCVProvisioningPolicy.json. Matrixen i dette dokument beskriver IAM-politikker og -roller. Hvis du arbejder i det offentlige domæne i USA, men bruger den kommercielle AWS-konto, kan du bruge den samme SCVProvisioningPolicy.json-fil. Men hvis du arbejder i det offentlige domæne i USA og bruger AWS GovCloud-området, skal du bruge den SCVGovProvisioningPolicy.json, der er tilgængelig på GitHub.
AWS IAM-rolle
Hvis du vil aktivere en betroet relation med Salesforce Management AWS-kontoen, skal du oprette en IAM-rolle (Identity and Access Management) under opsætning. Ved at bruge denne rolle konfigurerer Salesforce artefakter i din Amazon Connect-forekomst, der er påkrævet for Service Cloud Voice. Disse ressourcer er ikke-ødelæggende IAM-tilladelser, f.eks. resetPassword og slette- og deaktiver roller.
Hvis du vil definere adgang, skal du føje politikker til IAM-rollen. Kravene til denne rolle er baseret på disse principper.
- Efter princippet om mindste rettigheder tildelte vi denne rolle det mindste niveau af tilladelser, der er nødvendigt for at udføre dens job.
- Vi har opbygget tilstrækkelig fleksibilitet i denne rolle til at tilføje nye funktioner og forbedringer i fremtiden.
- For at reducere fodaftrykket er alle tilladelser og begrænsninger inkluderet i en IAM-rollepolitik: SCVProvisioningPolicy.json.
- Denne rolle inkluderer kun tilladelsen til de tjenester, der kræves af Service Cloud Voice.
- Hvis du vil reducere sikkerhedsrisiko, der er knyttet til Salesforce Voice-provisioneringstjeneste, skal du tilføje en IAM-tilladelsesgrænse.
Se Konfigurer AWS IAM-rolle (Identity and Access Management) for Voice.
AWS IAM-rolle for GovCloud
Hvis du arbejder i det offentlige domæne i USA og bruger AWS GovCloud-området, skal du bruge den SCVGovProvisioningPolicy.json, der er tilgængelig på GitHub. Værdien af GOV prod MPA-konto-id skal være 383319876315.
Hvis du arbejder i det offentlige domæne i USA, men bruger den kommercielle AWS-konto, kan du bruge den generelle fil SCVProvisioningPolicy.json.
Jokeradgang
Afsnittet WildcardAccess viser alle ressourcer, der har jokertegnsfunktionshandlinger og jokertegnsressourceadgang. Politikkerne Ds (mappetjeneste) og Logs (cloud-overvågningslogfiler) kræver jokertegnsadgang til provisionering og kørselshandlinger.
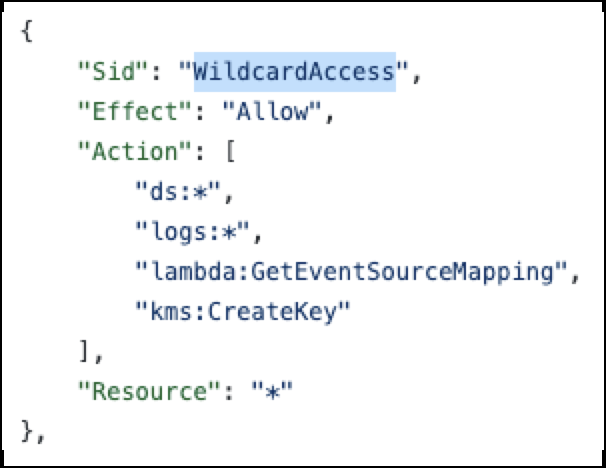
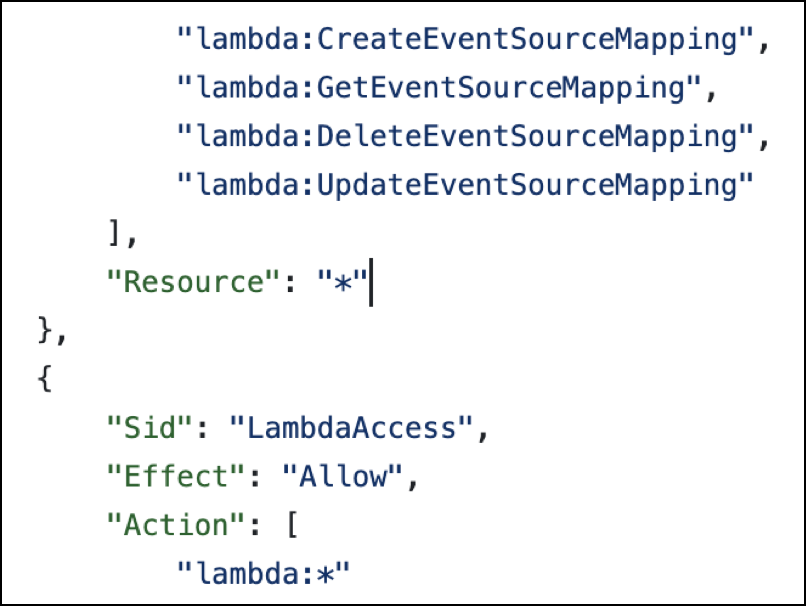
Lambda-tjenesten har også jokertegnshandlinger.
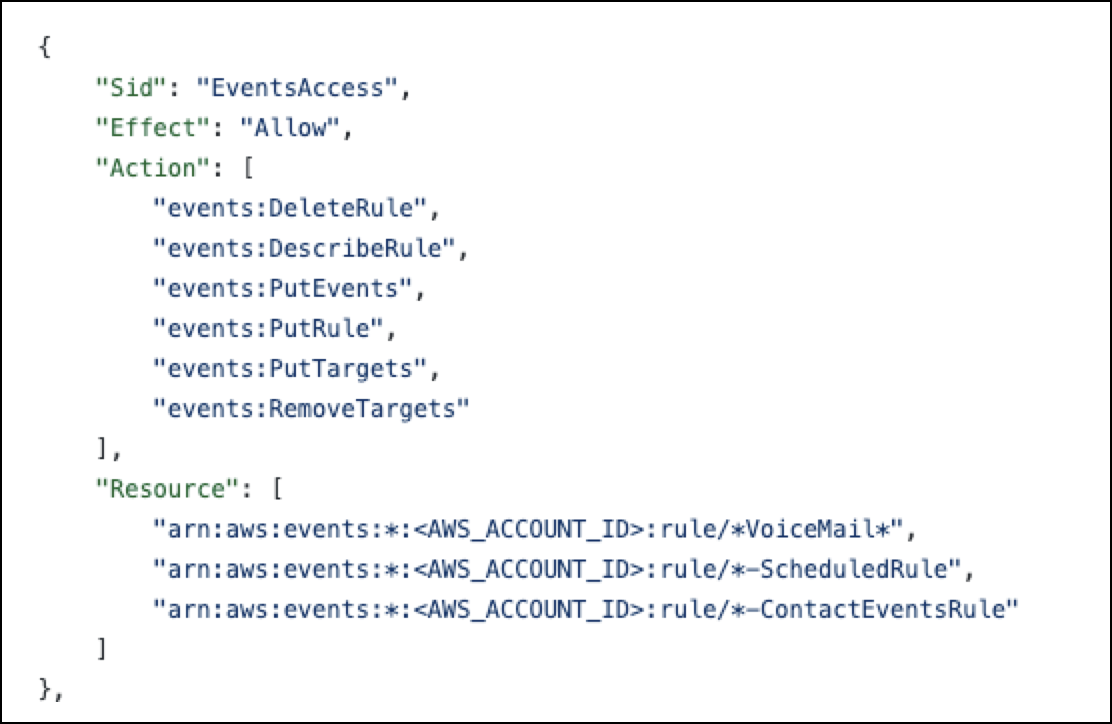
Begivenhedsadgang
Afsnittet EventAccess definerer, hvem der har adgang til begivenhederne. Kun Lambda-funktionerne i Resource har adgang til begivenheder.
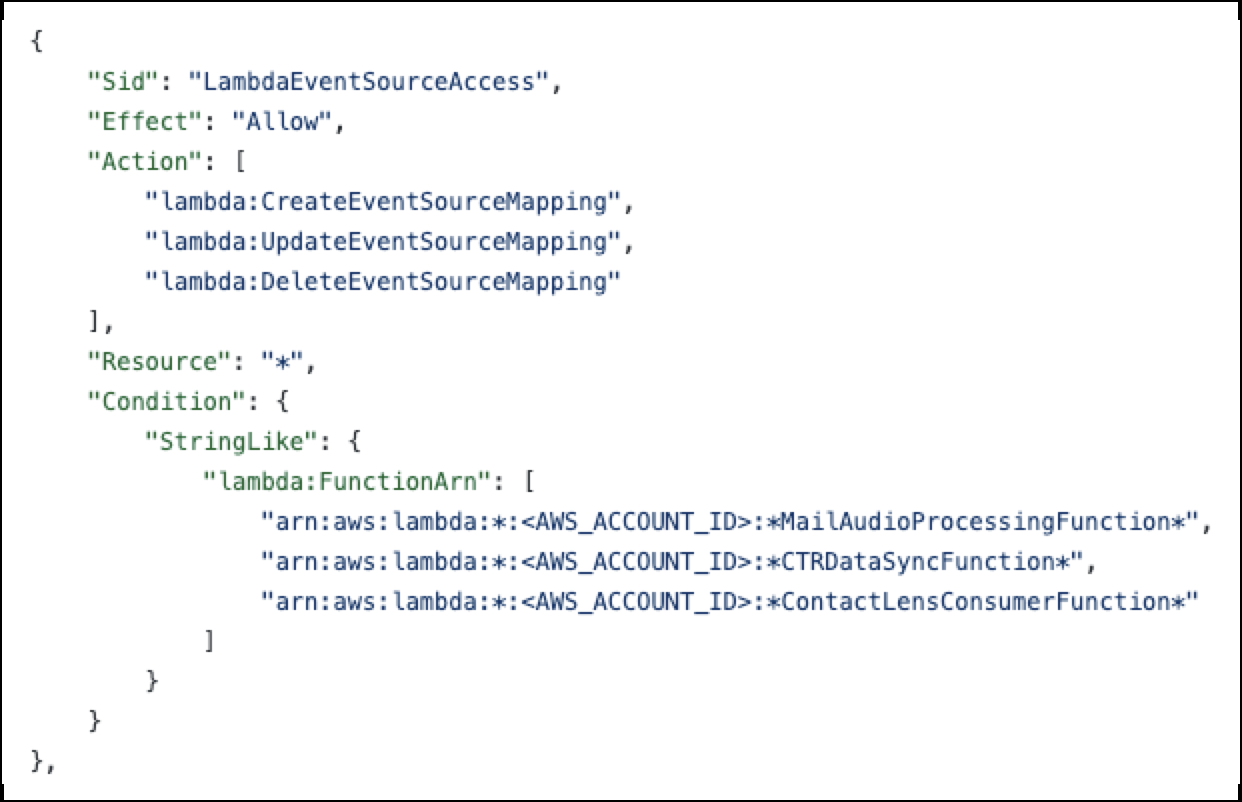
LambdaEventSourceAccess
Afsnittet LambdaEventSourceAccess viser, hvilke Lambda-funktioner der kan reagere på en begivenhed, der udløses af AWS-ressourcer. Du kan kun tilknytte de angivne Lambda-funktioner til begivenhedskilder. Du kan f.eks. tilknytte CTRStream-begivenhedskilden til CTRDataSyncFunction og S3-begivenhedskilden til VoiceMailAudioProcessingFunction.
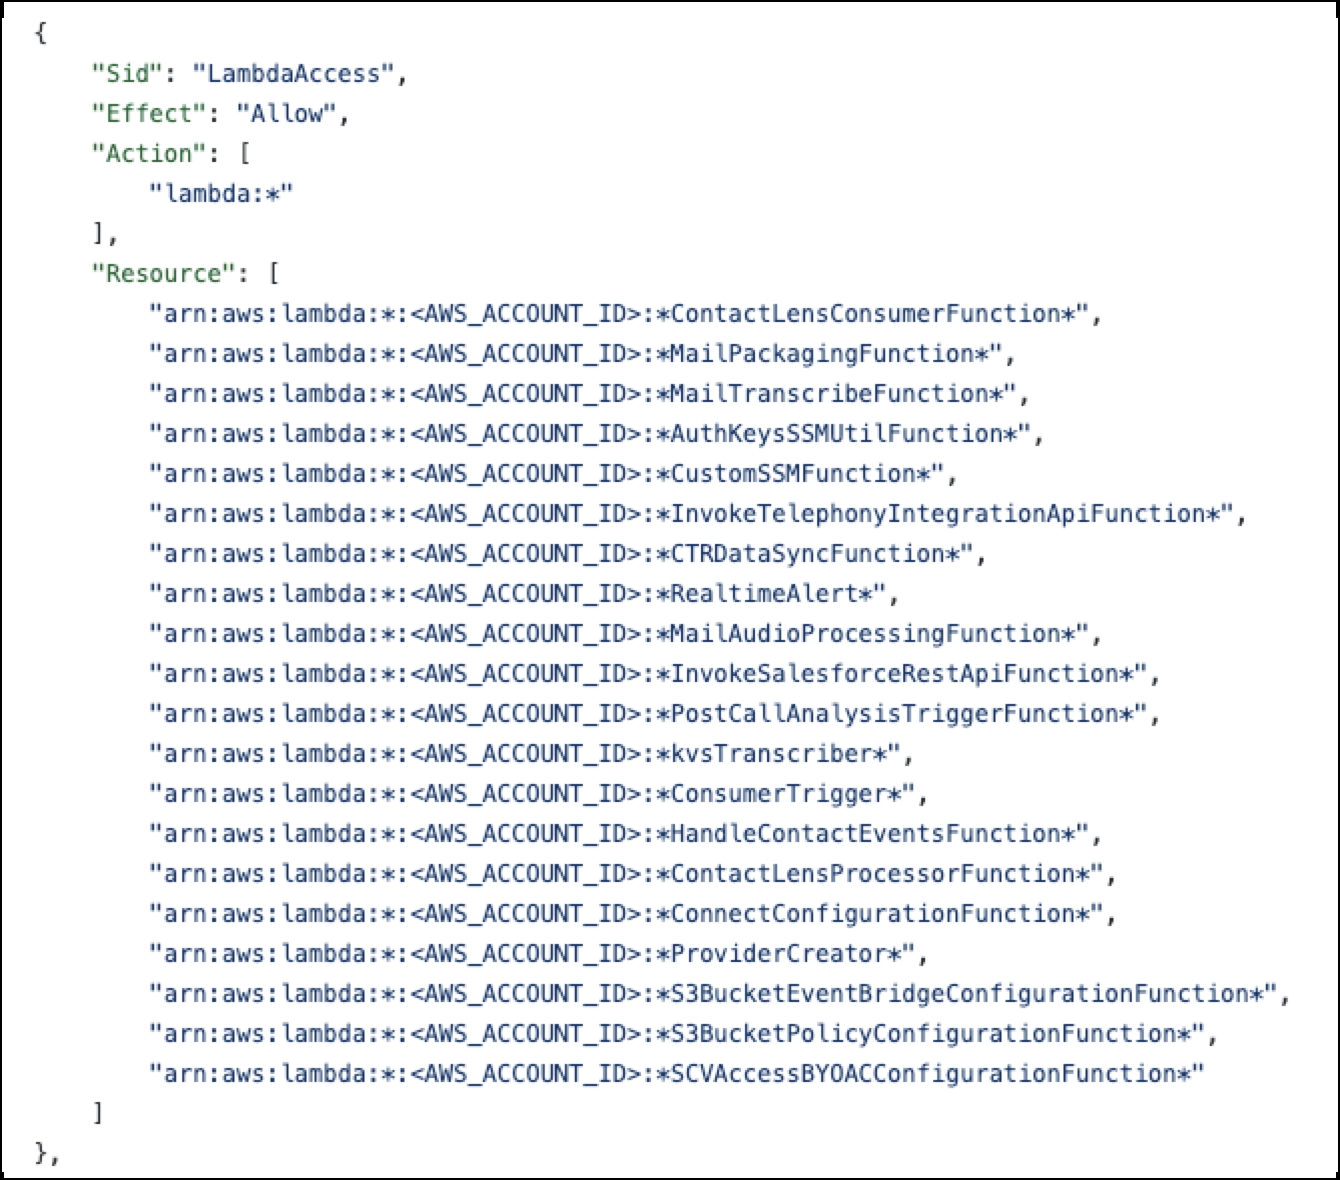
LambdaAccess
Afsnittet LambdaAccess pålægger ressourcebaserede begrænsninger for adgangen til Lambda. Hvis du vil forhindre uønsket adgang til brugerdefinerede Lambda-funktioner, klargør og fungerer Salesforce kun med de angivne Lambda-funktioner.
S3Write
Afsnittet S3Write definerer politikken for de S3-relaterede handlinger. Service Cloud Voice-provisioneringstjeneste opretter to S3-inddelinger for din Salesforce-organisation. En inddeling lagrer samtalens lydoptagelsesfiler. Den anden lagrer al AWS-aktivitet, der er registreret af CloudTrail-tjenesten. IAM-politikker og -roller på denne side refererer til S3-inddelinger, der er påkrævede for at downloade Lambda-funktionskode og lagkode.
ResourceBasedAccess
ResourceBasedAccess giver jokertegnsadgang til handlingerne i forskellige tjenester. Dette afsnit viser de almindelige ressourceudtryk (regexes), der kun er påkrævede for Salesforce Voice-provisioneringstjenesten. Disse ressourcer er i din AWS-konto med id-AWS_ACCOUNT_ID.
IAMAccess
Salesforce Voice-provisioneringstjeneste opretter Lambda-funktioner. Nogle funktioner er applikationsspecifikke, f.eks. pause og genoptagelse af opkaldsoptagelser og generering af forudsigede S3-legitimationsoplysninger til afspilning af lydoptagelser. Alle disse funktioner bruger IAM-rollen og er baseret på Salesforce-infrastruktursikkerhed. Salesforce Voice tilføjer påkrævede handlinger på IAM-roller. Den IAM-rolle, som du opretter, giver kun adgang til de IAM-rolleressourcer, som Salesforce Voice kræver. De er ikke-ødelæggende IAM-tilladelser, f.eks. resetPassword og slette- og deaktiver roller.
CloudformationAccess
Afsnittet CloudformationAccess viser alle AWS CloudFormation-handlinger, som Salesforce Voice kræver. Salesforce Voice klargør to Cloudformation-stakker. En stak er i us-east-1-området og opsætter AWS-infrastruktur på kontoniveau, f.eks. IAM-roller, identitetsudbyder og CloudTrail. Den anden stak er i kontaktcenterområdet efter dit valg. Denne CloudFormation-adgang er begrænset af begrænsningerne på ressourceniveau.
ConnectAccess
Afsnittet ConnectAccess giver detaljerede Amazon Connect-tilladelser, der er nødvendige for at drive kontaktcenteret.
IAM-politikker og -roller - matrix
Under provisionering oprettes disse IAM-politikker og -roller automatisk i din AWS-konto.
| Politik | Tilladelse | Beskrivelse |
|---|---|---|
| SCVSSMAccessPolicy | Handling: Ressource: |
Denne politik kontrollerer adgang til SSM-nøgler, der er oprettet af Salesforce Voice. |
| SCVLambdaAccessPolicy | Handling: Ressource: |
Denne politik kontrollerer adgang til de Lambda-funktioner, der er oprettet af Service Cloud Voice. |
| SCVKMSAccessPolicy | Handling: Ressource: |
Denne politik kontrollerer adgang til KMS-nøgler, der er oprettet af Salesforce Voice. |
| SCVAmazonConnectAccessPolicy | Handling: |
Denne politik kontrollerer adgang til dine Amazon Connect-forekomster. |
| InvokeSalesforceRestApiFunctionRolePolicy | Handling: |
Denne politik kontrollerer adgang til Salesforce REST API. |
| CTRDataSyncFunctionRolePolicy | Handling: Ressource: |
Denne politik kontrollerer adgang til kontaktregistreringen og kontaktlinsestrømme, der er oprettet af Salesforce Voice. Hvis du bruger en Amazon Connect-forekomst, der er integreret af Salesforce, når du opsætter Salesforce Voice, kontrollerer Salesforce også adgang til den kundekonfigurerede kontaktregistreringsstream. |
| SCVSecretsManagerAccessPolicy | Handling: Ressource: |
Denne politik kontrollerer adgang til Salesforce-organisationen og certifikatoplysninger i AWS Secrets Manager. |
| Role Name (Rollenavn) | Funktionsbeskrivelse |
|---|---|
SCVKvsTranscriberRoleResource |
Funktionen kvsTranscriber Lambda bruger denne rolle og Telephony Integration API til at sende afskriftsdata baseret på Amazon Connects videostream. Se Opret en afskrift. |
SCVProvisioningRole |
En Service Cloud-bruger bruger denne rolle til at udføre provisioneringsfunktioner, f.eks. oprettelse og opdatering af kontaktcenteret via Salesforce Voice-provisioneringstjeneste. |
SCVHandleContactEventsFunct |
Funktionen HandleContactEventsFunction Lambda bruger denne rolle til at rydde ventende servicedistributionsanmodninger, når Amazon Connect udgiver kundeafbrydelsesbegivenheder. |
SCVContactDataSyncFunctionRole |
Funktionen Kontaktdatasynkronisering-Lambda bruger denne rolle til at kalde backfill-afskrifter fra kontaktlinsen. |
IAM-roller med politikker, der er oprettet af Salesforce Voice-provisioneringstjeneste
Med undtagelse af nogle få IAM-roller opretter Salesforce Voice-provisioneringstjenesten IAM-rollerne på kørselstidspunktet. Provisioneringstjenesten opretter rollerne SCVIDPLambdaRole, SCVAmazonConnectManagementRole, SCVConnectConfiguratorLambdaRole under opsætning.
| Role Name (Rollenavn) | Politik | Beskrivelse |
|---|---|---|
SCVCTRDataSyncFunctionRole |
|
Funktionen CTRDataSyncFunction-Lambda bruger denne rolle til at kalde Opdater Voice-opkalds-API. Se Opdater en Voice-opkaldsregistrering. |
SCVPostCallAnalysisTriggerFunctionRoleResource |
|
Funktionen PostCallAnalysisTriggerFunction-Lambda bruger denne rolle til at sende analysebegivenheder, når Voice-opkaldet slutter for at bevare kontaktlinsegenererede intelligenssignaler. |
SCVInvokeTelephonyIntegrationApiFunctionRole |
|
Funktionen InvokeTelephonyIntegrationApiFunction-Lambda bruger denne rolle og CreateVoiceCall API til at oprette Salesforce Voice-kald. Se Opret en Voice-opkaldsregistrering. |
SCVInvokeSalesforceRestApiFunctionRole |
|
Funktionen InvokeSalesforceRestApiFunction-Lambda bruger denne rolle til at udføre REST API-handlinger. |
SCVSSMLambdaExecutionRole |
|
Salesforce Voice-provisioneringstjeneste bruger denne rolle til at oprette "Systemmanager" -- "Parameterlager" -- "Sikker streng"-typede parametre. |
SCVS3Role |
|
Når voiceopkald er lagret i AWS S3-inddelingen, kan en sælger afspille de registrerede voiceopkald i Salesforce. Salesforce bruger denne rolle til at få adgang i AWS S3-inddelingen og afspille Voice-opkaldsoptagelser. |
SCVKvsTranscriberRole |
|
Funktionen kvsTranscriber-Lambda bruger denne rolle og Telefonintegrations-API til at sende afskriftsdata baseret på Amazon Connects videostream. Se Opret en afskrift. |
SCVKvsConsumerTriggerRole |
|
Funktionen kvsConsumerTrigger-Lambda bruger denne rolle til at udløse funktionen KVSTranscriber-Lambda til at kalde og behandle Kinesis-videostreamen. |
SCVContactLensConsumerFunctionRole |
|
Funktionen ContactLensConsumerFunction-Lambda bruger denne rolle til at aktivere realtidstransskription fra kontaktlinse. |
SCVIDPLambdaRole |
|
Funktionen ProviderCreator-Lambda bruger denne rolle til at oprette "IAM" -- "Identitetsudbyder", hvor Salesforce fungerer som identitetsudbyder. Salesforce Voice-provisioneringstjeneste opretter denne Lambda-ressource. |
SCVAmazonConnectManagementRole |
|
Salesforce Voice-provisioneringstjeneste bruger denne rolle til at udføre Amazon Connect-konfigurationsopgaver, f.eks. oprettelse og fjernelse af brugere, distribution af profiler, køer og hurtige forbindelser. |
SCVConnectConfiguratorLambdaRole |
|
Funktionen ConnectConfigurationFunction-Lambda bruger denne rolle til at udføre API-kaldet på Amazon Connect-forekomsten. Denne rolle bruges til at udføre Amazon Connect-administration og konfigurere Amazon Connect-forekomsten. Salesforce Voice-provisioneringstjeneste opretter denne Lambda-funktion. |
SCVTrailLogGroupRole |
|
scvCloudTrail-tjenesten bruger denne rolle til at oprette alle begivenhedsregistreringsdata og skrive dem til S3-inddelingen for CloudTrail.
|
SCVVoiceMailAudioProcessingRole |
|
Funktionen VoiceMailAudioProcessing-Lambda bruger denne rolle til at behandle kontaktregistreringens Kinesis-datastream og registrere voicemail-optagelsesfiler. |
SCVVoiceMailPackagingRole |
|
Funktionen VoiceMailPackagingFunction-Lambda bruger denne rolle til at kalde kontaktregistrering og køre OmniFlow API for at aktivere voicemail-funktionalitet. |
SCVVoiceMailTranscribeRole |
|
Funktionen VoiceMailTranscribeFunction-Lambda bruger denne rolle til at behandle voicemail-optagelsesfiler og afskrive voicemails. |
SCVRealtimeAlertRole |
|
Funktionen RealtimeAlert-Lambda bruger denne rolle og REST API til at oprette Service Cloud Voice-advarsler i realtid. REST API udgiver RealtimeAlertEvent-begivenheder. Se RealtimeAlertEvent. |
SCVHandleContactEventsRole |
|
Funktionen HandleContactEventsFunction-Lambda bruger denne rolle til at rydde ventende servicedistributionsanmodninger, når Amazon Connect udgiver kundeafbrydelsesbegivenheder. |
[ContactCenter]-SAMLRole |
|
Amazon Connect bruger denne rolle, når en bruger er godkendt i AWS ved brug af SAML-protokollen for sælger og supervisor - single sign-on. Når brugeren er godkendt, etablerer Amazon Connect en session baseret på brugerens sikkerhedsprofil. |
[ContactCenter]-ConnectCallRole |
|
En Service Cloud-bruger bruger denne rolle til at stoppe og genoptage opkaldsoptagelser. |
SCVRetentionPeriodFunctionRole |
|
Funktionen RetentionPeriodFunction-Lambda bruger denne rolle til at rydde CloudWatch-logfiler op, der er ældre end 120 dage. |
SCVTenantBucketWriteAccessRole |
|
Denne rolle gør det muligt for Salesforce at lagre og få adgang til objekter i voicemailmessages-inddelingen i S3BucketForTenantResources. |
SCVSecretConfiguratorLambdaRole |
|
Funktionen SecretConfiguratorFunction-Lambda bruger denne rolle til at oprette og opdatere hemmeligheder i AWS Secrets Manager. |
Tilladelsesgrænse
Nogle ressourcer har jokertegnsadgang og servicehandlinger. Hvis du vil opsætte en tættere adgang, skal du oprette tilladelsesgrænser.
- Stack for kontaktcentertilstandscheck
Tilstandscheck-stakken opretter specifikke IAM-roller og -politikker (Identity and Access Management) for kontaktcenteret i din AWS-konto. Disse ressourcer giver de nødvendige tilladelser til Lambda-funktionen til tilstandscheck til at analysere din kontaktcenterkonfiguration og generere en diagnostisk rapport.
