Brug datastyringspolitikker til at fjerne eller maskere data, som du ikke længere ønsker at lagre. Almindelige årsager til at transformere data omfatter, når en registreret ikke længere er en kunde, eller når data er forældet fra brug i dit system. Inkluderet er eksempler på, hvordan du bruger datastyringspolitikker til disse anvendelsessituationer.
EditionsHeading
Tilgængelig i: Developer, Enterprise, Performance og Unlimited Edition Kræver licensen for Center for beskyttelse af personlige oplysninger.
Transformering af data for deaktiverede kunder
I dette eksempel bruger du Salesforce til at administrere dine websites kunder som Kontakter. Når en kunde lukker sin konto på dit website, udløser denne handling en opdatering af det deaktiverede flag på kontaktregistreringen. Dit firma angiver disse politikkriterier for fortrolighed for deaktiverede kunder.
Efter 60 dage: Fjern alle yderst følsomme data fra kontakten og eventuelle relaterede objekter, f.eks. aktiviteter, historik og underordnede objekter.
Efter 120 dage: Fjern alle personligt identificerbare oplysninger fra kontakten og eventuelle relaterede data.
Efter 365 dage: Fjern kundens kontaktregistrering og alle relaterede data.
Du kan opfylde alle disse krav med en datastyringspolitik og ved at definere regler på objektet Kontakt. For de første to kriterier skal du oprette maskeringsregler i din politik med et filter baseret på den dato, hvor kunden deaktiverede. Politikken opdaterer følsomme data efter behov og indstiller ikke-påkrævede felter til tomme og påkrævede felter til en statisk værdi, f.eks. REDACTED. Når du opretter og redigerer politikken, kan du tilføje underordnede regler for relaterede objekter.
Hvis du bruger overensstemmelseskategorisering til at tagge, hvordan dine felter bruges, kan du filtrere felterne i politikken efter datakategorisering.
Du kan opfylde alle tre kriterier med en datastyringspolitik ved at føje flere overordnede objekter til din politik. Du kan også føje det samme objekt til din politik flere gange med forskellige filtre for hver forekomst for at registrere flere data på det samme objekt. Planlæg derefter din politik til at køre dagligt, så deaktiverede websites kunder behandles hyppigt.
Transformation af udløbne data
Nogle gange går sager og relaterede data mange år tilbage, ofte på grund af bestemmelser, der kræver, at du bevarer en kopi af data i 7 år.
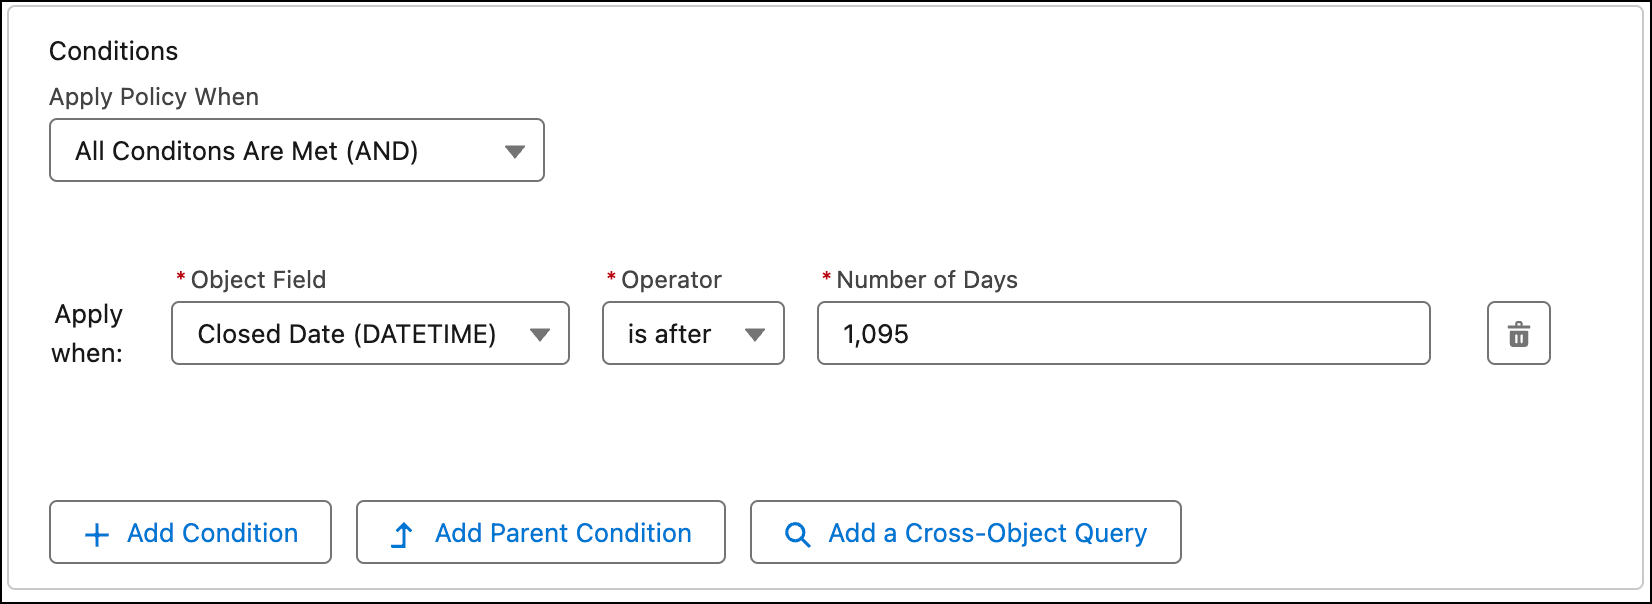
I dette eksempel bruger dit firma Sager til at spore introduktionskunder til at registrere deres relaterede identitetsdokumenter, f.eks. scanninger af pas, kørekort og forsyningsbrev. Hvis du kun vil gemme følsomme data, så længe det er nødvendigt, kræver dit firma, at sager og tilknyttede filer fjernes 3 år efter sagen er lukket.
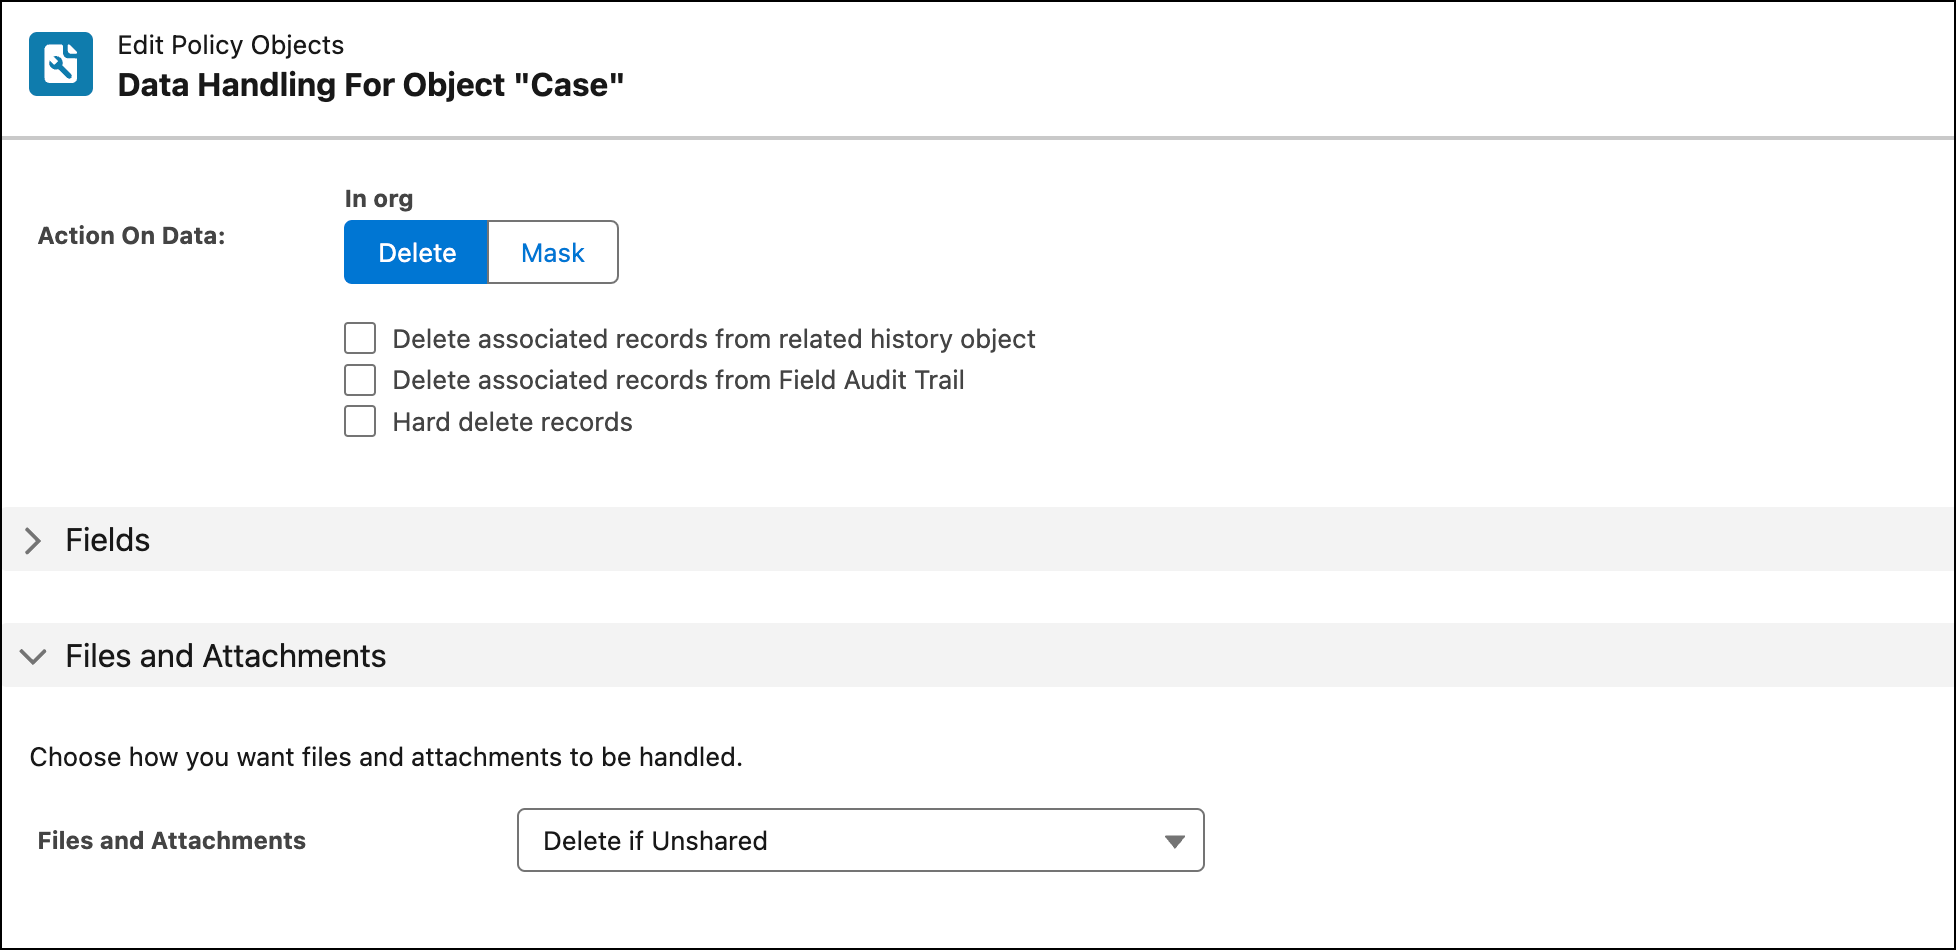
Hvis du vil finde relevante registreringer, skal du bruge en datastyringspolitik til at definere en regel på objektet Sag og eventuelle relaterede objekter, f.eks. EmailMessage. Planlæg derefter politikken til at fjerne de relevante registreringer. Opret et filter på objektet Sag for at fjerne alle registreringer med en sagslukkedato på 3 eller flere år siden. Angiv en betingelse for at slette de tilknyttede filer og vedhæftede filer, hvis den målrettede registrering er det sidste sted, hvor den blev delt. Denne betingelse forhindrer utilsigtet sletning af filer, der er linket på andre registreringer.
Løste denne artikel dit problem?
Giv os besked, så vi kan forbedre os!
Indlæser
Salesforce Help | Article
Cookie Consent Manager
Cookie Consent Manager
General Information
Required Cookies
Functional Cookies
Advertising Cookies
General Information
We use three kinds of cookies on our websites: required, functional, and advertising. You can choose whether functional and advertising cookies apply. Click on the different cookie categories to find out more about each category and to change the default settings.
Privacy Statement
Required Cookies
Always Active
Required cookies are necessary for basic website functionality. Some examples include: session cookies needed to transmit the website, authentication cookies, and security cookies.
Functional Cookies
Functional cookies enhance functions, performance, and services on the website. Some examples include: cookies used to analyze site traffic, cookies used for market research, and cookies used to display advertising that is not directed to a particular individual.
Advertising Cookies
Advertising cookies track activity across websites in order to understand a viewer’s interests, and direct them specific marketing. Some examples include: cookies used for remarketing, or interest-based advertising.