Laitteen aktivointi Salesforce-organisaatioissa
Laitteen aktivointi on tietoturvatoimenpide, joka auttaa estämään organisaatiosi valtuuttamattoman käytön. Laitteen aktivointi toimii vaatimalla ylimääräistä henkilöllisyydenvahvistusta tuntemattomille sisäänkirjautumisyrityksille. Jos työntekijä kirjautuu sisään organisaatioosi, laitteen aktivointi on automaattisesti käytössä eikä sitä voi poistaa käytöstä.
Vaaditut versiot
| Käytettävissä: Salesforce Classicissa ja Lightning Experiencessa |
| Käytettävissä: Essentials Edition-, Group Edition-, Professional Edition-, Enterprise Edition-, Performance Edition-, Unlimited Edition-, Developer Edition- ja Contact Manager Edition -versioissa |
- Yleiskatsaus
- Selaimen tai laitteen tunnistus
- Profiilien sisäänkirjautumisen IP-alueet
- Organisaationlaajuisesti luotetut IP-alueet
- Vahvat todennusmenetelmät kertakirjautumista varten
- Toimintatavan eroavaisuudet ei-tuotto-organisaatioissa
- Vahvistusmenetelmät
Yleiskatsaus
Aktiivisten tuotanto- ja sandbox-organisaatioiden käyttöliittymän sisäänkirjautumiset vaativat laitteen aktivoinnin, jos Salesforce ei voi Trust sisäänkirjautumisyrityksen käyttämällä jotakin seuraavista tavoista.

| Suojaustoimenpide | Kuvaus | Laitteen aktivointitapa |
|---|---|---|
| Vahva todennusmenetelmä | Käyttäjänimi/salasana-sisäänkirjautumiselle tämä tarkoittaa monimenetelmäistä todennusta (MFA). Kertakirjautuminen (SSO) tarkoittaa, että henkilöllisyydentarjoaja käyttää todennusmenetelmää, joka täyttää Salesforcen suojausstandardit. Lisätietoja hyväksytyistä menetelmistä on kohdassa Vahvat todennusmenetelmät kertakirjautumista varten. | Vahvaa todennusmenetelmää käyttävät sisäänkirjautumiset ohittavat laitteen aktivoinnin aina, riippumatta selaimen tai laitteen tunnistuksesta ja IP-alueista. |
| selaimen tai laitteen tunnistus | Salesforce pitää selainta tai laitetta tunnistettuna, jos se voidaan verrata sovellusalustan evästeiden tietoihin, jotka sisältyvät sovellusalustan evästeeseen Salesforce Platform Cookies. | Salesforce käyttää tätä mittaa määrittääkseen laitteen aktivoinnin toimintatavan vain tietyissä tilanteissa:
|
kapeat IP-alueet
Nämä rajoitukset koskevat organisaationlaajuisia alueita ja erikseen tietyn profiilin sisäänkirjautumisen IP-alueita. |
Voit suojata organisaatiosi kahdella IP-alueella: Määritä luotetut IP-alueet organisaatiollesi ja Rajoita sisäänkirjautumisen IP-osoitteita profiileissa. | Kapeille profiilien sisäänkirjautumisen IP-alueille:
Organisaationlaajuisille kapeille IP-alueille:
|
selaimen tai laitteen tunnistus
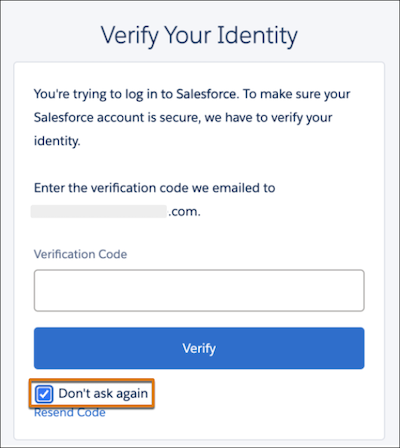
Salesforce käyttää Salesforce Platform -evästeitä määrittääkseen, tunnistetaanko käyttäjän selain tai laite. Salesforce luo tämän evästeen, kun käyttäjä aktivoi laitteensa ensimmäistä kertaa, kunhan "Älä kysy enää" -valintaruutu on valittuna. Tämä valintaruutu on merkitty oletuksena. Alla on valintaruutu sivulla, jossa käyttäjät vahvistavat henkilöllisyytensä sähköpostitse. Tämä sivu näyttää erilaiselta muille vahvistusmenetelmille, mutta se sisältää silti tämän valintaruudun.
Profiilien sisäänkirjautumisen IP-alueet
Profiilin sisäänkirjautumisen IP-alueet määrittävät, voiko käyttäjä kirjautua sisään. Jos käyttäjä yrittää kirjautua sisään IP-osoitteesta, joka ei kuulu hänen profiilinsa sisäänkirjautumisalueeseen, Salesforce estää sisäänkirjautumisen muista asetuksista huolimatta. Jos IP-osoitealueesi ovat kuitenkin liian laajoja, käyttäjiä saatetaan silti pyytää aktivoimaan laitteensa, jos he ovat profiiliensa sisällä. IP-alueen rajoitus koskee sekä profiilien sisäänkirjautumisen IP-alueita että organisaationlaajuisia luotettuja IP-alueita. Jos käyttäjän profiilien sisäänkirjautumisen IP-osoitealueet ovat esimerkiksi rajoituksen alapuolella, mutta organisaationlaajuiset luotetut IP-osoitealueet ylittävät rajoituksen, käyttäjiä saatetaan pyytää suorittamaan laitteen aktivointi.
IP-osoitealueen rajoitus riippuu IP-osoitteen tyypistä.
| IP-osoitteen tyyppi | Rajoitus |
|---|---|
| IPv4 | 16,777,216 |
| IPv6 | 2^99 (2 9:n potenssiin) |
Yksityisiä IP-osoitteita 10.0.0.0 :sta 10.255.255.255:een, kuten Internet Engineering Task Force -työryhmän RFC 1918:ssa on määritetty, ei lasketa kokonaissummaa kohti.
Alla on yleiskatsaus aktiivisten tuotanto- ja sandbox-organisaatioiden sisäänkirjautumiskäytännöistä.
| IP-alueen kokoonpano | Sisäänkirjautumiskäytäntö |
|---|---|
| Ei ylitä organisaationlaajuisten luotettujen IP-alueiden tai profiilin sisäänkirjautumisen IP-alueiden rajoitusta |
|
| Ylittää organisaationlaajuisten luotettujen IP-alueiden tai profiilin sisäänkirjautumisen IP-alueiden rajoituksen |
|
Salesforce arvioi sisäänkirjautumisen seuraavalla tavalla, kun profiilien sisäänkirjautumisen IP-alueet on määritetty.
- Onko käyttäjän IP-osoite profiilin sisäänkirjautumisen IP-alueiden ulkopuolella?
- Kyllä — sisäänkirjautuminen estetään aina kokonaan muista ehdoista huolimatta.
- Ei — siirry vaiheeseen 2.
- Käyttääkö sisäänkirjautuminen vahvaa todennusmenetelmää — MFA käyttäjänimi/salasana-sisäänkirjautumiselle vai hyväksyttyä todennusmenetelmää SSO-kertakirjautumiselle?
- Kyllä — Laitteen aktivointi ohitetaan.
- Ei — siirry vaiheeseen 3.
- Ovatko profiilien sisäänkirjautumisen IP-osoitealueet tai organisaationlaajuiset luotetut IP-osoitealueet (jos ne on määritetty) liian laajoja?
- Kyllä — siirry vaiheeseen 4.
- Ei — Käyttäjät voivat kirjautua sisään profiiliensa sisäänkirjautumisen IP-alueelta ilman laitteen aktivointia. Kuten vaiheessa 1 mainittiin, alueen ulkopuoliset sisäänkirjautumiset estetään kokonaan.
- Tunnistaako Salesforce selaimen tai laitteen
sfdc_lv2-evästeen perusteella?- Kyllä — Laite on jo aktivoitu. Käyttäjät voivat kirjautua sisään suorittamatta henkilöllisyydenvahvistusta.
- Ei — Laitteen aktivointi vaaditaan. Jos käyttäjät jättävät Älä kysy uudelleen -valintaruudun valituksi, heitä ei haeta myöhemmissä sisäänkirjautumisissa ennen kuin eväste vanhenee.

sfdc_lv2-evästeeseen. Salesforce tunnistaa käyttäjän seuraavalla sisäänkirjautumisyrityksellä tämän evästeen perusteella ja hän voi kirjautua sisään ilman ylimääräistä henkilöllisyydenvahvistusta.Organisaationlaajuisesti luotetut IP-alueet
Organisaationlaajuisesti luotetut IP-alueet ovat vähemmän rajoitettuja kuin profiilien sisäänkirjautumisen IP-alueet. Käyttäjät voivat silti kirjautua sisään, jos he ovat organisaationlaajuisen IP-alueen ulkopuolella. Jos IP-osoitealueet ovat kuitenkin liian laajoja, käyttäjiä saatetaan silti pyytää aktivoimaan laitteensa, vaikka heidän IP-osoitteensa olisi luotettu. IP-osoitealueen rajoitus riippuu IP-osoitteen tyypistä.
| IP-osoitteen tyyppi | Rajoitus |
|---|---|
| IPv4 | 16,777,216 |
| IPv6 | 2^99 (2 9:n potenssiin) |
Yksityisiä IP-osoitteita 10.0.0.0 :sta 10.255.255.255:een, kuten Internet Engineering Task Force -työryhmän RFC 1918:ssa on määritetty, ei lasketa kokonaissummaa kohti.
Organisaationlaajuiset IP-alueet toimivat seuraavalla tavalla olettaen, että käyttäjän profiililla ei ole sisäänkirjautumisen IP-alueita.
| Organisaationlaajuinen IP-alueen kokoonpano | Sisäänkirjautumiskäytäntö |
|---|---|
| Ei ylitä rajoitusta |
|
| Ylittää rajoituksen | Laitteen aktivointi vaaditaan tuntemattomalle selaimelle tai laitteelle (ei sfdc_lv2-evästeitä), riippumatta siitä, onko käyttäjän IP-osoite organisaation alueella vai ei. |
Alla on prosessi, jota Salesforce käyttää arvioidakseen sisäänkirjautumisen, kun organisaationlaajuiset, mutta ei profiilien sisäänkirjautumisen IP-alueet määritetään.
- Käyttääkö sisäänkirjautuminen vahvaa todennusmenetelmää — MFA käyttäjänimi/salasana-sisäänkirjautumiselle vai hyväksyttyä todennusmenetelmää SSO-kertakirjautumiselle?
- Kyllä — Laitteen aktivointi ohitetaan.
- Ei — siirry vaiheeseen 2.
- Ovatko organisaationlaajuisesti luotetut IP-osoitealueesi liian laajat?
- Kyllä — siirry vaiheeseen 3.
- Ei — siirry vaiheeseen 4
- (Jos IP-osoitealueet ovat liian leveitä) Tunnistaako Salesforce selaimen tai laitteen
sfdc_lv2-evästeen perusteella?- Kyllä — Laite on jo aktivoitu. Käyttäjät voivat kirjautua sisään suorittamatta henkilöllisyydenvahvistusta.
- Ei — Laitteen aktivointi on pakollinen, vaikka käyttäjän IP-osoite olisi organisaation luottaman alueen sisällä. Jos käyttäjät jättävät Älä kysy uudelleen -valintaruudun valituksi, heitä ei haeta myöhemmissä sisäänkirjautumisissa ennen kuin eväste vanhenee.
- (Jos IP-alueet eivät ylitä rajoitusta) Onko käyttäjä organisaation luotettujen IP-alueiden sisällä?
- Kyllä — Laitteen aktivointi ohitetaan.
- Ei — Laitteen aktivointi on pakollinen, jos käyttäjä ei ole organisaation alueella, vaikka Salesforce tunnistaisi selaimen tai laitteen.
sfdc_lv2-evästeeseen. Salesforce tunnistaa käyttäjän seuraavalla sisäänkirjautumisyrityksellä tämän evästeen perusteella ja hän voi kirjautua sisään ilman ylimääräistä henkilöllisyydenvahvistusta.Vahvoja todennusmenetelmiä kertakirjautumista varten
Laitteen aktivointi ohitetaan SSO-kertakirjautumista varten, jos sisäänkirjautuminen käyttää vahvaa todennusmenetelmää. Sinulla on kaksi vaihtoehtoa vahvalle todennukselle.
- Käytä Käytä Salesforcen MFA-todennusta SSO-kertakirjautumista varten (Salesforce-organisaatiot).
- Tee yhteistyötä henkilöllisyydentarjoajasi kanssa käyttääksesi todennusmenetelmää, joka täyttää Salesforcen suojausstandardit. Salesforce hyväksyy henkilöllisyydentarjoajaltasi saatujen Todennuskontekstiluokan viite (ACR)- ja Todennusmenetelmän viite (AMR) -arvojen joukon.
Jos valitset toisen vaihtoehdon, Salesforce tarkastaa todennusmenetelmän sisäänkirjautumisen aikana seuraavalla tavalla, riippuen SSO-kertakirjautumisen määrityksistäsi. Jos henkilöllisyydentarjoajasi lähettää vähintään yhden vahvan todennusmenetelmän, laitteen aktivointi ohitetaan kaikissa tapauksissa. Jos henkilöllisyydentarjoajasi lähettää esimerkiksi kaksi todennusmenetelmää — vahva ja heikko — käyttäjät voivat ohittaa laitteen aktivoinnin.
| SSO-kokoonpano | Miten Salesforce tarkastaa todennusmenetelmän | Toteutusvaiheet |
|---|---|---|
| OpenID Connect SSO ja todentajan määrittäminen | Tunnusvaltuudessa: ACR- tai AMR-lausekkeet. AMR-lausekkeet ovat merkkikokoriippuvaisia, mutta ACR-lausekkeet eivät. Lisätietoja on kohdassa OpenID Connectin tekniset tiedot. | Tee yhteistyötä henkilöllisyydentarjoajasi kanssa lähettääksesi hyväksytyn ACR- tai AMR-arvon. |
| OpenID Connect -kertakirjautuminen ja mukautetun ulkoisen todentajan luominen | Tee yhteistyötä henkilöllisyydentarjoajasi kanssa lähettääksesi hyväksytyn ACR- tai AMR-arvon ja päivitä sitten
|
|
| Security Assertion Markup Language (SAML) -kertakirjautuminen | SAML-vastauksessa: ACR (AuthContextClassRef)- tai AMR-arvot AuthnContext-lausekkeessa. AMR-arvoille attribuutti voi olla nimeltään AMR tai authmethodsreferences. SAML:n ACR- ja AMR-arvot eivät ole merkkikokoriippuvaisia. |
Tee yhteistyötä henkilöllisyydentarjoajasi kanssa lähettääksesi hyväksytyn ACR- tai AMR-arvon. |
Hyväksyttyjen AMR- ja ACR-arvojen luettelo löytyy tästä artikkelista.
Ei-tuotto-organisaatioiden toimintatavan eroavaisuudet
Muissa kuin tuotto-organisaatioissa, kuten kokeiluorganisaatioissa, laite täytyy aktivoida tuntemattomalle selaimelle tai laitteelle, vaikka käyttäjän IP-osoite olisi määritetty luotetuksi organisaationlaajuisissa asetuksissa tai käyttäjän profiilissa. Tämä vaatimus on pakollinen myös kapeille IP-alueille.
| Suojaustoimenpide | Laitteiden aktivointitapa ei-tuotto-organisaatioissa |
|---|---|
| Vahva todennusmenetelmä (MFA käyttäjänimi/salasana-sisäänkirjautumiselle tai hyväksytty todennusmenetelmä SSO-kertakirjautumiselle) | Vahvaa todennusmenetelmää käyttävät sisäänkirjautumiset ohittavat laitteen aktivoinnin aina. Käyttäjä käyttää jo useita tekijöitä henkilöllisyytensä todistamiseen. |
Selaimen tai laitteen tunnistus sfdc_lv2-evästeellä |
Jos vahvaa todennusmenetelmää ei ole, Salesforce käyttää tätä mittaa määrittääkseen laitteen aktivointitavan. |
| Organisaationlaajuisesti luotetut IP-alueet ja profiilien sisäänkirjautumisen IP-alueet | Profiilien sisäänkirjautumisen IP-alueille:
Organisaationlaajuisille IP-alueille:
|
Vahvistusmenetelmät
Salesforce käyttää käytettävissä olevaa korkeimman prioriteetin henkilöllisyydenvahvistusmenetelmää. Alla on järjestys, jota Salesforce noudattaa vahvistusmenetelmissä:
- Käyttäjän tilille rekisteröity sisäänkirjautumistodennus, kuten Touch ID tai Windows Hello
- Käyttäjän tilille rekisteröity U2F-suojausavain
- Push-ilmoituksella tai sijaintiin perustuvalla automaattisella vahvistuksella käyttäjän tiliin yhdistetyllä Salesforce Authenticator -mobiilisovelluksella.
- Aikaan perustuva kertakäyttösalasana (TOTP), jonka käyttäjän tiliin yhdistetty mobiilitodennussovellus luo, esimerkiksi Google AuthenticatorTM
- Kertakäyttöinen salasana (OTP) lähetetty tekstiviestitse käyttäjän vahvistettuun mobiililaitteeseen
- Rekisteröidyn käyttäjän sähköpostiosoitteeseen lähetetty OTP.
