Activation de l'appareil pour les organisations Salesforce
L'activation de l'appareil est une mesure de sécurité qui empêche l'accès non autorisé à votre organisation. L'activation de l'appareil nécessite une vérification supplémentaire de l'identité pour les tentatives de connexion inhabituelles. Pour les employés qui se connectent à votre organisation, l'activation de l'appareil est automatiquement activée et ne peut pas être désactivée.
Éditions requises
| Disponible avec : Salesforce Classic et Lightning Experience |
| Disponible avec : Essentials Edition, Group Edition, Professional Edition, Enterprise Edition, Performance Edition, Unlimited Edition, Developer Edition et Contact Manager Edition |
- Vue d’ensemble
- Reconnaissance du navigateur ou de l'appareil
- Plages IP de connexion du profil
- Plages IP approuvées à l'échelle de l'organisation
- Méthodes d'authentification solides pour l'authentification unique
- Différences de comportement pour les organisations qui ne génèrent pas de revenu
- Méthodes de vérification
Vue d’ensemble
Pour les connexions à l'interface utilisateur dans les organisations de production et sandbox actives, l'activation de l'appareil est requise si Salesforce ne peut pas Trust la tentative de connexion en utilisant l'une des méthodes ci-dessous.

| Mesure de sécurité | Description | Comportement d'activation de l'appareil |
|---|---|---|
| Méthode d'authentification forte | Pour la connexion nom d'utilisateur-mot de passe, cela signifie l'authentification multifacteur (MFA). Pour l’authentification unique (SSO), cela signifie que le fournisseur d’identité utilise une méthode d’authentification qui respecte les normes de sécurité de Salesforce. Pour plus d'informations sur les méthodes acceptées, consultez la section Méthodes d'authentification fortes pour l'authentification unique. | Les connexions qui utilisent une méthode d'authentification forte ignorent toujours l'activation de l'appareil, quelle que soit la reconnaissance du navigateur ou de l'appareil et les plages IP. |
| Reconnaissance du navigateur ou de l'appareil | Salesforce considère qu'un navigateur ou un appareil est reconnu s'il peut correspondre aux informations du cookie de plate-forme Salesforce Platform Cookies. | Salesforce utilise cette mesure pour déterminer le comportement d'activation de l'appareil uniquement dans certains cas :
|
Plages IP étroites
Ces limites s'appliquent aux plages de l'organisation et séparément aux plages IP de connexion pour un profil spécifique. |
Vous pouvez sécuriser votre organisation avec deux types de plage IP : Définition de plages IP de confiance pour votre organisation et restriction des adresses IP de connexion dans les profils. | Pour des plages IP de connexion de profil étroites :
Pour des plages IP étroites à l'échelle de l'organisation :
|
Reconnaissance du navigateur ou de l'appareil
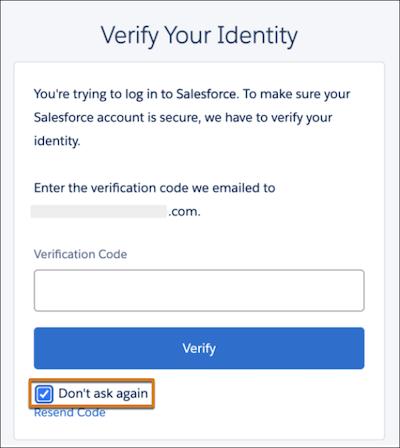
Pour déterminer si le navigateur ou l'appareil d'un utilisateur est reconnu, Salesforce utilise les cookies Salesforce Platform. Salesforce crée ce cookie la première fois qu'un utilisateur termine l'activation de l'appareil, tant que la case « Ne plus demander » est cochée. Cette case est activée par défaut. Voici la case à cocher de la page dans laquelle les utilisateurs vérifient leur identité par e-mail. Pour d'autres méthodes de vérification, la présentation de cette page est différente, mais contient toujours cette case à cocher.
Plages IP de connexion du profil
Les plages IP de connexion du profil déterminent si un utilisateur peut se connecter. Si un utilisateur tente de se connecter à partir d'une adresse IP extérieure à la plage de connexion de son profil, Salesforce bloque la connexion, quels que soient les autres paramètres. Cependant, si vos plages d'adresses IP sont trop larges, l'activation de l'appareil peut être contestée pour les utilisateurs qui se situent dans la plage de leur profil. La limite en plages d'adresses IP s'applique aux plages d'adresses IP de connexion du profil et aux plages d'adresses IP approuvées de l'organisation. Par exemple, si les plages IP de connexion du profil de l'utilisateur sont inférieures à la limite, mais que les plages IP approuvées de votre organisation dépassent la limite, les utilisateurs peuvent être invités à terminer l'activation de l'appareil.
La limite en plage IP dépend du type d'adresse IP.
| Type d'adresse IP | Limite |
|---|---|
| IPv4 | 16,777,216 |
| IPv6 | 2^99 (2 à la puissance de 99) |
Les adresses IP privées de 10.0.0.0 à 10.255.255.255, telles que définies dans la RFC 1918 de l'Internet Engineering Task Force, ne sont pas prises en compte dans le total.
Voici une vue d'ensemble du comportement de connexion pour les organisations de production et sandbox actives.
| Configuration de la plage IP | Comportement de connexion |
|---|---|
| Ne dépasse pas la limite en plages IP approuvées de l'organisation ou en plages IP de connexion du profil |
|
| Dépasse la limite en plages IP approuvées de l'organisation ou en plages IP de connexion du profil |
|
Voici comment Salesforce évalue la connexion lorsque les plages IP de connexion du profil sont configurées.
- L'adresse IP de l'utilisateur est-elle hors plage pour les plages IP de connexion de son profil ?
- Oui, la connexion est toujours entièrement bloquée, quelles que soient les autres conditions.
- Non, passez à l'étape 2.
- La connexion utilise-t-elle une méthode d'authentification forte (MFA pour la connexion nom d'utilisateur-mot de passe) ou une méthode d'authentification acceptée pour l'authentification unique ?
- Oui : l'activation de l'appareil est ignorée.
- Non, passez à l'étape 3.
- Les plages IP de connexion du profil ou les plages IP approuvées de votre organisation (si configurées) sont-elles trop larges ?
- Oui, passez à l'étape 4.
- Non : les utilisateurs peuvent se connecter à partir de la plage IP de connexion de leur profil sans activation de l'appareil. Comme mentionné à l'étape 1, les connexions extérieures à la plage sont entièrement bloquées.
- Salesforce reconnaît-il le navigateur ou l'appareil en fonction du cookie
sfdc_lv2?- Oui, l'appareil est déjà activé. Les utilisateurs peuvent se connecter sans vérification de l'identité.
- Aucune activation d'appareil n'est requise. Si les utilisateurs laissent la case « Ne plus demander » cochée, ils ne seront pas contestés lors des connexions suivantes, jusqu'à ce que le cookie expire.

sfdc_lv2. Lors de la prochaine tentative de connexion de l'utilisateur, Salesforce le reconnaît sur la base de ce cookie et peut se connecter sans vérification supplémentaire de l'identité.Plages IP approuvées de l'organisation
Les plages IP approuvées à l'échelle de l'organisation sont moins restrictives que les plages IP de connexion du profil. Les utilisateurs peuvent toujours se connecter s'ils sont hors de la plage IP de l'organisation. Cependant, si les plages IP sont trop larges, les utilisateurs peuvent être mis en difficulté pour l'activation de l'appareil, même si leur adresse IP est approuvée. La limite en plage IP dépend du type d'adresse IP.
| Type d'adresse IP | Limite |
|---|---|
| IPv4 | 16,777,216 |
| IPv6 | 2^99 (2 à la puissance de 99) |
Les adresses IP privées de 10.0.0.0 à 10.255.255.255, telles que définies dans la RFC 1918 de l'Internet Engineering Task Force, ne sont pas prises en compte dans le total.
Voici comment fonctionnent les plages IP de l'organisation, en considérant que le profil de l'utilisateur n'a pas de plages IP de connexion.
| Configuration de la plage IP de l'organisation | Comportement de connexion |
|---|---|
| Ne dépasse pas la limite |
|
| Dépasse la limite | L'activation de l'appareil est requise pour un navigateur ou un appareil non reconnu (pas de cookie sfdc_lv2), que l'adresse IP de l'utilisateur soit comprise ou non dans la plage de l'organisation. |
Voici le processus que Salesforce utilise pour évaluer la connexion lorsque des plages à l'échelle de l'organisation, mais pas des plages IP de connexion de profil, sont configurées.
- La connexion utilise-t-elle une méthode d'authentification forte (MFA pour la connexion nom d'utilisateur-mot de passe) ou une méthode d'authentification acceptée pour l'authentification unique ?
- Oui : l'activation de l'appareil est ignorée.
- Non, passez à l'étape 2.
- Les plages IP approuvées de votre organisation sont-elles trop larges ?
- Oui, passez à l'étape 3.
- Non, passez à l'étape 4
- (Si les plages IP sont trop larges) Salesforce reconnaît-il le navigateur ou l'appareil en fonction du cookie
sfdc_lv2?- Oui, l'appareil est déjà activé. Les utilisateurs peuvent se connecter sans vérification de l'identité.
- Non, l'activation de l'appareil est requise, même si l'adresse IP de l'utilisateur est comprise dans la plage approuvée de l'organisation. Si les utilisateurs laissent la case « Ne plus demander » cochée, ils ne seront pas contestés lors des connexions suivantes, jusqu'à ce que le cookie expire.
- (Si les plages IP ne dépassent pas la limite) L'utilisateur est-il dans les plages IP approuvées de l'organisation ?
- Oui : l'activation de l'appareil est ignorée.
- Non : l'activation de l'appareil est requise si l'utilisateur est hors de portée de l'organisation, même si Salesforce reconnaît le navigateur ou l'appareil.
sfdc_lv2. Lors de la prochaine tentative de connexion de l'utilisateur, Salesforce le reconnaît sur la base de ce cookie et peut se connecter sans vérification supplémentaire de l'identité.Méthodes d'authentification fortes pour l'authentification unique
L'activation de l'appareil est contournée pour l'authentification unique si la connexion utilise une méthode d'authentification forte. Pour l'authentification forte, vous avez deux options.
- Utilisez la MFA Salesforce pour l'authentification unique (organisations Salesforce).
- Avec votre fournisseur d'identité, utilisez une méthode d'authentification conforme aux normes de sécurité de Salesforce. Salesforce accepte une série de valeurs ACR (Authentication Context Class Reference) et AMR (Authentication Method Reference) de votre fournisseur d’identité.
Si vous choisissez la deuxième option, Salesforce vérifie la méthode d'authentification pendant la connexion en fonction de votre configuration d'authentification unique. Dans tous les cas, si votre fournisseur d'identité envoie au moins une méthode d'authentification forte, l'activation de l'appareil est contournée. Par exemple, si votre fournisseur d'identité envoie deux méthodes d'authentification (une méthode forte et une méthode faible), les utilisateurs peuvent ignorer l'activation de l'appareil.
| Configuration SSO | Vérification de la méthode d'authentification par Salesforce | Étapes d'implémentation |
|---|---|---|
| OpenID Connect SSO avec Définition d'un fournisseur d'authentification | Dans le jeton d'identification : Déclarations ACR ou AMR. Les réclamations AMR sont sensibles à la casse, mais pas les réclamations ACR. Pour plus d'informations, consultez la spécification OpenID Connect. | Avec votre fournisseur d'identité, envoyez une valeur ACR ou AMR acceptée. |
| OpenID Connect SSO avec création d'un fournisseur d'authentification externe personnalisé | Avec votre fournisseur d'identité, envoyez une valeur ACR ou AMR acceptée, puis mettez à jour votre implémentation
|
|
| SSO (Security Assertion Markup Language) (SAML) | Dans la réponse SAML : Valeurs ACR (AuthContextClassRef) ou AMR dans l'instruction AuthnContext. Pour des valeurs de RAM, l'attribut peut être nommé AMR ou authmethodsreferences. Les valeurs ACR et AMR pour SAML ne sont pas sensibles à la casse. |
Avec votre fournisseur d'identité, envoyez une valeur ACR ou AMR acceptée. |
Pour la liste des valeurs AMR et ACR acceptées, consultez les valeurs MFA acceptées documentées dans cet article.
Différences de comportement pour les organisations qui ne génèrent pas de revenu
Dans les organisations non commerciales, telles que les organisations d'évaluation, l'activation de l'appareil est requise pour un navigateur ou un appareil non reconnu, même si l'adresse IP de l'utilisateur est configurée comme approuvée dans les paramètres de l'organisation ou dans le profil de l'utilisateur. Cette exigence s'applique même aux plages IP étroites.
| Mesure de sécurité | Comportement d'activation de l'appareil dans les organisations qui ne génèrent pas de revenu |
|---|---|
| Méthode d’authentification forte (MFA pour la connexion nom d’utilisateur-mot de passe ou méthode d’authentification acceptée pour l’authentification unique) | Les connexions qui utilisent une méthode d'authentification forte ignorent toujours l'activation de l'appareil. L'utilisateur utilise déjà plusieurs facteurs pour prouver son identité. |
Reconnaissance du navigateur ou de l'appareil en utilisant le cookie sfdc_lv2 |
En l'absence de méthode d'authentification forte, Salesforce utilise cette mesure pour déterminer le comportement d'activation de l'appareil. |
| Plages IP approuvées à l'échelle de l'organisation et plages IP de connexion du profil | Pour des plages IP de connexion de profil :
Pour les plages IP de l'organisation :
|
Méthodes de vérification
Salesforce utilise la méthode de vérification de l'identité la plus prioritaire disponible. Voici l'ordre que Salesforce suit pour les méthodes de vérification :
- L'authentificateur intégré enregistré avec le compte de l'utilisateur, par exemple Touch ID ou Windows Hello
- Clé de sécurité U2F enregistrée avec le compte de l'utilisateur
- Vérification automatisée par notification push ou basée sur la localisation avec l'application mobile Salesforce Authenticator connectée au compte de l'utilisateur.
- Mot de passe temporel à usage unique (TOTP) généré par une application d’authentification mobile connectée au compte de l’utilisateur, telle que Google Authenticator™
- Mot de passe à usage unique (OTP) envoyé par SMS à l'appareil mobile vérifié de l'utilisateur
- Mot de passe à usage unique envoyé à l'adresse e-mail enregistrée de l'utilisateur
