Solucionar problemas con solicitudes de contraseña e inicio de sesión único
Un usuario inicia sesión a través de un proveedor de identidad de inicio de sesión único (SSO), como Okta o Microsoft Entra ID, y completa la autenticación de múltiples factores. Antes de que el usuario pueda acceder a Salesforce, otra solicitud le solicita crear una contraseña. Solucione problemas de las señales de autenticación que causan este problema. Esta guía incluye pasos de solución de problemas para Lenguaje de marcado de afirmación de seguridad (SAML) y OpenID Connect.
Ediciones necesarias
| Disponible en: Salesforce Classic y Lightning Experience |
La autenticación federada está disponible en: todas las ediciones Los proveedores de autenticación están disponibles en: Professional Edition, Enterprise Edition, Performance Edition, Unlimited Edition y Developer Edition |
| Permisos de usuario necesarios | |
|---|---|
| Para monitorear inicios de sesión: | Monitorear el historial de inicios de sesión O BIEN Gestionar usuarios |
| Para utilizar el Validador de afirmación de Lenguaje de marcado de afirmación de seguridad (SAML): | Ver parámetros y configuración Y Personalizar aplicación Y Modificar todos los datos |
Para omitir esta solicitud de contraseña, Salesforce requiere que los proveedores de identidad de SSO envíen señales de autenticación durante el inicio de sesión para probar que cumplen los requisitos de MFA. Si un usuario ve una solicitud de contraseña después de completar MFA, significa que Salesforce no recibe señales aceptadas del proveedor de identidad de SSO. Para obtener una descripción general de cómo los proveedores de identidad de SSO envían señales de autenticación, consulte MFA con un proveedor de identidad de SSO.
Salesforce requiere MFA resistente aphishing para usuarios privilegiados. Los usuarios empleados que no tienen estos permisos (usuarios no privilegiados) pueden satisfacer sus requisitos MFA con MFA estándar o resistente a phishing. Para obtener más información acerca de métodos de verificación MFA estándar y resistentes a la phishing, consulte Niveles de métodos de verificación MFA.
Iniciar sesión a través de SSO y Comprobar solicitudes de clave de acceso
Cuando usted o un usuario inicia sesión a través de SSO, compruebe la solicitud de contraseña, que puede ayudarle a comprender por qué el usuario ve esta solicitud.
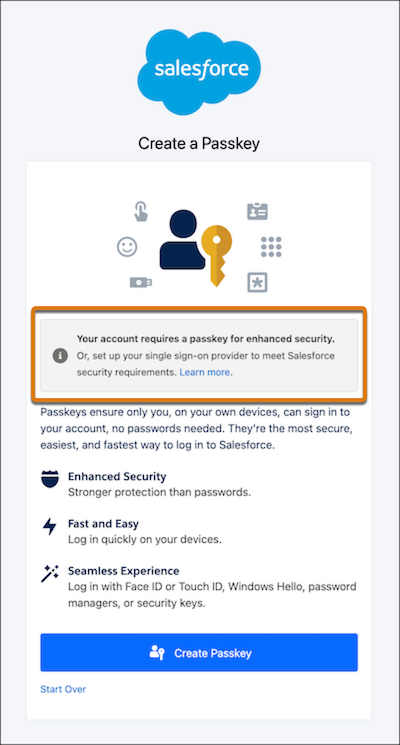
Busque un mensaje que diga “Su cuenta requiere una contraseña para una seguridad mejorada. O bien, configure su proveedor de inicio de sesión único para cumplir los requisitos de seguridad de Salesforce. Más información”. Solo los usuarios con privilegios (usuarios con el perfil Administrador del sistema o los permisos de usuario Modificar todos los datos, Ver todos los datos, Personalizar aplicación o Apex de autor) ven este mensaje. Este mensaje significa que Salesforce no recibe una señal de autenticación resistente a phishing del proveedor de identidad de SSO. Como resultado, Salesforce requiere que el usuario con privilegios cree una contraseña para MFA resistente a phishing.
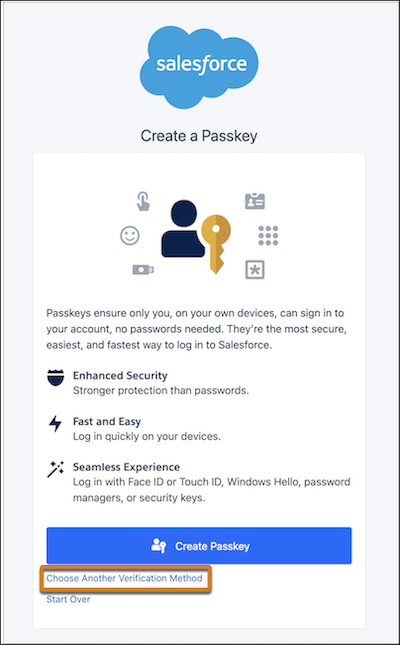
Los usuarios no privilegiados ven esta solicitud, que no incluye un mensaje acerca de requerir una clave de acceso para una seguridad mejorada. Esta solicitud indica que Salesforce no recibe una señal de autenticación estándar o resistente a phishing del proveedor de identidad de SSO. Como resultado, Salesforce requiere que el usuario cree una contraseña o configure otro método de verificación, como Salesforce Authenticator o una aplicación de contraseña simultánea.
Comprobar el historial de inicio de sesión
Para SSO de SAML y OpenID Connect, utilice el Historial de inicio de sesión para ver qué señales de autenticación envía su proveedor de identidad de SSO.

-
Para reproducir el inicio de sesión que causó la solicitud de clave de contraseña, inicie sesión a través de SSO.
Puede omitir este paso si hay una entrada de historial de inicio de sesión existente que desea solucionar.
- Inicie sesión en su cuenta de administrador.
- Desde Configuración, en el cuadro Búsqueda rápida, busque y seleccione Historial de inicios de sesión.
-
Modifique su vista actual o cree una vista que incluya estos campos y guarde los cambios.
- Referencia de clase de contexto de autenticación
- Referencia de método de autenticación
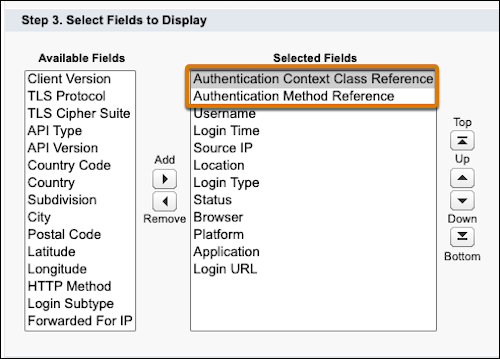
- Busque la fila para su inicio de sesión de SSO reciente. Anote los valores exactos para Referencia de clase de contexto de autenticación (ACR) y Referencia de método de autenticación (AMR).
-
Compruebe el nivel del método de autenticación.
Nota Salesforce solo requiere una señal de autenticación, ya sea ACR o AMR, que cumpla el requisito de MFA para el tipo de usuario. Si un proveedor de identidad de SSO envía múltiples valores, Salesforce utiliza el más potente para determinar si solicitar al usuario una clave de contraseña. Por ejemplo, si el proveedor de identidad de SSO envía una mezcla de valores estándar y resistentes a phishing, Salesforce acepta el inicio de sesión como resistente a phishing.
Nivel Señales de referencia de método de autenticación de SSO (AMR) Señales de referencia de clase de contexto de autenticación de SSO (ACR) MFA resistente a phishing cert, cara, fido, fido2, fpt, hwk, iris, passkey, phr, pki, pop, pwlesspasskey, retina, sc, smartcard, smartcardpki, softwarepki, swk, tlsclient, x509 fido, fido2, fpt, hwk, passkey, phr, pki, pwlesspasskey, retina, smartcard, smartcardpki, softwarepki, swk, tlsclient, x509 MFA estándar mfa, mobiletwofactorcontract, okta_verify, pin, pgp, publickey, rsa, timesynctoken, user, vbm mfa, mobiletwofactorcontract, okta_verify, pgp, publickey, rsa, timesynctoken, vbm MFA débil o nula pwd, sms, tel, email -
Si una señal de autenticación no coincide con lo que espera de su proveedor de identidad de SSO, revise cómo evalúa Salesforce estas señales.
Protocolo Reclamación Estrategia coincidente Ejemplo OpenID Connect RAM Salesforce compara cada valor en una matriz AMR de OpenID Connect, como [hwk, mfa], para una coincidencia exacta. Este valor distingue entre mayúsculas y minúsculas.Coincidencias de
hwk✓HWKno coincide ✗OpenID Connect ACR Salesforce comprueba si el elemento ACR contiene el valor, de modo que los tokens cortos como mfacoinciden con los Nombres de recursos uniformes (URN) completos comourn:oasis:names:tc:SAML:2.0:ac:classes:mfa. Este valor no distingue entre mayúsculas y minúsculas.urn:oasis:names:tc:SAML:2.0:ac:classes:Smartcard→ minúsculas → contienesmartcard✓SAML RAM Salesforce analiza y evalúa valores de atributos en una cadena separada por punto y coma (como hwk;face;mfa). Los valores separados por comas no se evalúan. Este valor no distingue entre mayúsculas y minúsculas.hwkcoincide conHWK✓ (sin distinción entre mayúsculas y minúsculas)urn:custom:auth:mfa→ divisiones en segmentos → coincidencias demfa✓https://example.com/auth/hwk→ divisiones en / → coincidencias dehwk✓SAML ACR Salesforce comprueba si el elemento ACR contiene el valor, de modo que los tokens cortos como mfacoinciden con las URN completas comourn:oasis:names:tc:SAML:2.0:ac:classes:mfa. Este valor no distingue entre mayúsculas y minúsculas.urn:oasis:names:tc:SAML:2.0:ac:classes:MFA→ minúsculas → contienemfa✓
Comprobar el validador de afirmación SAML
Solo para SSO de SAML, puede utilizar el Validador de afirmación de SAML para ver si un valor es resistente a phishing, estándar o débil.
-
Haga contacto con su proveedor de identidad de SSO y obtenga una afirmación SAML en formato XML sin formato, codificado con base 64 o desinflado y codificado con base 64.
Nota Si un usuario no puede iniciar sesión en Salesforce, Salesforce ingresa automáticamente la afirmación SAML no válida en el validador, si es posible. Algunos errores impiden que Salesforce ingrese la afirmación automáticamente.
- Desde Configuración, utilice el cuadro Búsqueda rápida para buscar y seleccionar Configuración de inicio de sesión único.
- Haga clic en Validador de afirmación SAML.
-
Si la afirmación SAML no se ingresó aún desde un inicio de sesión fallido, ingrese la afirmación SAML desde su proveedor de identidad de SSO y haga clic en Validar.
Nota Si su organización tiene múltiples configuraciones de SSO de SAML, el validador intenta detectar la correcta. Para seleccionar una configuración, haga clic en la flecha desplegable junto a Configuración de detección automática.
-
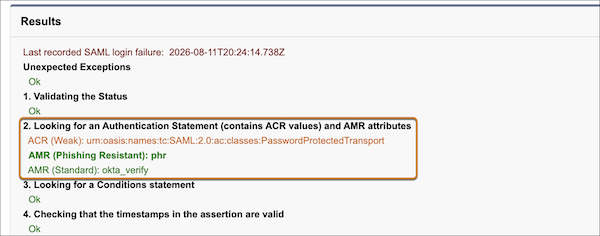
Compruebe el resultado número 2 para obtener una lista de todos los valores de AMR y ACR resistentes a la phishing, estándar y débiles que Salesforce detectó.
En esta captura de pantalla de ejemplo, Salesforce detectó valores débiles, estándar y resistentes al phishing. El inicio de sesión de SSO en este ejemplo es resistente a phishing porque contiene al menos un valor resistente a phishing. No importa que contenga valores estándar y débiles. Con esta configuración de SAML, Salesforce no solicita a ningún usuario empleado una clave de acceso.
Configurar su proveedor de identidad de SSO para enviar señales de autenticación admitidas
Trabaje con su proveedor de identidad de SSO para enviar señales de autenticación compatibles para el requisito de Salesforce MFA. Para consultar los pasos de configuración de alto nivel, consulte Configurar MFA con un proveedor de SSO.
Si no puede actualizar su proveedor de identidad de SSO de inmediato, utilice temporalmente el servicio Salesforce MFA además de la MFA de su proveedor de identidad de SSO.
