Dépannage des problèmes avec les invites de clé et l'authentification unique
Un utilisateur se connecte via un fournisseur d’identité d’authentification unique (SSO), par exemple Okta ou Microsoft Entra ID, et effectue l’authentification multifacteur. Pour permettre à l'utilisateur d'accéder à Salesforce, une autre invite lui demande de créer une clé secrète. Dépannez les signaux d'authentification qui entraînent ce problème. Ce guide comprend des étapes de dépannage pour le langage de balisage d'assertion de sécurité (SAML) et OpenID Connect.
Éditions requises
| Disponible avec : Salesforce Classic et Lightning Experience |
L'authentification fédérée est disponible avec : Toutes les éditions Les fournisseurs d'authentification sont disponibles avec : Professional Edition, Enterprise Edition, Performance Edition, Unlimited Edition et Developer Edition |
| Autorisations utilisateur requises | |
|---|---|
| Pour surveiller les connexions : | Surveillance de l'historique des connexions OU Gérer les utilisateurs |
| Pour utiliser le validateur d'assertion SAML (Security Assertion Markup Language) : | Afficher la configuration ET Personnaliser l'application ET Modifier toutes les données |
Pour contourner cette invite de clé secrète, Salesforce demande aux fournisseurs d'identité SSO d'envoyer des signaux d'authentification lors de la connexion afin de prouver qu'ils remplissent les exigences de la MFA. Si un utilisateur affiche une invite de clé de passe après avoir terminé la MFA, cela signifie que Salesforce ne reçoit pas les signaux acceptés du fournisseur d'identité SSO. Pour une vue d'ensemble de l'envoi de signaux d'authentification par les fournisseurs d'identité SSO, consultez MFA with a SSO Identity Provider (MFA avec un fournisseur d'identité SSO).
Salesforce exige une MFA résistante à l'hameçonnage. Les utilisateurs employés qui ne disposent pas de ces autorisations (utilisateurs non privilégiés) peuvent satisfaire à leur exigence MFA avec la MFA résistante à l'hameçonnage ou standard. Pour plus d'informations sur les méthodes de vérification par hameçonnage résistantes et standard, consultez Niveaux de méthode de vérification par hameçonnage.
Connexion par authentification unique et vérification des invites de clé
Lorsque vous ou un utilisateur vous connectez via l'authentification unique, vérifiez l'invite de clé secrète, qui peut vous aider à comprendre pourquoi l'utilisateur voit cette invite.
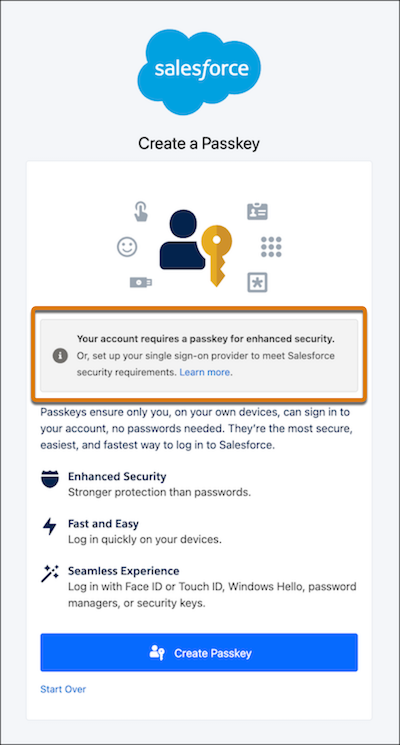
Recherchez un message indiquant « Votre compte nécessite un passe-partout pour plus de sécurité. Vous pouvez également configurer votre fournisseur d'authentification unique pour satisfaire aux exigences de sécurité de Salesforce. En savoir plus. » Seuls les utilisateurs privilégiés (utilisateurs avec le profil Administrateur système ou les autorisations utilisateur Modifier toutes les données, Afficher toutes les données, Personnaliser l'application ou Auteur Apex) affichent ce message. Ce message signifie que Salesforce ne reçoit pas de signal d'authentification résistant à l'hameçonnage de la part du fournisseur d'identité SSO. Par conséquent, Salesforce demande à l'utilisateur privilégié de créer une clé pour la MFA résistante à l'hameçonnage.
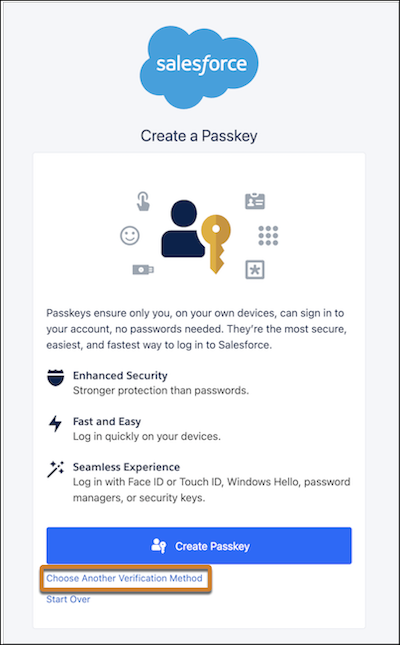
Les utilisateurs non privilégiés affichent cette invite, qui ne contient pas de message indiquant qu'un passkey est requis pour renforcer la sécurité. Cette invite indique que Salesforce ne reçoit pas de signal d'authentification standard ou résistant à l'hameçonnage de la part du fournisseur d'identité SSO. Par conséquent, Salesforce demande à l'utilisateur soit de créer un passe-partout, soit de configurer une autre méthode de vérification, par exemple Salesforce Authenticator ou une application de mot de passe à usage unique.
Consultation de l'historique des connexions
Pour l'authentification unique SAML et OpenID Connect, utilisez l'historique des connexions afin de déterminer quels signaux d'authentification votre fournisseur d'identité SSO envoie.

-
Pour reproduire la connexion à l'origine de l'invite passkey, connectez-vous via l'authentification unique.
Vous pouvez ignorer cette étape si vous souhaitez dépanner une entrée existante dans l'historique des connexions.
- Connectez-vous à votre compte administrateur.
- Dans Configuration, recherchez et sélectionnez Historique des connexions dans la case Recherche rapide.
-
Modifiez votre vue actuelle ou créez une vue contenant ces champs, puis enregistrez les modifications.
- Référence de la classe de contexte d'authentification
- Référence de la méthode d’authentification
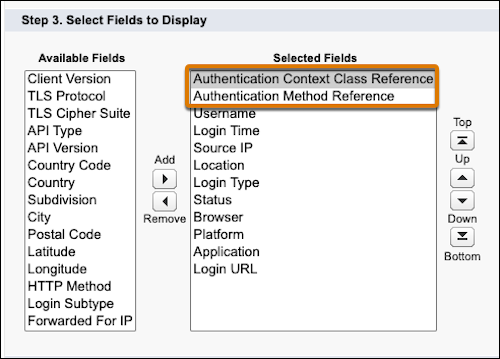
- Recherchez la ligne de votre connexion récente à l'authentification unique. Notez les valeurs exactes des références ACR (Authentication Context Class Reference) et AMR (Authentication Method Reference).
-
Vérifiez le niveau de méthode d'authentification.
Remarque Salesforce nécessite un seul signal d'authentification, ACR ou AMR, qui satisfait à l'exigence de MFA pour le type d'utilisateur. Si un fournisseur d'identité SSO envoie plusieurs valeurs, Salesforce utilise la valeur la plus forte pour déterminer si l'utilisateur doit demander un passe-partout. Par exemple, si le fournisseur d'identité SSO envoie une combinaison de valeurs résistantes à l'hameçonnage et standard, Salesforce accepte la connexion comme résistante à l'hameçonnage.
Niveau Signaux AMR (SSO Authentication Method Reference) Signaux de référence de classe de contexte d'authentification unique (ACR) MFA résistante à l'hameçonnage cert, face, fido, fido2, fpt, hwk, iris, passkey, phr, pki, pop, pwlesspasskey, retina, sc, smartcard, smartcardpki, softwarepki, swk, tlsclient, x509 fido, fido2, fpt, hwk, passkey, pphr, pki, pwlesspasskey, retina, smartcard, smartcardpki, softwarepki, swk, tlsclient, x509 MFA standard mfa, mobiletwofactorcontract, okta_verify, pin, pgp, publickey, rsa, timesynctoken, user, vbm mfa, mobiletwofactorcontract, okta_verify, pgp, publickey, rsa, timesynctoken, vbm Faible ou pas de MFA pwd, sms, tel, email -
Si un signal d'authentification ne correspond pas à ce que vous attendez de votre fournisseur d'identité SSO, examinez comment Salesforce évalue ces signaux.
Protocole Réclamation Stratégie de correspondance Exemple OpenID Connect RAM Salesforce compare chaque valeur d'un tableau OpenID Connect AMR, par exemple [hwk, mfa], pour une correspondance exacte. Cette valeur est sensible à la casse.Correspondances
hwk✓HWKne correspond pas à ✗OpenID Connect ACR Salesforce vérifie si l'élément ACR contient la valeur. Par conséquent, les jetons courts tels que les mfacorrespondent à des URL (URN) complètes telles que lesurn:oasis:names:tc:SAML:2.0:ac:classes:mfa. Cette valeur n'est pas sensible à la casse.urn:oasis:names:tc:SAML:2.0:ac:classes:Smartcard→ minuscule → contientsmartcard✓SAML RAM Salesforce analyse et évalue les valeurs d'attribut dans une chaîne séparée par un point-virgule (par exemple hwk;face;mfa). Les valeurs séparées par une virgule ne sont pas évaluées. Cette valeur n'est pas sensible à la casse.hwkcorrespond àHWK✓ (insensible à la casse)urn:custom:auth:mfa→ parts en segments → correspondancesmfa✓https://example.com/auth/hwk→ partage sur / → Matchs dehwk✓SAML ACR Salesforce vérifie si l'élément ACR contient la valeur. Par conséquent, les jetons courts tels que mfacorrespondent à des URL complètes telles queurn:oasis:names:tc:SAML:2.0:ac:classes:mfa. Cette valeur n'est pas sensible à la casse.urn:oasis:names:tc:SAML:2.0:ac:classes:MFA→ minuscule → contientmfa✓
Vérification du validateur d'assertion SAML
Pour l'authentification unique SAML uniquement, vous pouvez utiliser le validateur d'assertion SAML afin de déterminer si une valeur est résistante à l'hameçonnage, standard ou faible.
-
Contactez votre fournisseur d’identité SSO et obtenez une assertion SAML en format XML brut, codé en base 64 ou dégonflé et codé en base 64.
Remarque Si un utilisateur ne peut pas se connecter à Salesforce, Salesforce saisit automatiquement l'assertion SAML non valide dans le validateur, si possible. Certaines erreurs empêchent Salesforce de saisir automatiquement l'assertion.
- Dans Configuration, utilisez la case Recherche rapide pour rechercher et sélectionner Paramètres d'authentification unique.
- Cliquez sur Validateur d'assertion SAML.
-
Si l'assertion SAML n'est pas déjà saisie à partir d'une connexion échouée, saisissez l'assertion SAML de votre fournisseur d'identité SSO, puis cliquez sur Valider.
Remarque Si votre organisation dispose de plusieurs configurations d’authentification unique SAML, le validateur tente de détecter la bonne. Pour sélectionner une configuration, cliquez sur la flèche déroulante en regard de la configuration Détection automatique.
-
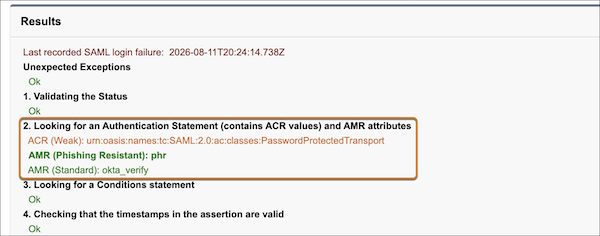
Consultez le résultat numéro 2 pour la liste de toutes les valeurs AMR et ACR résistantes à l'hameçonnage, standard et faibles détectées par Salesforce.
Dans cet exemple de capture d'écran, Salesforce a détecté des valeurs résistantes à l'hameçonnage, standard et faibles. Dans cet exemple, la connexion par authentification unique est résistante à l'hameçonnage, car elle contient au moins une valeur résistante à l'hameçonnage. Peu importe qu'il contienne des valeurs standard et faibles. Avec cette configuration SAML, Salesforce n'invite aucun utilisateur employé à saisir une clé.
Configuration de votre fournisseur d’identité SSO pour envoyer des signaux d’authentification pris en charge
Avec votre fournisseur d'identité SSO, envoyez des signaux d'authentification pris en charge pour l'exigence de MFA Salesforce. Pour les principales étapes de configuration, consultez Configuration de la MFA avec un fournisseur d’authentification unique.
Si vous ne pouvez pas mettre à jour immédiatement votre fournisseur d’identité SSO, utilisez temporairement le service MFA Salesforce en plus de la MFA de votre fournisseur d’identité SSO.
