パスキープロンプトとシングルサインオンに関する問題のトラブルシューティング
ユーザーは Okta や Microsoft Entra ID などのシングルサインオン (SSO) ID プロバイダーを使用してログインし、多要素認証を完了します。ユーザーが Salesforce にアクセスする前に、別のプロンプトでパスキーを作成するように求められます。この問題の原因となっている認証シグナルをトラブルシューティングします。このガイドには、Security Assertion Markup Language (SAML) と OpenID Connect の両方のトラブルシューティング手順が記載されています。
必要なエディション
| 使用可能なインターフェース: Salesforce Classic および Lightning Experience の両方 |
統合認証を使用可能なエディション: すべてのエディション 認証プロバイダーを使用可能なエディション: Professional Edition、Enterprise Edition、Performance Edition、Unlimited Edition、および Developer Edition |
| 必要なユーザー権限 | |
|---|---|
| ログインを監視する | ログイン履歴の監視 または ユーザーの管理 |
| Security Assertion Markup Language (SAML) アサーション検証を使用する | 「設定・定義の参照」 および アプリケーションのカスタマイズ および 「すべてのデータの編集」 |
このパスキープロンプトをスキップするには、Salesforce は SSO ID プロバイダーがログイン中に認証シグナルを送信して MFA 要件を満たしていることを証明することを要求します。MFA の完了後にパスキープロンプトがユーザーに表示される場合、Salesforce が SSO ID プロバイダーから受け入れられたシグナルを受信していないことを意味します。SSO ID プロバイダーが認証信号を送信する方法の概要は、「MFA with an SSO ID Provider (SSO ID プロバイダーを使用した MFA)」を参照してください。
Salesforce では、特権ユーザーに対フィッシング MFA が必要です。これらの権限を持たない従業員ユーザー(非特権ユーザー)は、フィッシングに強いMFAまたは標準MFAを使用してMFA要件を満たすことができます。フィッシング詐欺に対する耐性と標準の MFA 検証方法についての詳細は、「MFA 検証方法の階層」を参照してください。
SSO を使用したログインとパスキー入力画面の確認
自分またはユーザーが SSO を使用してログインするときに、パスキープロンプトを確認します。これは、ユーザーにこのプロンプトが表示される理由を理解するのに役立ちます。
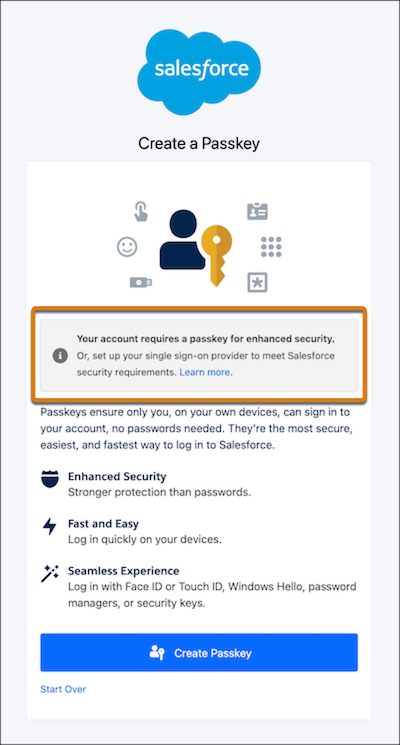
「Your account requires a passkey for enhanced security.または、Salesforce セキュリティ要件を満たすようにシングルサインオンプロバイダーを設定します。詳細はこちら」を参照してください。このメッセージが表示されるのは、特権ユーザー(システム管理者プロファイルまたは「すべてのデータの編集」、「すべてのデータの参照」、「アプリケーションのカスタマイズ」、または「Apex の作成」ユーザー権限を持つユーザー)のみです。このメッセージは、Salesforce が SSO ID プロバイダーから耐フィッシング認証シグナルを受信していないことを示します。そのため、Salesforce では、この特権ユーザーにフィッシングに強い MFA のパスキーを作成する必要があります。
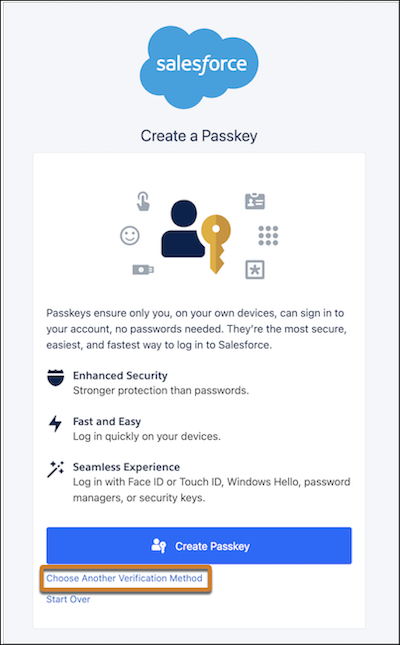
非特権ユーザーにはこのプロンプトが表示され、セキュリティを強化するためにパスキーを要求するメッセージは表示されません。このプロンプトは、Salesforce が SSO ID プロバイダーから耐フィッシング性または標準認証シグナルを受信していないことを示します。そのため、Salesforce では、ユーザーはパスキーを作成するか、Salesforce Authenticator やワンタイムパスワードアプリケーションなどの別の検証方法を設定する必要があります。
ログイン履歴の確認
SAML および OpenID Connect SSO の場合、ログイン履歴を使用して、SSO ID プロバイダーが送信する認証シグナルを確認します。

-
パスキープロンプトの原因となったログインを再現するには、SSO を使用してログインします。
トラブルシューティングする既存のログイン履歴エントリがある場合は、このステップをスキップできます。
- 管理者アカウントにログインします。
- [設定] の [クイック検索] ボックスで、[ログイン履歴] を見つけて選択します。
-
現在のビューを編集するか、次の項目を含むビューを作成して、変更を保存します。
- 認証コンテキストクラスの参照
- 認証メソッド参照
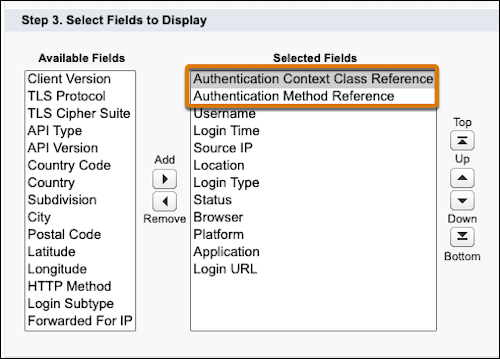
- 最近の SSO ログインの行を見つけます。認証コンテキストクラス参照 (ACR) と認証方法参照 (AMR) の正確な値をメモします。
-
認証方法層を確認します。
メモ Salesforce では、ユーザーの種別の MFA 要件を満たす 1 つの認証シグナル (ACR または AMR) のみが必要です。SSO ID プロバイダーが複数の値を送信する場合、Salesforce は最も強い値を使用してユーザーにパスキーを要求するかどうかを判断します。たとえば、SSO ID プロバイダーがフィッシングに強い値と標準値を組み合わせて送信した場合、Salesforce はログインをフィッシングに強い値として受け入れます。
ランク SSO 認証方法リファレンス (AMR) のシグナル SSO 認証コンテキストクラスリファレンス (ACR) シグナル フィッシングに強い MFA cert、face、fido、fido2、fpt、hwk、iris、passkey、phr、pki、pop、pwlesspasskey、retina、sc、smartcard、smartcardpki、softwarepki、swk、tlsclient、x509 fido、fido2、fpt、hwk、passkey、phr、pki、pwlesspasskey、retina、smartcard、smartcardpki、softwarepki、swk、tlsclient、x509 標準 MFA mfa、mobiletwofactorcontract、okta_verify、pin、pgp、publickey、rsa、timesynctoken、user、vbm mfa、mobiletwofactorcontract、okta_verify、pgp、publickey、rsa、timesynctoken、vbm MFA が弱い、またはない pwd、sms、tel、email -
認証シグナルが SSO ID プロバイダーから期待されるシグナルと一致しない場合、Salesforce でこれらのシグナルがどのように評価されるかを確認します。
プロトコル 要求 一致戦略 例 OpenID Connect AMR Salesforce は、OpenID Connect AMR 配列 ( [hwk, mfa]など) の各値を比較して完全一致を確認します。この値では、大文字と小文字が区別されます。hwkmatches ✓HWKが一致しません ✗OpenID Connect ACR Salesforce は、ACR 要素に値が含まれているかどうかをチェックするため、 mfaなどの短いトークンは、urn:oasis:names:tc:SAML:2.0:ac:classes:mfaなどの完全な Uniform Resource Name (URN) と一致します。この値では、大文字と小文字は区別されません。urn:oasis:names:tc:SAML:2.0:ac:classes:Smartcard→ 小文字 →smartcardを含む ✓SAML AMR Salesforce は、属性値をセミコロンで区切った文字列 ( hwk;face;mfaなど) で解析および評価します。カンマ区切り値は評価されません。この値は大文字と小文字を区別しません。hwkはHWK✓ と一致 (大文字と小文字を区別しない)urn:custom:auth:mfa→ セグメントに分割 →mfa一致 ✓https://example.com/auth/hwk→ 分割対象 / →hwk一致 ✓SAML ACR Salesforce は ACR 要素に値が含まれているかどうかをチェックするため、 mfaなどの短いトークンはurn:oasis:names:tc:SAML:2.0:ac:classes:mfaなどの完全な URN と一致します。この値では、大文字と小文字は区別されません。urn:oasis:names:tc:SAML:2.0:ac:classes:MFA→ 小文字 →mfaを含む ✓
SAML アサーション検証の確認
SAML SSO の場合のみ、SAML アサーション検証を使用して、値がフィッシングに強いか、標準か、弱いかを確認できます。
-
SSO ID プロバイダーに連絡し、プレーン XML、base-64 エンコード、またはデフレートされた base-64 エンコード形式で SAML アサーションを取得します。
メモ ユーザーが Salesforce にログインできない場合、Salesforce は無効な SAML アサーションを検証に自動的に入力します (可能な場合)。一部のエラーにより、Salesforce でアサーションが自動的に入力されません。
- [設定] から、[クイック検索] ボックスを使用して [シングルサインオン設定] を見つけて選択します。
- [SAML アサーション検証] をクリックします。
-
ログインの失敗から SAML アサーションがまだ入力されていない場合は、SSO ID プロバイダーからの SAML アサーションを入力して、[検証] をクリックします。
メモ 組織に複数の SAML SSO 設定がある場合、検証は正しい設定の検出を試みます。設定を選択するには、[自動検出設定] の横にあるドロップダウン矢印をクリックします。
-
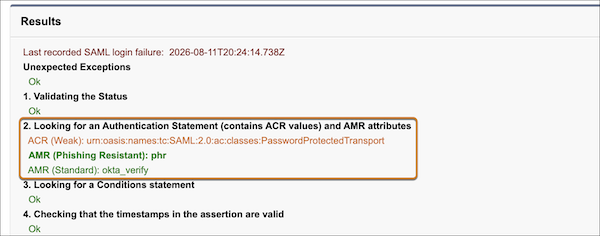
結果番号 2 で、Salesforce が検知したすべてのフィッシング耐性、標準、脆弱な AMR および ACR 値のリストを確認します。
次のスクリーンショットの例では、Salesforce はフィッシングに強い値、標準値、弱い値を検出しました。この例の SSO ログインは、少なくとも 1 つの耐フィッシング値が含まれているため、耐フィッシング性があります。標準値と弱い値が含まれているかどうかは重要ではありません。この SAML 設定では、Salesforce は従業員ユーザーにパスキーを要求しません。
サポートされる認証シグナルを送信するように SSO ID プロバイダーを設定
SSO ID プロバイダーと連携して、Salesforce MFA 要件でサポートされている認証シグナルを送信します。設定手順の概要は、「Set Up MFA with an SSO Provider (SSO プロバイダーを使用した MFA の設定)」を参照してください。
SSO ID プロバイダーをすぐに更新できない場合は、SSO ID プロバイダーの MFA に加えて Salesforce MFA サービスを一時的に使用します。
