Passkey 프롬프트 및 싱글사인온으로 문제 해결
사용자가 Okta 또는 Microsoft Entra ID와 같은 싱글사인온(SSO) ID 공급자를 통해 로그인하고 다단계 인증을 완료합니다. 사용자가 Salesforce에 액세스하기 전에 먼저 암호 키를 만들라는 메시지가 표시됩니다. 이 문제를 야기하는 인증 신호의 문제를 해결합니다. 이 가이드에는 SAML(Security Assertion Markup Language) 및 OpenID Connect의 문제 해결 단계가 포함되어 있습니다.
필수 Edition
| 지원 제품: Salesforce Classic 및 Lightning Experience 모두 |
연합 인증 지원 제품: 모든 Edition 인증 공급자 지원 제품: Professional, Enterprise, Performance, Unlimited, Developer Edition |
| 필요한 사용자 권한 | |
|---|---|
| 로그인 모니터링: | 로그인 내역 모니터링 OR 사용자 관리 |
| SAML(Security Assertion Markup Language) 어설션 유효성 검사기 사용: | 설정 및 구성 보기 AND 응용 프로그램 사용자 정의 AND 모든 데이터 수정 |
이 암호 키 프롬프트를 우회하려면 Salesforce는 SSO ID 공급자가 로그인 시 인증 신호를 보내 MFA 요구 사항을 충족하는지 증명해야 합니다. MFA를 완료한 후 사용자에게 암호 키 프롬프트가 표시되면 Salesforce가 SSO ID 공급자의 승인된 신호를 수신하지 않는다는 의미입니다. SSO ID 공급자가 인증 신호를 보내는 방법에 대한 개요는 SSO ID 공급자가 있는 MFA를 참조하십시오.
Salesforce는 특권 사용자에 대해 피싱 방지 MFA를 요구합니다. 해당 권한이 없는 직원 사용자(권한이 없는 사용자)는 피싱 방지 또는 표준 MFA를 사용하여 MFA 요구 사항을 충족할 수 있습니다. 피싱 방지 및 표준 MFA 확인 방법에 대한 자세한 내용은 MFA 확인 방법 계층을 참조하십시오.
SSO를 통해 로그인 및 패스키 프롬프트 확인
사용자 또는 사용자가 SSO를 통해 로그인하면 사용자에게 이 프롬프트가 표시되는 이유를 이해하는 데 도움이 되는 암호 키 프롬프트를 확인합니다.
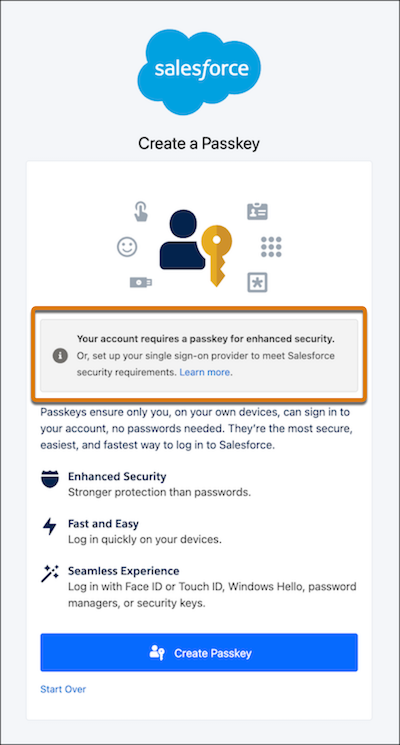
"고급 보안을 위해 계정에 암호 키가 필요합니다."라는 메시지를 찾습니다. 또는 Salesforce 보안 요구 사항을 충족하도록 싱글사인온 공급자를 설정합니다. 자세한 내용.” 시스템 관리자 프로필 또는 모든 데이터 수정, 모든 데이터 보기, 응용 프로그램 사용자 정의 또는 작성자 Apex 사용자 권한이 있는 사용자만 이 메시지를 확인할 수 있습니다. 이 메시지는 Salesforce가 SSO ID 공급자의 피싱 방지 인증 신호를 수신하지 않는다는 의미입니다. 따라서 Salesforce는 특권 사용자에게 피싱 방지 MFA의 암호 키를 만들어야 합니다.
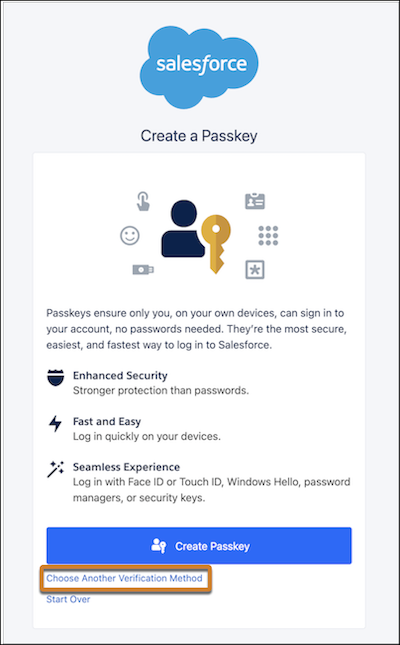
비권한 사용자에게는 이 프롬프트가 표시되며, 보안 향상을 위해 암호 키 필요에 대한 메시지가 포함되어 있지 않습니다. 이 프롬프트는 Salesforce가 SSO ID 공급자의 피싱 방지 또는 표준 인증 신호를 수신하지 않았음을 나타냅니다. 따라서 Salesforce는 사용자가 암호 키를 만들거나 Salesforce Authenticator 또는 일회용 암호 앱과 같은 다른 확인 메서드를 설정해야 합니다.
로그인 내역 확인
SAML 및 OpenID Connect SSO의 경우 로그인 내역을 사용하여 SSO ID 공급자가 보낸 인증 신호를 확인합니다.

-
암호 키 프롬프트를 유발한 로그인을 재현하려면 SSO를 통해 로그인합니다.
문제를 해결하려는 기존 로그인 내역 항목이 있는 경우 이 단계를 건너뛰 수 있습니다.
- 관리자 계정에 로그인합니다.
- 설정에서 빠른 찾기 상자에서 로그인 내역을 찾고 선택합니다.
-
현재 보기를 편집하거나 해당 필드를 포함하는 보기를 만들고 변경 사항을 저장합니다.
- 인증 컨텍스트 클래스 참조
- 인증 메서드 참조
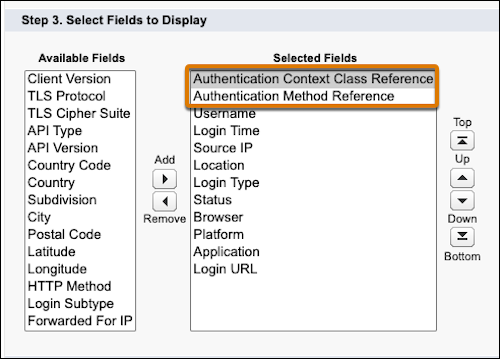
- 최근 SSO 로그인에 대한 행을 찾습니다. 인증 컨텍스트 클래스 참조(ACR) 및 인증 방법 참조(AMR)에 대한 정확한 값을 기록합니다.
-
인증 방법 계층을 확인합니다.
노트 Salesforce는 사용자 유형에 대한 MFA 요구 사항을 충족하는 하나의 인증 신호(ACR 또는 AMR)만 필요합니다. SSO ID 공급자가 여러 값을 보내는 경우 Salesforce는 가장 강력한 값을 사용하여 사용자에게 암호 키를 표시할지 여부를 결정합니다. 예를 들어 SSO ID 공급자가 피싱 방지 및 표준 값의 혼합을 보내면 Salesforce에서 로그인을 피싱 방지로 수락합니다.
계층 SSO 인증 방법 참조(AMR) 신호 SSO 인증 컨텍스트 클래스 참조(ACR) 신호 피싱 방지 MFA cert, face, fido, fido2, fpt, hwk, iris, passkey, phr, pki, pop, pwlesspasskey, retina, sc, smartcard, smartcardpki, softwarepki, swk, tlsclient, x509 fido, fido2, fpt, hwk, passskey, phr, pki, pwlesspasskey, retina, smartcard, smartcardpki, softwarepki, swk, tlsclient, x509 표준 MFA mfa, mobiletwofactorcontract, okta_verify, pin, pgp, 공개 키, rsa, timesynctoken, 사용자, vbm mfa, mobiletwofactorcontract, okta_verify, pgp, 공개 키, rsa, timesynctoken, vbm MFA가 약하거나 없음 pwd, sms, 전화, 이메일 -
인증 신호가 SSO ID 공급자의 예상과 일치하지 않는 경우 Salesforce에서 해당 신호를 평가하는 방법을 검토하십시오.
프로토콜 클레임 일치 전략 예 OpenID Connect AMR Salesforce는 [hwk, mfa]등 OpenID Connect AMR 배열의 각 값을 정확히 일치하도록 비교합니다. 이 값은 대/소문자를 구분합니다.hwk일치 ✓HWK가 일치하지 않음OpenID Connect ACR Salesforce는 ACR 요소에 값이 포함되어 있는지 확인하므로 mfa와 같은 짧은 토큰이urn:oasis:names:tc:SAML:2.0:ac:classes:mfa와 같은 전체 URN(Uniform Resource Names)과 일치합니다. 이 값은 대/소문자를 구분하지 않습니다.urn:oasis:names:tc:SAML:2.0:ac:classes:Smartcard→ 소문자 → containssmartcard✓SAML AMR Salesforce는 세미콜론으로 구분된 문자열(예: hwk;face;mfa)에서 특성 값을 구문 분석하고 평가합니다. 쉼표로 구분된 값은 평가되지 않습니다. 이 값은 대/소문자를 구분하지 않습니다.hwk는HWK✓와 일치합니다(대/소문자 무시)urn:custom:auth:mfa→ 분할 세그먼트 →mfa일치 ✓https://example.com/auth/hwk→ splits on / →hwkmatches ✓SAML ACR Salesforce는 ACR 요소에 값이 포함되어 있는지 확인하므로 mfa와 같은 짧은 토큰이urn:oasis:names:tc:SAML:2.0:ac:classes:mfa와 같은 전체 URN과 일치합니다. 이 값은 대/소문자를 구분하지 않습니다.urn:oasis:names:tc:SAML:2.0:ac:classes:MFA→ 소문자 → containsmfa✓
SAML 어설션 유효성 검사
SAML SSO의 경우에만 SAML 어설션 유효성 검사를 사용하여 값이 피싱 방지, 표준 또는 약점인지 확인할 수 있습니다.
-
SSO ID 공급자로부터 일반 XML, base-64 인코딩 또는 압축 및 base-64 인코딩 형식으로 SAML 어설션을 가져옵니다.
노트 사용자가 Salesforce에 로그인할 수 없을 경우 Salesforce는 유효성 검사에 잘못된 SAML 어설션을 자동으로 입력합니다(가능한 경우). 일부 오류로 인해 Salesforce가 자동으로 어설션을 입력하지 못할 수 있습니다.
- 설정에서 빠른 찾기 상자를 사용하여 단일 등록 설정을 찾아서 선택합니다.
- SAML 어설션 유효성 검사를 클릭합니다.
-
로그인에 실패한 경우 SAML 어설션을 입력하지 않은 경우 SSO ID 공급자의 SAML 어설션을 입력하고 확인을 클릭합니다.
노트 조직에 SAML SSO 구성이 여러 개 있을 경우 유효성 검사에서는 올바른 구성을 감지하려고 합니다. 구성을 선택하려면 자동 감지 구성 옆에 있는 드롭다운 화살표를 클릭하여 구성을 선택할 수도 있습니다.
-
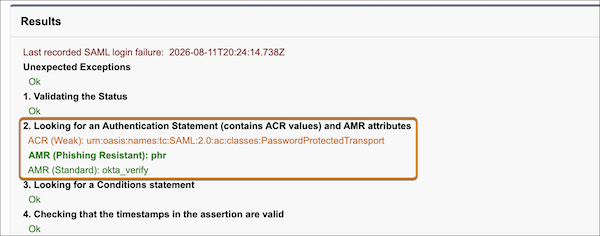
Salesforce에서 감지한 모든 피싱 방지, 표준, 약한 AMR 및 ACR 값의 목록에 대한 결과 2를 확인합니다.
이 예제 스크린샷에서 Salesforce가 피싱 방지, 표준, 약점 값을 감지했습니다. 이 예의 SSO 로그인에는 하나 이상의 피싱 방지 값이 포함되어 있으므로 피싱 방지입니다. 표준 값과 약한 값이 포함되어 있는지 여부는 중요하지 않습니다. 이 SAML 구성을 사용하면 Salesforce에서 직원 사용자에게 암호 키를 묻는 메시지를 표시하지 않습니다.
SSO ID 공급자를 구성하여 지원되는 인증 신호 보내기
SSO ID 공급자와 협력하여 Salesforce MFA 요구 사항에 대해 지원되는 인증 신호를 보냅니다. 높은 수준의 설정 단계는 SSO 공급자를 사용하여 MFA 설정을 참조하십시오.
SSO ID 공급자를 즉시 업데이트할 수 없는 경우 SSO ID 공급자의 MFA 외에 Salesforce MFA 서비스를 일시적으로 사용하십시오.
