breadcrumbDescription
Anerkend adfærd for Passkey-oprettelsesmeddelelser
Brugere ser meddelelser om at oprette en adgangskode i flere situationer, herunder efter en sandbox-opdatering. Tilladelsen "Fortryd godkendelse med flere faktorer for fritagede brugere" gælder kun for kunder med en aktiv midlertidig udvidelse for håndhævelse af godkendelse med flere faktorer (MFA).
EditionsHeading
| Tilgængelig i: både Salesforce Classic og Lightning Experience |
| Tilgængelig i: Alle versioner |
Når brugere ser "Opret en adgangskode"-meddelelser
Med MFA-håndhævelse kræver Salesforce, at medarbejderbrugere, der ikke opfylder MFA-kravene, registrerer en MFA-bekræftelsesmetode. Salesforce skifter som standard til et MFA-registreringsforløb med paskey-første for alle medarbejderbrugere. Salesforce kræver, at brugere med rettighedstilladelser kan opsætte adgangskoder eller en anden phishing-resistent MFA-metode. Brugere, der ikke har rettighedstilladelser, ser stadig paskey-meddelelsen først, men de kan vælge at opsætte andre MFA-bekræftelsesmetoder.
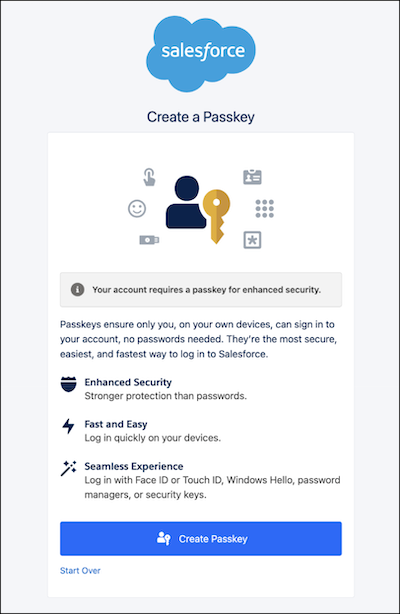
Brugere med rettighedstilladelser ser denne meddelelse, når de logger ind direkte.
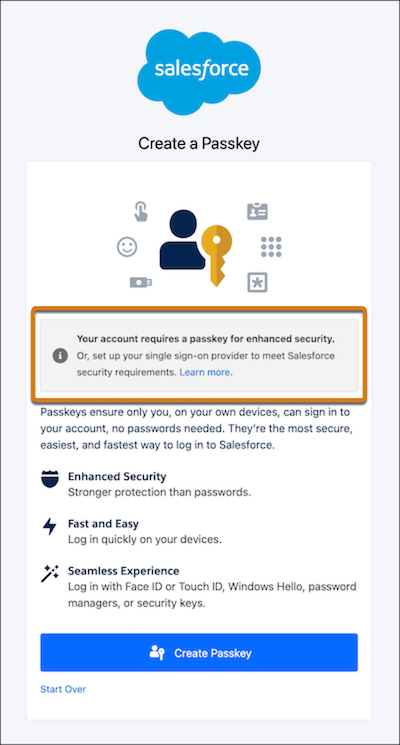
Brugere med rettigheder ser denne meddelelse, når de logger ind gennem en SSO-identitetsudbyder (single sign-on), der ikke opfylder Salesforce MFA-kravene.
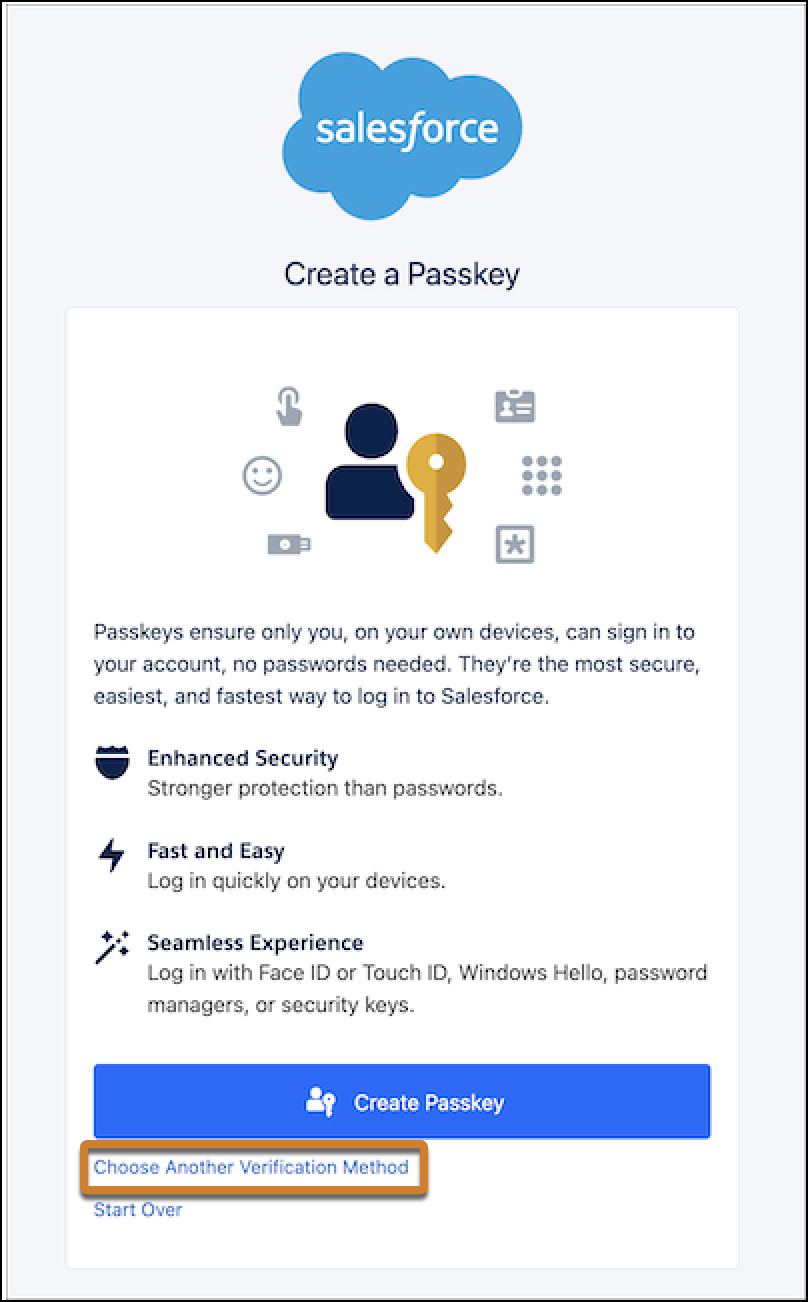
Brugere uden rettighedstilladelser ser denne meddelelse. De kan klikke på Vælg en anden bekræftelsesmetode for i stedet at opsætte Salesforce Authenticator eller en godkendelsesapp fra tredjepart. Men adgangsnøgler er stadig den første indstilling, der vises for alle brugere i MFA-registreringsforløbet.

Indstillingen Vælg en anden bekræftelsesmetode er ikke tilgængelig for brugere med rettigheder.
Konfigurer adgangsnøgler efter en sandbox-opdatering
Efter en sandbox-opdatering bliver brugere bedt om at oprette en adgangskode, selvom de allerede havde en opsat. Netop opdaterede sandboxes overtager ikke alle bekræftelsesindstillinger fra produktionsmiljøet.
- Direkte login og SSO: Brugere, der havde en adgangskode i produktion, kan se meddelelser om at registrere igen i den opdaterede sandbox, indtil de fuldfører forløbet mindst en gang. Alternativt ser de en meddelelse om at bruge deres registrerede adgangskode, men adgangskoden fungerer ikke.
- Kun SSO: Sandbox-opdateringer overtager ikke SAML (Security Assertion Markup Language) SSO-konfigurationer fuldt ud.
Når brugere ser disse meddelelser, varierer den krævede handling baseret på brugerens loginmetode.
-
Direct-login-brugere: Følg meddelelserne ved login for at registrere en ny adgangskode i sandboxen.
Hvis sandboxen beder dig om at bruge din tidligere registrerede adgangskode, og adgangskoden ikke fungerer, får du adgang til din konto uden adgangskode. Derefter skal du afbryde den aktuelle adgangskode og tilføje en ny adgangskode.
- SSO-brugere: Opret en adgangskode for at logge ind eller få adgang til din konto uden en adgangskode. Aktiver derefter SAML igen i den opdaterede sandbox. Se Adfærd for SSO (Single Sign-On) SAML-indstillinger under sandbox-opdatering – Hvad kopieres og hvad der ændres.
Passkey-meddelelser for brugere med tilladelsen "Fortryd godkendelse med flere faktorer for fritagede brugere"
Efter MFA-håndhævelse ser brugere, der tidligere havde tilladelsen "Fortryd godkendelse med flere faktorer for fritagede brugere", meddelelser om at oprette en adgangskode. MFA-håndhævelse forårsager denne adfærd. Medmindre dit firma har en godkendt midlertidig udvidelse til at bruge denne brugertilladelse, fritager denne brugertilladelse ikke længere brugere fra MFA efter håndhævelse.
Hvis du ønsker flere oplysninger om MFA-adfærd med udvidelser, kan du se MFA og phishing-resistent MFA-adfærd efter håndhævelse og udvidelsesadfærd.
