Reconocer el comportamiento de solicitud de creación de claves de paso
Los usuarios ven solicitudes para crear una clave de paso en varias situaciones, incluyendo después de una actualización de sandbox. El permiso “Eximir autenticación de múltiples factores para usuarios exentos” se aplica únicamente a clientes con una extensión temporal activa para la aplicación de la autenticación de múltiples factores (MFA).
Ediciones necesarias
| Disponible en: Salesforce Classic y Lightning Experience |
| Disponible en: todas las ediciones |
Cuando los usuarios ven solicitudes de “Crear una contraseña”
Con la aplicación de MFA, Salesforce requiere que los usuarios empleados que no cumplen los requisitos de MFA registren un método de verificación de MFA. Salesforce toma como valor predeterminado un flujo de registro de MFA de primera clave de contraseña para todos los usuarios empleados. Salesforce requiere que los usuarios con permisos privilegiados configuren contraseñas u otro método de MFA resistente a phishing. Los usuarios que no tienen permisos privilegiados aún ven la solicitud de contraseña primero, pero pueden elegir configurar otros métodos de verificación MFA.
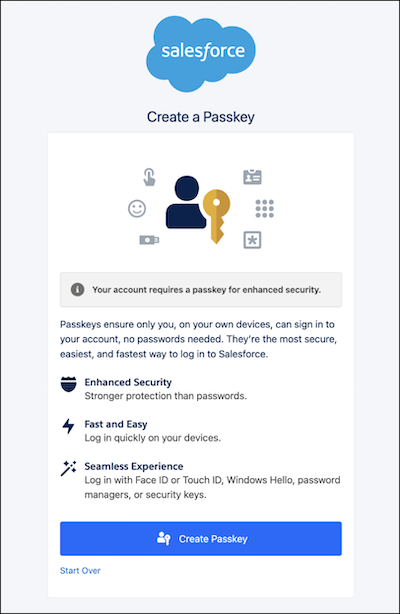
Los usuarios con permisos privilegiados ven esta solicitud cuando inician sesión directamente.
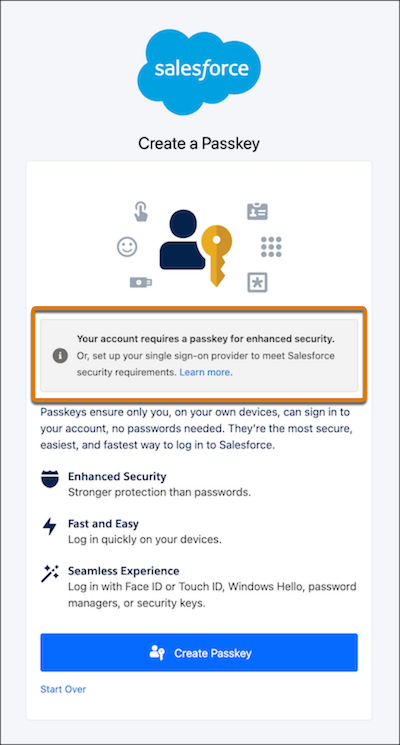
Los usuarios con permisos privilegiados ven esta solicitud cuando inician sesión a través de un proveedor de identidad de inicio de sesión único (SSO) que no cumple los requisitos de Salesforce MFA.
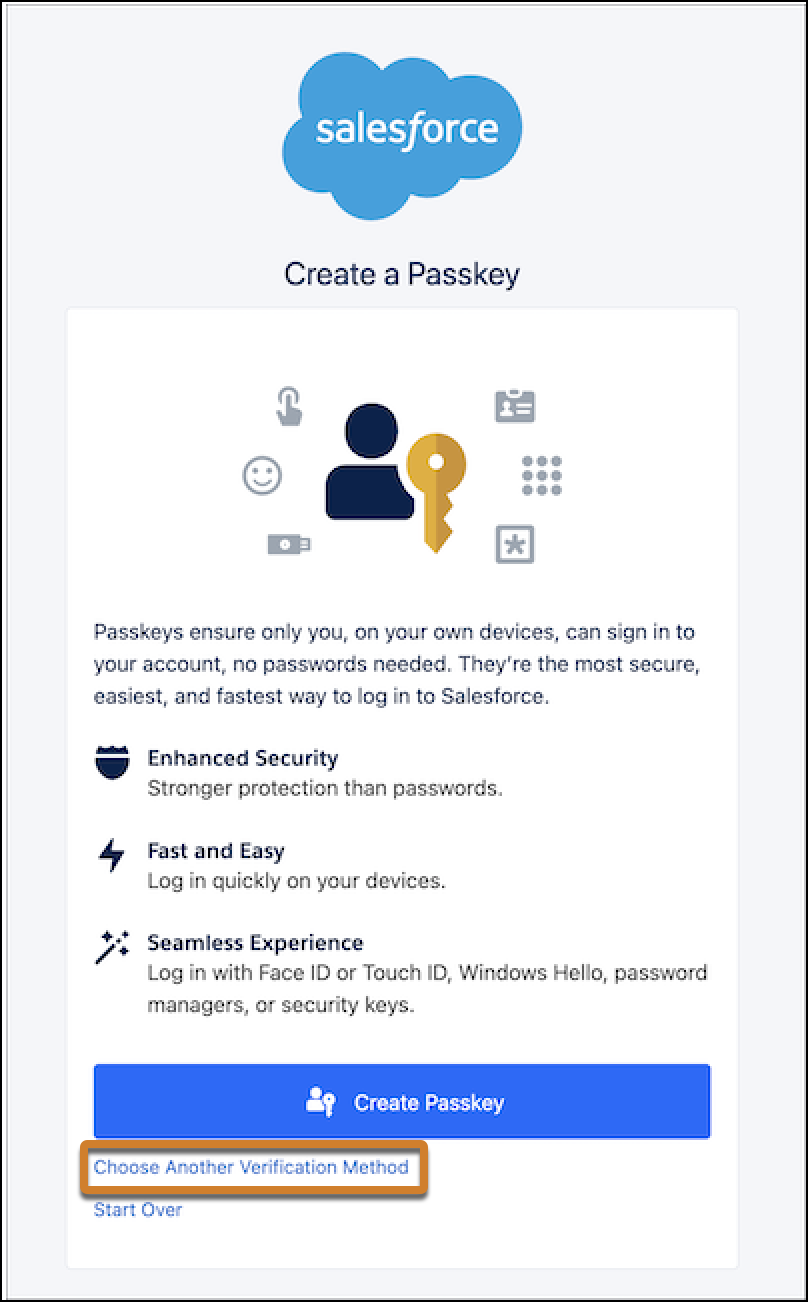
Los usuarios sin permisos privilegiados ven esta solicitud. Pueden hacer clic en Elegir otro método de verificación para configurar Salesforce Authenticator o una aplicación de autenticación externa en su lugar. Sin embargo, las claves de paso siguen siendo la primera opción mostrada a todos los usuarios en el flujo de registro de MFA.

La opción Elegir otro método de verificación no está disponible para usuarios con permisos privilegiados.
Configurar claves de paso tras una actualización de sandbox
Después de una actualización de sandbox, se solicita a los usuarios crear una clave de paso, incluso si ya tenían una configurada. Los entornos sandbox recién actualizados no heredan todos los parámetros de verificación del entorno de producción.
- Inicio de sesión directo y SSO: Los usuarios que tenían una contraseña en producción pueden ver solicitudes para volver a registrarse en el entorno sandbox actualizado hasta que completen el flujo al menos una vez. También ven una solicitud para utilizar su clave de acceso registrada, pero la clave de acceso no funciona.
- Solo SSO: Las actualizaciones de sandbox no heredan completamente las configuraciones de SSO del Lenguaje de marcado de afirmación de seguridad (SAML).
Cuando los usuarios ven estas solicitudes, la acción requerida varía basándose en el método de inicio de sesión del usuario.
-
Usuarios de inicio de sesión directo: Siga las indicaciones al iniciar sesión para registrar una nueva clave de contraseña en el entorno sandbox.
Si el entorno sandbox le solicita utilizar su contraseña registrada anteriormente y la contraseña no funciona, obtenga acceso a su cuenta sin una contraseña. A continuación desconecte su clave de acceso actual y agregue una nueva clave de acceso.
- Usuarios de SSO: Cree una clave de acceso para iniciar sesión u obtenga acceso a su cuenta sin una clave de acceso. A continuación vuelva a activar SAML en el entorno sandbox actualizado. Consulte Comportamiento de configuración de SAML de SSO (inicio de sesión único) durante la actualización de sandbox: qué se copia y qué cambia.
Solicitudes de clave de paso para usuarios con el permiso "Eximir autenticación de múltiples factores para usuarios exentos"
Después de la aplicación de MFA, los usuarios que tenían anteriormente el permiso Eximir autenticación de múltiples factores para usuarios exentos ven solicitudes para crear una clave de paso. La aplicación de MFA provoca este comportamiento. A menos que su empresa tenga una extensión temporal aprobada para utilizar este permiso de usuario, este permiso de usuario ya no exime a los usuarios de MFA tras la aplicación.
Para obtener más información acerca del comportamiento de MFA con extensiones, consulte Solicitudes de clave de paso y comportamiento de extensión posteriores a la aplicación de MFA y MFA resistentes a la phishing.
