Tunnista Passkeyn luontivihjeen toimintatapa
Käyttäjät näkevät kehotteita luoda välitysavain useissa tilanteissa, mukaan lukien sandboxin päivityksen jälkeen. Monimenetelmäisen todennuksen poistaminen vapautetuille käyttäjille -käyttöoikeus koskee vain asiakkaita, joilla on aktiivinen väliaikainen laajennus monimenetelmäisen todennuksen (MFA) käyttöönottoon.
Vaaditut versiot
| Käytettävissä: Salesforce Classicissa ja Lightning Experiencessa |
| Käytettävissä: Kaikissa versioissa |
Kun käyttäjät näkevät ”Luo välitysavain” -kehotteet
Kun MFA-vahvistus otetaan käyttöön, Salesforce vaatii työntekijäkäyttäjiä, jotka eivät täytä MFA-vaatimuksia, rekisteröitymään MFA-vahvistusmenetelmään. Salesforce käyttää oletusarvoisesti kaikkien työntekijäkäyttäjien MFA-rekisteröintikulkua. Salesforce vaatii käyttäjiä, joilla on etuoikeutettuja käyttöoikeuksia, määrittämään salasana-avaimia tai muuta tietojen kalasteluiden estävää MFA-metodia. Käyttäjät, joilla ei ole etuoikeutettuja käyttöoikeuksia, näkevät edelleen passkey-kehotteen ensin, mutta he voivat määrittää muita MFA-vahvistusmenetelmiä.
Käyttäjät, joilla on etuoikeudet, näkevät tämän kehotteen, kun he kirjautuvat suoraan sisään.
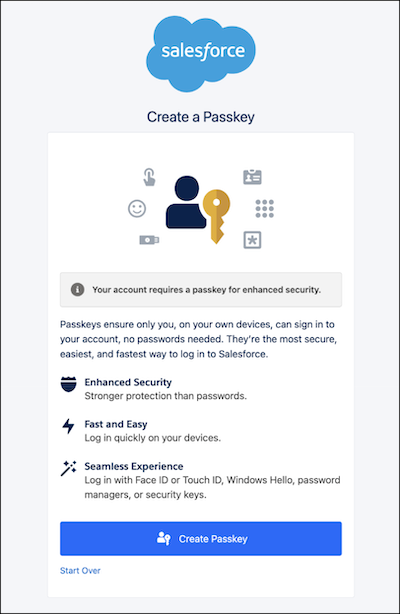
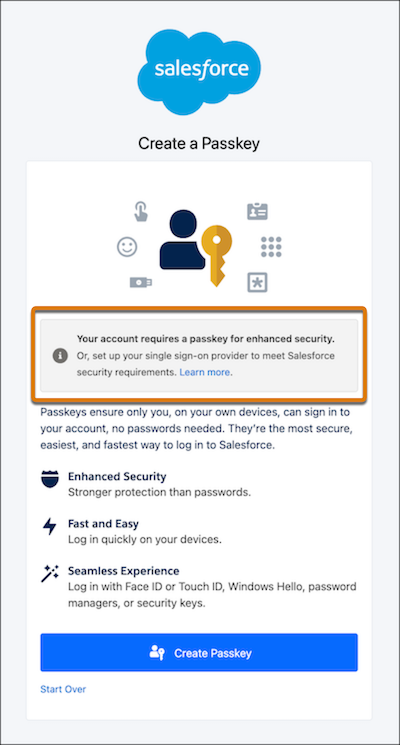
Käyttäjät, joilla on etuoikeudet, näkevät tämän kehotteen, kun he kirjautuvat sisään kertakirjautumisen (SSO) henkilöllisyydentarjoajan kautta, joka ei täytä Salesforcen MFA-vaatimuksia.
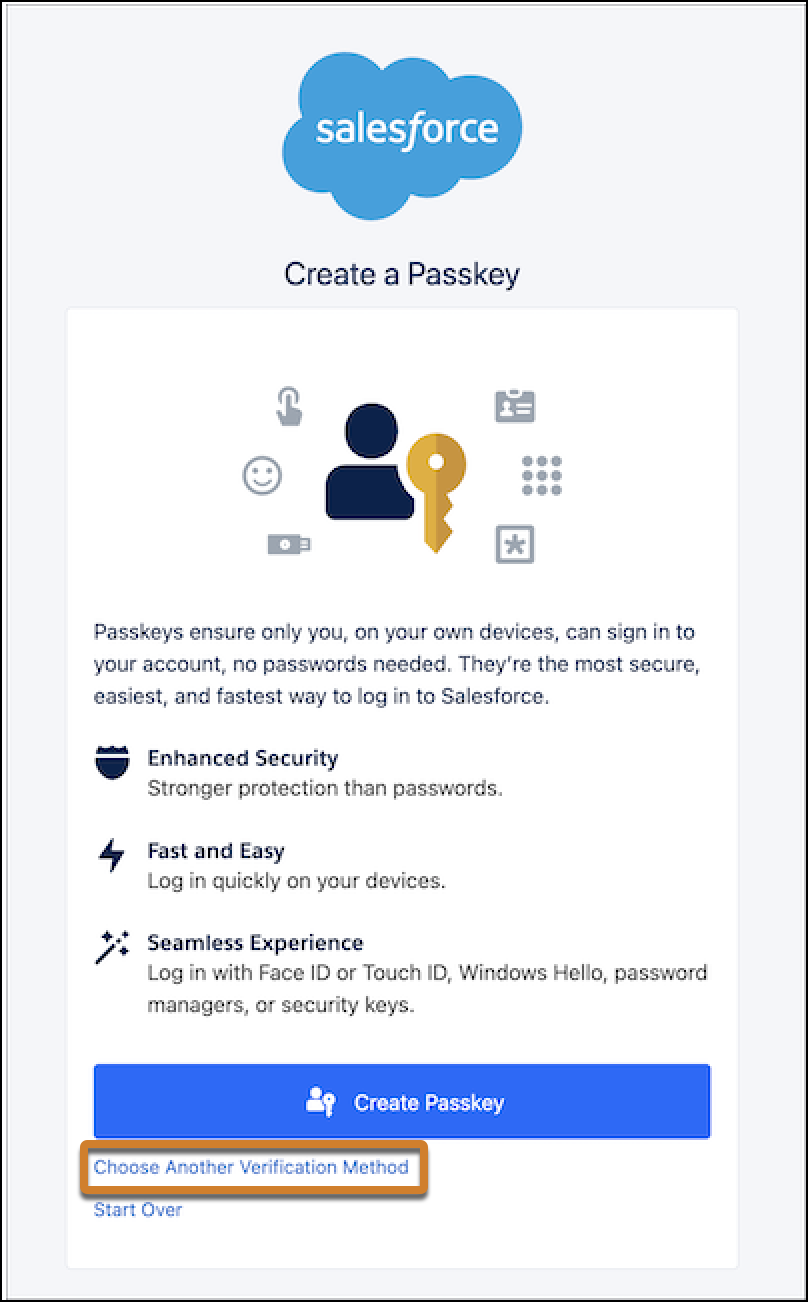
Käyttäjät, joilla ei ole etuoikeuksia, näkevät tämän kehotteen. He voivat napsauttaa Valitse toinen vahvistusmenetelmä määrittääkseen Salesforce Authenticatorin tai kolmannen osapuolen todennussovelluksen sen sijaan. Salasana-avaimet ovat kuitenkin edelleen ensimmäinen vaihtoehto, joka näytetään kaikille MFA-rekisteröintikulun käyttäjille.

Valitse toinen vahvistusmenetelmä -vaihtoehto ei ole käytettävissä käyttäjille, joilla on etuoikeudet.
Välilyöntien määrittäminen sandboxin päivityksen jälkeen
Sandboxin päivityksen jälkeen käyttäjiä pyydetään luomaan välitysavain, vaikka he olisivat jo määrittäneet sellaisen. Äskettäin päivitetyt sandboxit eivät peri kaikkia vahvistusasetuksia tuotantoympäristöstä.
- Suora sisäänkirjautuminen ja SSO: Käyttäjät, joilla oli ohjausavain tuotantoympäristössä, näkevät kehotteita rekisteröityä uudelleen päivitetyssä sandboxissa, kunnes he suorittavat kulun vähintään kerran. He näkevät myös kehotteen käyttää rekisteröityä salasana-avainta, mutta se ei toimi.
- Vain SSO: Sandboxien päivitykset eivät peri täysin Security Assertion Markup Language (SAML) -kertakirjautumiskokoonpanoja.
Kun käyttäjät näkevät nämä kehotteet, vaadittu toiminto vaihtelee käyttäjän sisäänkirjautumismenetelmän mukaan.
-
Suorassa sisäänkirjautumisessa olevat käyttäjät: Noudata sisäänkirjautumisen kehotteita rekisteröidäksesi uuden välitysavaimen sandboxissa.
Jos sandbox pyytää sinua käyttämään aiemmin rekisteröityäsi välitysavainta eikä se toimi, voit käyttää tiliäsi ilman välitysavainta. Poista nykyinen välitysavaimesi ja lisää uusi.
- SSO-käyttäjät: Luo välitysavain kirjautuaksesi sisään tai käyttääksesi tiliäsi ilman välitysavainta. Ota SAML sitten uudelleen käyttöön päivitetyssä sandboxissa. Lisätietoja on kohdassa SSO (kertakirjautuminen) SAML-asetusten toimintatapa sandboxin päivityksen aikana — Mitä kopioidaan ja mitä muuttuu.
Passkey-kehotteet käyttäjille, joilla on ”Poista monimenetelmäinen todennus vapautetuille käyttäjille” -käyttöoikeus
MFA:n käyttöönoton jälkeen käyttäjät, joilla oli aiemmin ”Poistu monimenetelmäisestä todennuksesta poissuljetuille käyttäjille” -käyttöoikeus, näkevät kehotteita luoda salasana-avain. MFA-vahvistus aiheuttaa tämän toimintatavan. Ellei yritykselläsi ole hyväksytty väliaikaista laajennusta tämän käyttöoikeuden käyttämiseen, tämä käyttöoikeus ei enää vapauta käyttäjiä MFA:sta pakotuksen jälkeen.
Lisätietoja MFA:n toimintatavoista laajennuksilla on kohdassa MFA:n ja kalasteluiden torjunnan estävän MFA:n julkaisun jälkeiset kehotteet ja laajennusten toimintatavat.
