パスキー作成プロンプトの動作を認識
Sandbox の更新後など、いくつかの状況でユーザーにパスキーの作成を促すメッセージが表示されます。「除外ユーザーの多要素認証を放棄」権限は、多要素認証 (MFA) 適用の有効な一時的な拡張があるユーザーにのみ適用されます。
必要なエディション
| 使用可能なインターフェース: Salesforce Classic および Lightning Experience の両方 |
| 使用可能なエディション: すべてのエディション |
ユーザーに「パスキーの作成」プロンプトが表示される場合
MFA の適用により、Salesforce では MFA 要件を満たしていない従業員ユーザーに MFA 検証方法の登録を義務付けます。Salesforce では、デフォルトですべての従業員ユーザーに対してパスキー優先の MFA 登録フローが使用されます。Salesforce では、特権権限を持つユーザーがパスキーまたは別のフィッシングに強い MFA 方法を設定する必要があります。特権権限を持たないユーザーにも最初にパスキープロンプトが表示されますが、他の MFA 検証方法を設定することもできます。
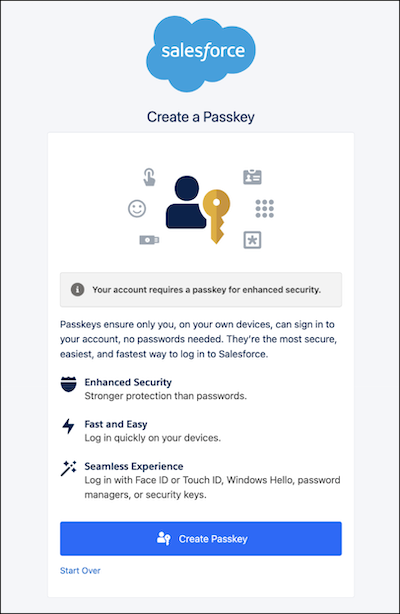
特権権限を持つユーザーが直接ログインすると、このプロンプトが表示されます。
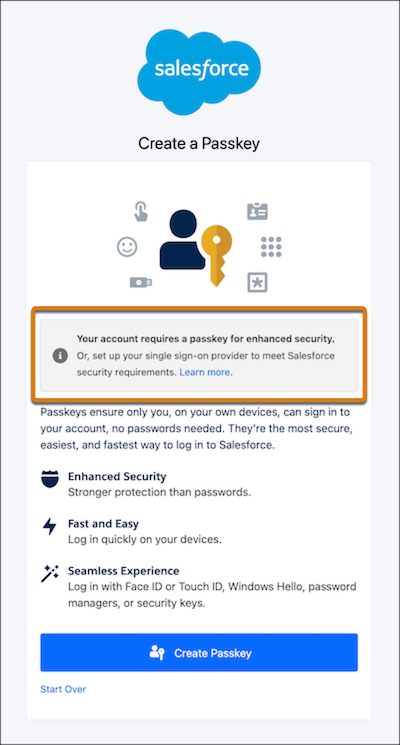
特権権限を持つユーザーが Salesforce MFA 要件を満たしていないシングルサインオン (SSO) ID プロバイダーを使用してログインすると、このプロンプトが表示されます。
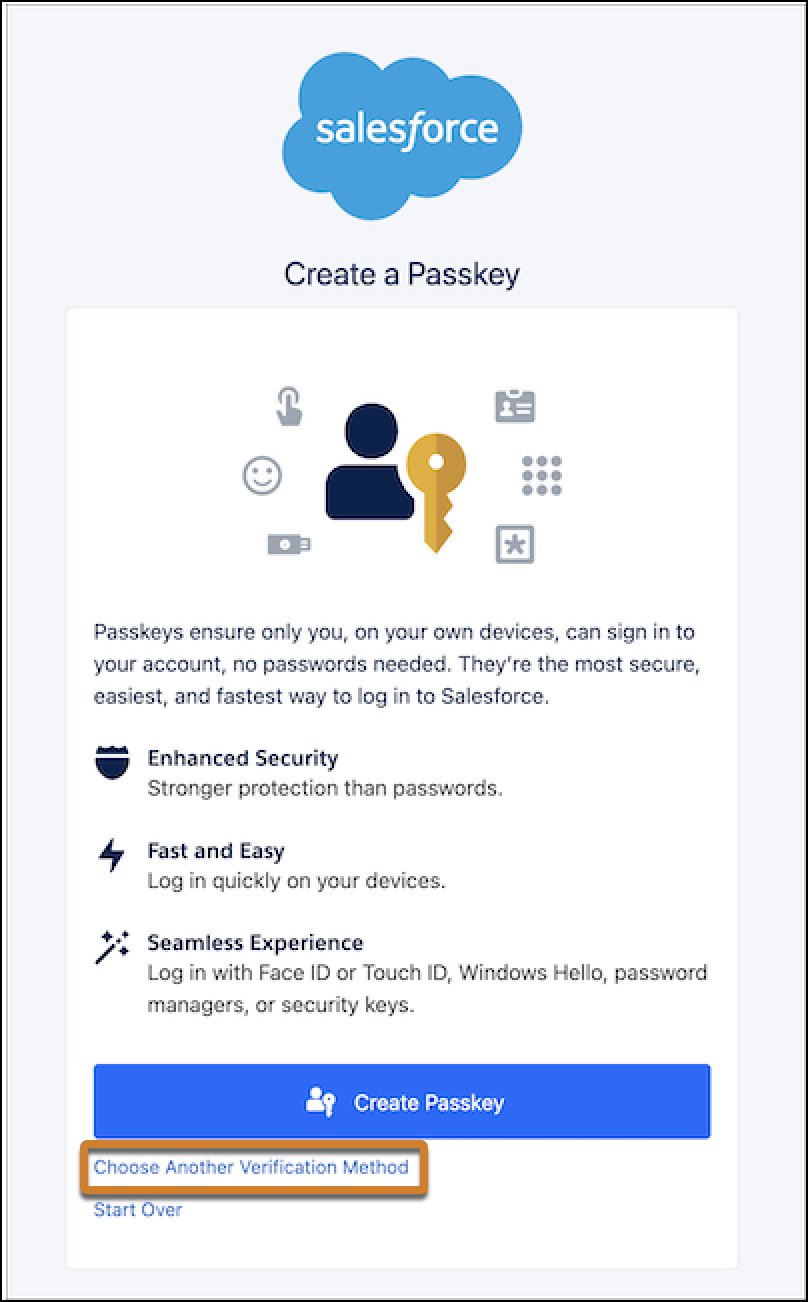
特権権限のないユーザーには、このプロンプトが表示されます。[Choose Another Verification Method (別の検証方法を選択)] をクリックして、代わりに Salesforce Authenticator またはサードパーティ認証アプリケーションを設定できます。ただし、パスキーは MFA 登録フローですべてのユーザーに表示される最初のオプションです。

[Choose Another Verification Method (別の検証方法を選択)] オプションは、特権権限を持つユーザーが使用できません。
Sandbox 更新後のパスキーの設定
Sandbox の更新後、すでにパスキーを設定してある場合でも、ユーザーはパスキーを作成するように促されます。新しく更新された Sandbox は、本番環境からすべての検証設定を継承しません。
- 直接ログインおよび SSO: 本番でパスキーを持っていたユーザーには、フローを少なくとも 1 回完了するまで、更新された Sandbox に再登録するように求めるメッセージが表示されます。または、登録済みのパスキーを使用するように促されますが、パスキーは機能しません。
- SSO のみ: Sandbox の更新では、Security Assertion Markup Language (SAML) SSO 設定は完全には継承されません。
これらのプロンプトがユーザーに表示される場合、必要なアクションはユーザーのログイン方法によって異なります。
- 直接ログインユーザー: ログイン時のプロンプトに従って、Sandbox に新しいパスキーを登録します。
- SSO ユーザー: ログインするパスキーを作成するか、パスキーなしでアカウントにアクセスします。次に、更新された Sandbox で SAML を再度有効にします。「 Sandbox 更新時の SSO (シングルサインオン) SAML 設定の動作 — コピーされる内容と変更内容」を参照してください。
「除外ユーザーの多要素認証を放棄」権限を持つユーザーへのパスキープロンプト
MFA 適用後、以前に「除外ユーザーの多要素認証を放棄」権限を持っていたユーザーには、パスキーを作成するように求められます。MFA の適用により、この動作が発生します。会社でこのユーザー権限を使用するための一時的な延長が承認されていない限り、このユーザー権限の適用後にユーザーが MFA から除外されることはありません。
拡張機能での MFA の動作についての詳細は、「MFA およびフィッシング耐性 MFA 適用後のパスキープロンプトと拡張機能の動作」を参照してください。
