识别密钥创建提示行为
用户会在几种情况下看到创建密钥的提示,包括在 Sandbox 刷新后。“豁免用户的放弃多重身份验证”权限仅适用于有效临时延长多重身份验证 (MFA) 实施的客户。
所需的 Edition
| 适用于 Salesforce Classic 和 Lightning Experience |
| 在所有版本中可用 |
当用户看到“创建密钥”提示时
通过 MFA 强制执行,Salesforce 要求不符合 MFA 要求的员工用户注册 MFA 验证方法。Salesforce 默认为所有员工用户设置密钥优先 MFA 注册流。Salesforce 要求具有特权权限的用户设置密钥或其他防网络钓鱼 MFA 方法。没有特权权限的用户仍然会首先看到密钥提示,但他们可以选择设置其他 MFA 验证方法。
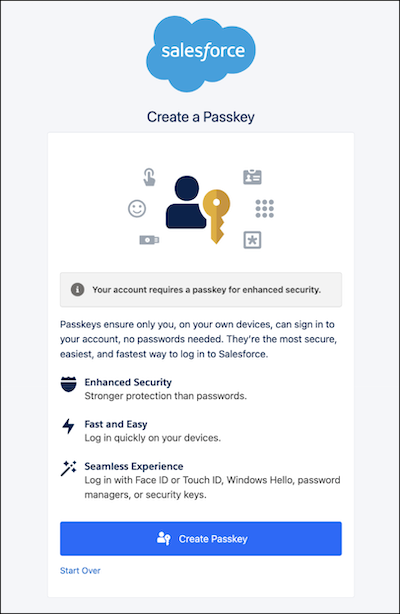
具有特权权限的用户会在直接登录时看到此提示。
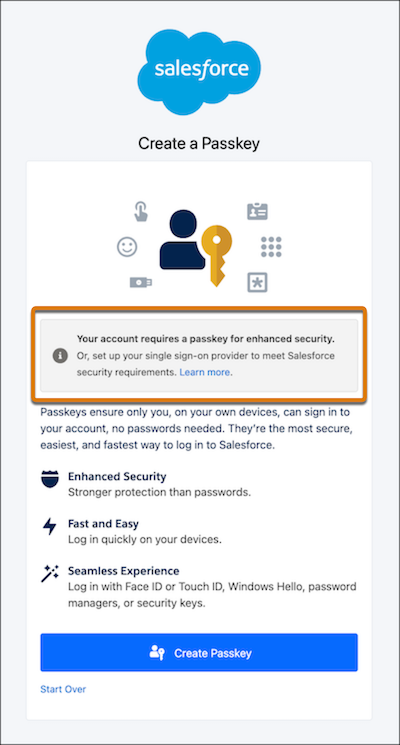
具有特权权限的用户在通过不满足 Salesforce MFA 要求的单点登录 (SSO) 身份提供商登录时会看到此提示。
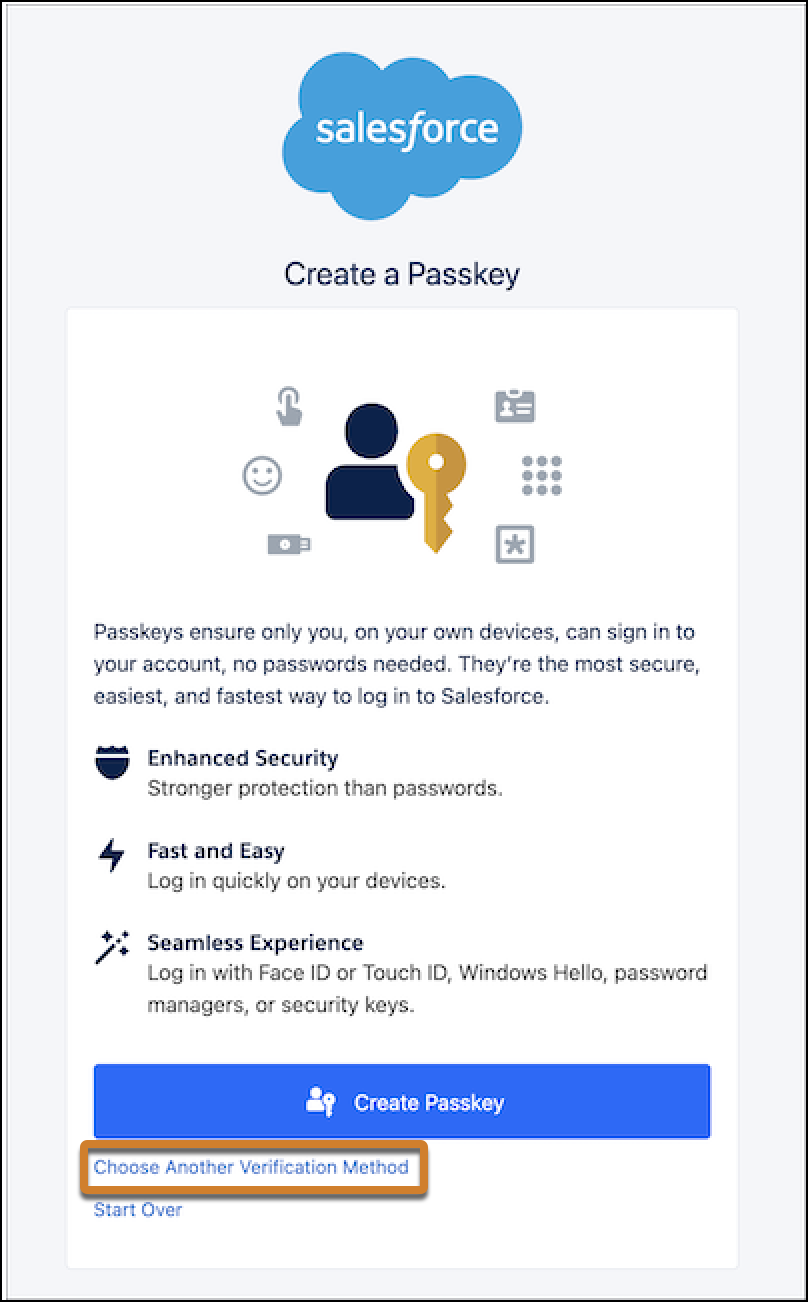
没有特权权限的用户会看到此提示。他们可以单击选择其他验证方法来设置 Salesforce Authenticator 或第三方验证应用程序。但是,密钥仍然是向 MFA 注册流中的所有用户显示的第一个选项。

备注
选择其他验证方法选项对具有特权权限的用户不可用。
Sandbox 刷新后配置密钥
Sandbox 刷新后,系统会提示用户创建密钥,即使他们已经设置了密钥。新刷新的 Sandbox 不会从生产环境中继承所有验证设置。
- 直接登录和 SSO:在生产中拥有密钥的用户可以看到在刷新的 Sandbox 中重新注册的提示,直到他们至少完成一次流。或者,他们会看到使用他们注册的密钥的提示,但密钥不起作用。
- 仅限 SSO:Sandbox 刷新不会完全继承安全声明标记语言 (SAML) SSO 配置。
当用户看到这些提示时,所需的操作因用户的登录方法而异。
-
直接登录用户:按照登录时的提示在 Sandbox 中注册新的密钥。
如果 Sandbox 提示您使用之前注册的密钥,而密钥无效,请访问没有密钥的帐户。然后,断开当前密钥并添加新密钥。
- SSO 用户:创建密钥登录,或访问没有密钥的帐户。然后在刷新的 Sandbox 中重新启用 SAML。请参阅 Sandbox 刷新期间的 SSO(单点登录)SAML 设置行为 — 复制的内容和更改的内容。
具有“豁免用户的放弃多重身份验证”权限的用户的密钥提示
在 MFA 实施后,以前拥有“豁免用户放弃多重身份验证”权限的用户会看到创建密钥的提示。MFA 强制执行会导致此行为。除非贵公司批准临时扩展使用此用户权限,否则此用户权限在实施后不再免除用户对 MFA 的使用。
备注 除非贵公司拥有批准的临时扩展,否则“免除用户的多重身份验证”用户权限的 PermissionsBypassMFAForUiLogins API 字段将从权限集和简档对象模式中移除。Salesforce 删除该字段后,对 PermissionsBypassMFAForUiLogins 的引用可能会导致编译错误,从而阻止软件包的安装或升级。审核您的代码和元数据,并删除对此字段的所有引用。
有关带有扩展的 MFA 行为的更多信息,请查看 MFA 和防钓鱼 MFA 实施后密钥提示和扩展行为。
另请参阅:
本文章是否解决您的问题?
请与我们共享您的想法,以便我们进行改进!
