Protocolos de autenticación para credenciales nombradas
Sus conexiones entre Salesforce y sistemas externos utilizan un protocolo de autenticación para confirmar la comunicación segura entre los dos sistemas. Seleccione el protocolo de autenticación que coincide con la configuración del sistema externo al que está conectada su organización. Cuando lo haga, tenga en cuenta los puntos fuertes y las consideraciones de cada protocolo de autenticación.
Ediciones necesarias
| Disponible en: Salesforce Classic (no disponible en todas las organizaciones) y Lightning Experience |
| Disponible en: todas las ediciones |

Si no desea especificar un protocolo de autenticación:
- Seleccione el protocolo Personalizado y utilice encabezados personalizados para credenciales no nombradas heredadas.
- Seleccione Sin autenticación si está creando una credencial nombrada heredada o no heredada.
AWS Signature Versión 4
Un protocolo para autenticar llamadas a recursos en Amazon Web Services mediante HTTP. El tipo de identidad debe ser Denominado principal.
El protocolo AWS Signature Versión 4 admite estas variantes.
- Roles Anywhere
- Utilice esta variante para solicitar credenciales temporales de privilegios limitados controladas a través de políticas y funciones de IAM utilizando un certificado.
- Usuario de IAM
- Utilice esta variante para solicitar credenciales temporales con privilegios limitados para usuarios de AWS IAM.
- Para obtener un ejemplo de cómo realizar una conexión utilizando credenciales nombrada, AWS Signature Versión 4 y STS, consulte Definir una credencial nombrada para el Adaptador de Salesforce Connect para Amazon Athena.
Básico
Un nombre de usuario y una contraseña estáticos se utilizan para autenticar directamente en el sistema externo. La autenticación básica ofrece las funciones del protocolo Contraseña con una seguridad aumentada de asignaciones de conjuntos de permisos. Con estas asignaciones de conjuntos de permisos, otorga a los usuarios acceso explícito para realizar llamadas utilizando un conjunto especificado de credenciales. Este protocolo no está disponible para credenciales nombradas heredadas.
Con el tipo de identidad Principal nombrado, un administrador de Salesforce utiliza un nombre de usuario y una contraseña para autenticarse en el sistema externo en nombre de todos los usuarios. Con el tipo de identidad Por usuario, cada usuario que acceda al sistema externo gestiona su propio nombre de usuario y contraseña.
Personalizado
Una autenticación creada por el usuario. Especifique un conjunto de permisos, un número de secuencia y parámetros de autenticación. Cada parámetro de autenticación requiere un nombre y un valor.
Este protocolo de autenticación no está disponible para credenciales nombradas heredadas.
JWT
Un token JWT (rima con “hot”), o token web de JSON, gestiona la autenticación en el sistema externo. El asunto es una cadena cuando el tipo de identidad es denominado principal y es una fórmula cuando el tipo de identidad es Por usuario.
Los usuarios no necesitan gestionar sus el sistema externo. Con este protocolo, los usuarios no pueden ver opciones cuando ven sus parámetros de autenticación para sistemas externos.
los certificados de firma no están incluidos en paquetes. Si está utilizando JWT o Flujo del portador de JWT como el protocolo de autenticación para una credencial nombrada incluida ne paquete, vuelva a crear el certificado de firma al que se hace referencia del paquete en la organización de suscriptor antes de instalar el paquete.
OAuth 2.0
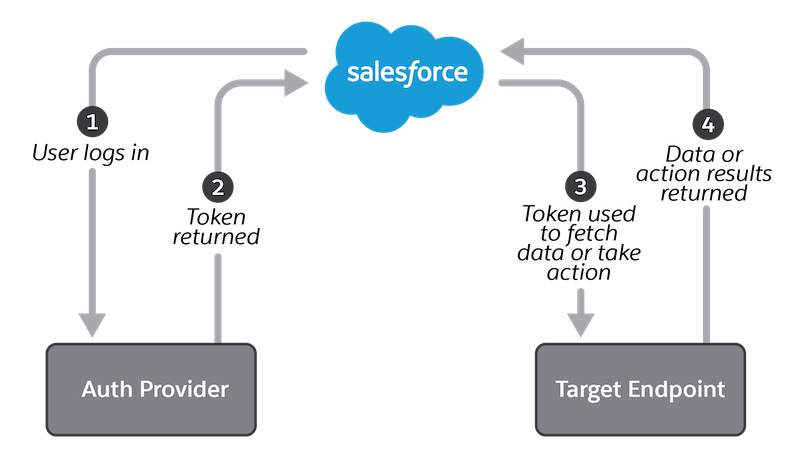
Un usuario o el administrador aplica una credencial para un sistema OAuth 2.0 especificado que se autentica en el sistema externo. Si está utilizando el tipo de identidad Por usuario, cada usuario que acceda al sistema externo gestiona su propia credencial.
OAuth utiliza un proveedor de autenticación, que emite un token a Salesforce para llamar a un extremo de destino, después de que el usuario inicie sesión a través de un navegador y permita el acceso. Para un usuario final, un proveedor de autenticación puede aparecer diferente del extremo de destino actual. Por ejemplo, un usuario inicia sesión en Google para dar a una aplicación acceso a las fotos de Google o los dispositivos de inicio inteligentes de anidado. El proveedor de autenticación proporciona a Salesforce una “clave de valor” que puede utilizar para un acceso limitado a los recursos del usuario. Para obtener más información acerca de la autenticación de OAuth, consulte Flujos de autorización de OAuth.
El protocolo OAuth2.0 admite estas variantes.
- Flujo de navegador
- Uno o más usuarios inician sesión en el sistema remoto a través de un navegador web, desencadenando una devolución de llamada que incluye tokens utilizados para autenticar llamadas al extremo en la credencial nombrada. A veces se hace referencia al flujo de navegador como flujo de autorización de código de autorización.
- Credenciales de cliente con flujo de secreto de cliente
- La aplicación cliente intercambia sus credenciales de cliente definidas en el identificador de cliente y el secreto de cliente para un token de acceso.
- Credenciales de cliente con flujo de secreto de cliente gestionado por proveedor de identidad de autenticación externo
- La aplicación cliente intercambia sus credenciales de cliente definidas en un identificador de cliente y secreto de cliente por un token de acceso. El identificador de cliente y el secreto de cliente están configurados en un proveedor de identidad de autenticación externo.
- Credenciales de cliente con afirmación JWT
- La aplicación cliente intercambia sus credenciales de cliente definidas del identificador de cliente y en la afirmación JWT por un token de acceso.
- Flujo de portador de JWT
- Se envía un token de JWT (Token web de JSON) a un proveedor de autorización y recibe un token de vuelta que se utiliza para autenticar en el sistema externo.
Los usuarios no necesitan gestionar sus el sistema externo. Con este protocolo, los usuarios no pueden modificar opciones cuando ven sus parámetros de autenticación para sistemas externos. Sin embargo, los usuarios pueden eliminar su configuración de Flujo de portador de JWT para utilizar una credencial nombrada diferente.
Los certificados de firma no están incluidos en paquetes. Si está utilizando JWT o Flujo del portador de JWT como el protocolo de autenticación para una credencial nombrada incluida ne paquete, vuelva a crear el certificado de firma al que se hace referencia del paquete en la organización de suscriptor antes de instalar el paquete.
Para credenciales nombradas heredadas, se hace referencia a Flujo de portador de JWT como JWT Token Exchange.
Contraseña
Un nombre de usuario y una contraseña estáticos se utilizan para autenticar directamente en el sistema externo. Si está utilizando el tipo de identidad Por usuario, cada usuario que acceda al sistema externo gestiona su propio nombre de usuario y contraseña.
Este protocolo de autenticación no está disponible para credenciales nombradas heredadas. Pero si está utilizando el protocolo de autenticación Personalizado, puede configurar una credencial que admite el protocolo de autenticación HTTP básica estándar. Ese protocolo utiliza contraseñas.
