Bruke tilpassede hoder for grunnleggende godkjenning med navngitt legitimasjon
Opret en ekstern legitimationsoplysning med et tilpasset sidehoved, der bruger HTTP-basisgodkendelse.
Nødvendige utgaver
| Tilgjengelig i både Salesforce Classic (ikke tilgjengelig i alle organisasjoner) og Lightning Experience |
| Tilgjengelig i alle versjoner |
Skjemaet for navngitt legitimasjon inkluderer støtte for godkjenningsprotokoller som OAuth 2.0 og AWS Signature v4. Noen nettjenesteleverandører har imidlertid sine egne godkjenningsprotokoller som bruker unike hoder til godkjenning. En av disse protokollene er HTTP Basic-godkjenningsskjemaet, en enkel brukernavn-passord-protokoll. Hvis du vil koble til en ekstern tjeneste med grunnleggende godkjenning, velger du en Custom-godkjenningsprotokoll for den eksterne legitimasjonen og bruker et tilpasset hode til å godkjenne.
HTTP Basic-godkjenningsskjemaet bruker Authorization HTTP-hodet sammen med et brukernavn og passord kombinert med base64-koding. Brukernavnet og passordet sammenkjedes med et kolon (:) og deretter kodes.
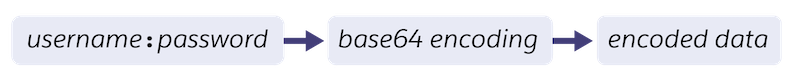
Eksempel:
myUsername:myPassword → base64 encoding → bXlVc2VybmFtZTpteVBhc3N3b3JkCg==Brugernavnet og adgangskoden kan på samme måde blive afkodet.

Eksempel:
bXlVc2VybmFtZTpteVBhc3N3b3JkCg== → base64 data decoded → myUsername:myPassword
Det grunnleggende systemet koder brukernavnet og passordet, men det krypterer dem ikke. Fordi brukernavnet og passordet kan dekodes av alle som kommer til dem, er det grunnleggende godkjenningsskjemaet bare sikkert når det brukes med SSL-kryptering (HTTPS/TLS).
De kodede grunnleggende dataene går i Authentication-hodet på følgende måte.
GET https://example.com HTTP/1.1
Authorization: Basic bXlVc2VybmFtZTpteVBhc3N3b3JkCg==
Opret et tilpasset sidehoved til basisgodkendelse
Både navngitte og eksterne legitimasjoner kan ha tilpassede legitimasjoner. Bruk en ekstern legitimasjon til å opprette et tilpasset hode for grunnleggende godkjenning.
Her er en generell oversikt over hvordan du bruker navngitt legitimasjon med et tilpasset Authorization-hode som bruker grunnleggende godkjenning. Hvis du vil vite mer om hvordan du oppretter eksterne legitimasjoner med tilpassede hoder, kan du se Opprette eller redigere en ekstern legitimasjon.
- Opret en ekstern legitimationsoplysning. Gi den et navn, for eksempel BasicAuth.
- Angi legitimasjonens godkjenningsprotokoll til Custom (Tilpasset). Lagre den eksterne legitimasjonen.
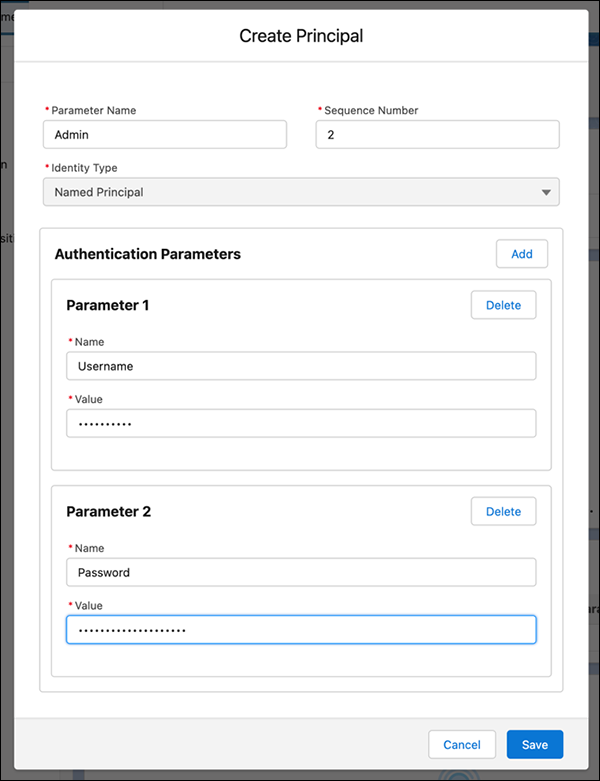
- Rull til Hovedbrukere og klikk på Ny. Den nye tilordningen har automatisk identitetstypen Navngitt hovedbruker, som ikke kan endres.
- Skriv inn et parameternavn, for eksempel Administrator eller markedsføringsgruppe.
- Skriv eventuelt inn et sekvensnummer.
- Klikk på Legg til under Godkjenningsparametere for å legge til en parameter, for eksempel
Username. Angi verdien til brukernavnet som du bruker til nettjenesteleverandøren. Klikk på Legg til igjen for å legge til en annen parameter, for eksempelPassword, og angi den som passordet du bruker for nettjenesteleverandøren. Merk Nogle systemer bruger ikke adgangskoder til basisgodkendelse. Når du for eksempel godkjenner for GitHub, bruker du et personlig tilgangstoken i stedet for brukerpassordet ditt.
- Lagre hovednavnet.
- Opprett nå et tilpasset topptekst med en formel for en kodet kombinasjon av brukernavn-passord. Se Opprette og redigere tilpassede topptekster. Rull til Tilpassede topptekster i den eksterne legitimasjonen, og klikk på Ny.
- Skriv inn Godkjenning som navnet på den tilpassede toppteksten.
- I Verdi skriver du inn følgende:
{!'Basic ' & BASE64ENCODE(BLOB($Credential.externalCredentialName.Username & ':' & $Credential.externalCredentialName.Password))}der externalCredentialName er navnet på den eksterne legitimasjonen du opprettet (BasicAuth i dette eksempelet).
Base64-koding brukes ofte til å konvertere binære data til en tekststreng slik at overføring mellom systemer blir enklere. Binære data, der er lagret i nogle databaser, henvises nogle gange til som et binært stort objekt (BLOB - binary large object). To formler,
BLOBogBASE64ENCODE, som brukes sammen, tar de hemmelige verdiene, behandler dem som binære data, og koder deretter de binære dataene med base64. Hvis du vil ha mer informasjon om formelfunksjoner somBASE64ENCODE, kan du se Bruk formelfunksjoner for navngitt legitimasjon i tilpassede topptekster. - Angi sekvensnummeret slik du ønsker, eller la det være standardnummeret.
- Lagre den tilpassede toppteksten.
Bruke grunnleggende godkjenning med en navngitt legitimasjon
Når du har opprettet en ekstern legitimasjon som bruker tilpassede hoder med grunnleggende godkjenning, kobler du den til en navngitt legitimasjon.
Disse trin beskriver den generelle proces i at linke basisgodkendelse til en navngivet legitimationsoplysning. Hvis du vil ha fullstendige instruksjoner om oppretting og redigering av navngitt legitimasjon, kan du se Opprette eller redigere en navngitt legitimasjon.
- Bruk Hurtigsøk-feltet i Oppsett til å finne og velge Navngitt legitimasjon.
- Opret en ny navngiven legitimationsoplysning, eller vælg en eksisterende.
- Deaktiver Generer godkjenningshode i den navngitte legitimasjonen. Deaktivering av dette alternativet sikrer at den navngitte legitimasjonen bruker det tilpassede
Authorization-hodet som du opprettet. - Forsikre deg om at Tillat formler i HTTP-hode er aktivert i den navngitte legitimasjonen.
- Angiv navnet på den eksterne legitimationsoplysning, der bruger basisgodkendelse.
- Lagre den navngitte legitimasjonen.
Et oppkall som bruker denne navngitte legitimasjonen, returneres riktig fordi det har riktig Authorization-hode. Hvis tokenene utløper eller URL-adressen endres, er ingen endringer i Apex-kode nødvendig. I tillegg til Apex kan legitimasjonen brukes i verktøy uten kode, som Eksterne tjenester som tilbyr integrering med Flow.
