Sie befinden sich hier:
Herstellen einer eingehenden Verbindung mit AWS
Mit einer eingehenden Verbindung können Sie Datenverkehr in Salesforce von Ihrer AWS Virtual Private Cloud (VPC) aus mit den standardmäßigen APIs senden.
Erforderliche Editionen
| Verfügbarkeit: Lightning Experience |
| Verfügbarkeit: Enterprise, Performance, Unlimited und Developer Edition |
Übersicht
Kopieren Sie auf der Setup-Seite für Private Connect im Dropdown-Menü "AWS-Regionen" den Servicenamen, der Ihrer AWS VPC-Region entspricht. Verwenden Sie den Servicenamen in AWS, um einen Endpunkt für Ihre VPC zu erstellen. Verwenden Sie anschließend die VPC-Endpunkt-ID des neu erstellten Endpunkts, um im Setup-Assistenten eine eingehende Verbindung zu erstellen. Verwenden Sie "Route53" als private gehostete Zone, um Ihre VPC Ihrer Salesforce-Option "Meine Domäne" zuzuordnen, damit der gesamte Datenverkehr über die Verbindung umgeleitet wird. Stellen Sie die Verbindung bereit, wenn Sie zu ihrer Verwendung bereit sind, und rufen Sie weiterhin die standardmäßigen Salesforce-APIs auf.
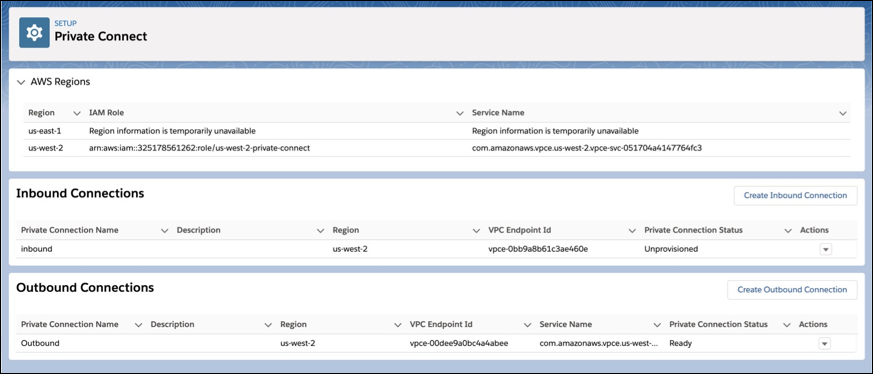
- Geben Sie unter "Setup" im Feld "Schnellsuche" den Text Private Connect ein und wählen Sie dann Private Connect aus.
- Klicken Sie auf AWS-Regionen, um ein Dropdown-Menü mit den verfügbaren Regionen, den IAM-Rollen und den Servicenamen zu öffnen.
- Suchen Sie nach der Region, in der Ihre VPC gehostet wird, und kopieren Sie den entsprechenden Servicenamen.
- Erstellen Sie in der AWS-Konsole einen Endpunkt. Verwenden Sie dazu den in Schritt 3 kopierten Servicenamen für Ihre VPC.
- Kopieren Sie nach dem Speichern des Endpunkts die VPC-Endpunkt-ID und die IP-Adresse aus dem Subnetz Ihres Endpunkts.
- Klicken Sie auf der Setup-Seite für Private Connect auf Eingehende Verbindung erstellen.
- Wählen Sie als Verbindungstyp AWS PrivateLink aus.
- Geben Sie den Verbindungsnamen, die Beschreibung und die VPC-Endpunkt-ID ein, die Sie in Schritt 5 kopiert haben.
- Speichern Sie Ihre Änderungen. Ihre Verbindung wird in der Liste "Eingehende Verbindungen" im Feld "Status" als "Nicht bereitgestellt" angezeigt.
-
Erstellen Sie in der AWS-Konsole eine private gehostete Zone mit Ihrem in "Meine Domäne" festgelegten Namen und der VPC-ID, die mit dem Standort des Endpunkts übereinstimmt. Erstellen Sie einen Datensatz für die gehostete Zone, der Ihren in "Meine Domäne" festgelegten Namen und die IP-Adresse Ihres Endpunktsubnetzes aus Schritt 5 enthält:
Führen Sie über Ihre VPC den Befehl
nslookupfür "Meine Domäne" aus, um sicherzustellen, dass Ihre gehostete Zone und Ihr Datensatz ordnungsgemäß konfiguriert sind. Stellen Sie sicher, dass sie mit dem Datensatzeintrag in der gehosteten Zone und nicht mit der öffentlichen Salesforce-IP übereinstimmt. -
Klicken Sie auf der Setup-Seite für Private Connect auf den unter dem Feld "Aktionen" befindlichen Pfeil, der Ihrer Verbindung in der Liste "Eingehende Verbindungen" entspricht. Klicken Sie auf Synchronisieren.
 ACHTUNG Nachdem der Wert im Statusfeld zu "Bereit" geändert wurde, kann es noch einige Minuten dauern, bis die Verbindung vollständig auf Laufzeit-Callouts vorbereitet ist. Warten Sie ein paar Minuten, bevor Sie Callouts senden.
Klicken Sie auf den Verbindungsnamen, um Details zur eingehenden Verbindung anzuzeigen, beispielsweise die zugewiesenen IP-Quelladressen. Verwenden Sie diese IP-Adressen zum weitergehenden Schutz Ihrer Salesforce-Organisation.
Nachdem Sie eine eingehende Verbindung erstellt haben, befolgen Sie diese Tipps, um sie ordnungsgemäß zu verwalten.
- Wenn Sie ein entwicklergesteuertes Feld einer privaten Verbindung während eines Paket-Upgrades aktualisieren (Servicename, Endpunkt-ID oder Region), besteht das Risiko, dass die Verbindung unterbrochen wird.
- Wenn Sie eine eingehende Verbindung in Salesforce löschen, müssen Sie den Endpunkt in AWS ebenfalls löschen.
- Wenn Sie externe Änderungen an einer Verbindung vornehmen, synchronisieren Sie die Verbindung erneut in Salesforce, um den neuesten Status abzurufen oder Laufzeitfehler abzufangen.

UnprovisionedAllocatingPendingAcceptancePendingActivationRejectedRemotelyDeletedRemotelyTeardownInProgressReady
Verwenden von IP-Quelladressen für zusätzliche Sicherheit
In der Tabelle "Quellen-IP-Adressbereiche" auf der Detailseite einer eingehenden Verbindung werden die der Verbindung zugewiesenen IP-Adressen aufgelistet.
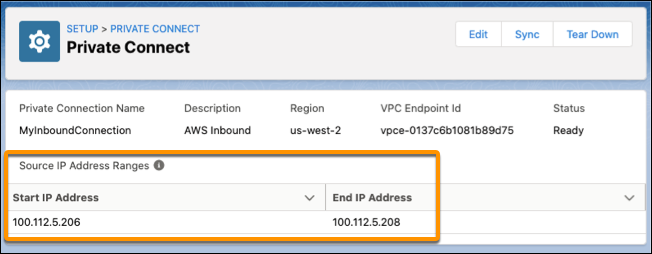
Diese IP-Adressbereiche werden von der von Salesforce verwalteten VPC in Ihrem Cloud-Anbieter, wie AWS, zugeteilt. Die IP-Adressen sind eindeutig für Ihre eingehende Verbindung und werden nach der Bereitstellung nicht geändert. Verwenden Sie sie, um Ihre Salesforce-Organisation besser zu schützen. Hier sind einige Beispiele.
- Definieren Sie eine Liste mit IP-Adressen, über die sich Benutzer anmelden können, ohne dass eine Anmeldeabfrage erfolgt.
- Schränken Sie die IP-Adressen auf bestimmte Bereiche ein, über die Benutzer auf Salesforce zugreifen können.
- Legen Sie fest, dass Salesforce Authenticator die Identität in vertrauenswürdigen IP-Bereichen automatisch bestätigt.
- Überwachen Sie die Benutzersitzungsinformationen zu Private Connect-Benutzern, einschließlich ihrer IP-Quelladressen, und zeigen Sie sie an.
- Zeigen Sie den Anmeldeverlauf von Private Connect-Benutzern an, einschließlich ihrer IP-Quelladresse.
- Steuern Sie den Anmeldezugriff auf Benutzerebene, indem Sie für das Profil eines Benutzers einen Bereich von zulässigen IP-Adressen angeben.
- Schränken Sie den Zugriff auf vertrauenswürdige IP-Adressen ein, wenn Sie den OAuth-Webserver-Flow verwenden.
